
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 rockwellshah/filekey
App web offline e open source per la crittografia e la condivisione di file tramite passkey. AES-256-GCM/HPKE, niente cloud, niente account;…
 greenwolf/spray
Uno strumento di Password Spraying per credenziali di Active Directory di Jacob Wilkin (Greenwolf)
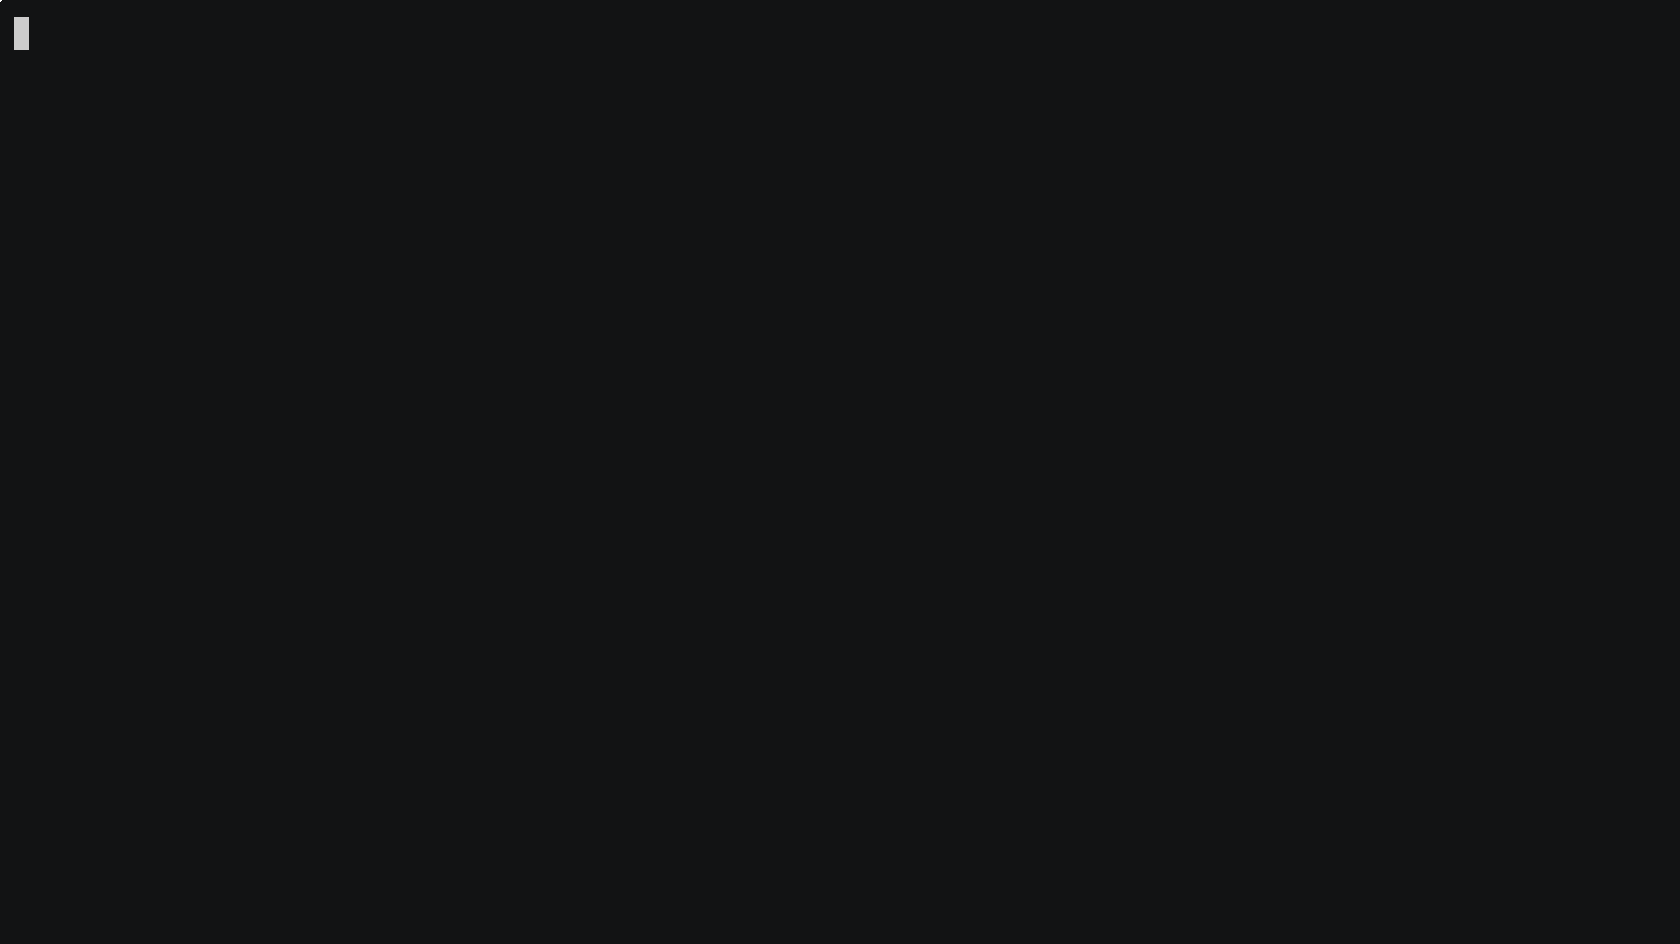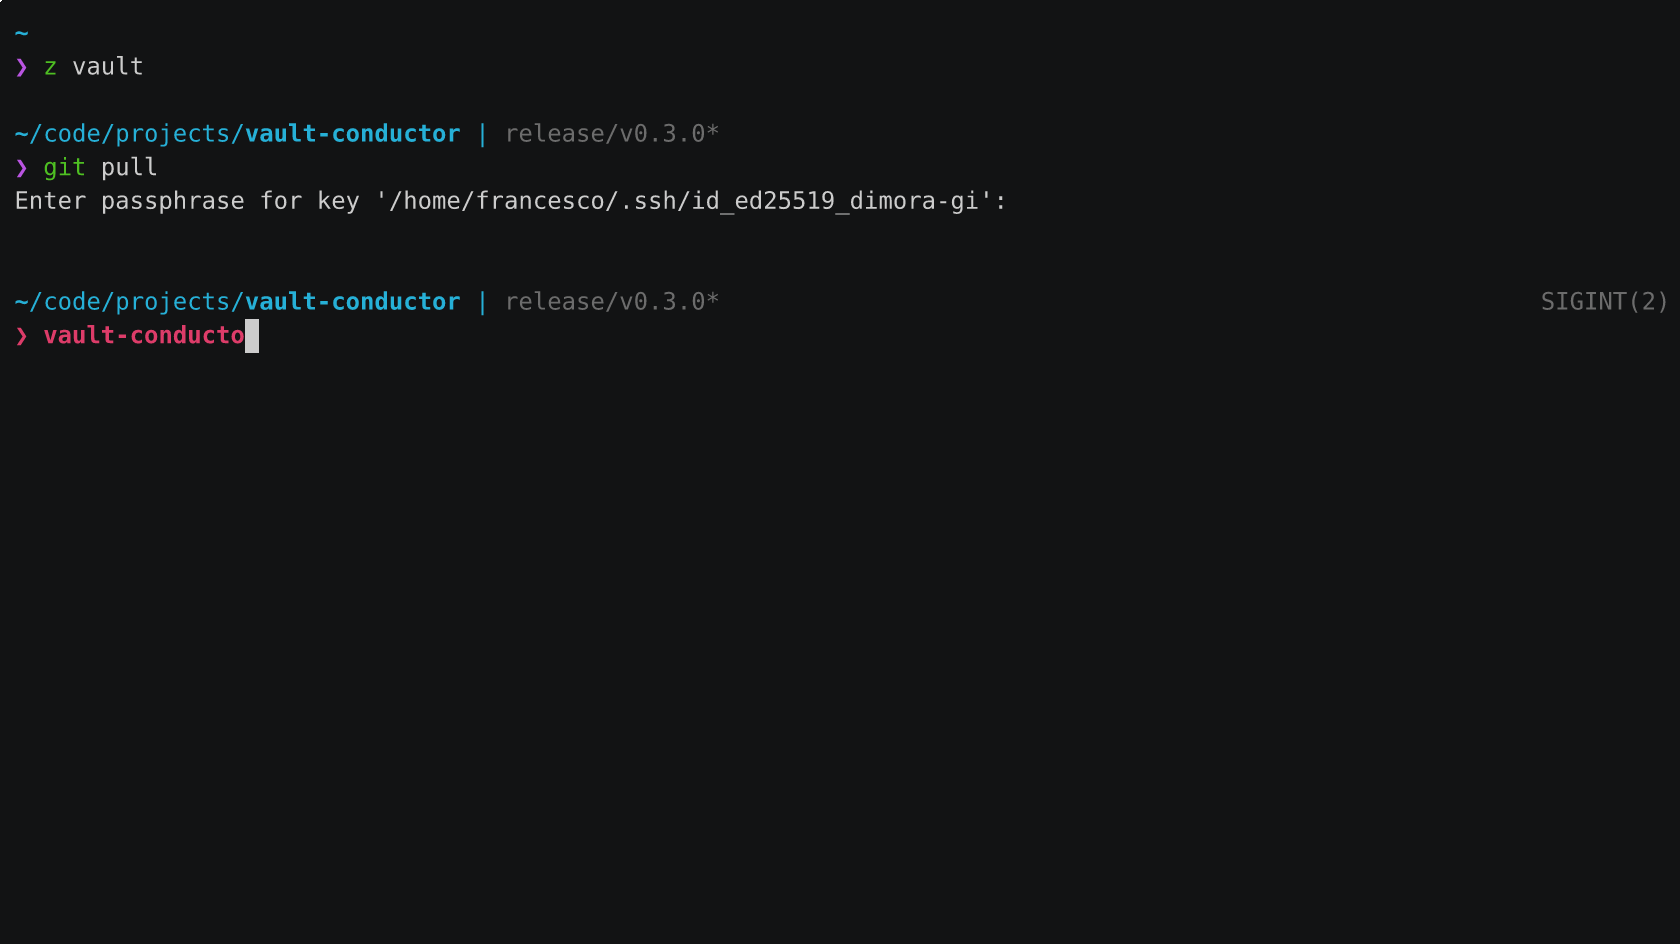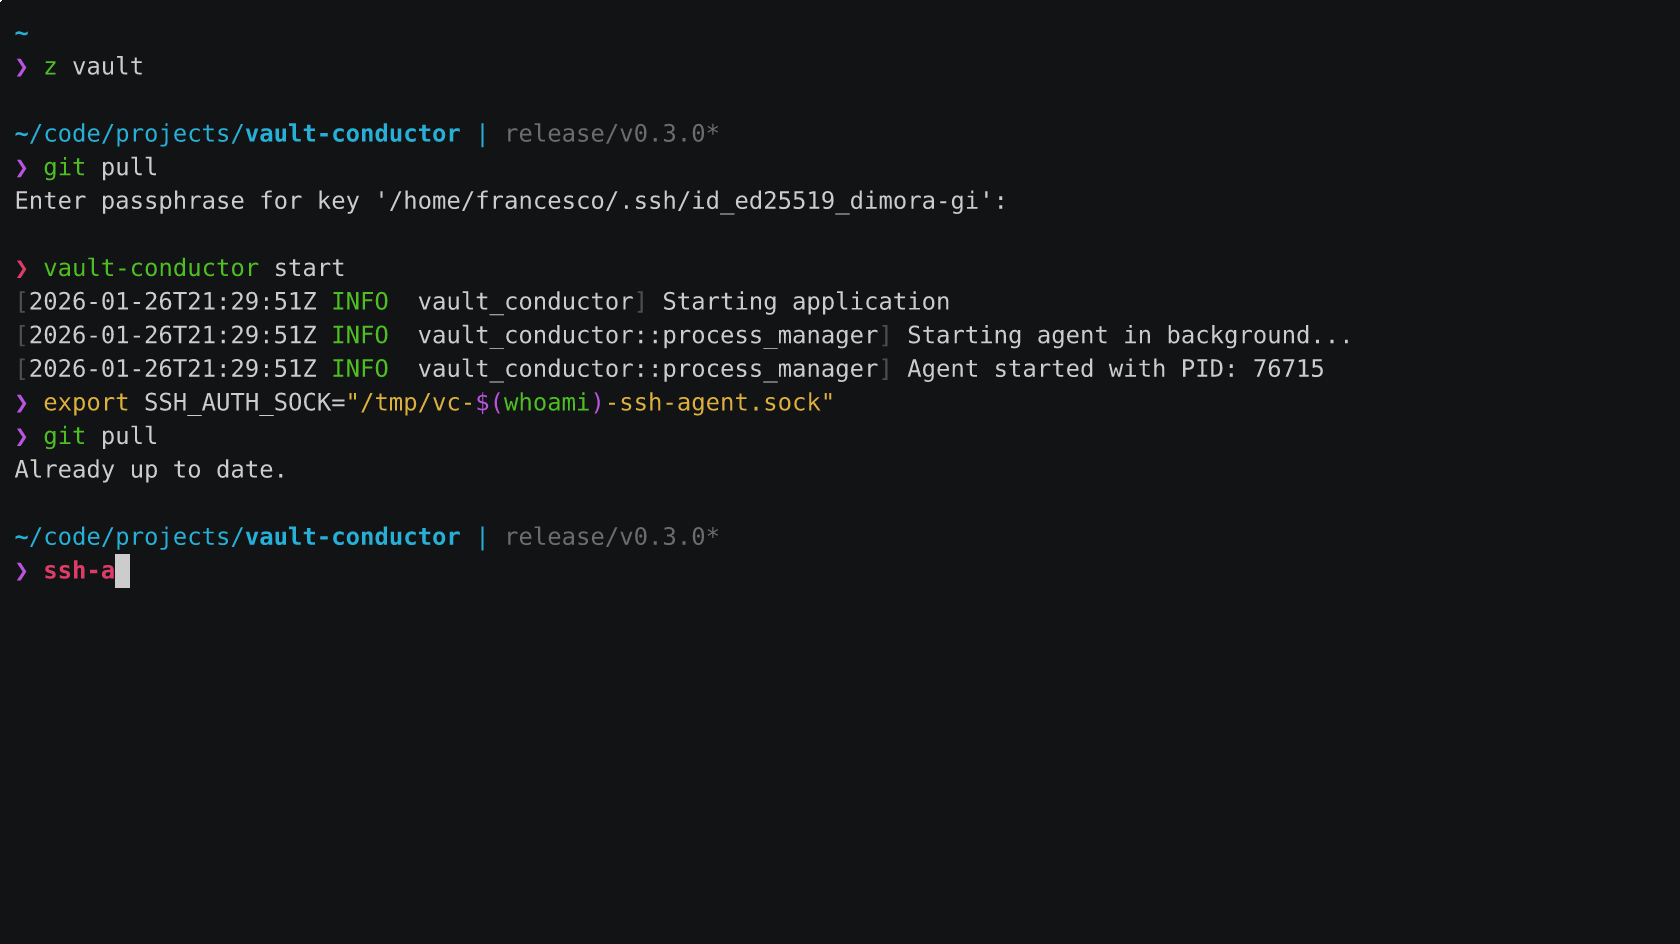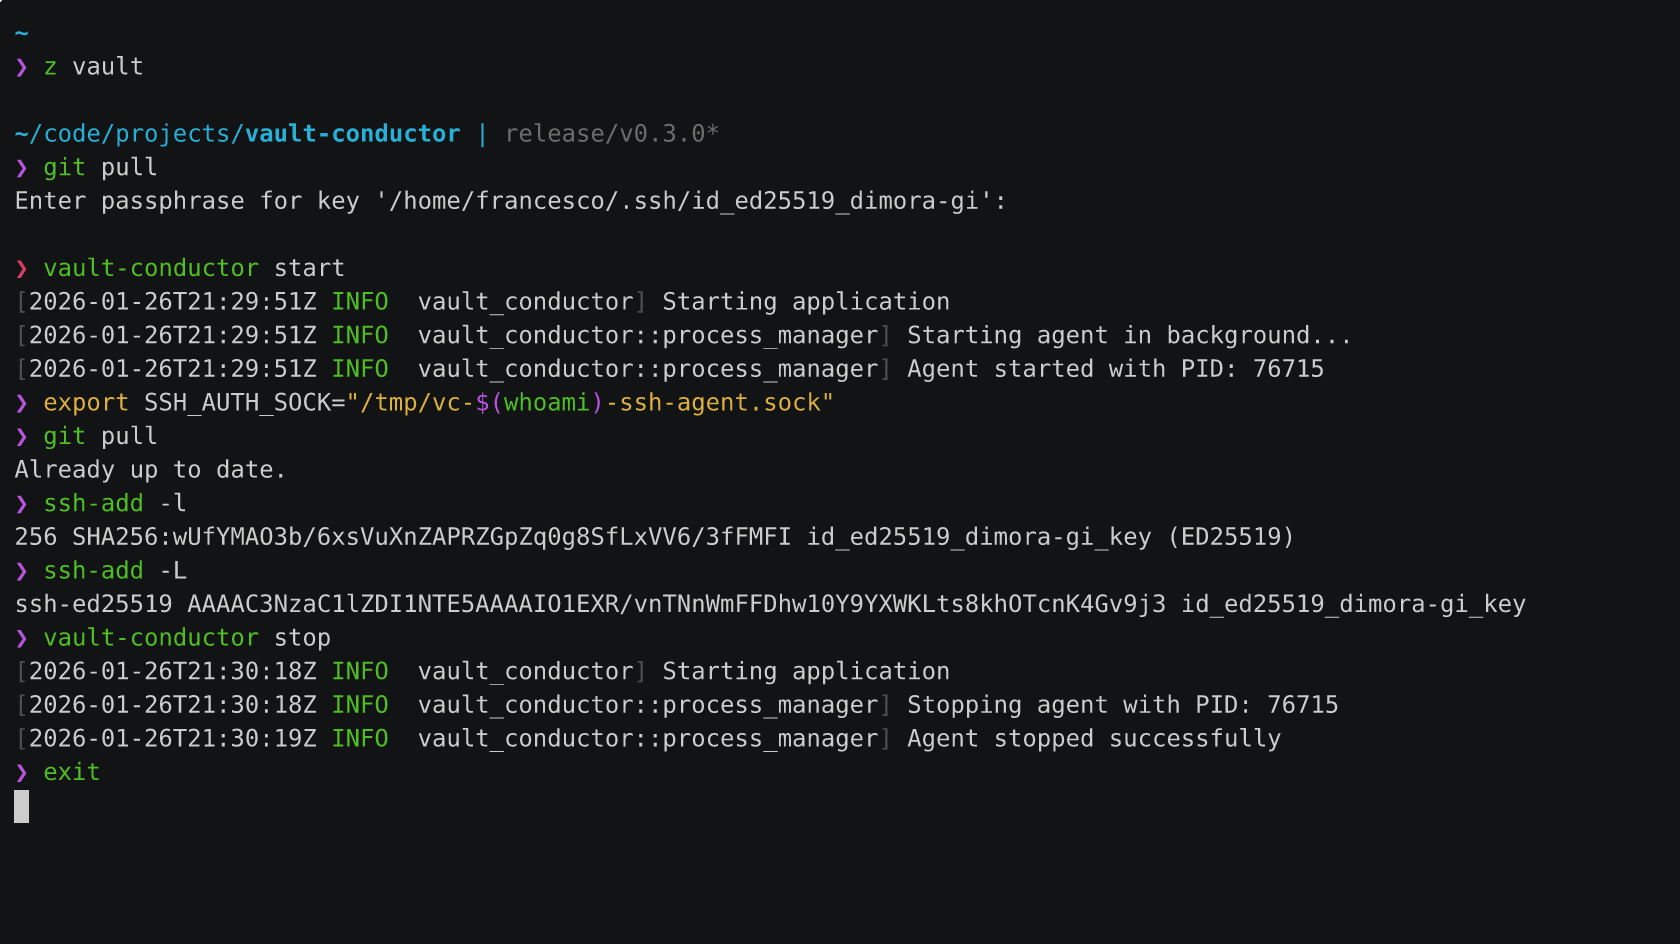 pirafrank/vault-conductor
Un agente SSH che fornisce chiavi SSH memorizzate in Bitwarden Secrets Manager
 douglasmun/cve-2026-123158_sshole_lab
Laboratorio di secure coding: riproduzione Docker di CVE-2026-123158 (sshole) — bypass dell'autenticazione a password di OpenSSH su musl/no-PAM,…
 wrogistefan/desktop-2fa
Un'applicazione desktop offline sicura per generare e gestire codici TOTP 2FA. Include un archivio vault crittografato, crittografia moderna (Argon2…
 cravaterouge/bloodyad
Framework di escalation dei privilegi di Active Directory basato su LDAP che supporta pass-the-hash, pass-the-ticket e autenticazione tramite…
 yakissa/cve-2026-22747
Proof-of-concept basato su Docker che riproduce CVE-2026-22747, utilizzando una PKI generata e certificati client malevoli o malformati contro un…
 projectdiscovery/tunnelx
TunnelX è uno strumento di tunneling in ingresso leggero progettato per creare un server proxy SOCKS5 sicuro per instradare il traffico di rete.
 abraxas/wpmgr-invite-skip-2fa
WPMgr v0.61.199 Alto 8.1 Remoto bypass 2FA. L'accettazione dell'invito genera una sessione completa con una password rubata e senza codice…
 abraxas/wpmgr-social-planted-password
WPMgr v0.61.199 Alto 8.1 Rilascio OAuth residuo. Una password impiantata self-service su un'email della vittima sopravvive alla verifica e al…
 abraxas/wpmgr-dex-default-password
WPMgr v0.61.199 Critico 9.8 Credenziali predefinite remote. Il compose fornito pubblica Dex su 0.0.0.0 con [email protected] / password. Dopo la…
 certifi/python-certifi
(Raccolta Python) Una raccolta accuratamente curata di certificati radice per validare l'affidabilità dei certificati SSL durante la verifica…
 nmap/ncrack
Ncrack strumento di autenticazione di rete
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 krixx1337/burner-net
Client HTTP anti-forense a fiducia zero. Cancella segreti. Recide tracce. CPR in un carro armato stealth. 👻
 opfour/op4
Messenger crittografato da terminale con crittografia post-quantistica, protocollo Double Ratchet e anonimato Tor. Include passphrase di emergenza,…
 cyberaeonic/security-research
Ricerca sulle vulnerabilità, verifica non distruttiva delle CVE (CVE-2026-23813 ArubaOS-CX) e suite automatizzate di hardening per Linux/PHP — di…








