
 wrogistefan/desktop-2fa

Un'applicazione desktop offline sicura per generare e gestire codici TOTP 2FA. Include un archivio vault crittografato, crittografia moderna (Argon2 + AES‑GCM), architettura modulare e un approccio local‑first senza dipendenze cloud. Progettata per affidabilità, estensibilità e una futura UI multipiattaforma.
Un gestore sicuro e offline di autenticazione a due fattori (2FA) per ambienti desktop. Realizzato in Python, con crittografia robusta e nessuna dipendenza dal cloud.
🌐 Landing Page: desktop-2fa.org


| Funzionalità | Descrizione |
|---|---|
| 🔐 Sicurezza del Vault | Crittografia AES-256-GCM con derivazione della chiave Argon2id |
| ⏱️ Generazione TOTP | Generazione di codici conforme a RFC 6238 |
| 💻 CLI completa | Interfaccia a riga di comando completa per la gestione dei token |
| 📋 Supporto appunti | Copia automatica dei codici TOTP negli appunti |
| 🔓 Controllo di sessione | La CLI autentica ogni comando; l'interfaccia utente riautentica le scritture e si blocca dopo cinque minuti di inattività |
| 🛡️ Policy delle password | Applicazione configurabile della robustezza delle password con zxcvbn |
| 🧪 Ben testato | I test di regressione includono vettori RFC 6238 e fixture storiche del vault |
| 📖 Modello di sicurezza | Documentazione dettagliata sull'analisi delle minacce e sulla progettazione crittografica |
| 🖥️ Interfaccia Textual | Moduli per account e vault, conto alla rovescia TOTP in tempo reale e azioni sugli appunti (0.11.0) |
Catture della CLI in inglese su terminale scuro da Desktop-2FA 0.10.0, seguite dall'interfaccia Textual della 0.11.0. Tutti gli account e le credenziali sono sintetici. Le immagini del terminale mostrano l'output effettivo dei comandi; i prompt interattivi utilizzano un test runner e Textual viene eseguito in modalità headless. Vedi le note e il report delle catture.
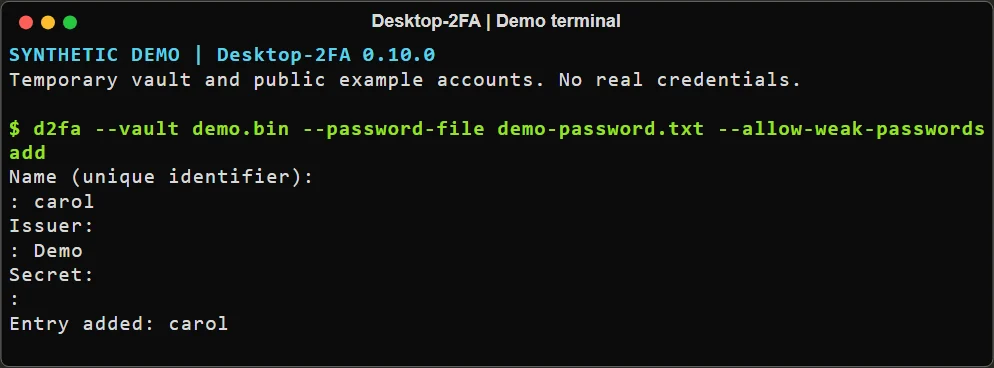 Aggiunta di una voce senza mostrarne il secret.
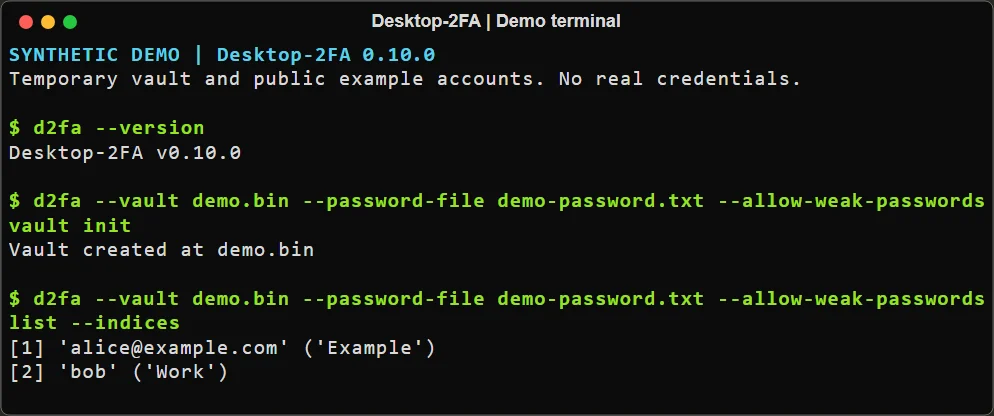 Inizializzazione di un vault ed elenco di account sintetici.
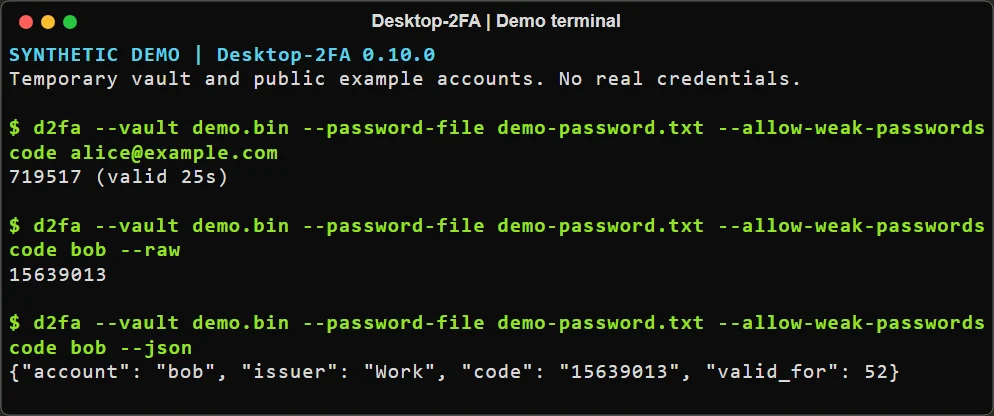 Output dei codici in formato leggibile, raw e JSON.
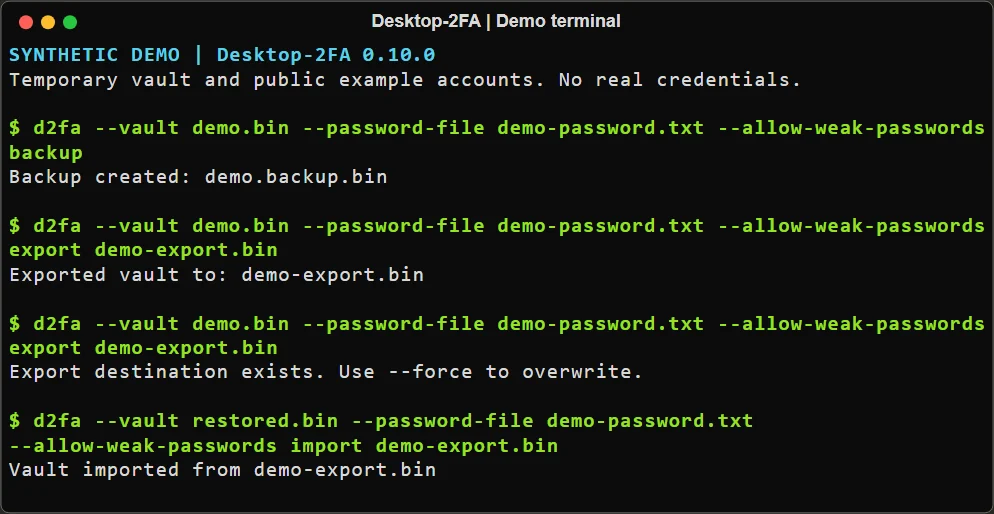 Esportazione cifrata, rifiuto della sovrascrittura e ripristino in un vault separato.
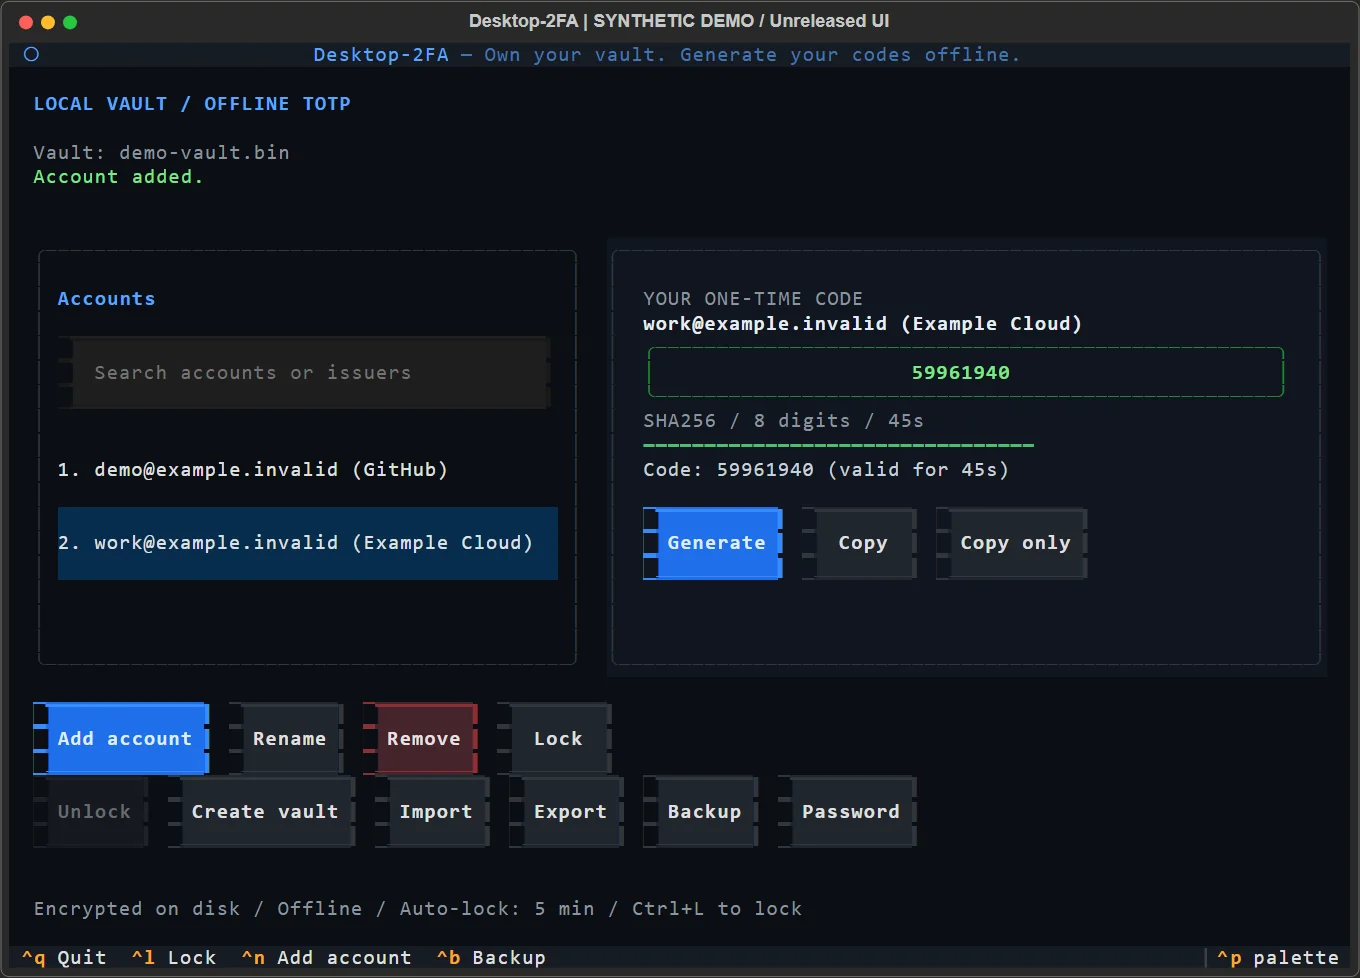 Interfaccia Textual: codici in tempo reale e operazioni complete su account/vault. Metodo di cattura e limiti.
pip install desktop-2fa
Verifica l'installazione:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
Il vault è memorizzato per impostazione predefinita in ~/.desktop-2fa/vault. Seleziona un file
diverso per qualsiasi comando con l'opzione globale --vault, oppure imposta
DESKTOP_2FA_VAULT per sceglierne uno per impostazione predefinita. Un --vault esplicito ha
precedenza sulla variabile d'ambiente; in assenza di entrambi, l'impostazione predefinita rimane
~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
L'aggiunta basata su URI preserva algoritmo, cifre e periodo; i parametri omessi predefiniscono SHA1, 6 cifre e 30 secondi. Le etichette vengono decodificate percentualmente, e un parametro di query issuer deve concordare con qualsiasi prefisso issuer. Dati di provisioning non supportati o contraddittori terminano con stato 6 prima dell'accesso al vault. L'aggiunta interattiva accetta anche un URI al prompt issuer e salta il prompt separato del secret. L'etichetta dell'URI fornisce il nome dell'account.
L'add interattivo nasconde l'input al prompt dedicato Secret; nome e issuer rimangono visibili. Secret/URI passati come argomenti possono apparire nella cronologia della shell o nell'ispezione dei processi, e un URI incollato nel prompt issuer visibile può essere mostrato. Preferisci un semplice nome issuer più il prompt del secret nascosto per evitare tali esposizioni. Vedi interactive add.
La Textual UI 0.11.0 supporta la gestione degli account, la creazione/sblocco del vault, import/export/backup crittografati e la modifica delle password. I codici si aggiornano automaticamente con un conto alla rovescia e una barra di validità. Inizia con d2fa ui; senza credenziali fornite si apre una schermata bloccata. Le scritture richiedono nuovamente la password; Ctrl+L o cinque minuti di inattività bloccano la sessione. Vedi la UI guide.
La versione 0.10.0 conteneva il prototipo precedente; esegui l'aggiornamento a 0.11.0 per questi flussi di lavoro su account e vault.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
Il vault è un file di archiviazione cifrato situato per impostazione predefinita in
~/.desktop-2fa/vault; usa --vault o DESKTOP_2FA_VAULT per selezionare un altro
percorso. I file del vault devono essere file regolari non più grandi di 10 MiB.
Il loader attuale supporta la versione 1 del formato del vault. Le versioni future non garantiscono il supporto di ogni formato precedente. Prima di aggiornare, crea un backup cifrato e conservalo in modo sicuro.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
