
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 balgan/cve-2026-24061
inetutils-telnetd Bypass dell'autenticazione - funzionante
 plunder707/attestos
Bazzite più un layer di attestazione del boot basato su TPM. Lavori in corso: build non verificati, meccanismo UKI non risolto. Spec:…
 redteampentesting/pretender
Il tuo compagno MitM per attacchi di relay con funzionalità di takeover DNS DHCPv6 e spoofing di mDNS, LLMNR e NetBIOS-NS.
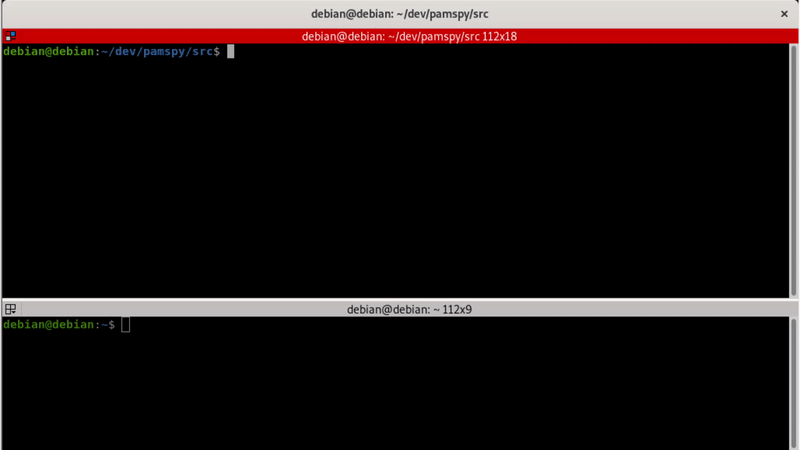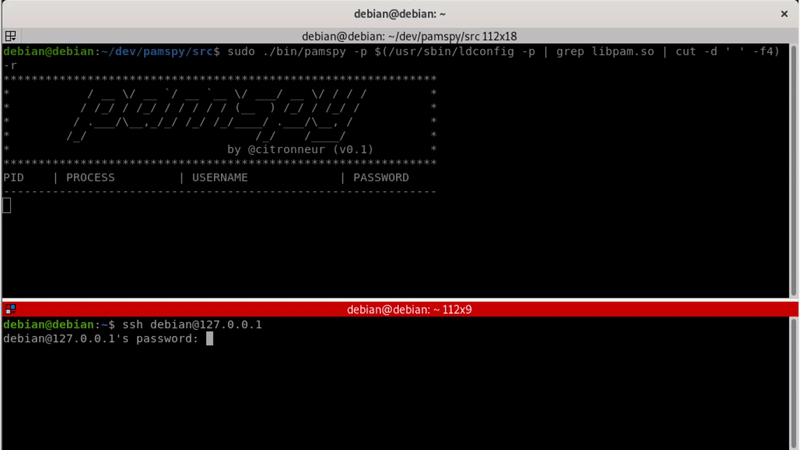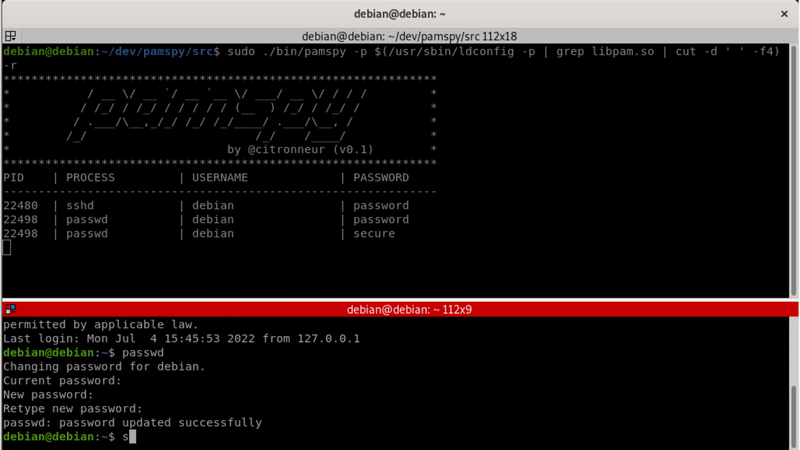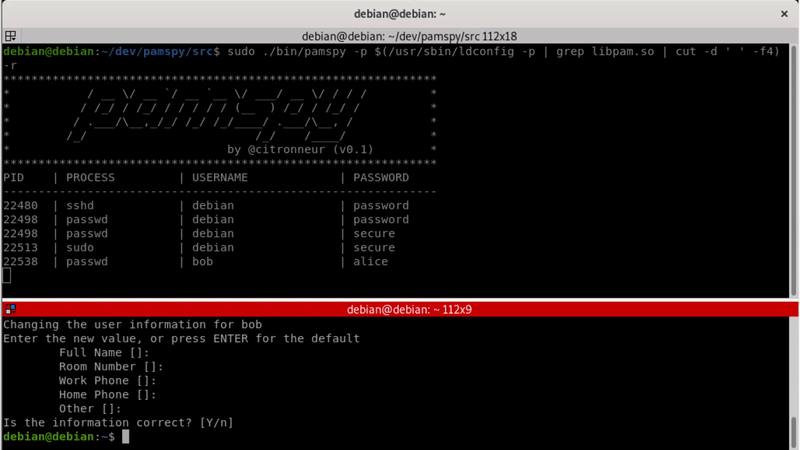 citronneur/pamspy
Dumper di credenziali per Linux basato su eBPF
 ghostpack/forgecert
Forgia certificati per l'autenticazione in Active Directory utilizzando chiavi private rubate dell'Autorità di Certificazione, consentendo l'accesso…
 cube0x0/sharpmapexec
Coltellino svizzero nativo Windows per penetration testing, movimento laterale, accesso alle credenziali, esfiltrazione di dati e scansione delle…
 ralfhacker/kerbeus-bof
BOF per l'abuso di Kerberos (un'implementazione di alcune importanti caratteristiche di Rubeus).
 compasssecurity/samlraider
Estensione SAML2 per Burp
 logangoins/sharpsuccessor
SharpSuccessor è una Proof of Concept (POC) .NET per armare completamente l'attacco BadSuccessor di Yuval Gordon (@YuG0rd) di Akamai.
 havocframework/modules
Moduli utilizzati dal framework Havoc
 mr-un1k0d3r/azureredops
Azure RedOps è un toolkit di sicurezza offensiva per valutare la postura di sicurezza di Microsoft Entra ID
 s3cur3th1ssh1t/namedpipepth
Passa l'hash a un pipe con nome per l'impersonazione del token
 netsecfish/dlink
Exploit proof-of-concept e analisi per l'iniezione di comandi e credenziali backdoor hardcoded nei dispositivi NAS D-Link, che consentono…
 rosesecurity/apologee
APOLOGEE è uno script Python e un modulo Metasploit che enumera una directory nascosta sui Siemens APOGEE PXC BACnet Automation Controllers (tutte le…
 eduardolat/authkeysync
🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova di concetto
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Padding oracle exploit per Oracle Access Manager (CVE-2018-2879) che consente la decrittazione di cookie cifrati e la cifratura di testo in chiaro…
 zenzue/cve-2025-50154
Toolkit PowerShell per verificare, rafforzare e cercare l’uso insicuro di NTLM/SMB, affrontando i rischi di perdita di credenziali CVE-2025-50154 con…








