
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 soledad208/cve-2018-10933
CVE-2018-10933 POC molto semplice
 softrams/bulwark
Uno strumento organizzativo per la gestione di asset e vulnerabilità, con integrazione Jira, progettato per generare report di sicurezza delle…
 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: Uno strumento di monitoraggio LDAP in tempo reale compatibile con Linux per rilevare le modifiche alla directory, fornendo visibilità…
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 dsccommunity/certificatedsc
Risorse DSC per semplificare l'amministrazione dei certificati su Windows Server.
 zentinelproxy/zentinel
Un reverse proxy orientato alla sicurezza, progettato per proteggere il web libero.
 facebookincubator/bpfjailer
Controllo di accesso obbligatorio e jailer basati su eBPF LSM
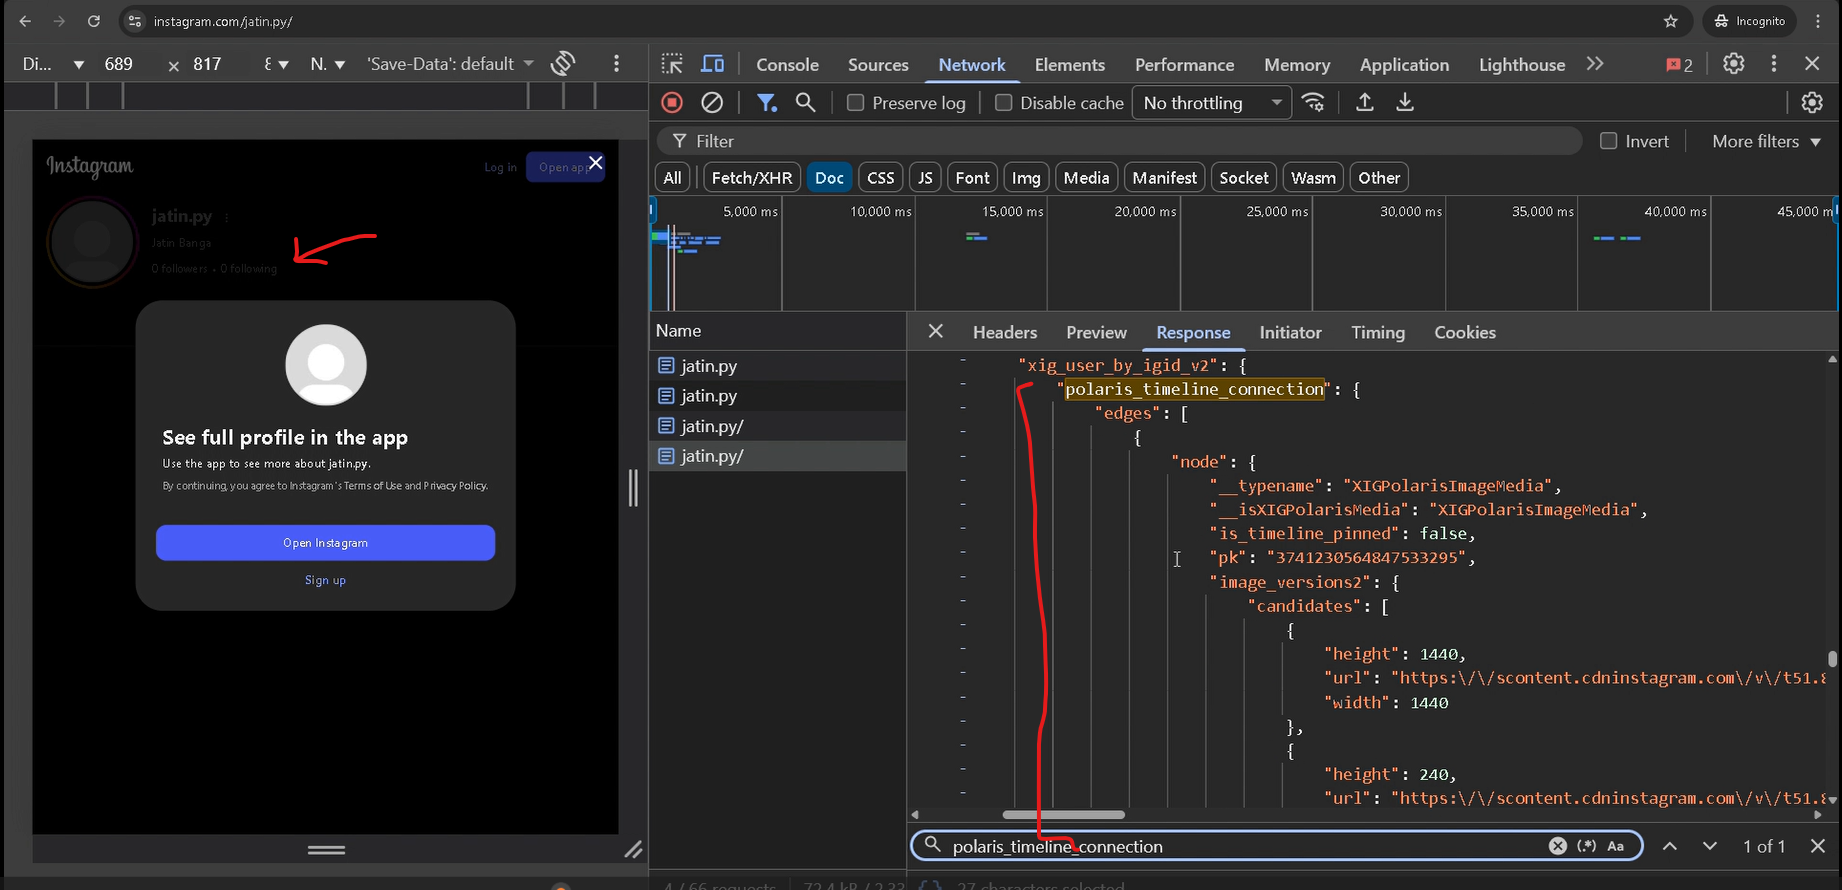 jatin-dot-py/instagram-private-bypass
Questo repository rivela un bypass dell'autorizzazione lato server in Instagram, che ha permesso accesso non autenticato a timeline private; sembra…
 chithi-dev/chithi
Il progetto di condivisione file crittografato di nuova generazione
 bp2008/dahualoginbypass
Estensione Chrome che utilizza le vulnerabilità CVE-2021-33044 e CVE-2021-33045 per accedere alle telecamere Dahua senza autenticazione.
 strategic-automation/violin
Profilo di pentest agentico per Hermes: 31 playbook per ricognizione autorizzata, attacchi web/controllo accessi, validazione sicura degli exploit e…
 treebuilder/aad-sso-enum-brute-spray
POC della recente vulnerabilità di brute-forcing delle password di Azure Active Directory di SecureWorks
 sachitrafa/yourmemory
Memoria AI agentica con decadenza della curva di dimenticanza di Ebbinghaus. +16 pp di richiamo migliore rispetto a Mem0 su LoCoMo.
 akabe1/oauthscan
Estensione Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID
 pilot-protocol/pilotprotocol
Protocollo di rete overlay che fornisce agli agenti AI indirizzi permanenti, tunnel crittografati autenticati e un modello di fiducia su UDP. Include…
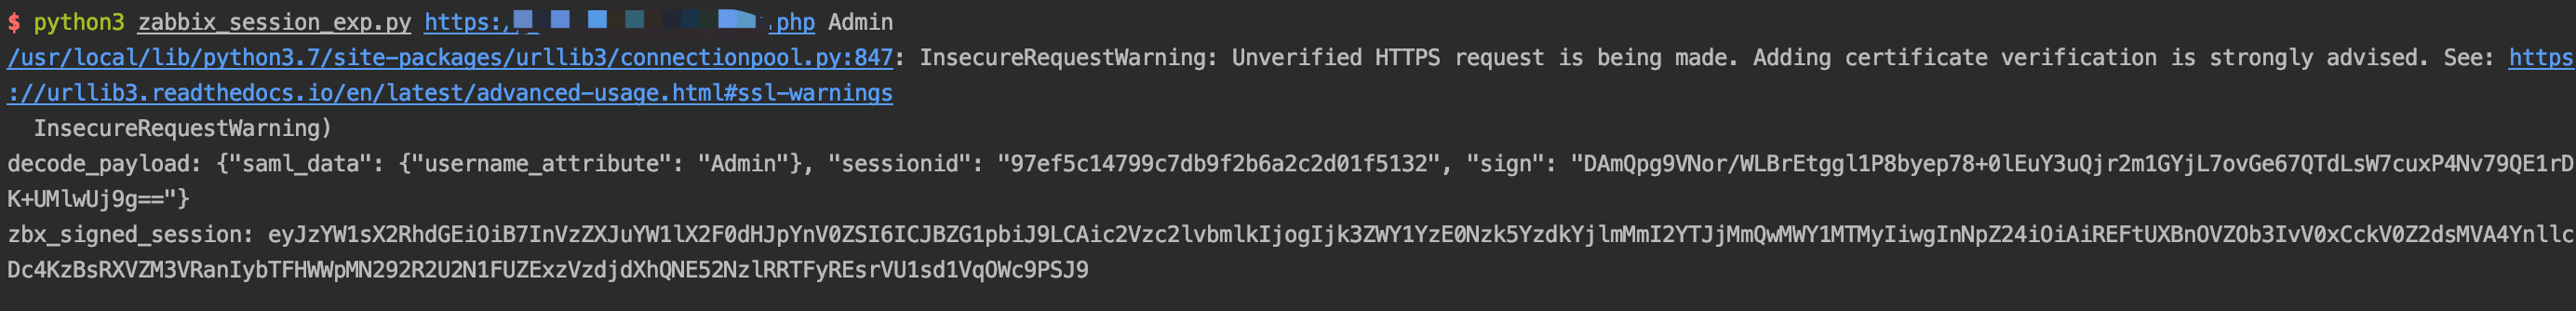 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 jas502n/oa-tongda-rce
Office Anywhere – Sistema intelligente per l'ufficio in rete








