
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 cyph/cyph
Servizio di messaggistica e social networking crittograficamente sicuro.
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 mcw0/dahuaconsole
Dahua Console, accedi alla console di debug interna e/o ad altre funzioni oggetto di ricerca nei dispositivi Dahua. Sentiti libero di contribuire a…
 owasp/rbac
PHP-RBAC è una libreria di autorizzazione per PHP. Fornisce agli sviluppatori il Controllo degli Accessi Basato sui Ruoli (RBAC) standard NIST…
 openpcc/openpcc
Un framework open-source per l'inferenza AI privata e verificabile
 aker-gateway/aker
Bastione SSH/host di salto/jump server
 lsh123/xmlsec
Libreria di sicurezza XML
 synacktiv/sccmsecrets
SCCMSecrets.py mira a sfruttare la distribuzione delle policy SCCM per la raccolta di credenziali, l'accesso iniziale e il movimento laterale.
 radicle-dev/heartwood
Pila di collaborazione e pubblicazione di codice peer-to-peer con un protocollo sicuro e decentralizzato, strumento CLI e demone di rete per forge di…
 volkandindar/agartha
Un'estensione per Burp Suite per identificare vulnerabilità di injection (LFI, RCE, SQLi), problemi di autenticazione/autorizzazione e violazioni di…
 zyn3rgy/smbtakeover
Implementazione BOF e Python3 della tecnica per dissociare 445/tcp su Windows tramite interazioni con SCM.
 semperis-community/resetnightmare
Strumento POC per ResetNightmare (CVE-2026-27912)
 guardicore/vmware_vcenter_cve_2020_3952
Exploit per CVE-2020-3952 in vCenter 6.7
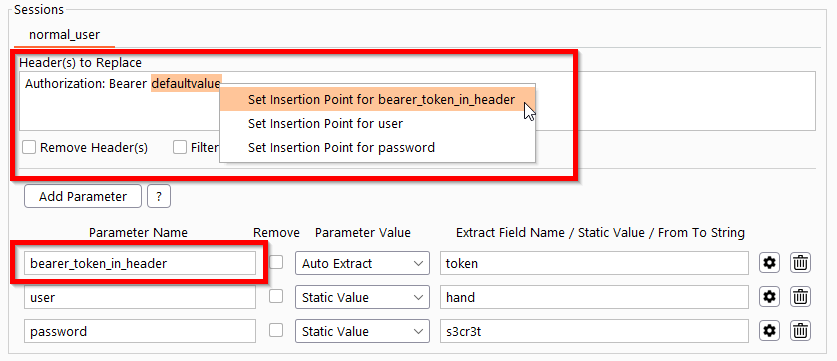 simioni87/auth_analyzer
Estensione Burp per testare problemi di autorizzazione. Ripetizione automatica delle richieste ed estrazione dei valori dei parametri al volo.
 dun/munge
Servizio di autenticazione per creare e validare credenziali utente a prova di manomissione in ambienti cluster HPC, con un'API portabile e senza…
 hzphreak/vminjector
Strumento di iniezione DLL per sbloccare le VM guest.
 namazso/magicsigner
Signtool per certificati scaduti








