
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Bypass dell'autenticazione senza autenticazione tramite il parametro SAMLResponse
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - Escalation dei privilegi autenticata (Contributore+) tramite modifica dell'email utente/compromissione dell'account
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Autorizzazione mancante per l'aggiornamento arbitrario delle opzioni da parte di utenti autenticati (Subscriber+)
 nxploited/cve-2025-9209
RestroPress – Sistema di ordinazione cibo online 3.0.0 - 3.1.9.2 - Esposizione di informazioni non autenticata a bypass dell'autenticazione tramite…
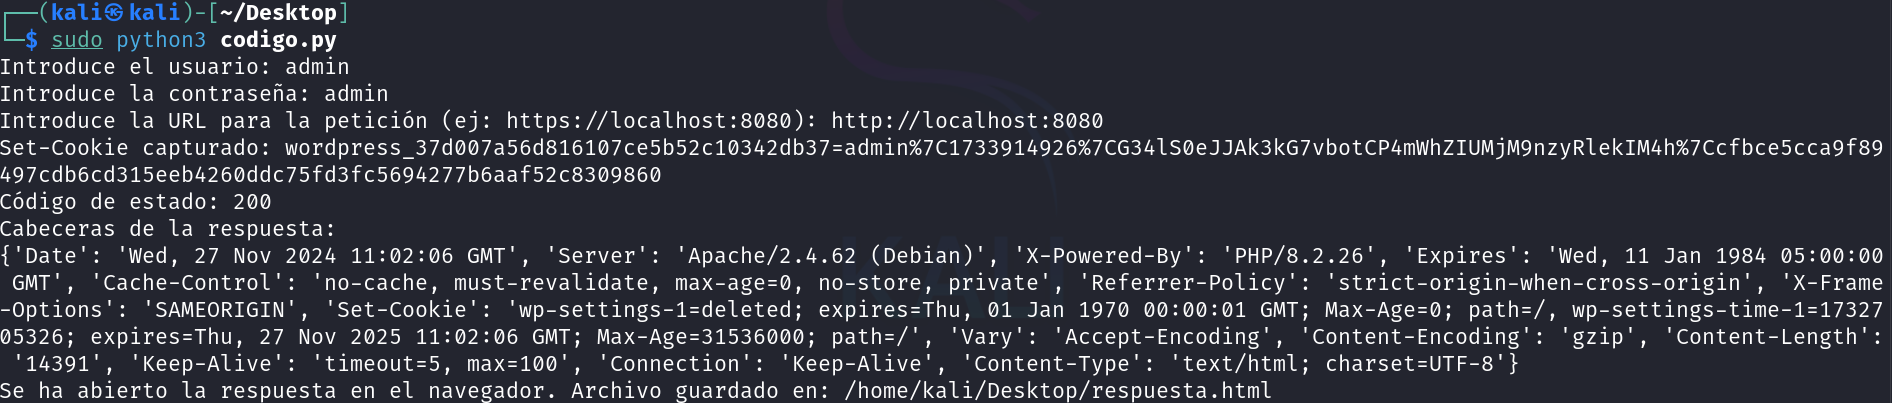 hunt3r850/cve-2024-10924-poc
Exploit proof-of-concept per CVE-2024-10924, una vulnerabilità di bypass dell'autenticazione nel plugin WordPress Really Simple Security, che…
 tansique-17/cve-2025-26198
Divulgazione pubblica
 n0n4m3x41/cve-2025-1739
PoC 0day per CVE-2025-1739
 my0113/shiro-cve-2022-32532
Applicazione web Java minima per riprodurre CVE-2022-32532, un bypass dell'autenticazione Apache Shiro RegExPatternMatcher tramite caratteri newline…
 ghostn4444/cve-2025-53770
CVE-2025-53770 - SharePoint
 bongbongco/cve-2012-6066
Vulnerabilità di bypass dell'autenticazione remota di FreeSSHD (freeSSHd 2.1.3)
 sudo-wp/sudowp-crowdsignal-forms
Un fork di Crowdsignal Forms con sicurezza irrobustita. Corregge CVE-2025-69015 (Controllo degli accessi non funzionante), modernizza per PHP 8.2+ e…
 asg-castle/cve-2023-27350
Exploit proof-of-concept per CVE-2023-27350 in PaperCut NG; sfrutta il difetto di controllo degli accessi SetupCompleted per bypassare…
 sm1ee/cve-2026-39324
Proof-of-concept exploit per l'elusione dell'autenticazione Rack::Cookie (CVE-2026-39324), che dimostra la falsificazione della sessione tramite…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Accesso non autorizzato al controllo nel controller EditUser di FacturaScripts consente agli utenti autenticati di rinominare qualsiasi account…
 0xterror/cve-2026-8181
Exploit PoC per il bypass dell'autenticazione di WordPress Burst Statistics che consente l'impersonificazione dell'amministratore senza…
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Un bypass dell'autenticazione in Microsoft Exchange Server POC exploit
 yoryio/cve-2024-27198
Exploit per CVE-2024-27198 - TeamCity Server








