
 #1
Strumenti per test API, fuzzing, validazione schema, test di autenticazione e sicurezza del gateway.
Raccomandato da Kitploit

 elementalsouls/claude-bughunter
Un bundle di competenze per Claude Code per la caccia ai bug e il lavoro di red-team esterno - 82 competenze, 15 comandi slash, 681 pattern di report…
 openziti/ziti
Piattaforma di networking zero-trust che rende i servizi invisibili grazie a identità crittografica, accesso basato su policy e crittografia…
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 cerbos/cerbos
Motore di autorizzazione per il controllo degli accessi sensibile al contesto con policy YAML, supporto RBAC/ABAC, API check/plan e distribuzione…
 cipher387/api-s-for-osint
Lista di API per raccogliere informazioni su numeri di telefono, indirizzi, domini ecc.
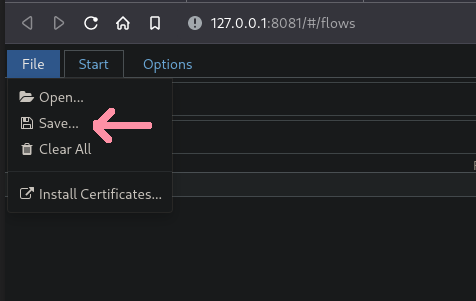 alufers/mitmproxy2swagger
Reverse-engineer automaticamente API REST tramite la cattura del traffico
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 ticarpi/jwt_tool
:snake: Un toolkit per testare, modificare e decifrare JSON Web Tokens
 owasp/api-security
Documento dei Top 10 rischi per la sicurezza delle API a cura di OWASP e portale di documentazione con le migliori pratiche per creare, attaccare e…
 moltis-org/moltis
Un server agente personale persistente e sicuro in Rust. Un singolo binario, esecuzione in sandbox, LLM multi-provider, voce, memoria, strumenti per…
 s0md3v/arjun
Strumento di scoperta di parametri HTTP che trova parametri di query validi per endpoint URL utilizzando un ampio dizionario, supportando richieste…
 ory/oathkeeper
Un proxy / API (IAP) di identità e accesso cloud native e un'API per le decisioni di controllo degli accessi che autentica, autorizza e modifica le…
 owasp/devsecopsguideline
La guida OWASP DevSecOps può aiutarci a integrare la sicurezza come parte della pipeline di sviluppo.
 nilsteampassnet/teampass
Gestore collaborativo di password
 m14r41/pentestingeverything
Soluzione completa per VAPT/AppSec e guida al pentesting: Web | Mobile | API | Thick Client | Revisione del codice sorgente | DevSecOps | Wireless |…
 commando-x/vuln-bank
Piattaforma bancaria volutamente vulnerabile per esercitarsi nel testing di sicurezza di applicazioni web, API e AI/LLM, nella revisione sicura del…
 owasp/threat-dragon
Uno strumento open source di threat modeling di OWASP
 beelzebub-labs/beelzebub
Un framework runtime di deception sicuro e low-code, che sfrutta l'IA per la virtualizzazione di sistema.






