
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit
 portswigger/ator
Plugin per Burp Suite per l'estrazione e la sostituzione automatica di token nelle richieste HTTP, con supporto per JSON, XML, cookie e parametri URL…
 letsencrypt/test-certs-site
Un semplice server per ospitare i certificati validi, revocati e scaduti richiesti dalla Sezione 2.2 dei Requisiti di Base del CA/Browser Forum.
 dragonjar/burpia
Estensione di Burp Suite che integra il rilevamento passivo delle vulnerabilità tramite intelligenza artificiale.
 d0ge/xsw
Estensioni Burp Suite per XML Signature Wrapping
 kaisonox/apiscope
Un framework di API hooking per intercettare e monitorare le applicazioni Windows.
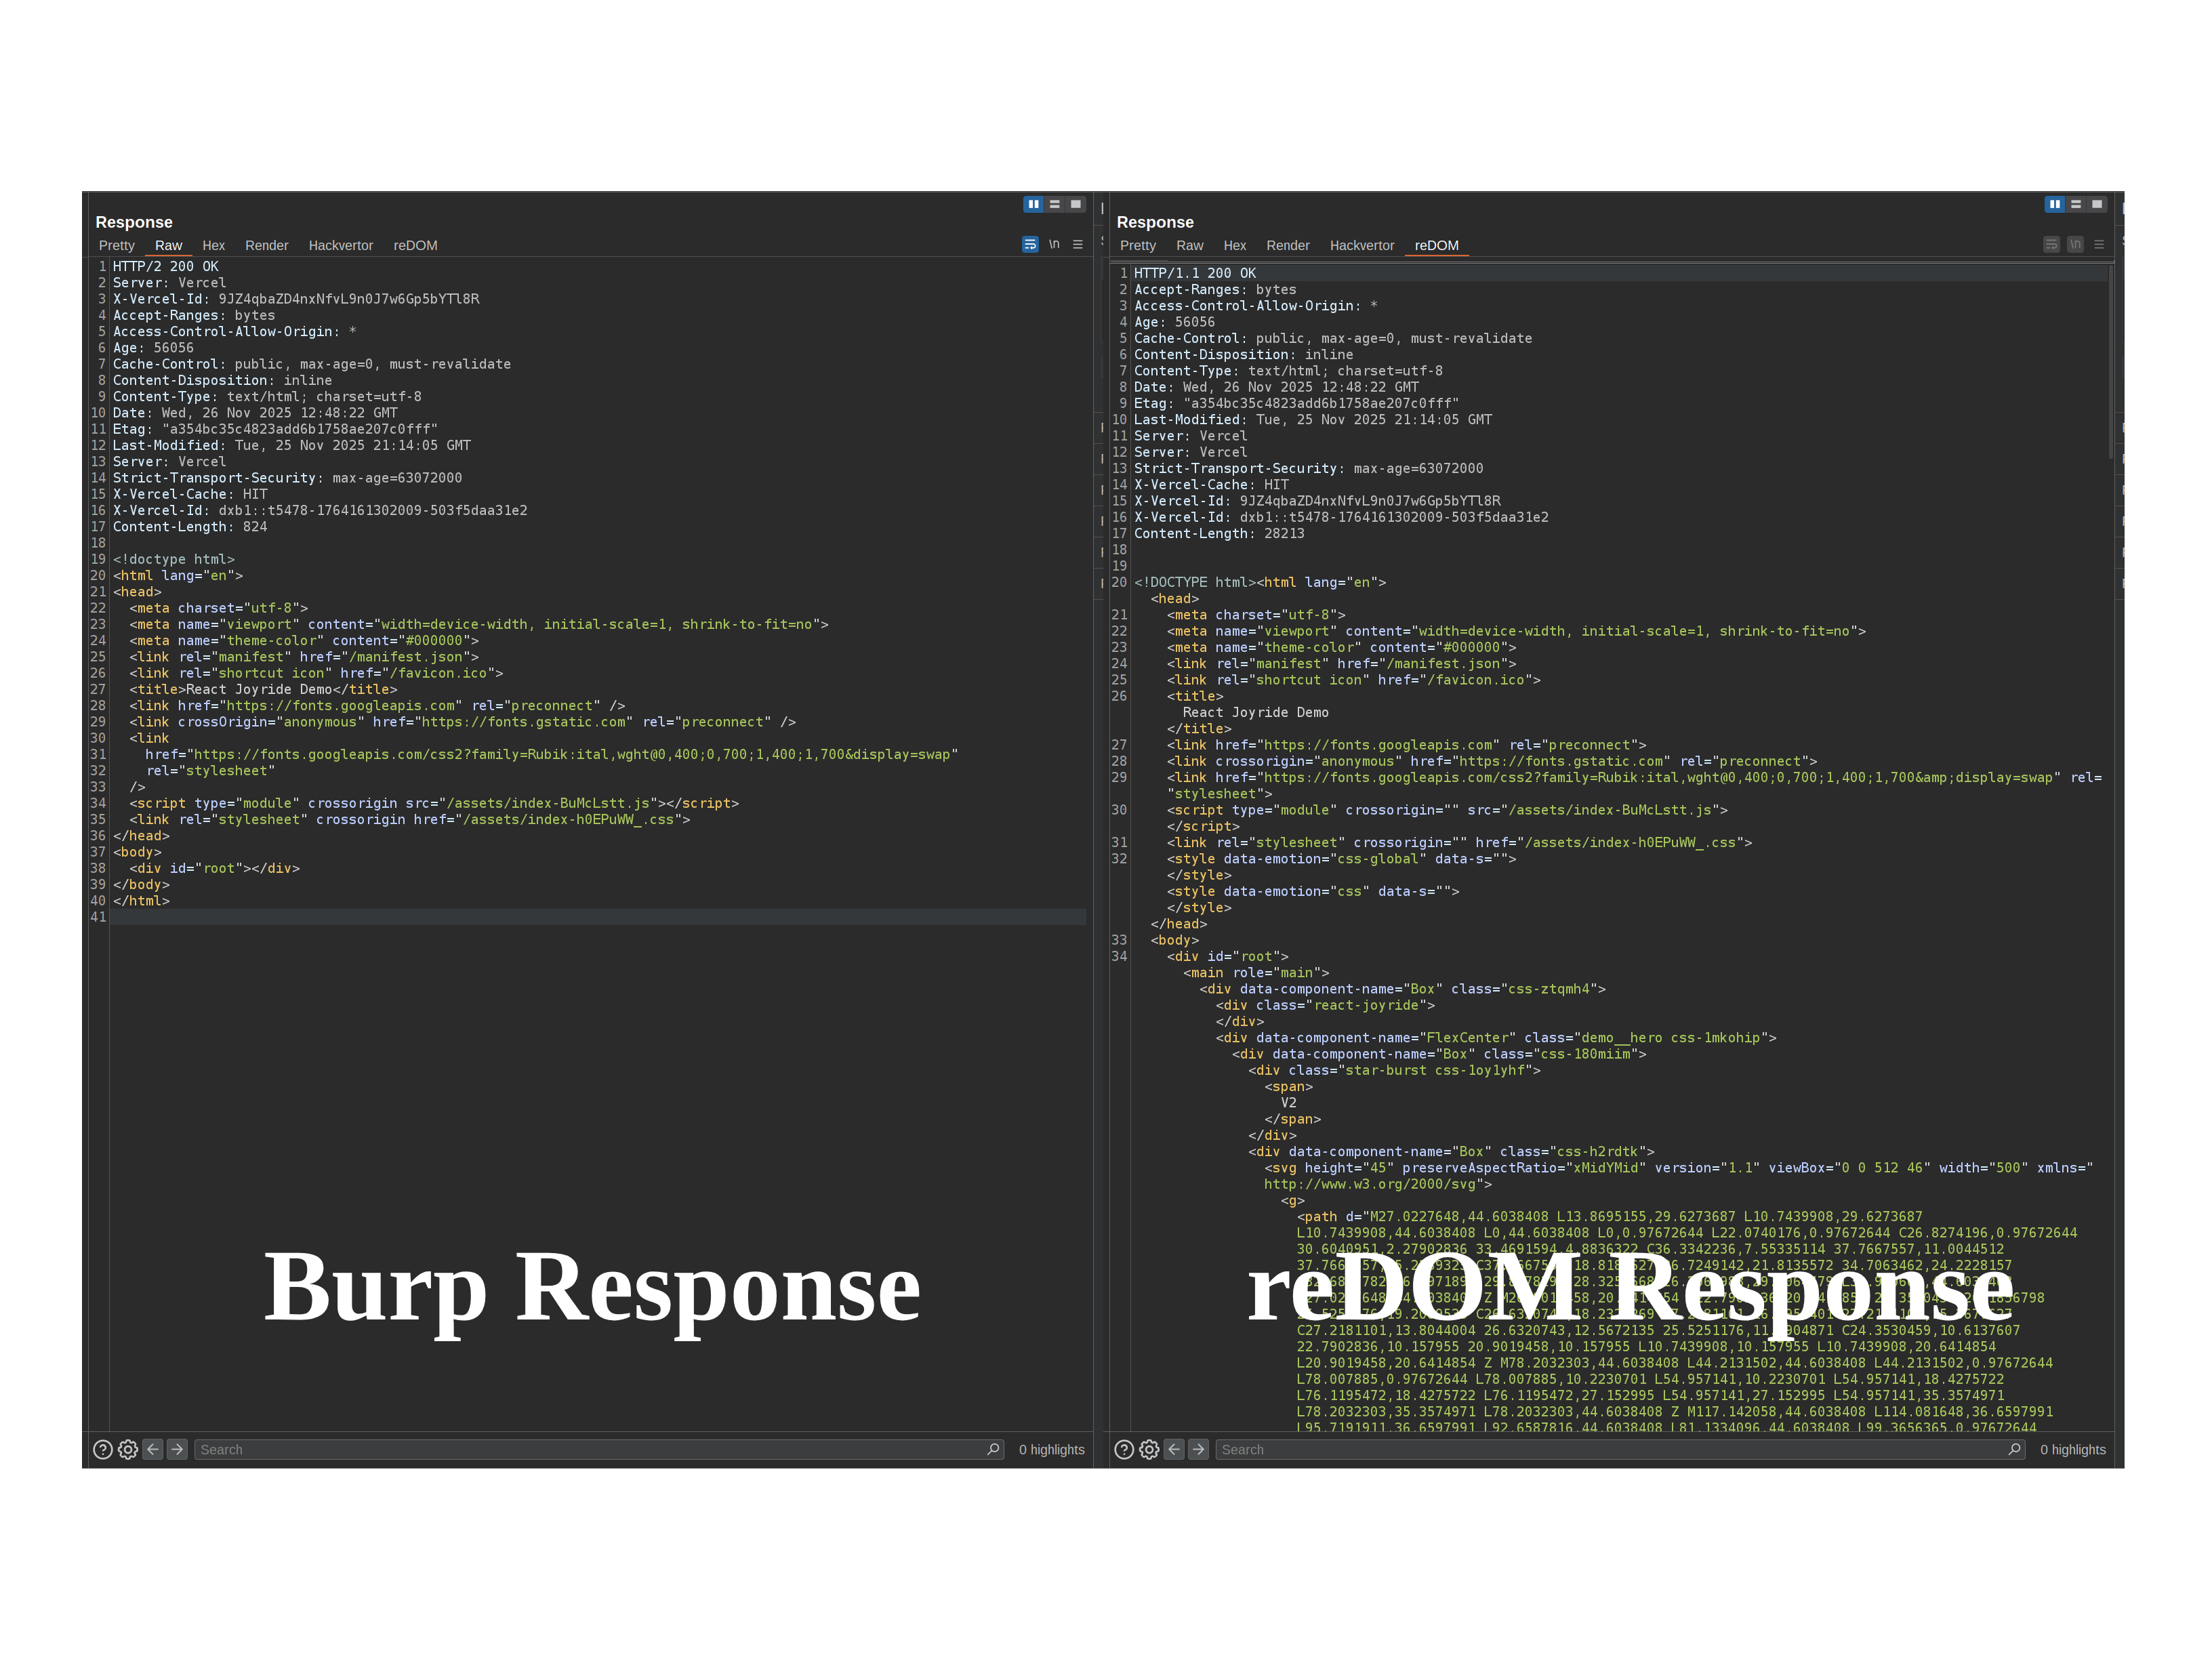 weirdmachine64/redom
Un'estensione per Burp Suite che porta le capacità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su…
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
 zilbonn/owasp-wstg-rag
Sistema RAG della Guida OWASP per i Test di Sicurezza Web con ChromaDB, MCP per Claude Code
 bishopfox/snowpick
trova dati sensibili che trapelano dalle istanze ServiceNow.
 dinosn/gitlab-cve-2026-19478-lab
Laboratorio A/B riproducibile + PoC sicuro per GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 m4xsec/apache-apisix-cve-2022-24112
Apache APISIX Esecuzione di codice remoto (CVE-2022-24112) exploit proof-of-concept
 kamalx06/xxeripper
Scanner XXE black-box che rileva iniezioni in-band, error-based e blind out-of-band tramite baselining statistico, fingerprinting del parser e…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non autenticata su UniFi OS + lettura di file tramite bypass dell'autenticazione ..%2f (CVSS 10.0, KEV, Mirai ITW)
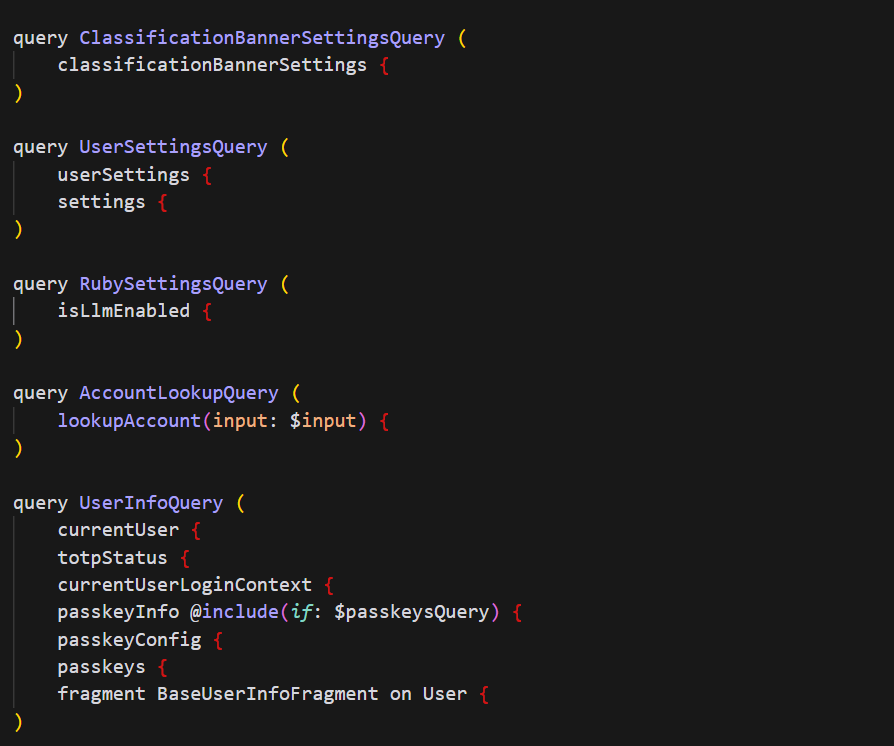 m19o/graphqlgrapper
Estensione Burp Suite per estrarre e raccogliere endpoint API GraphQL dalla cronologia delle richieste HTTP per test di sicurezza e ricognizione.
 infobyte/faraday_burp
Estensione Burp per la collaborazione in Faraday
 thoropass-public/area51
Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia indietro…
 theqmaks/resolver
Questa estensione integra i popolari servizi di risoluzione CAPTCHA in BurpSuite per elaborare diversi tipi di CAPTCHA senza intervento manuale.
 sn1r/mass-assigner
Strumento automatizzato per sondare le vulnerabilità di mass assignment estraendo parametri da una richiesta HTTP e applicandoli a un'altra, con…








