

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Rilevamento di Anomalie

Strumenti per rilevamento anomalie comportamentali, analisi outlier, UEBA e rilevamento statistico delle minacce.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k2 giorni fa
zeek preview#2

zeek

GitHubzeek/zeek
7.8k6h 48m fa
suricata preview#3

suricata

GitHuboisf/suricata
6.5k2 giorni fa
falco preview#4

falco

GitHubfalcosecurity/falco
9.6k14 giorni fa
osquery preview#5

osquery

GitHubosquery/osquery
23.4k9h 48m fa
detection-rules preview#6

detection-rules

GitHubelastic/detection-rules
2.7k12h 36m fa
pyod preview#7

pyod

GitHubyzhao062/pyod
10.1k7 giorni fa
alibi-detect preview#8

alibi-detect

GitHubseldonio/alibi-detect
2.6k11 mesi fa
river preview#10

river

GitHubonline-ml/river
6.2k2 giorni fa
tsfresh preview#11

tsfresh

GitHubblue-yonder/tsfresh
9.5k4 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
243 risultati
sigma preview

sigma

GitHubsigmahq/sigma

Repository principale delle regole Sigma

defensive-toolsioc-managementthreat-feeds-aggregators+9
10.9k1 giorno fa
Argos preview

Argos

GitLabfunctori/argos/argos

Analisi e rappresentazione dei grafi delle operazioni sospette (Analyse et Représentation des Graphes des Opérations Suspectes)

osintthreat-feeds-aggregatorsinformation-gathering+3
12 giorni fa
wazuh preview

wazuh

GitHubwazuh/wazuh

Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…

defensive-toolsvulnerability-scannerscontainer-security+12
16.5k2 giorni fa
suricata preview

suricata

GitHuboisf/suricata

Motore open-source IDS/IPS/NSM di rete per l'ispezione del traffico in tempo reale, rilevamento e prevenzione delle intrusioni, analisi dei…

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5k2 giorni fa
river preview

river

GitHubonline-ml/river

Libreria di machine learning in streaming per l'apprendimento incrementale su flussi di dati, con stimatori online, rilevamento di drift e anomalie,…

utilities-frameworksmachine-learninganomaly-detection
6.2k2 giorni fa
LeitWacht preview

LeitWacht

GitLableitwacht/leitwacht

Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration

cloud-infrastructure-securitycontainer-securityconfiguration-auditing+9
3 giorni fa
rita preview

rita

GitHubactivecm/rita

Real Intelligence Threat Analytics (RITA) è un framework per rilevare la comunicazione di comando e controllo attraverso l'analisi del traffico di…

command-and-controlthreat-intelligenceintrusion-detection+4
6193 giorni fa
netward-standalone preview

netward-standalone

GitHubdragon-lady/netward-standalone

Bot in user-space e deviazione DDoS per piccoli servizi HTTP

defensive-toolsweb-proxies-interceptioninformation-gathering+6
13 giorni fa
Aegis preview

Aegis

GitHubantropos17/aegis

EDR open-source per agenti AI. Monitora processi, accesso ai file, attività di rete e anomalie comportamentali in tempo reale con 110 firme di agenti…

defensive-toolsnetwork-securitythreat-intelligence+4
1423 giorni fa
Open-Source SOC preview

Open-Source SOC

GitLabpet-projects2845224/open-souce-soc

Laboratorio SOC open-source che raccoglie e normalizza i log con Fluent Bit e Vector, rileva anomalie tramite Suricata e OpenSearch e crea…

defensive-toolsweb-securitynetwork-security+7
4 giorni fa
Agentic-Evidence preview

Agentic-Evidence

GitHubowasp/agentic-evidence

Progetto di riferimento OWASP per l'evidenza della sicurezza dell'IA agentica: correla l'esecuzione degli agenti, l'identità, le chiamate agli…

defensive-toolsforensicsthreat-intelligence+6
54 giorni fa
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…

defensive-toolsnetwork-securitymalware-analysis+8
84 giorni fa
fastnetmon preview

fastnetmon

GitHubpavel-odintsov/fastnetmon

Sensore DDoS molto veloce con supporto per sFlow/Netflow/IPFIX/SPAN

packet-sniffing-analysisnetwork-mappingnetwork-security+5
3.7k4 giorni fa
SPADE preview

SPADE

GitHubjdinovo/spade

SPaT Attack Detection and Evaluation dataset

network-securityintrusion-detectioneducation+2
6 giorni fa
goaccess preview

goaccess

GitHuballinurl/goaccess

GoAccess è un analizzatore di log web in tempo reale e un visualizzatore interattivo che gira in un terminale in sistemi *nix o tramite il tuo…

general-purpose-utilitiesprivacyanomaly-detection+1
20.8k7 giorni fa
pyod preview

pyod

GitHubyzhao062/pyod

Una libreria Python per il rilevamento di anomalie su dati tabulari, serie temporali, grafi, testo, immagini e audio. Oltre 60 rilevatori,…
machine-learninganomaly-detectionadversarial-attack
10.1k7 giorni fa
espectre preview

espectre

GitHubfrancescopace/espectre

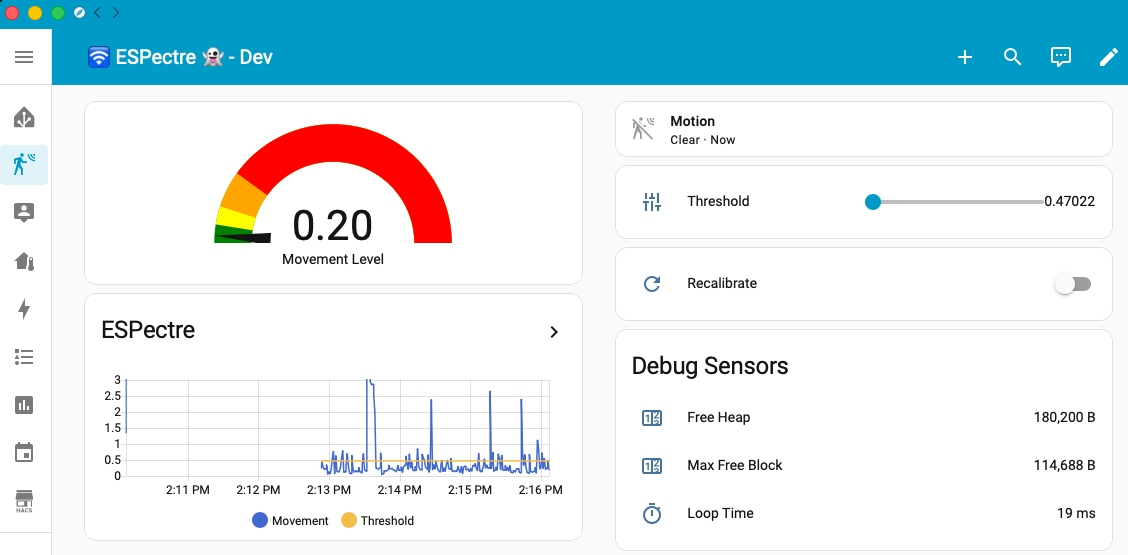
ESPectre - Sistema di rilevamento del movimento basato sull'analisi dello spettro Wi-Fi (CSI), con integrazione con Home Assistant.

iot-securitywireless-securityprivacy+4
9.0k7 giorni fa
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.


memory-forensicsscripting-automationmalware-analysis+5
7288 giorni fa
Precedente123…14Successivo





