 pet-projects2845224/open-souce-soc
Laboratorio SOC open-source che raccoglie e normalizza i log con Fluent Bit e Vector, rileva anomalie tramite Suricata e OpenSearch e crea automaticamente ticket di incidente ITSM in Znuny.

Questo progetto rappresenta un'installazione di laboratorio che dimostra il ciclo completo di elaborazione degli eventi di sicurezza: dalla raccolta dei log dai dispositivi finali alla creazione di incidenti nel sistema Service Management (ITSM).
L'architettura è costruita esclusivamente su soluzioni Open-Source e simula il funzionamento di un centro di monitoraggio della sicurezza (SOC), in grado di rilevare anomalie, generare alert e creare automaticamente ticket per gli analisti.
Questa parte copre: raccolta, normalizzazione, archiviazione, correlazione di base e gestione degli incidenti.
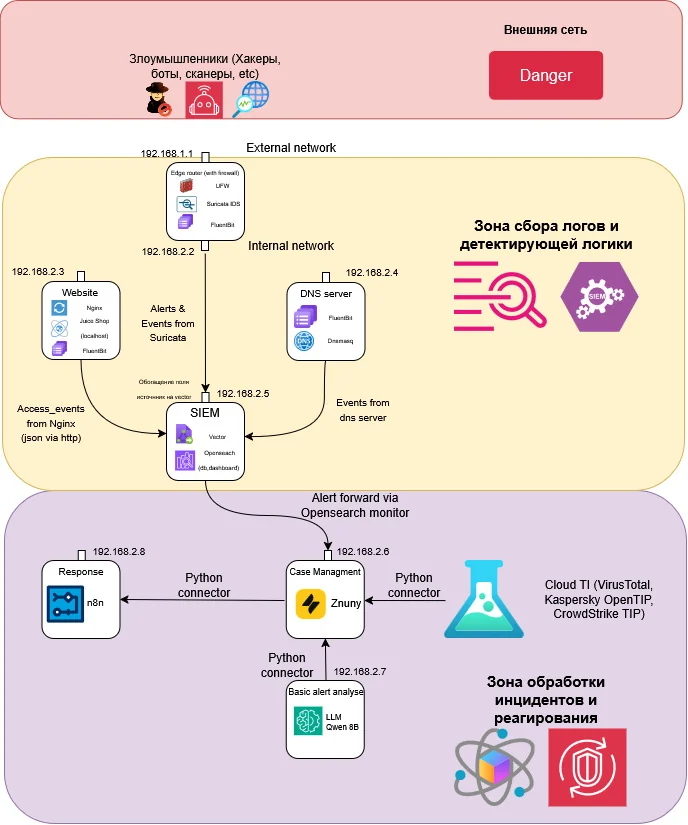
| Componente | Ruolo | Indirizzo IP |
|---|---|---|
| Nginx + JuiceShop | Web server (Reverse Proxy) con applicazione vulnerabile. | 192.168.25.3 |
| dnsmasq | Server DNS locale per la generazione dei log DNS. | 192.168.25.4 |
| Suricata | IDS/IPS per l'analisi del traffico e la generazione di alert. | 192.168.25.2 |
| Fluent Bit | Agente leggero di raccolta e invio iniziale dei log. | Sulle sorgenti |
| Vector | Aggregatore, normalizzatore e router dei log (VRL). | 192.168.25.5 |
| OpenSearch | Archivio dati (SIEM) e motore di correlazione. | 192.168.25.5 |
| Znuny (OTRS) | Sistema ITSM per la gestione degli incidenti. | 192.168.25.6 |
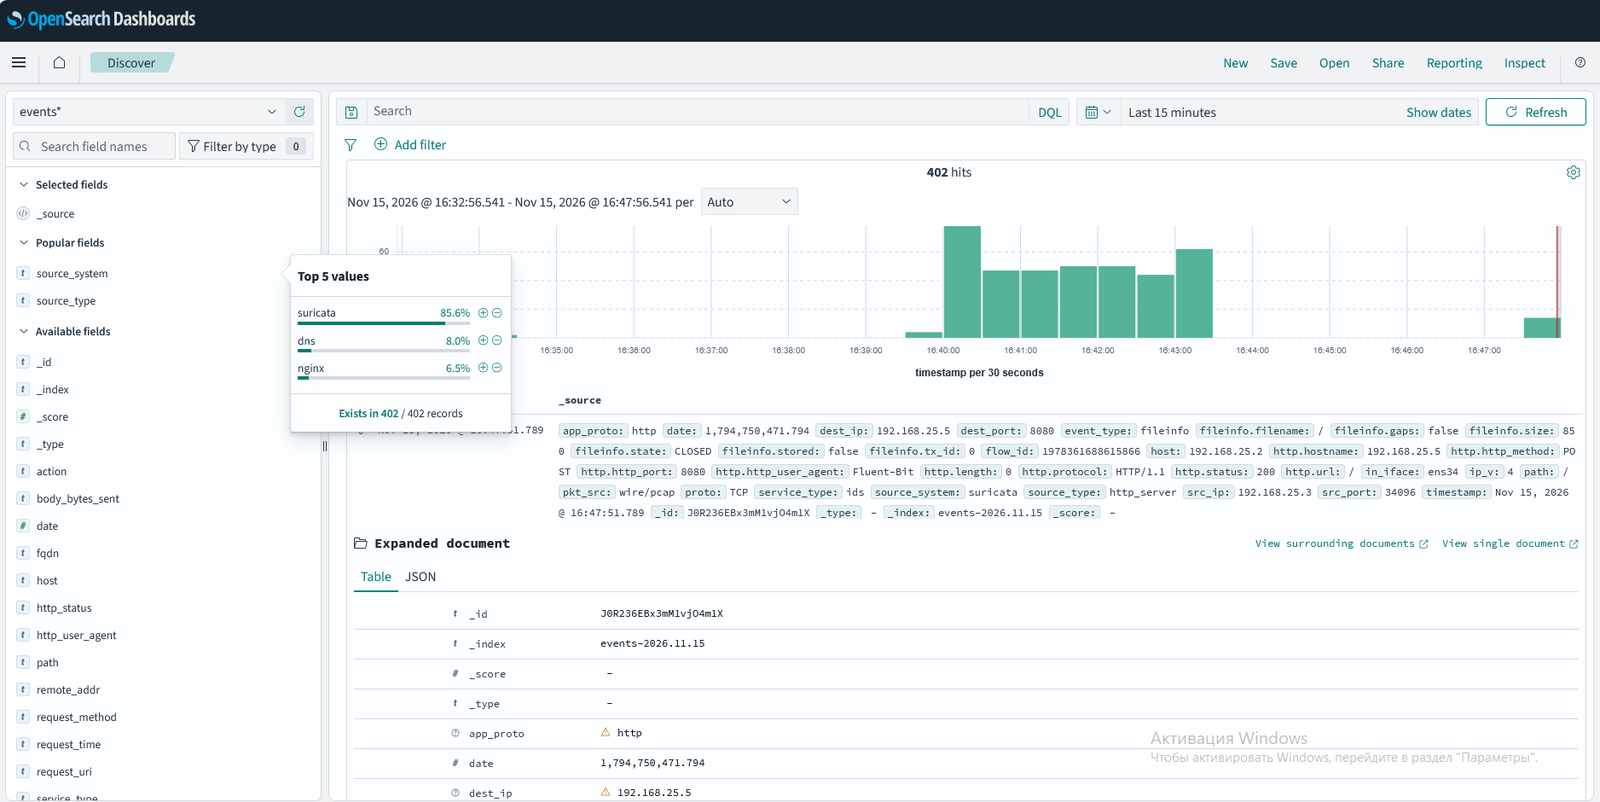
Ricezione di eventi normalizzati in OpenSearch:
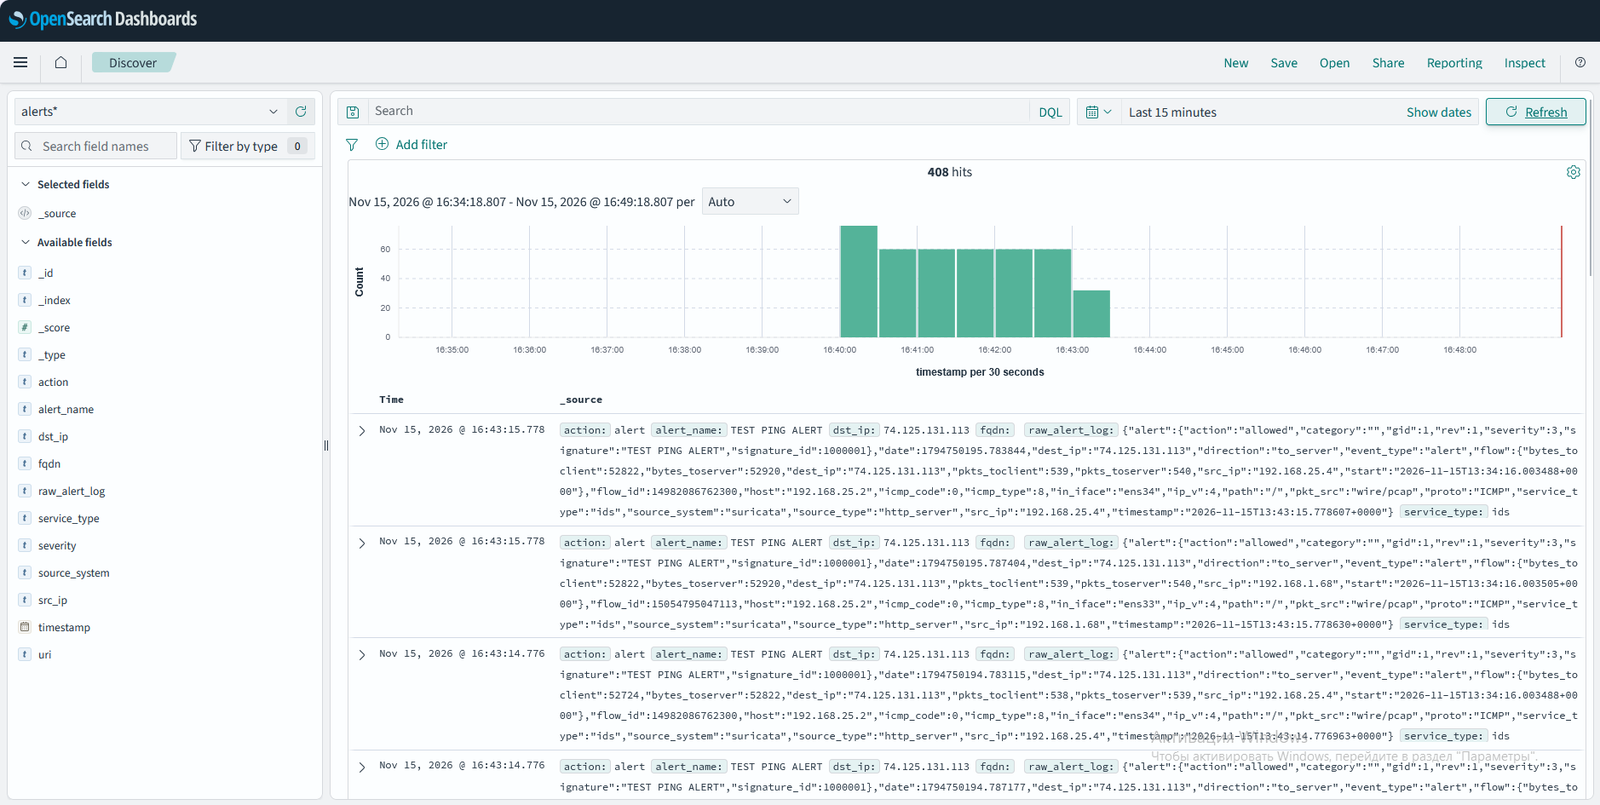
Ricezione di avvisi in OpenSearch (Suricata):
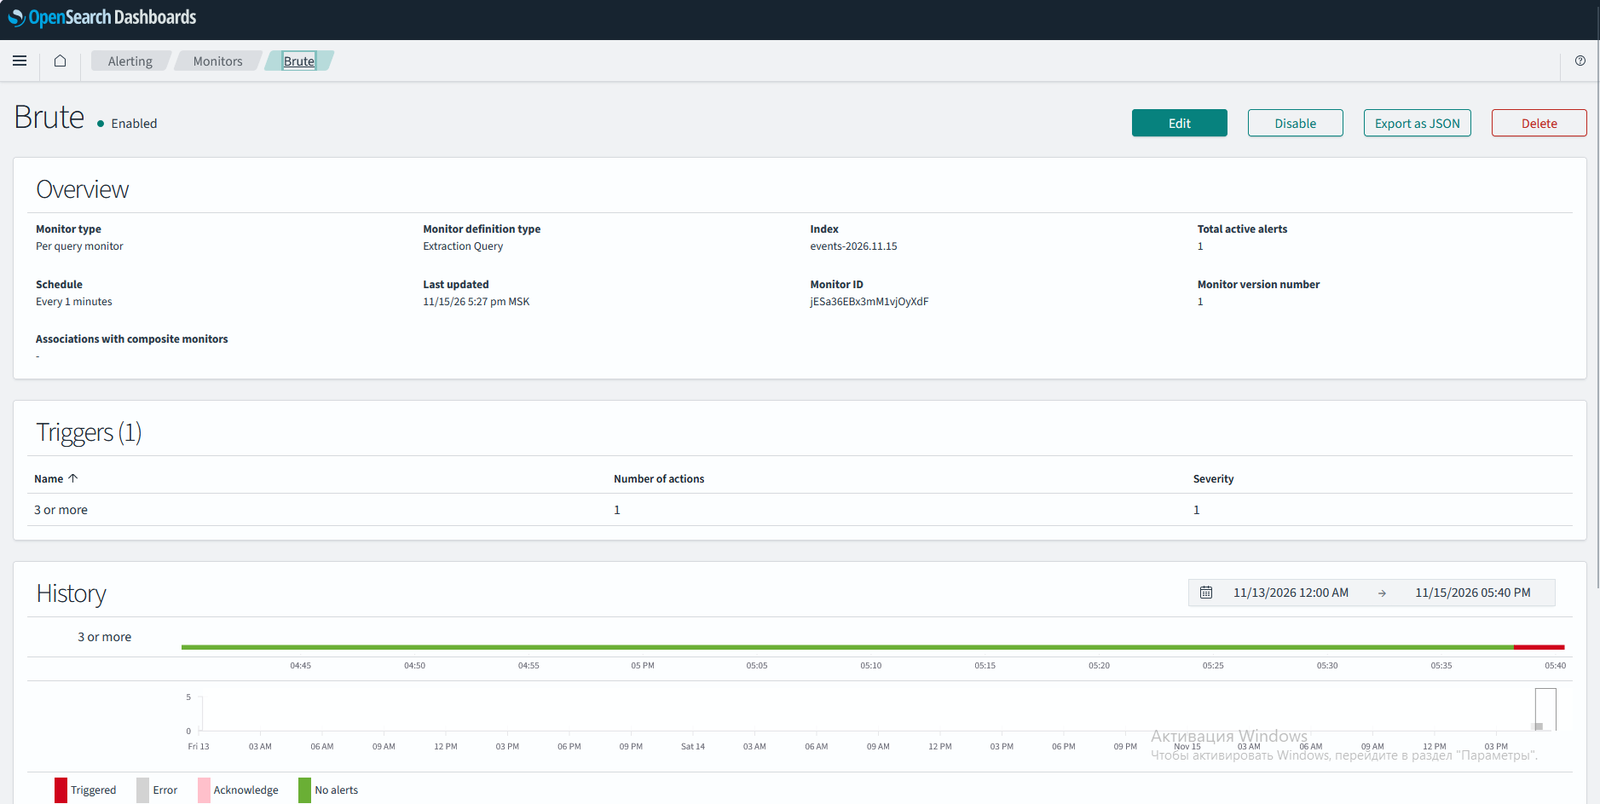
Monitor creato per gli eventi Nginx in OpenSearch (come esempio di regola di correlazione):
Avviso per regola Nginx in OpenSearch:
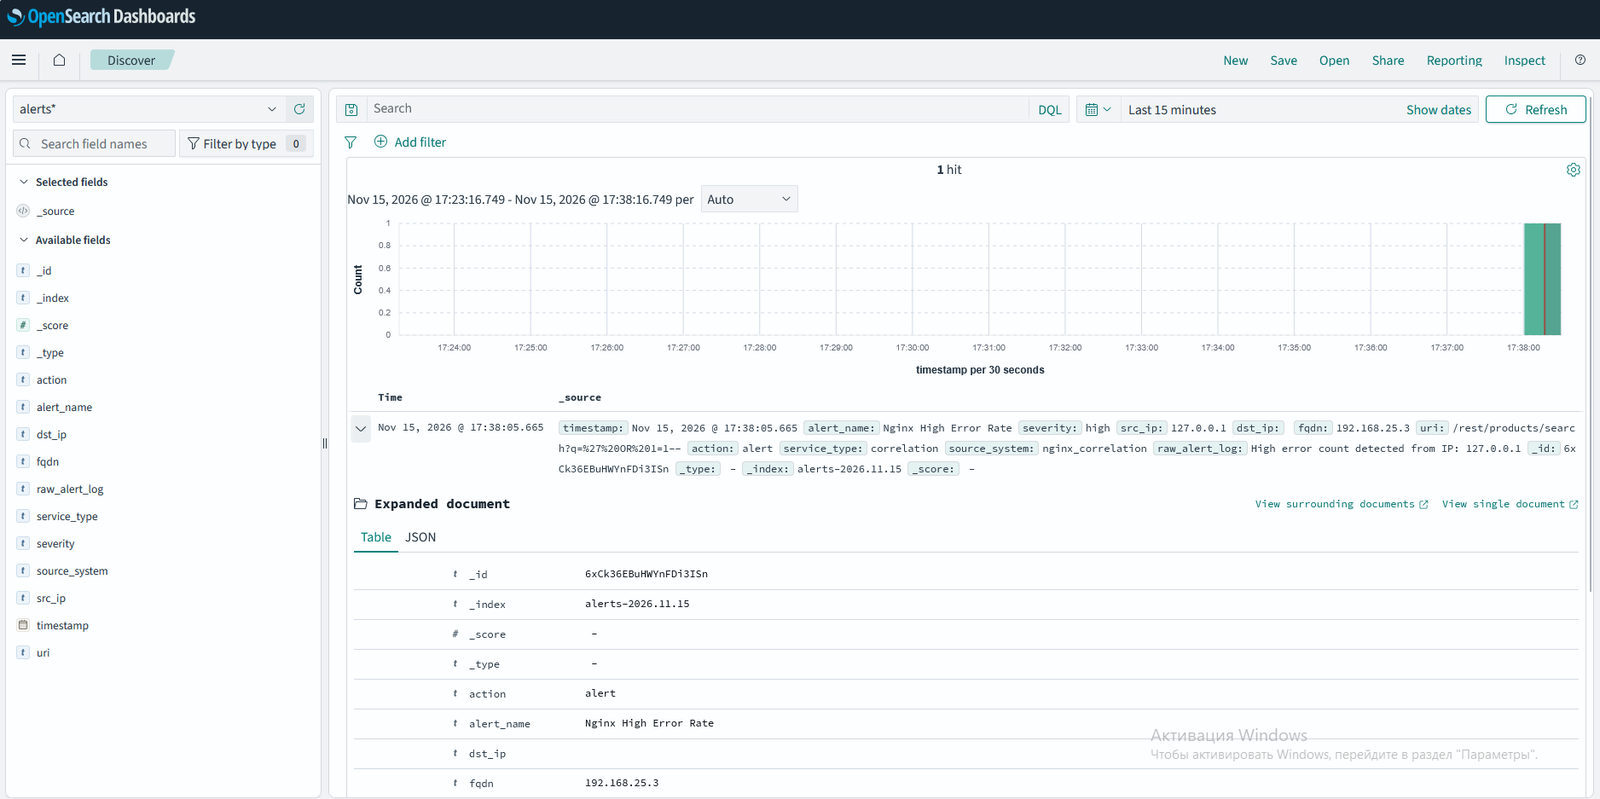
Ricezione degli alert in ITSM per il case management:
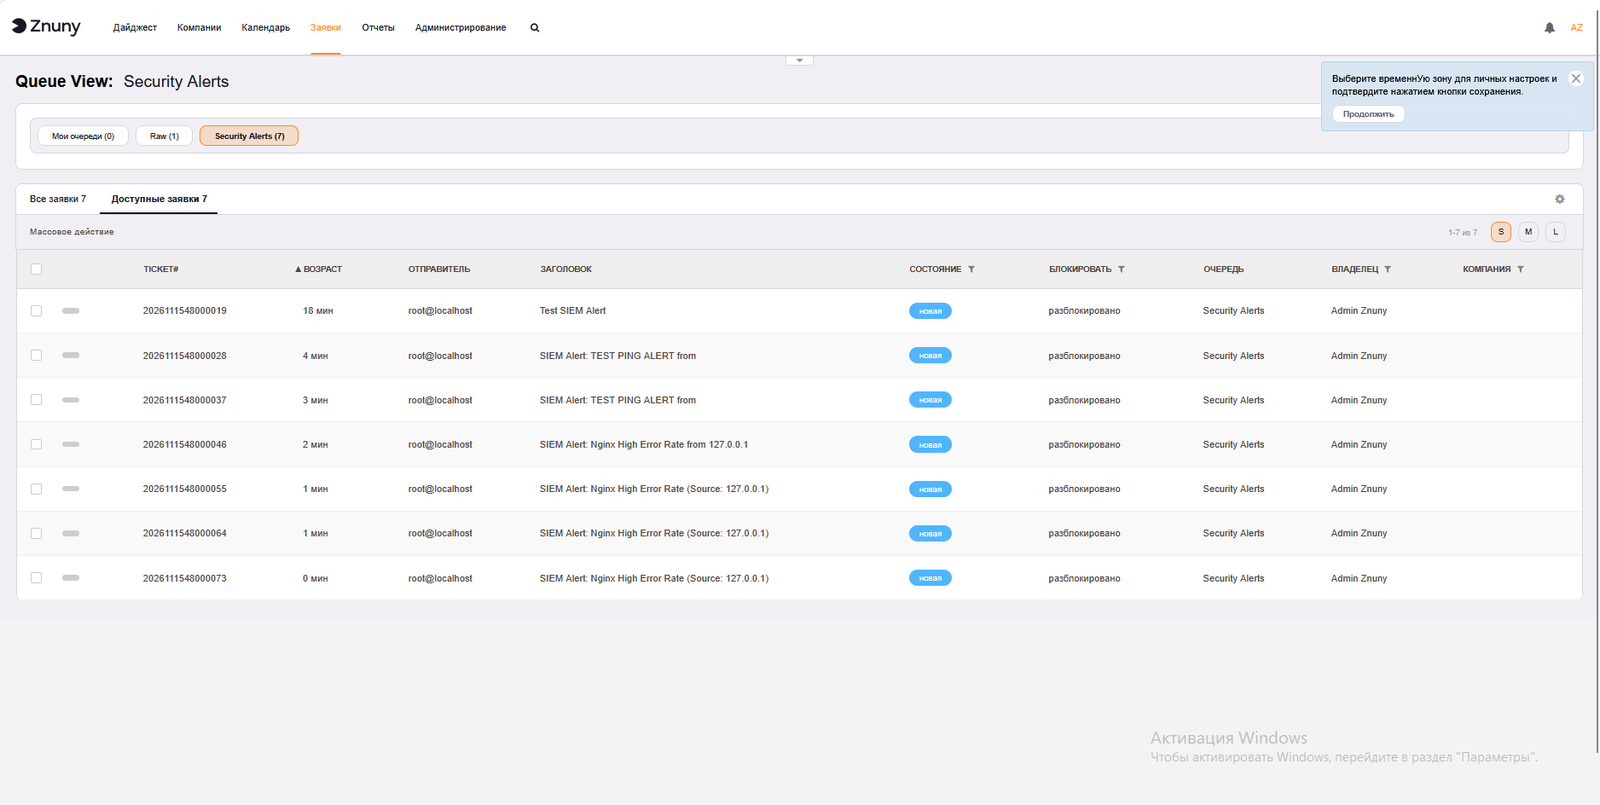
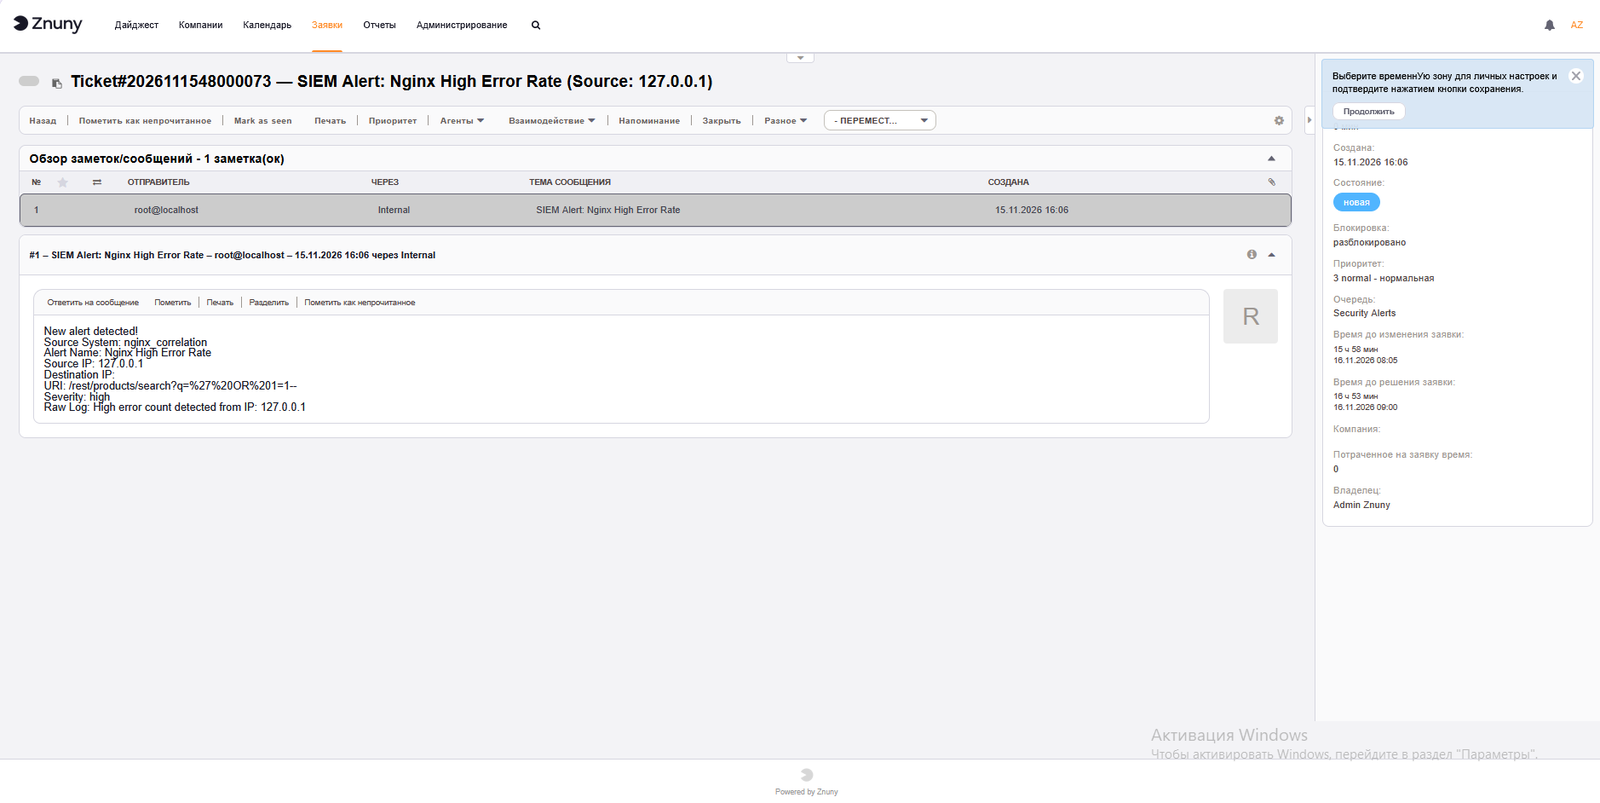
Alert in ITSM:
Belov Sergey - @cybersec_road
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.

