
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 nu11secur1ty/andr01dexploits
Raccolta di exploit Android con payload basati su C per test di penetrazione di dispositivi mobili e ricerca sulla sicurezza.
 quarkslab/cve-2020-0069_poc
Proof-of-concept exploit per CVE-2020-0069 su dispositivi Android Mediatek, che consente lettura/scrittura della memoria del kernel e hooking delle…
 secrary/andromeda
Strumento interattivo di reverse engineering in C/C++ per applicazioni Android, che consente una rapida analisi statica e l'ispezione binaria dei…
 therealjunior/mtk-su-reverse-cve-2020-0069
Reverse engineering di mtk-su
 liznzn/cve-2019-2215
Temproot per TV Bravia tramite CVE-2019-2215.
 idkwim/cve-2020-0022
Repository di ricerca che documenta gli esperimenti di heap overflow Bluetooth su Android BlueFrag (CVE-2020-0022), incluse l'analisi dei crash con…
 alexbakker/cve-2019-9465
Applicazione Android demo per CVE-2019-9465
 seqred-s-a/cve-2019-14514
Esecuzione di codice remoto in Microvirt MEmu
 humoud/hooketh
Un insieme di script che facilitano il lavoro con frida
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC di sfruttamento di SQL Injection nel Download Provider di Android nel parametro Selection (CVE-2019-2198)
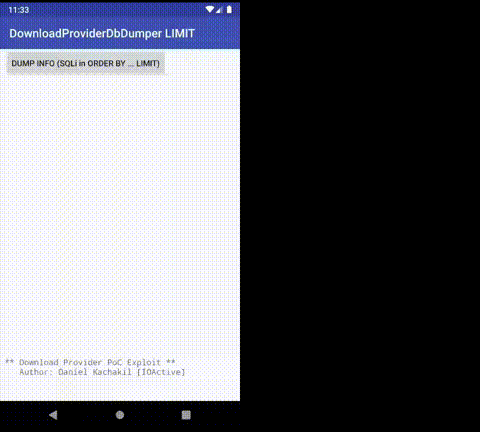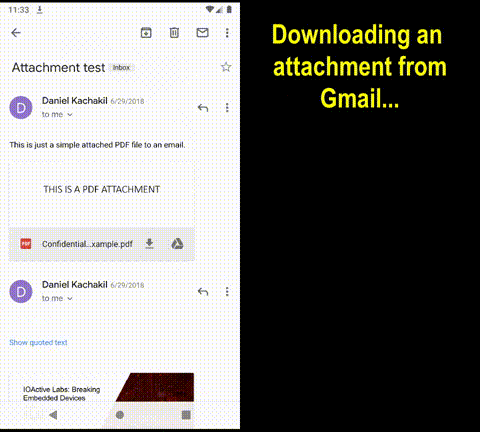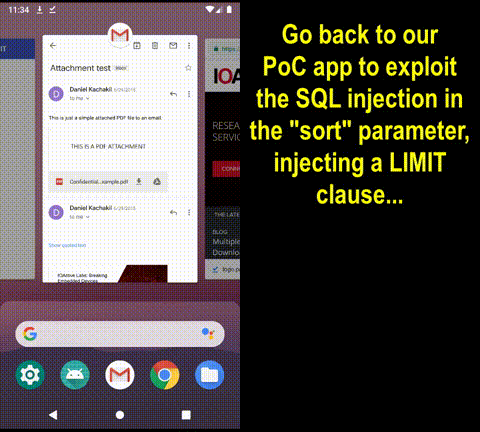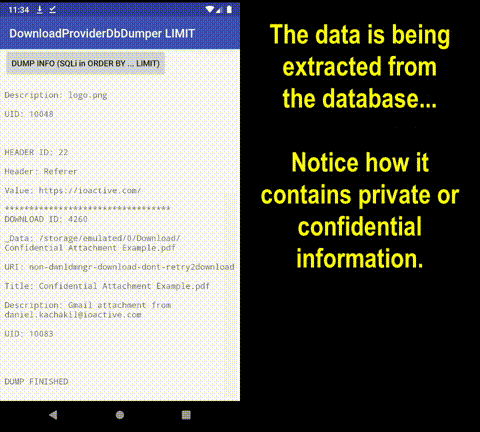 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC che sfrutta l'iniezione SQL nel Download Provider di Android tramite il parametro di ordinamento (CVE-2019-2196)
 ioactive/aosp-downloadproviderhijacker
PoC che sfrutta il bypass dei permessi nel provider di download di Android (CVE-2018-9468)
 ioactive/aosp-downloadproviderheadersdumper
PoC per lo sfruttamento della divulgazione di intestazioni nel provider di download di Android (CVE-2018-9546)
 ioactive/aosp-downloadproviderdbdumper
PoC che sfrutta l'iniezione SQL nel Download Provider di Android (CVE-2018-9493)
 abhi-r3v0/evabs
Un'applicazione Android open source intenzionalmente vulnerabile per fungere da piattaforma di apprendimento per i principianti della sicurezza delle…
 pjlantz/droidbox
Sandbox di analisi dinamica per app Android che monitora il traffico di rete, le operazioni sui file, l'uso delle API crittografiche, l'elusione…
 oscardagrach/cve-2019-5700
CVE-2019-5700
 ashujaiswal109/cve-2019-11932
Semplice POC per sfruttare il bug double-free di WhatsApp in DDGifSlurp nel file decoding.c nella libreria libpl_droidsonroids_gif








