
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 ge0rg/memorizingtrustmanager
Un "plugin" per Android Java per consentire di chiedere all'utente informazioni sui certificati SSL
 mjancek/bluebornedetection
Semplice strumento di rilevamento per la vulnerabilità Blueborne trovata su dispositivi Android --- CVE-2017-0781.
 reverseclabs/cve-2021-25374_samsung-account-access
Questo script può essere utilizzato per ottenere accesso all'account Samsung di una vittima se hanno una versione specifica di Samsung Members…
 vaginessa/cve-2020-0041-pixel-3a
Exploit di escalation locale dei privilegi per il bug Android Binder CVE-2020-0041 (Pixel 3a)
 sysnets/atfuzzer
Fuzzer evolutivo guidato da grammatica per l'analisi dinamica delle interfacce dei comandi AT su smartphone Android tramite Bluetooth e USB,…
 polo35/cve-2020-0022
CVE-2020-0022 sfruttamento della vulnerabilità su Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 Riproduzione
 may215/awesome-termux-hacking
⚡️Un elenco fantastico dei migliori strumenti di hacking per Termux
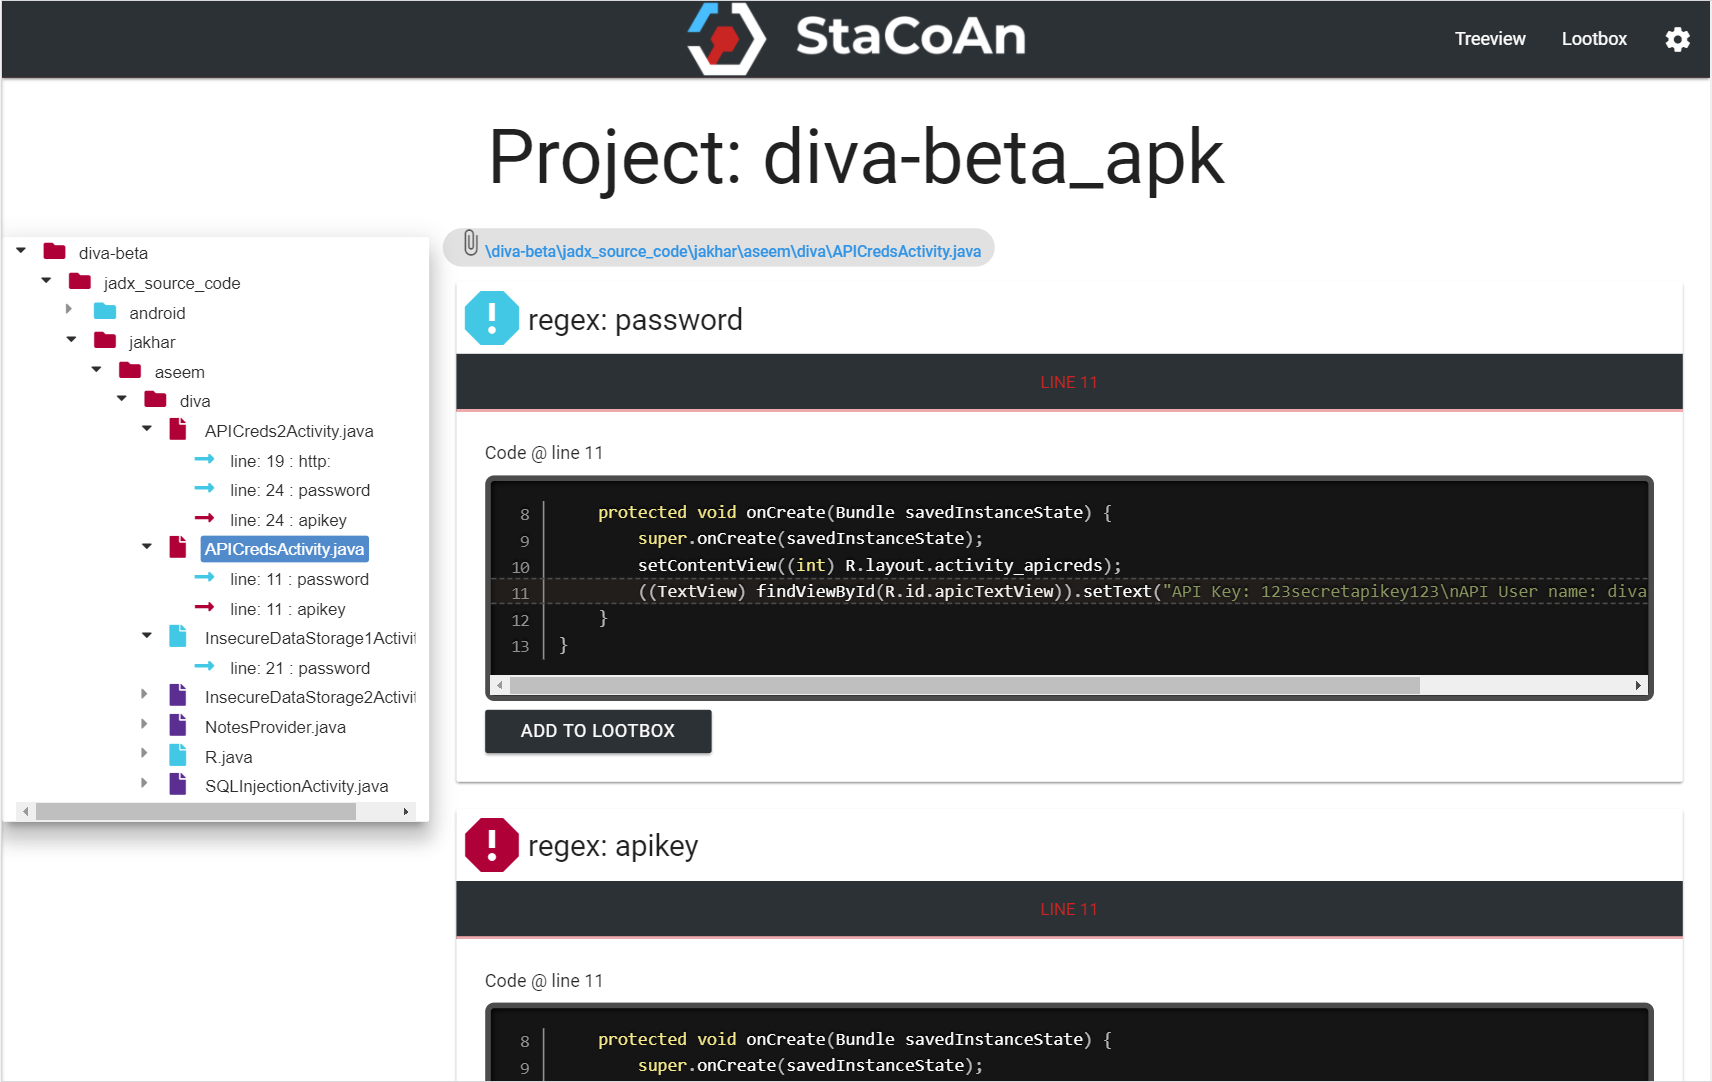 vincentcox/stacoan
StaCoAn è uno strumento cross-platform che aiuta sviluppatori, cacciatori di bug bounty e hacker etici nell'effettuare analisi statica del codice su…
 lsw29475/cve-2020-0022
Exploit per CVE-2020-0022, una vulnerabilità RCE Bluetooth Android. Fornisce codice proof-of-concept per testare e comprendere il difetto di…
 0x742/cve-2020-0082-externalvibration
Questo repository contiene una prova di concetto per 📱🚀👑⚡, una vulnerabilità di deserializzazione per l'escalation locale dei privilegi a…
 danielebert/cve-2016-5195
DirtyCOW Exploit per Android
 decaf-project/decaf
DECAF (acronimo di Dynamic Executable Code Analysis Framework) è una piattaforma di analisi binaria basata su QEMU. Questa è anche la sede della…
 byte-master-101/cve-2019-2215
Temproot per Pixel 2 e Pixel 2 XL tramite CVE-2019-2215
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) prova di concetto per Android
 vaib25vicky/awesome-mobile-security
Uno sforzo per creare un unico posto per tutte le cose utili relative alla sicurezza di Android e iOS. Tutti i riferimenti e gli strumenti…
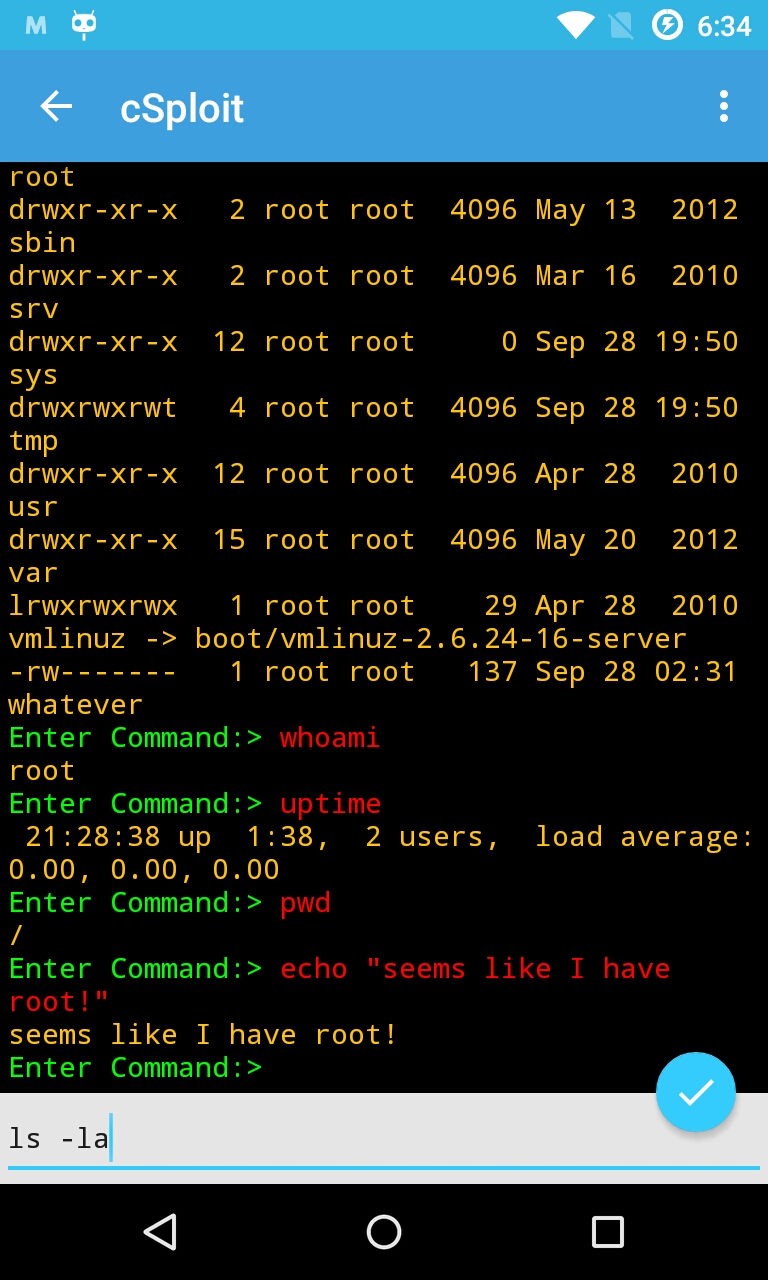 csploit/android
cSploit - Il kit di strumenti professionali per la sicurezza informatica più completo e avanzato su Android.








