
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 vino-theva/cve-2019-6447
Questo articolo riguarda lo sfruttamento manuale della vulnerabilità della porta aperta di Android trovata in ES file manager. Questa porta TCP 59777…
 michalbednarski/leakvalue
Exploit per CVE-2022-20452, elevazione dei privilegi su Android da app installata ad app di sistema (o un'altra app) tramite LazyValue utilizzando…
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
Exploit o analisi per CVE-2021-0520 nel framework multimediale di Android (frameworks/av) su AOSP 10 r33, mirato a una vulnerabilità…
 bkojusner/cve-2021-25461
Proof of concept per CVE-2021-25461, una vulnerabilità nei socket Unix domain di Android, che dimostra tecniche di sfruttamento e fornisce analisi…
 shaikusaf/frameworks_base_aosp10_r33_cve-2020-0137
# Repository di base del framework Android per AOSP 10 r33, modificato per affrontare CVE-2020-0137, con focus sull'analisi delle vulnerabilità e…
 shaikusaf/shaikusaf-frameworks_base_aosp10_r33_cve-2022-20138
Proof-of-concept exploit per CVE-2022-20138 che mira al framework base di Android 10 (AOSP r33), dimostrando una vulnerabilità di escalazione dei…
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-20138
Analizza e corregge la vulnerabilità del framework Android CVE-2021-20138 in AOSP 10, fornendo fix di sicurezza per piattaforme mobili.
 chethine/esfileexplorer-cve-2019-6447
Sfruttamento della vulnerabilità Android in ES File Explorer
 satheesh575555/libhwbinder_aosp10_r33_cve-2020-0136
Exploit per CVE-2020-0136, una vulnerabilità use-after-free in libhwbinder di Android, che dimostra la corruzione della memoria e una potenziale…
 romainthomas/the-poor-mans-obfuscator
Binari e script associati alla presentazione "The Poor Man's Obfuscator"
 satheesh575555/frameworks_base_aosp10_r33_cve-2022-20142
# Repository di base del framework Android per AOSP 10 r33, contenente la correzione per CVE-2022-20142, una vulnerabilità di escalation dei…
 osuni-99/cve-2019-6447
La suddetta indagine sulla debolezza di sicurezza del browser di file ES ci permette di vedere il problema nella sua interezza.
 satheesh575555/external_aac_aosp10_r33_cve-2022-20130
# Analisi della vulnerabilità del codec AAC su Android e patch per CVE-2022-20130, con focus sulla corruzione della memoria nella libreria AAC…
 den4uk/andriller
📱 Andriller - è un'utility software con una raccolta di strumenti forensi per smartphone. Esegue un'acquisizione sola lettura, forense, non…
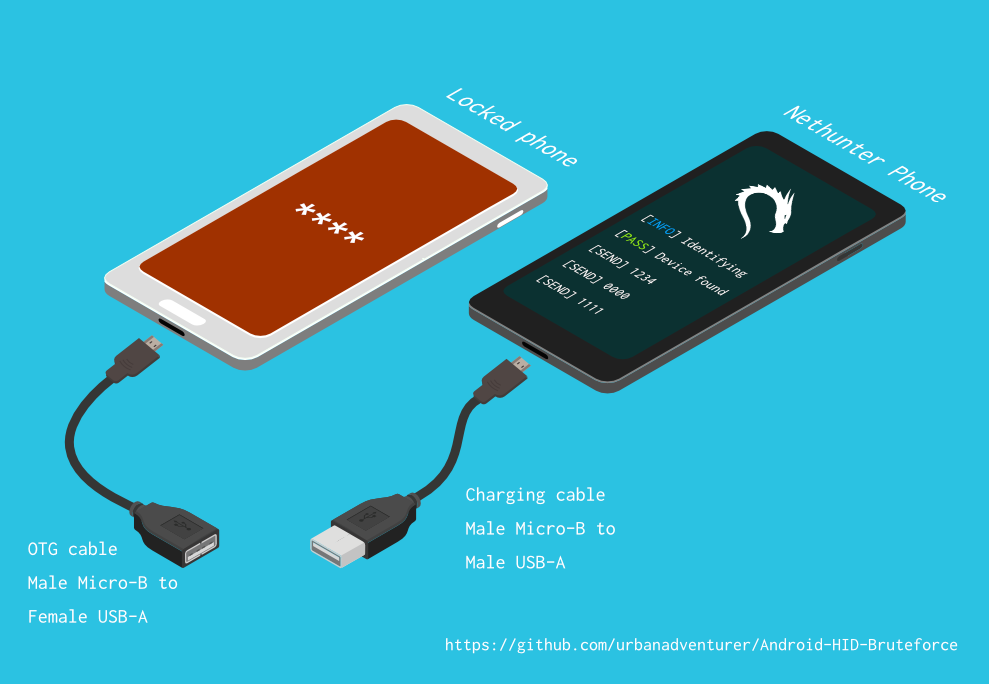 urbanadventurer/android-pin-bruteforce
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…
 polygraphene/dirtypipe-android
Exploit root Dirty Pipe per Android (Pixel 6)
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20004
Repository di base del framework Android modificato per affrontare CVE-2022-20004, fornendo una versione patchata per analisi e test di sicurezza.
 vinukalana/cve-2019-6447-android-vulnerability-in-es-file-explorer
Questo repository è stato sviluppato per comprendere la CVE-2019-6447








