
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 quarkslab/cve-2020-0069_poc
Proof-of-concept exploit per CVE-2020-0069 su dispositivi Android Mediatek, che consente lettura/scrittura della memoria del kernel e hooking delle…
 leommxj/cve-2020-0022
Exploit proof-of-concept per CVE-2020-0022, che mira allo stack Bluetooth di Android per attivare un buffer overflow tramite pacchetti L2CAP…
 michaelsplayground/cve-2019-9465
Applicazione Android demo che dimostra CVE-2019-9465 per test di sicurezza e analisi delle vulnerabilità su piattaforme mobili.
 vino-theva/cve-2019-6447
Questo articolo riguarda lo sfruttamento manuale della vulnerabilità della porta aperta di Android trovata in ES file manager. Questa porta TCP 59777…
 osuni-99/cve-2019-6447
La suddetta indagine sulla debolezza di sicurezza del browser di file ES ci permette di vedere il problema nella sua interezza.
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mythicaltree/cve-2019-2215
Exploit proof-of-concept per CVE-2019-2215 (Bad Binder) destinato all'emulatore Android 10 x86_64. Progettato per ricerca e formazione sullo…
 enceka/cve-2019-2215-3.18
per kernel 3.18.x
 wired0ut/cve-2019-2215
Exploit completo per la vulnerabilità Android Bad Binder trovata nei primi telefoni Google Pixel.
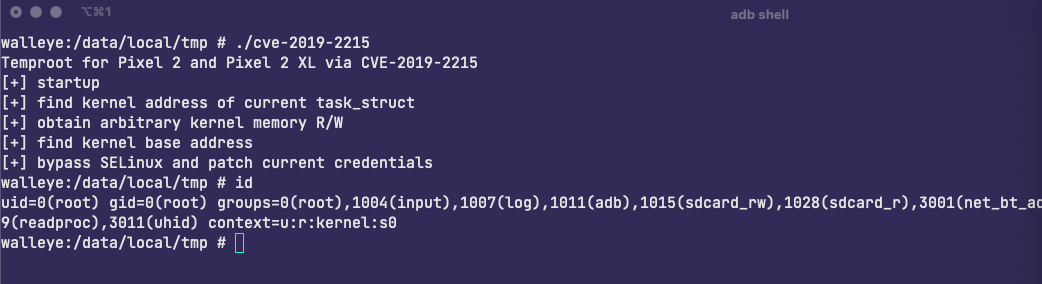 stevejubx/cve-2019-2215
Vulnerabilità del kernel Android (CVE-2019-2215) root temporaneo PoC
 timwr/cve-2019-2215
# Exploit di escalation dei privilegi del kernel Android per CVE-2019-2215 Proof-of-concept per ottenere accesso root tramite una vulnerabilità…
 mutur4/cve-2019-2215
Si tratta di un exploit di una vulnerabilità critica UAF che ha colpito il sistema IPC Binder di Android, sfruttato in the wild e scoperto da P0.
 mufidmb38/cve-2019-2215
CVE-2019-2215
 dimitrifourny/cve-2019-2215
Escalation dei privilegi su Android tramite un use-after-free in binder.c
 seqred-s-a/cve-2019-14514
Esecuzione di codice remoto in Microvirt MEmu
 seqred-s-a/cve-2019-14326
Privilege escalation nell'emulatore Andy
 seqred-s-a/cve-2019-14220
Lettura arbitraria di file in BlueStacks
 parallelbeings/cve-2019-14079
Fuzzing di dispositivi USB su telefono Android








