
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 niranjanshr13/stagefright-cve-2015-1538-1
Cve-2015-1538-1
 wtrwx/smt878u-ionstack-poc
UNFINISHED/WIP - CVE-2026-43499 (IonStack/GhostLock) POC di ricerca per Samsung SM-T878U / gts7l. Trigger + geometria verificati, NESSUN root…
 sunnyjiang/shellshocker-android
Questa è un'applicazione Android che ti aiuta a rilevare se la tua macchina che esegue bash è vulnerabile a CVE-2014-6271.
 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 sloden1977-lang/root-zte-x1001
Guida al root con Magisk per ZTE Blade X1001 (Android 15, Unisoc UMS9230) tramite l'exploit CVE-2022-38694. Contributi e screenshot sono benvenuti.
 metaredteam/rtx-cve-2023-45779
Codice proof-of-concept per la vulnerabilità di riutilizzo delle chiavi APEX di Android
 poliva/root-zte-open
exploit per CVE-2012-4220 funzionante su zte-open
 crackercat/rootsmart-v2.0
Sviluppo di Ransomware Android - Crittografia AES256 + CVE-2019-2215 (reverse root shell) + Esfiltrazione dei dati
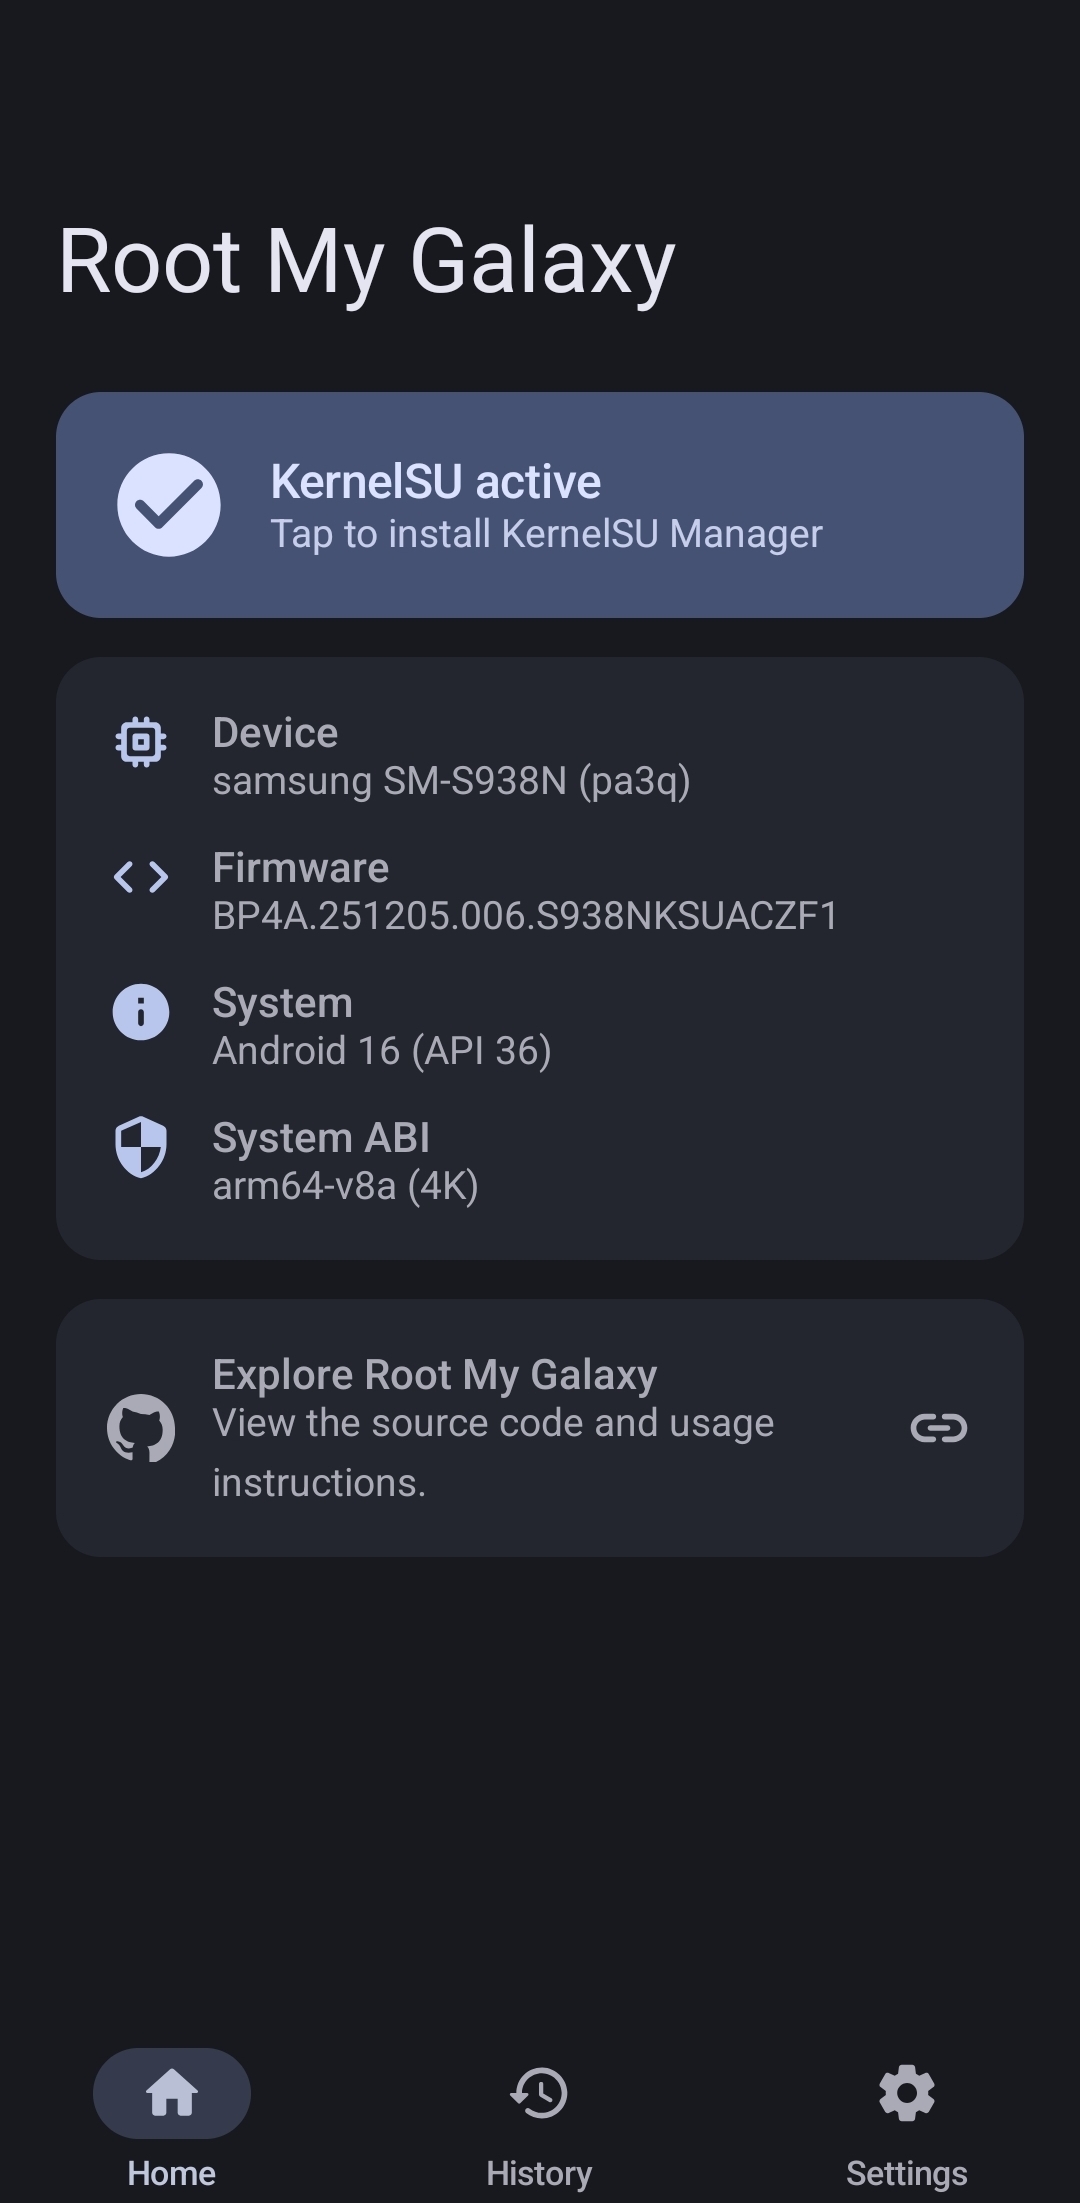 busung-dev/root-my-galaxy
Installatore KSU per firmware Samsung Galaxy supportati con CVE-2026-43499
 michalbednarski/reparcelbug
CVE-2017-0806 PoC (mancata corrispondenza writeToParcel/createFromParcel in Android GateKeeperResponse)
 gopartner/realme-c53-unlock-root
Sblocco del bootloader (CVE-2022-38694) e guida al root per Realme C53 / RMX3760 (Unisoc T612)
 secmob/pocforcve-2015-1528
Invierò il poc dopo blackhat.
 xqi1337/poc-cve-2026-0073
Proof-of-concept in Python per CVE-2026-0073, che sfrutta un difetto logico nella verifica dei certificati del demone ADB per aggirare…
 yohanes/poc-cve-2025-31931
Exploit proof-of-concept per CVE-2025-31931 che dimostra il caricamento arbitrario di librerie condivise nell'API Intel ITT su Android, che interessa…
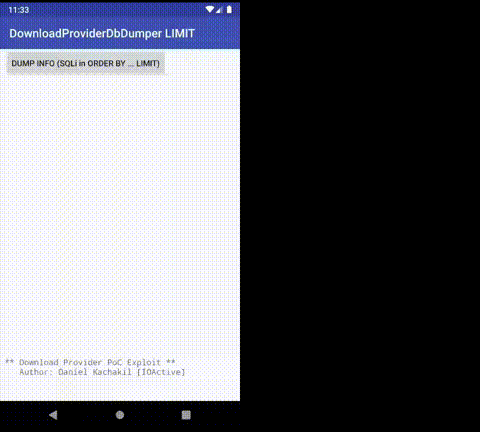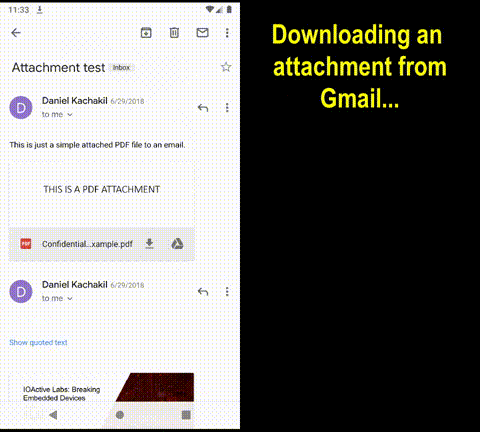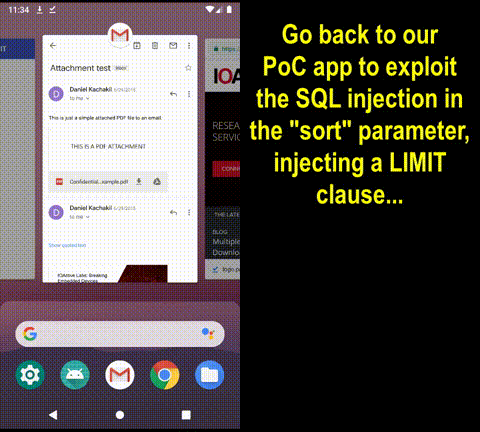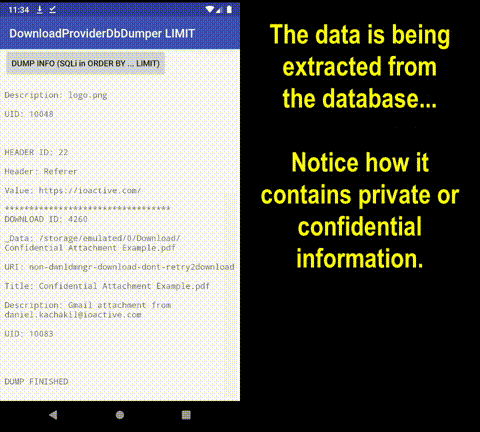 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC che sfrutta l'iniezione SQL nel Download Provider di Android tramite il parametro di ordinamento (CVE-2019-2196)
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC di sfruttamento di SQL Injection nel Download Provider di Android nel parametro Selection (CVE-2019-2198)
 cunninglogic/pixeldump_cve-2016-8462
Pixel bootlaoder exploit per leggere la memoria flash
 michaelroland/omapi-cve-2015-6606-exploit
Semplice Exploit per la Verifica di CVE-2015-6606








