
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…
 michalbednarski/organizertransaction
PoC per CVE-2021-39749, che consente di avviare un'Activity arbitraria su Android 12L Beta
 michalbednarski/reparcelbug2
Writeup ed exploit per l'app installata per l'escalation dei privilegi di sistema su Android 12 Beta tramite CVE-2021-0928, una discrepanza di…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Full-chain exploit per Android Chromium che combina la info leak di CVE-2026-11057 e la use-after-free di CVE-2026-5281 per ottenere il vtable hijack…
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Prova di concetto che dimostra la crittografia AES-CBC insicura con derivazione della chiave MD5 nell'app Android Meesho, consentendo la manomissione…
 demining/pixnapping-attack-on-android
# Attacco Pixnapping: compromettere chiavi private e seed phrase attraverso la vulnerabilità CVE-2025-48561 rappresenta una nuova minaccia critica…
 aemmitt-ns/skeleton
Exploit di remote code execution zero-click per CVE-2021-0326 che colpisce dispositivi Android, incluso il Peloton Bike, con una proof-of-concept che…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
Stack Bluetooth Android (Fluoride) con istruzioni di build per AOSP e Linux, inclusa la configurazione delle dipendenze e i passaggi di build con…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
Repository dello stack Bluetooth AOSP modificato per CVE-2021-0435, che fornisce una versione corretta o vulnerabile per l'analisi e il test delle…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android stack Bluetooth (Fluoride) con una patch specifica per CVE-2021-0431, che consente l'analisi e il test delle vulnerabilità Bluetooth in AOSP…
 taptap/cve-2025-59489
Scanner automatizzato che rileva la vulnerabilità di injection nel runtime Unity CVE-2025-59489 negli APK Android estraendo la versione di Unity e…
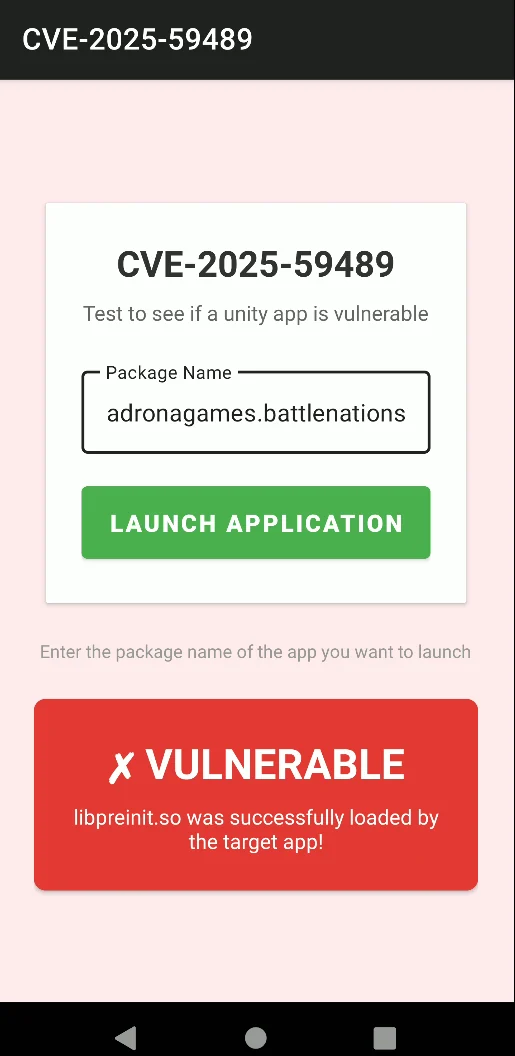 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept per CVE-2025-59489. Colpisce i giochi Unity in esecuzione su Android.
 pazhanivel07/hardware_interfaces-a10_r33_cve-2021-0510
Codice di exploit o analisi per CVE-2021-0510, una vulnerabilità nelle interfacce hardware di Android, che mira alle build A10_r33.
 pazhanivel07/frameworks_base_aosp10_r33_cve-2021-0595
Patch del framework Android per CVE-2021-0595, che affronta una vulnerabilità di sicurezza nel sistema operativo Android.
 pazhanivel07/frameworks_base_aosp10_r33_cve-2021-0315
# Repository di base del framework Android per AOSP 10 r33, contenente una patch o un exploit relativo a CVE-2021-0315.
 webpage-gh/cve-2025-10184-poc
Proof-of-concept exploit per CVE-2025-10184, che dimostra un bypass dei permessi nel provider Telephony di OxygenOS su dispositivi Android.
 trinadh465/platform_system_netd_aosp10_r33_cve-2023-40084
# Analisi della vulnerabilità di Android netd e ricerca sullo sfruttamento per CVE-2023-40084, con focus sul demone di rete della piattaforma.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-39706
Android pacchetto Settings con una correzione per CVE-2021-39706, che affronta una vulnerabilità di sicurezza in AOSP 10.








