
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 jaf0rk/cve-2026-14382
Exploit proof-of-concept per CVE-2026-14382, una vulnerabilità ANGLE ad alta gravità in Chromium, con PoC a 32 bit e AArch64 che ottengono il…
 tea9/cve-2020-0114-systemui
Exploit di escalation dei privilegi di Android SystemUI per CVE-2020-0114, che dimostra una superficie d'attacco di funzione di chiamata nascosta con…
 mutur4/cve-2019-2215
Si tratta di un exploit di una vulnerabilità critica UAF che ha colpito il sistema IPC Binder di Android, sfruttato in the wild e scoperto da P0.
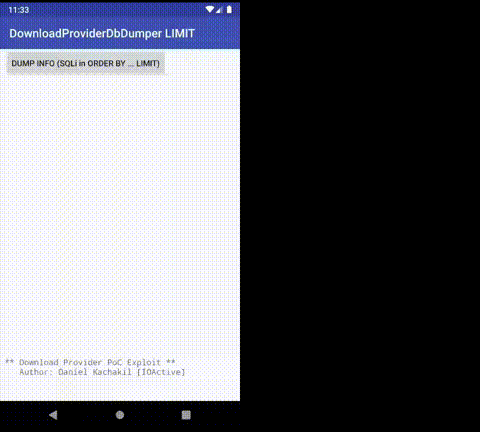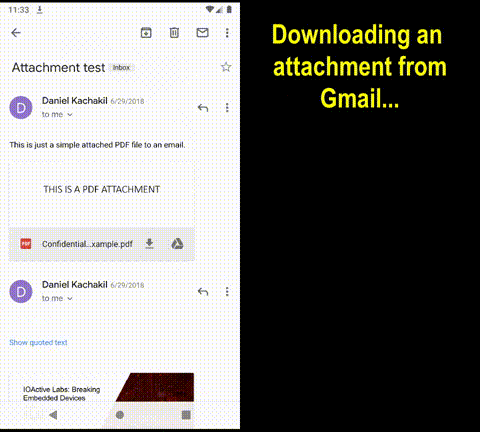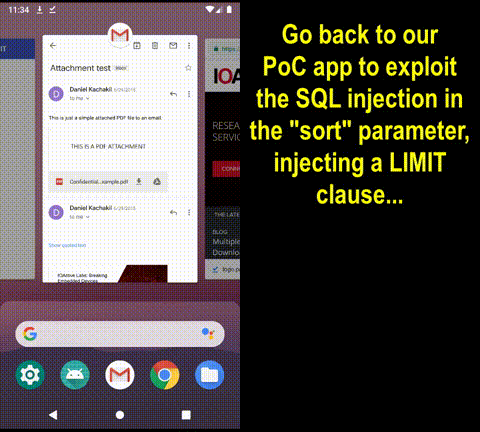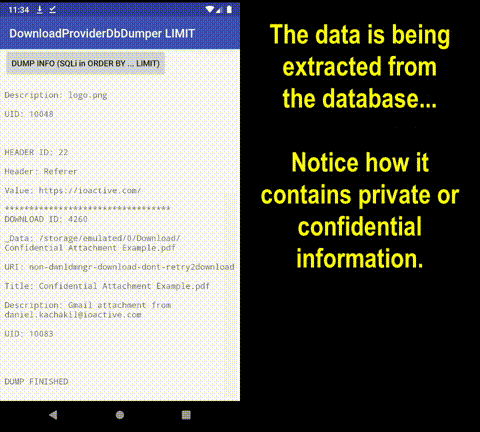 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC che sfrutta l'iniezione SQL nel Download Provider di Android tramite il parametro di ordinamento (CVE-2019-2196)
 jordelmir/elysium-vanguard-sentinel-audit
L'edizione ufficiale Sentinel v7.11 - Suite di rilevamento dell'hypervisor e audit della memoria del kernel per Honor Magic V2. Indagine su…
 skorpion96/cve-2026-40000
Un PoC per una vulnerabilità in ZTE File Manager (zte.com.cn.filer) che consente di leggere file arbitrari da altre app con i privilegi di questo…
 purseclab/cve-2023-33768
DoS contro le prese intelligenti Belkin tramite iniezione di firmware manipolato
 koozxcv/cve-2014-7911
PoC ed exploit per CVE-2014-7911, una vulnerabilità di escalation dei privilegi in Android. Fornisce un exploit funzionante per test di sicurezza e…
 snip3r69/cve-2013-4710-webview-rce-vulnerability
Android 3.0 fino a 4.1.x su dispositivi Disney Mobile, eAccess, KDDI, NTT DOCOMO, SoftBank e altri non implementa correttamente la classe WebView, il…
 satheesh575555/frameworks_base_aosp10_r33_cve-2022-20142
# Repository di base del framework Android per AOSP 10 r33, contenente la correzione per CVE-2022-20142, una vulnerabilità di escalation dei…
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Proof-of-concept per CVE-2026-22010 reindirizzamento degli intent Android: dimostra un'activity esportata che inoltra gli intent a componenti interni…
 nanopathi/framework_base_aosp10_r33_cve-2021-0683_cve-2021-0708
Base del framework Android AOSP10 con patch di sicurezza per CVE-2021-0683 e CVE-2021-0708, che dimostra le correzioni delle vulnerabilità nei…
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): L'app utilizza la riflessione Java per accedere ai componenti di sistema Android, recuperando un elenco di tutte le app…
 kai2er/cve-2024-0044-exp
Sfrutta CVE-2024-0044 per eseguire il backup dei dati su Android 12 e 13 senza root. Uso: ./CVE-2024-0044-EXP.sh <package_name>
 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
 nanopathi/framework_base_aosp10_r33_cve-2020-0227
Exploit per CVE-2020-0227 che mira al framework base di Android AOSP 10, consentendo l'escalation dei privilegi tramite un'applicazione creata ad hoc.
 kaitokidc500/cve-2024-23700-c2-server
Codice sorgente che illustra l'esecuzione dello script demo del server C2 di CVE-2024-23700
 doudoudedi/cve-2020-0014_toast
CVE-2020-0014








