
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 lauriewired/artful
La libreria ARTful per modificare dinamicamente il runtime Android
 mzfr/slicer
Uno strumento per automatizzare il noioso processo di APK recon
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC per Android 6.0.1 Marshmallow
 blackfan/bfscan
Strumento per trovare URL, percorsi, segreti e generare richieste HTTP grezze e specifiche OpenApi da file di configurazione e annotazioni utilizzati…
 adityatelange/frida-ui
Interagisci con dispositivi Frida, processi e script direttamente dal tuo browser.
 p0cl4bs/nanobrok
Servizio web scritto in Python per controllare e proteggere il tuo dispositivo Android da remoto.
 balazsgerlei/androidsecurityevolution
Miglioramenti significativi alla sicurezza delle recenti versioni principali di Android.
 packetlss/android-locdump
dumper della cache del servizio di localizzazione Android
 user1342/droiddetective
Un framework di analisi malware basato su machine learning per app Android.
 kangtastic/cve-2019-2215
Temproot per Pixel 2 e Pixel 2 XL tramite CVE-2019-2215
 takito1812/firestorepwn
fsp - Scanner di vulnerabilità del database Firestore che utilizza APK
 google/permhash
Framework per l'hashing delle autorizzazioni dichiarate nelle estensioni Chromium e negli APK, che consente clustering, hunting e pivoting su…
 alw1ez/arkhota
Arkhota, un brute forcer web per Android.
 wired0ut/cve-2019-2215
Exploit completo per la vulnerabilità Android Bad Binder trovata nei primi telefoni Google Pixel.
 infiniteloopers/cve-2019-2107
Prova di concetto di exploit per CVE-2019-2107, che dimostra l'esecuzione remota di codice tramite un video HEVC manipolato sul framework…
 007criptografia/c-cve-2024-0044
CVE-2024-0044: una vulnerabilità ad alta gravità del tipo "eseguire come qualsiasi applicazione" che riguarda le versioni 12 e 13 di Android
 gitamans/zygoteexploitdemo
Dimostrazione educativa della vulnerabilità di iniezione Zygote CVE-2024-31317 su Android
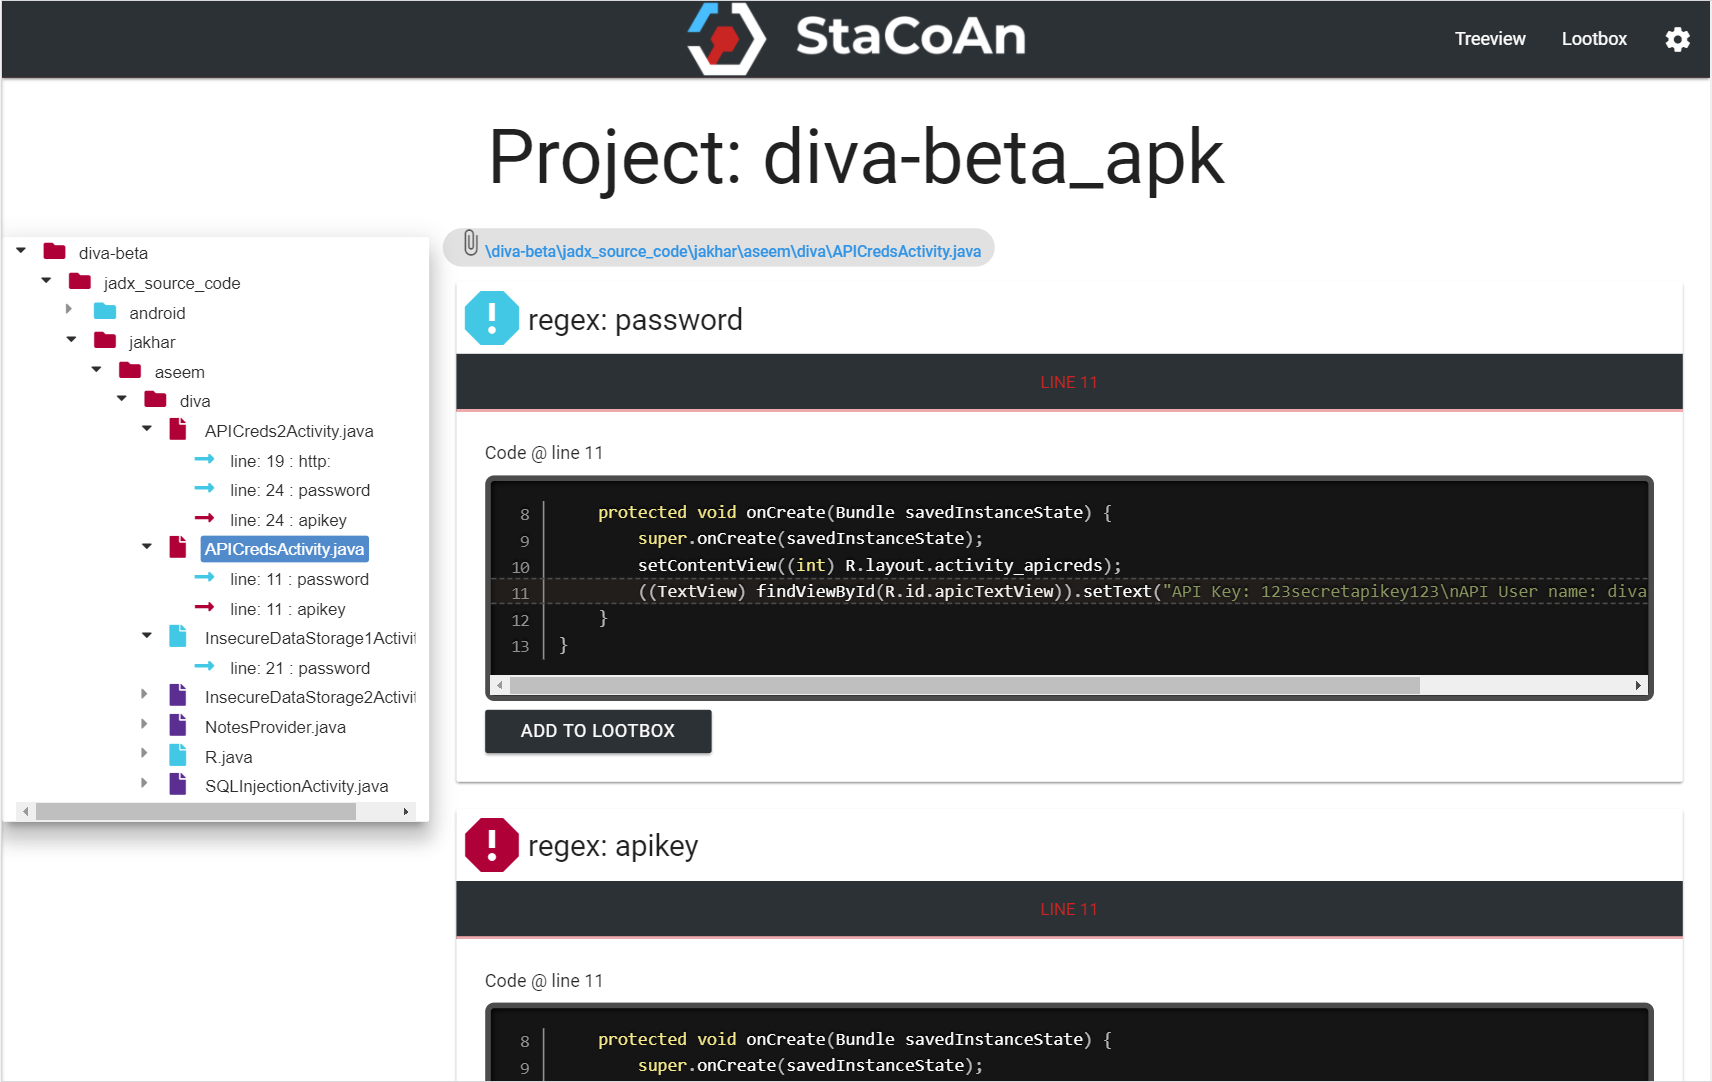 vincentcox/stacoan
StaCoAn è uno strumento cross-platform che aiuta sviluppatori, cacciatori di bug bounty e hacker etici nell'effettuare analisi statica del codice su…








