
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 google/artemis
Agente di automazione Android in linguaggio naturale che controlla dispositivi reali tramite ADB, cattura Logcat e screenshot ed espone un server MCP…
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 hyblove/iqoo-temp-root
Toolbox per root temporanea vivo/iQOO (root temporanea senza sblocco, CVE-2026-43499) - Codice sorgente e script
 r0rt1z2/ghostlock
Exploit root del kernel (CVE-2026-43499) per alcuni dispositivi Amazon
 1-3-7/disrobe
Suite CLI in Rust che decompila staticamente, deoffusca e decomprime codice nativo, bytecode, script, firmware e pacchetti di app attraverso oltre 15…
 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 newazbenalam/root-my-galaxy-payloads
Payload root CVE-2026-43499 specifici per dispositivo e artefatti KernelSU per modelli Samsung Galaxy, con profili firmware, sorgente dell'exploit e…
 xiaohj233/ghostlock-x200-app
vivo X200 App di root con un tocco sul dispositivo (esecuzione nel dominio shell autorizzato da Shizuku, CVE-2026-43499)
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 nanoturtle1145/root-my-s24
Using CVE-2026-43499/CVE-2026-98260 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 eldavoo/wa-crypt-tools
Gestire file WhatsApp .crypt12, .crypt14 e .crypt15.
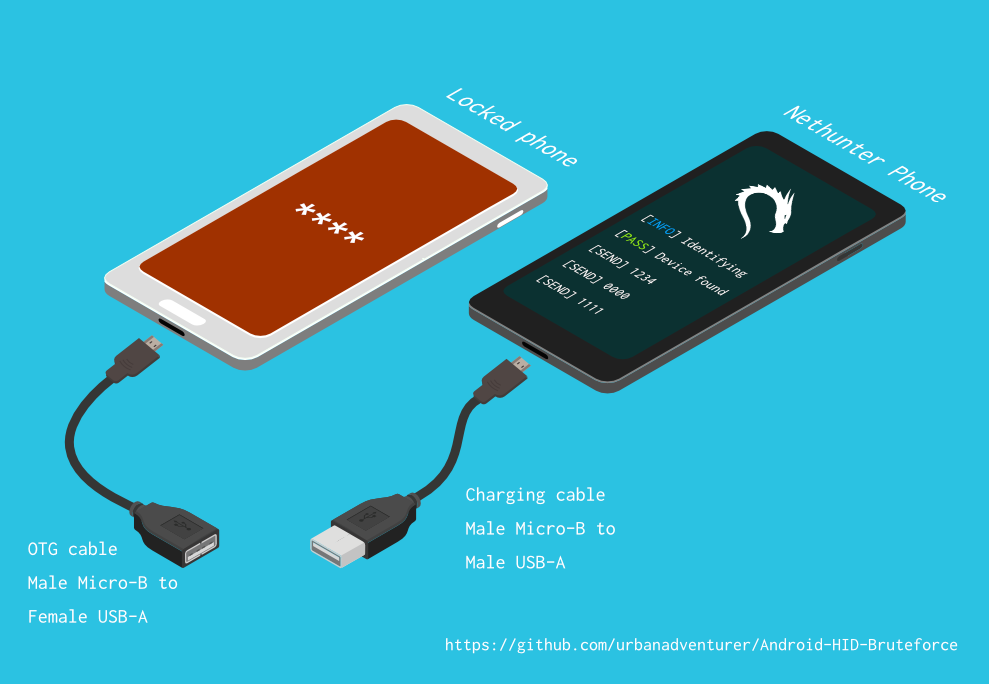 urbanadventurer/android-pin-bruteforce
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…
 asarr22/root-my-galaxy-s938b
KSU installer per firmware Samsung Galaxy supportato con CVE-2026-43499
 stuxctf/slythestx
Strumento di audit della sicurezza per app mobili, focalizzato sull'automazione dell'analisi SAST, sull'identificazione delle tecnologie sottostanti…
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) exploit del kernel per dispositivi Android con bootloader bloccato
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.








