
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit

 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline di fuzzing basata su LLM alimentata dal GitHub Security Lab Taskflow Agent
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Una newsletter mensile di ricerche, approfondimenti, report, eventi imminenti e strumenti e risorse sulla sicurezza dell'IA.
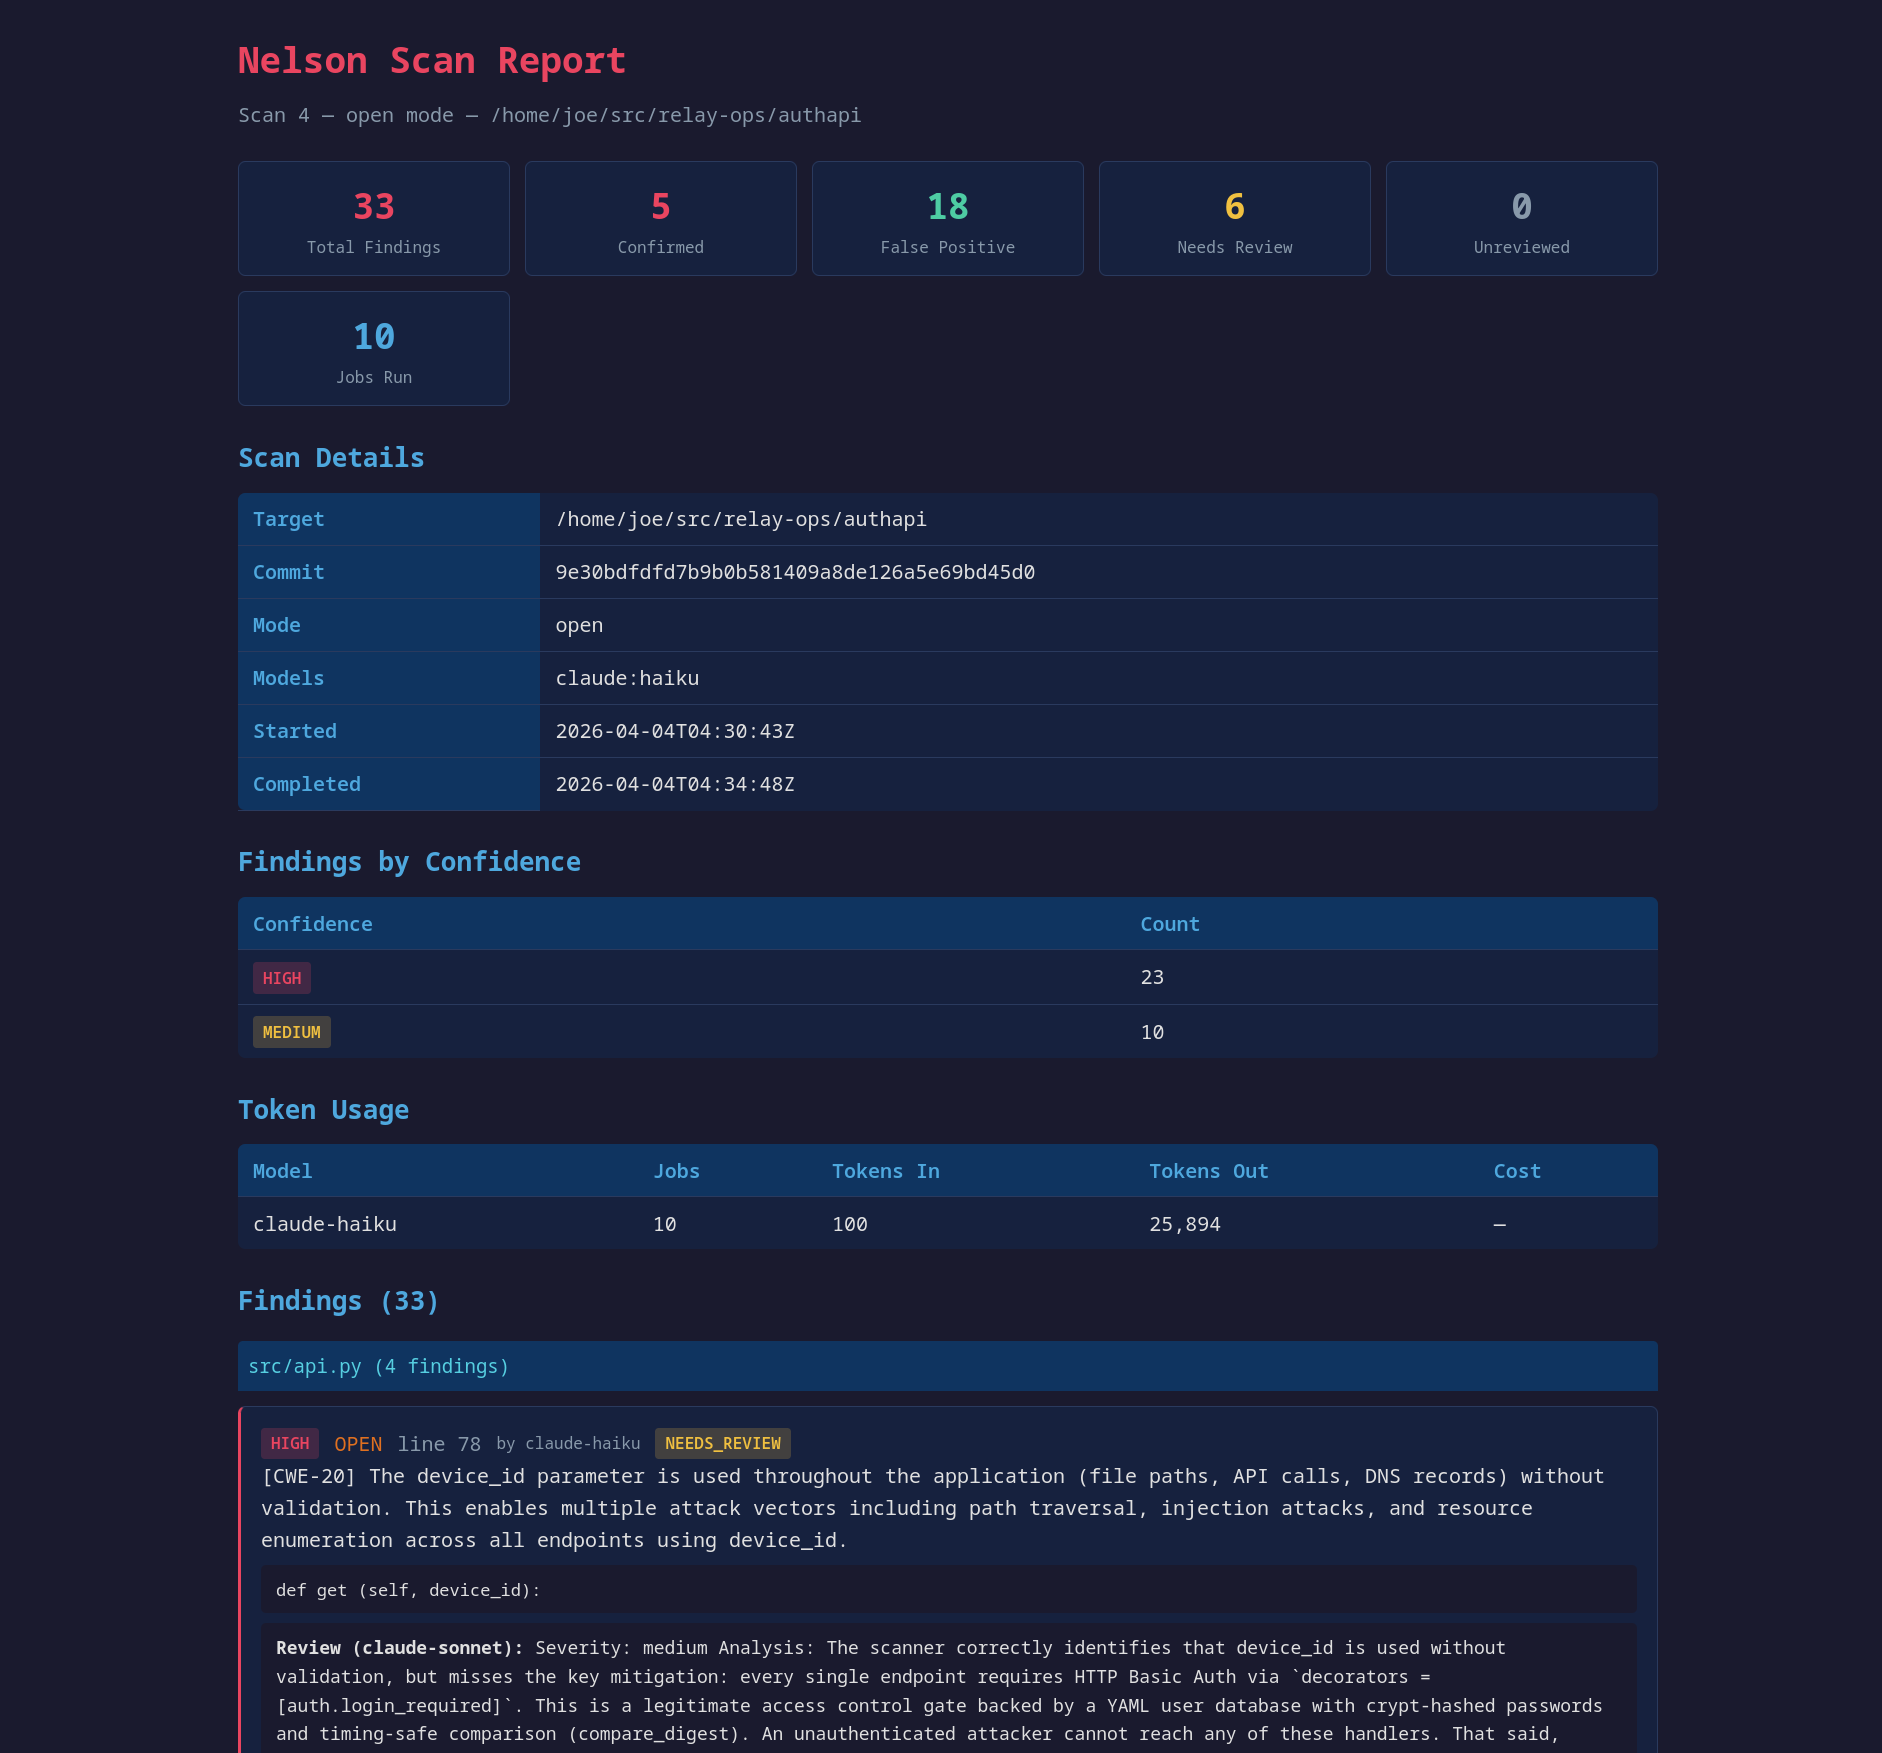 swelljoe/nelson
Trovare vulnerabilità tramite forza bruta semplice
 albert-y1n/pismith
PISmith: Red Teaming basato su Apprendimento per Rinforzo per la Difesa da Prompt Injection
 nccgroup/ml-for-rngs
Dimostra l'uso del machine learning per prevedere le sequenze dei generatori di numeri casuali, evidenziando le debolezze crittografiche attraverso…
 swelljoe/flar
Strumento CLI leggero che esegue agenti di codifica AI all'interno di sandbox Bubblewrap isolate con un rigoroso isolamento di filesystem, rete e…
 michaelcummings12/meta-ai-support-prompt
Prompt di sistema estratto dall'assistente di supporto AI di Meta il 1 giugno 2026
 rfunix/tengu
Server MCP per test di penetrazione basato sull'IA
 kaill-jlq/mmskillrisk
Benchmark e harness di valutazione che verifica se gli agenti LLM resistono a istruzioni malevole nascoste in immagini di skill multimodali, con 108…
 albert-y1n/piforge
Framework aperto per il red teaming di prompt injection basato su RL, con un trainer condiviso, curriculum learning e benchmark come AgentDojo,…
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
 vigiloss/vigil
Harness basato sull'IA per audit del codice di lunga durata, pentest web e bug bounty hunting, costruito attorno a come falliscono le indagini reali:…
 laugiov/scambuster
Laboratorio di ricerca per l'engagement difensivo e il threat intelligence. Converte le email di truffa in arrivo in IOC utilizzabili attraverso un…
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 synlace/ferret
La suite collaborativa di pentest per applicazioni web
 zju-llm-safety/trace
Framework di jailbreak agentico per agenti basati su LLM che utilizza la scomposizione dei compiti basata su schemi, strategie di camuffamento…
 cysecbench/dataset
Dataset di prompt basato su IA generativa e incentrato sulla cybersicurezza per il benchmarking di grandi modelli linguistici
 owasp/basileak
LLM intenzionalmente vulnerabile








