
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit
 416rehman/deepzero
Trova zero-days mentre dormi. DeepZero è un framework automatizzato di ricerca delle vulnerabilità che effettua il parsing, decompila e analizza…
 silverplate3/my-cves
CVE che ho trovato. Writeup tecnici, esempi di exploit e walkthrough di sessioni di fuzzing.
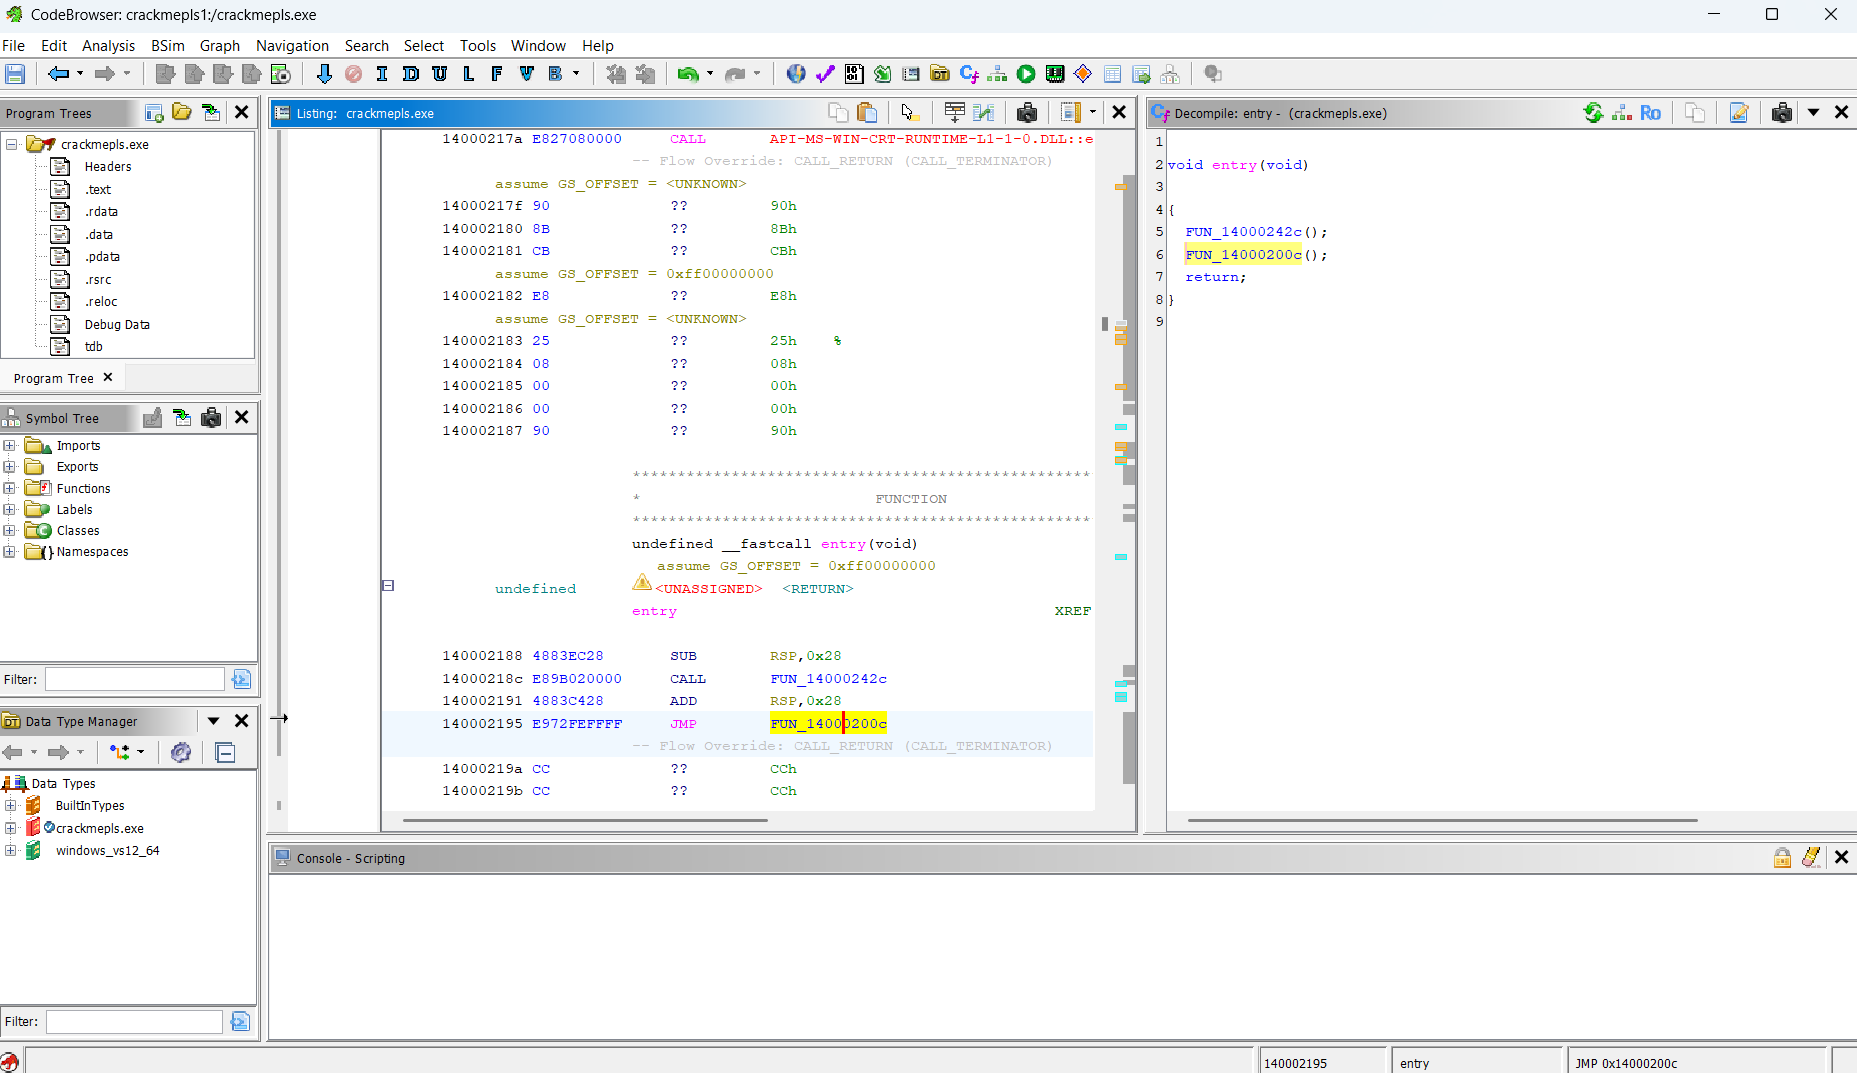 markoglasgow/gemma_crackme_tutorial
Tutorial passo-passo sull'utilizzo del modello AI locale Google Gemma 4 E4B per fare reverse engineering di un crackme Windows con Ghidra, inclusa la…
 euva-project/euva
Un editor esadecimale e decompilatore leggero per risolvere i tuoi problemi di analisi dei file binari.
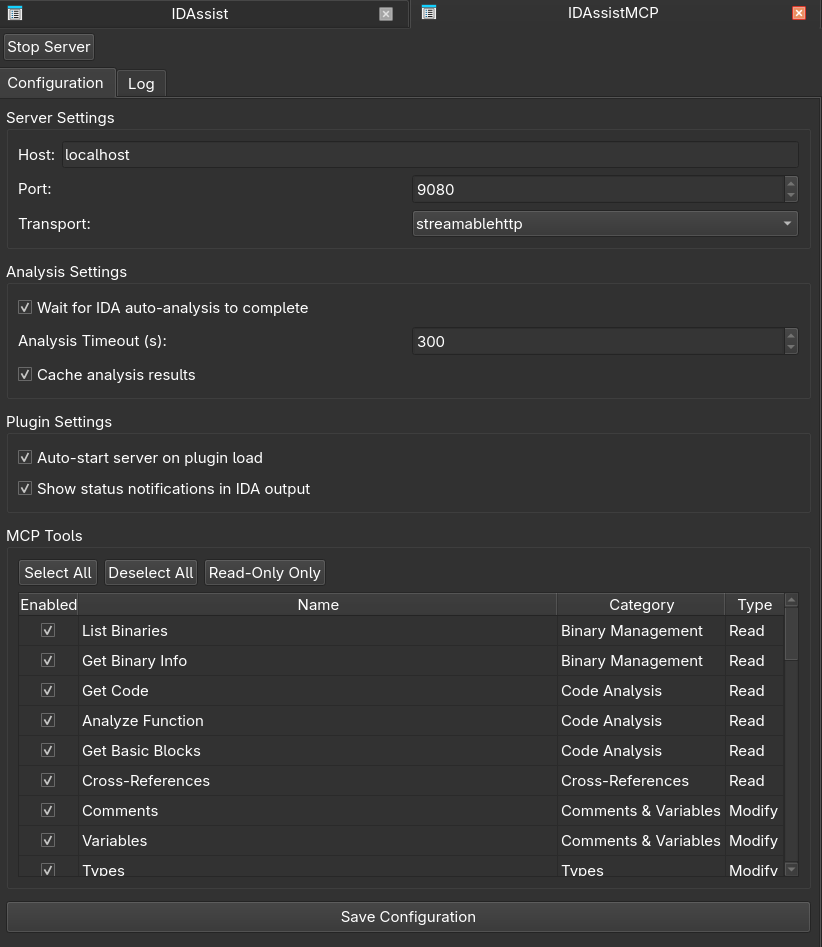 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
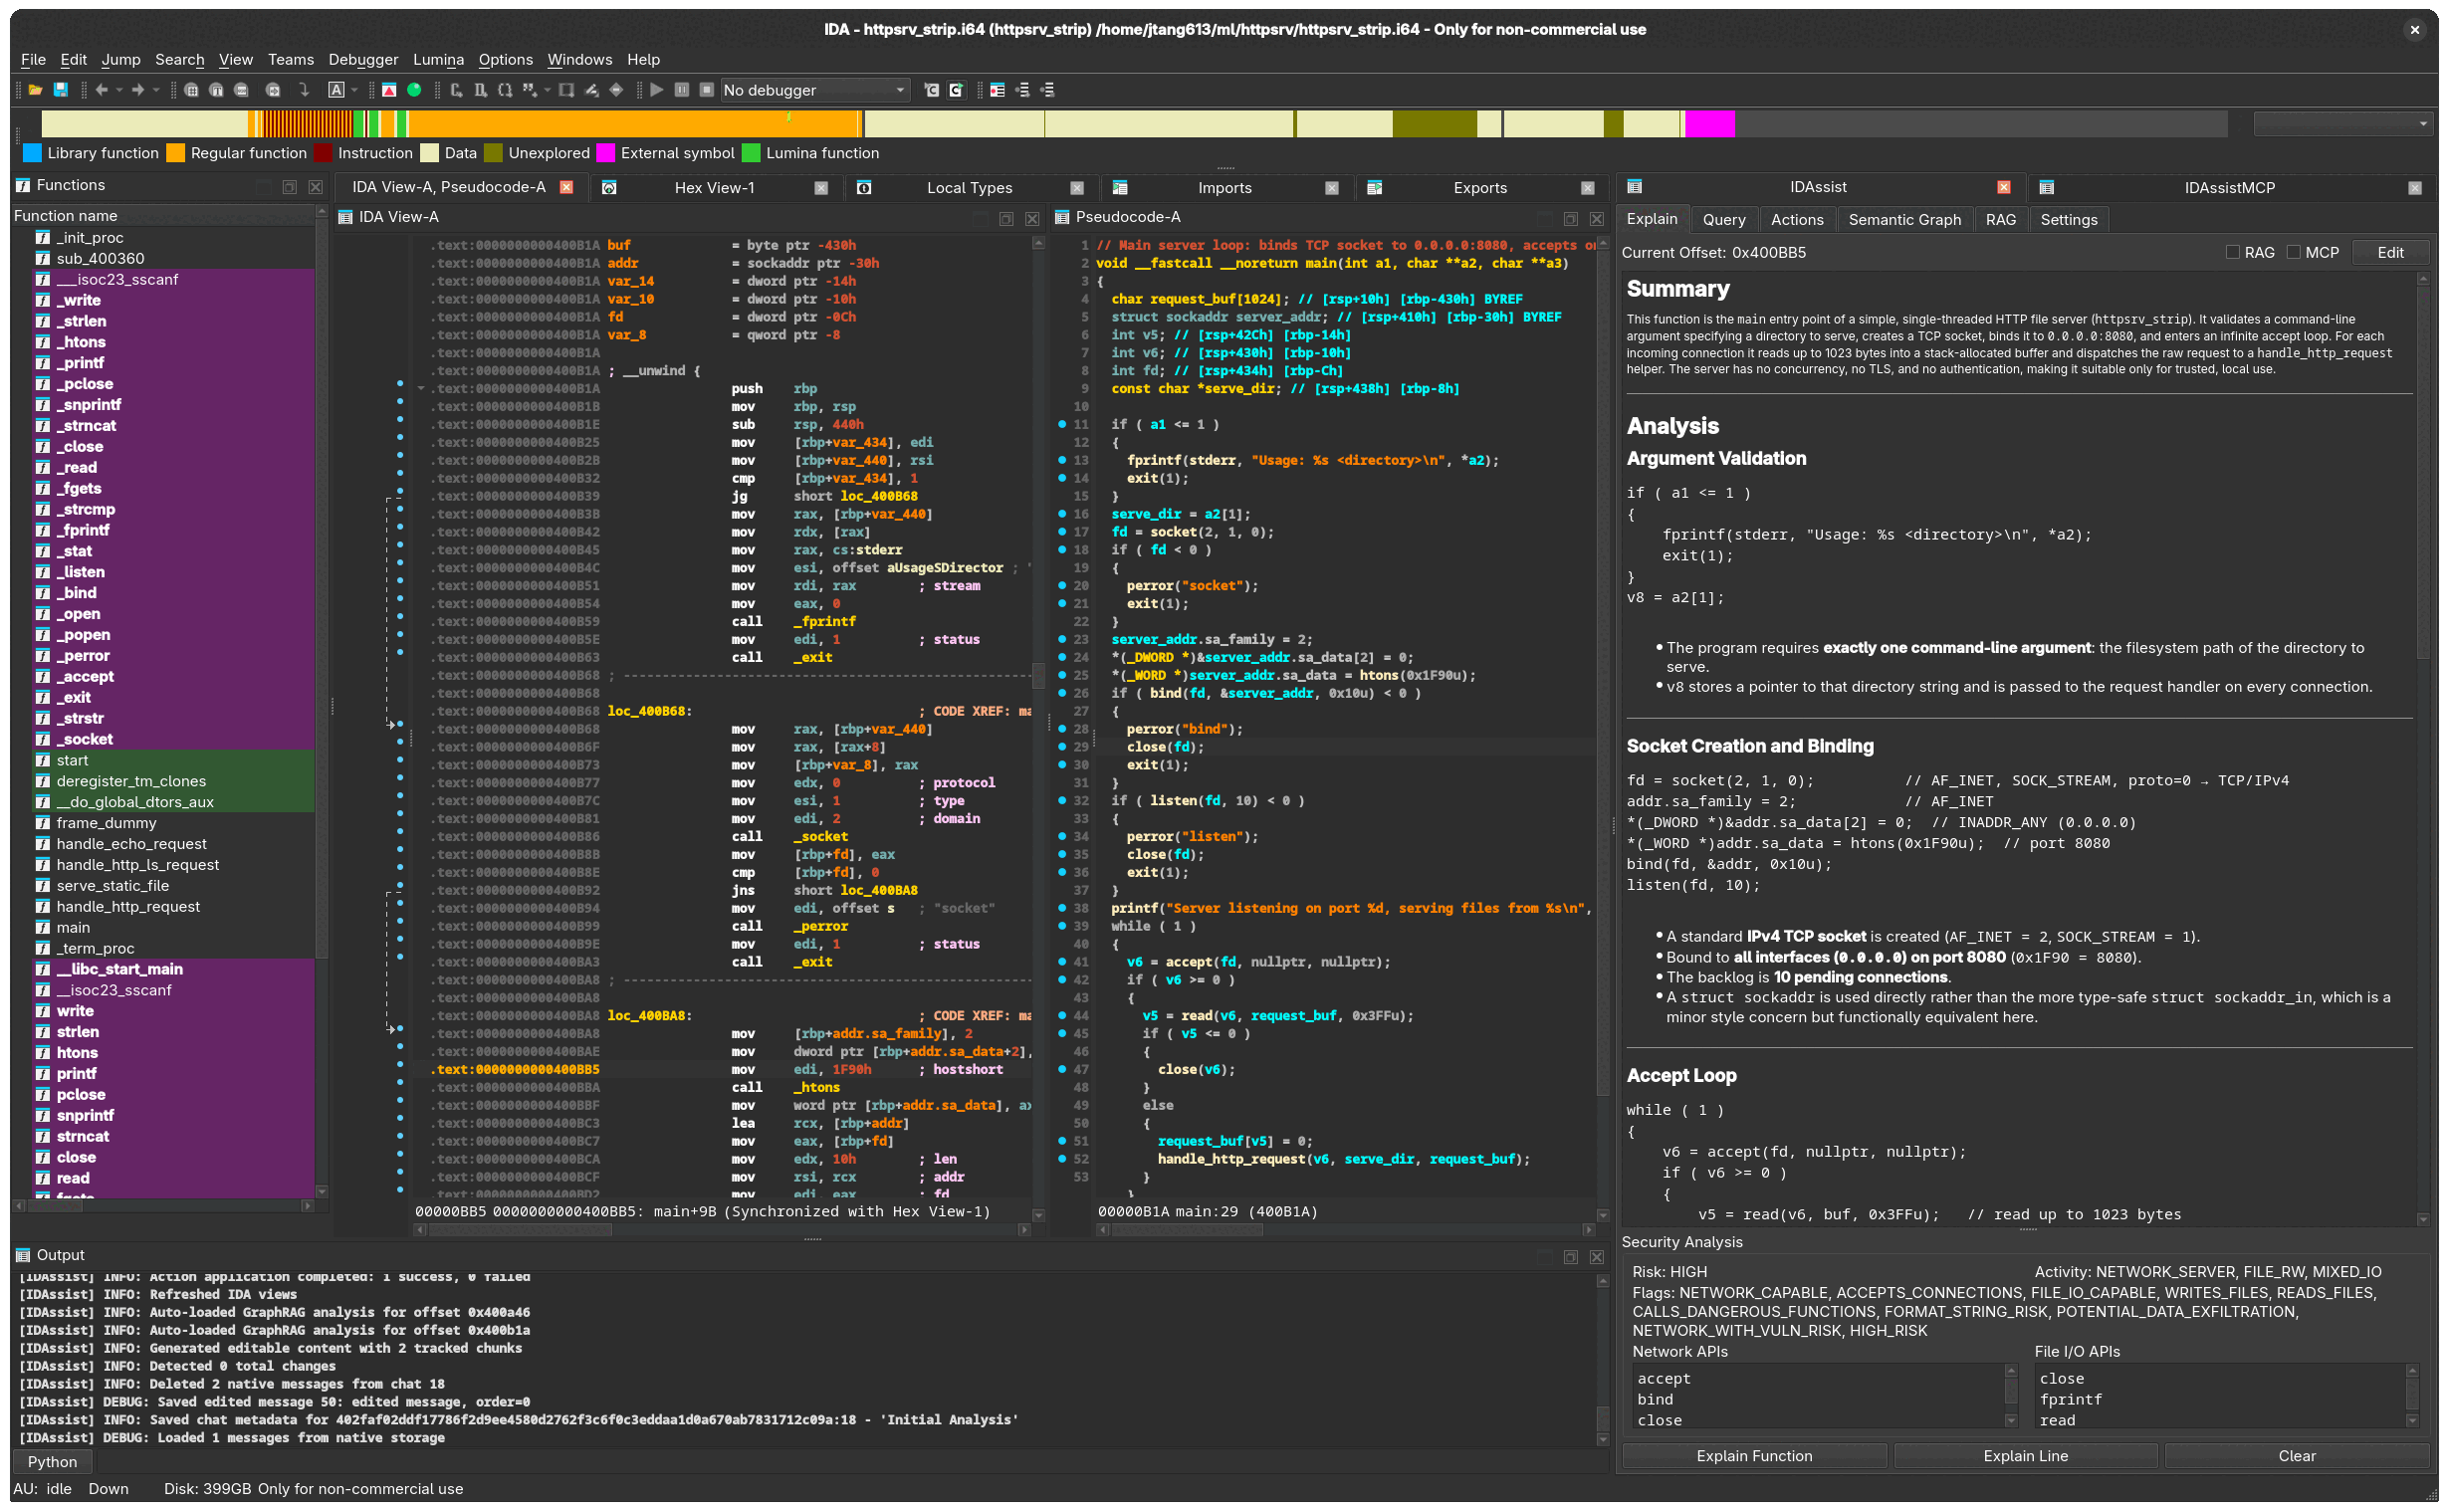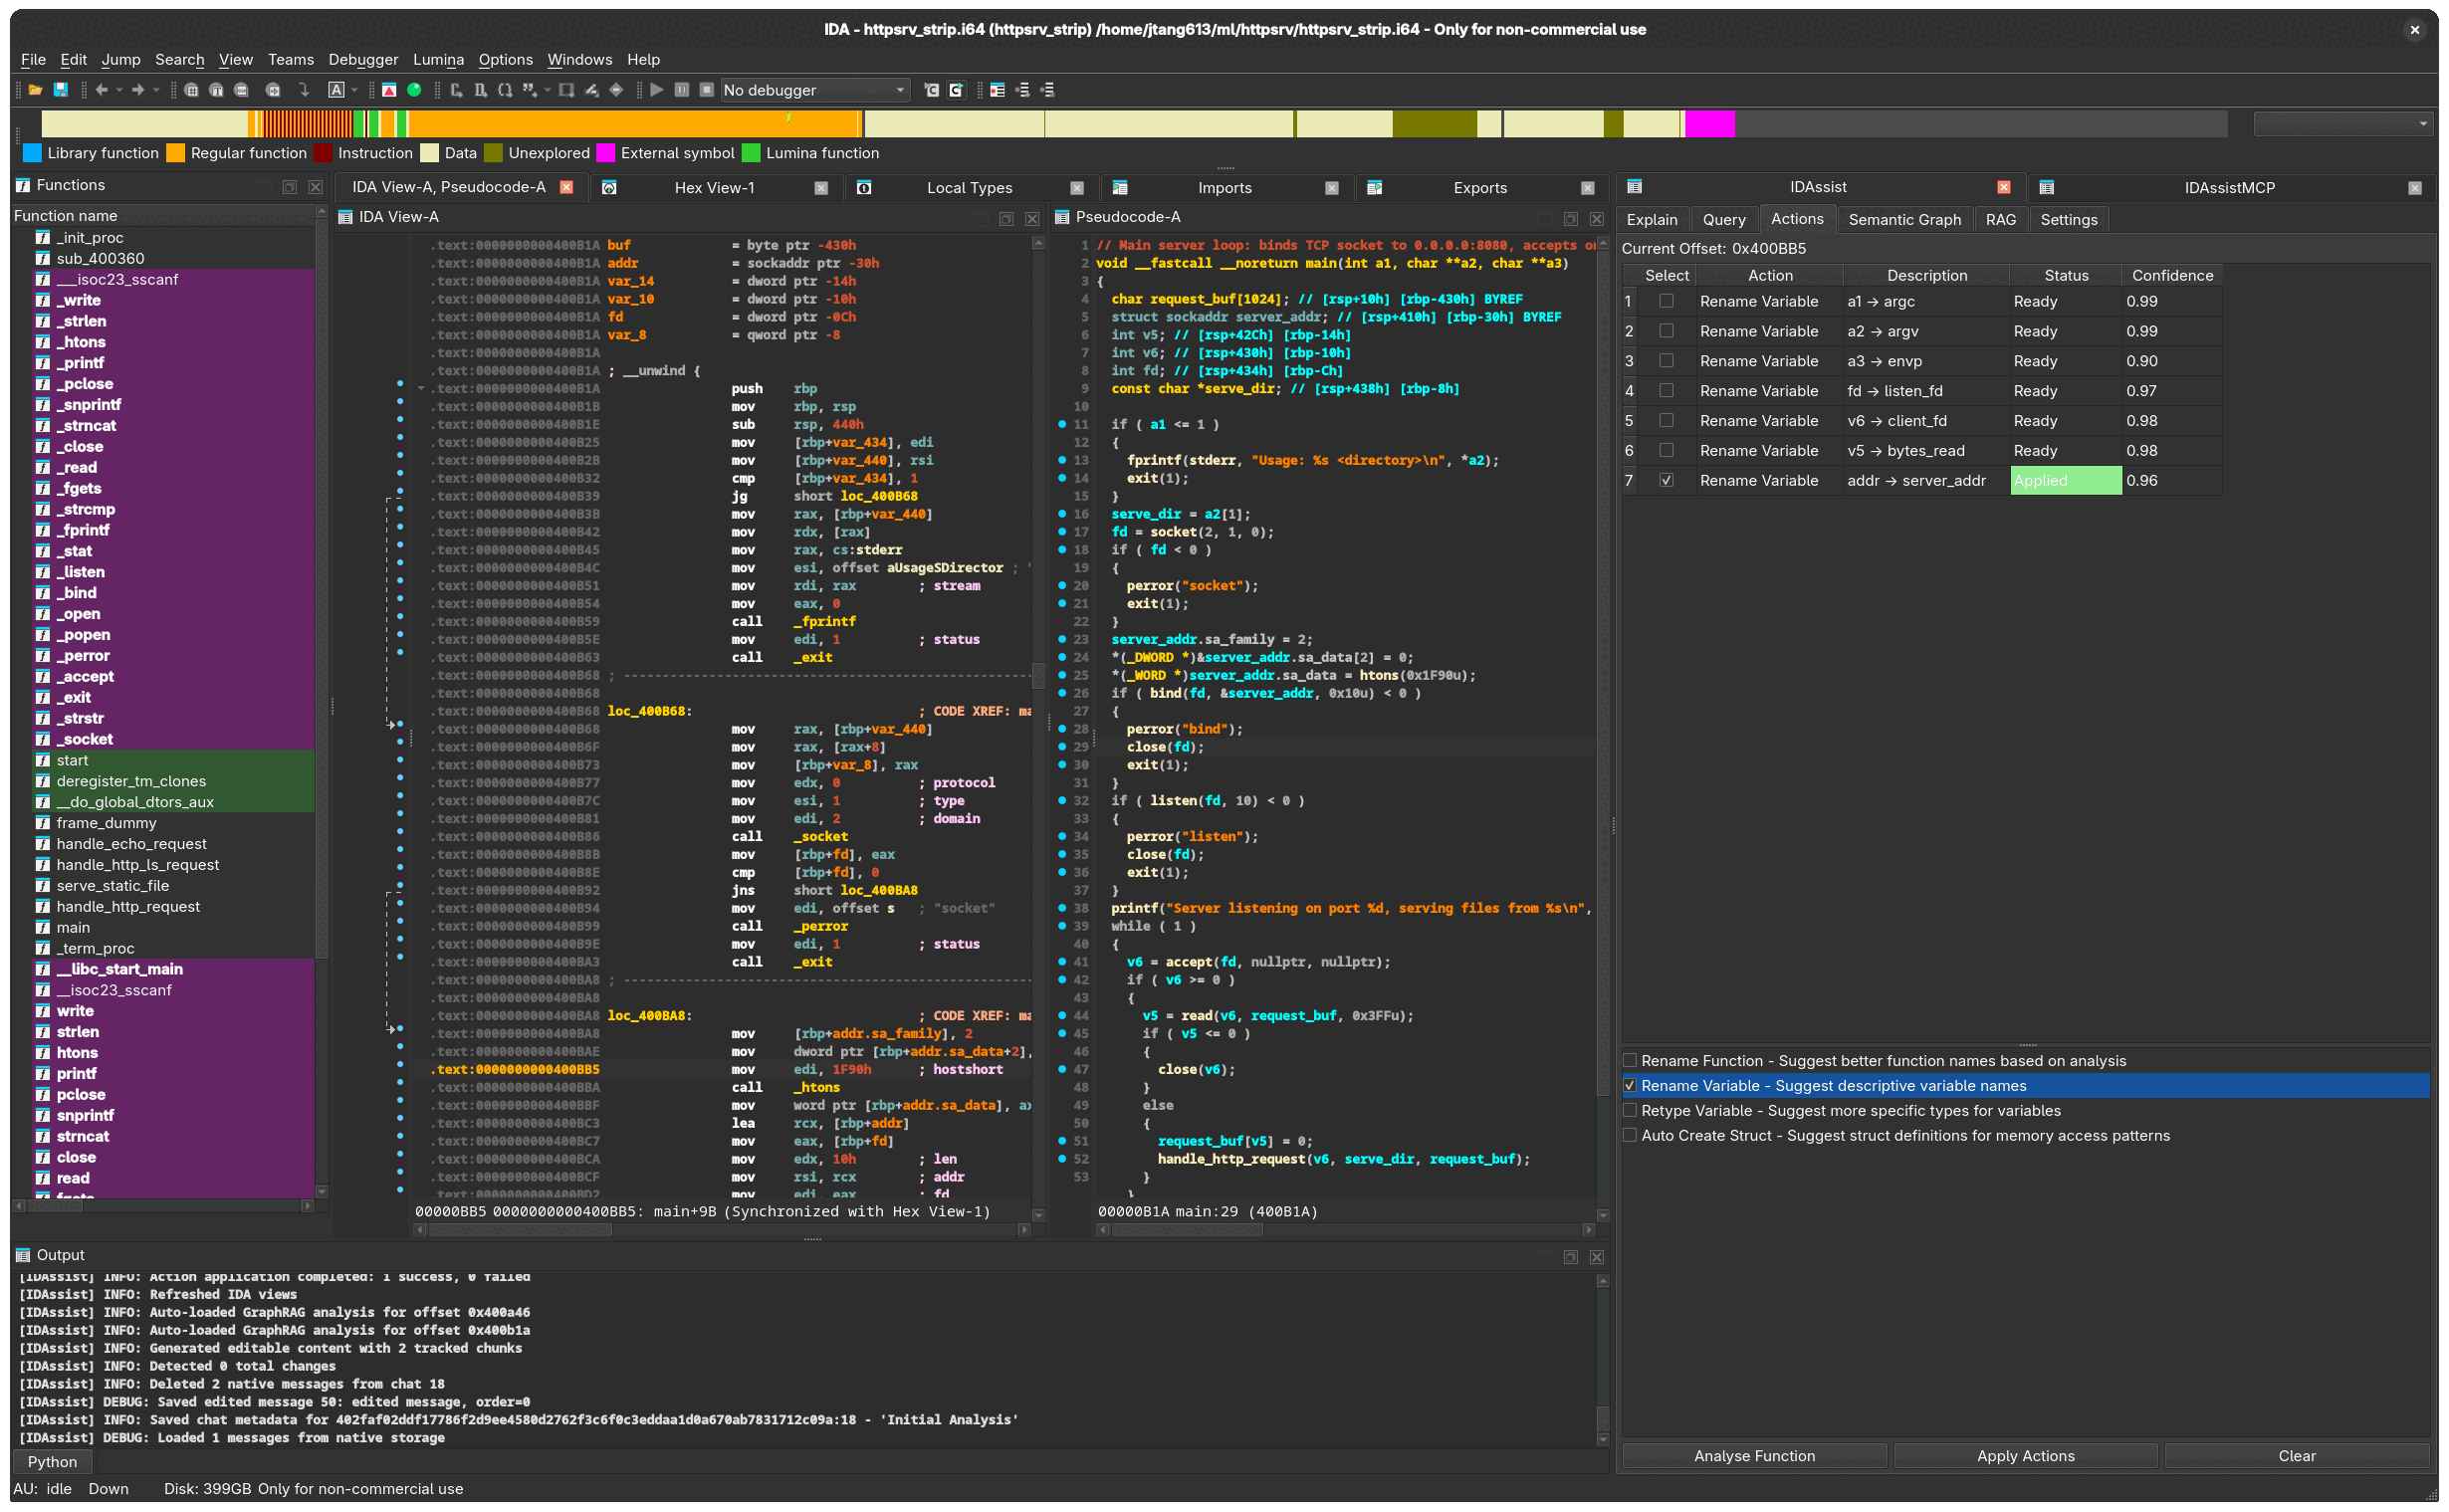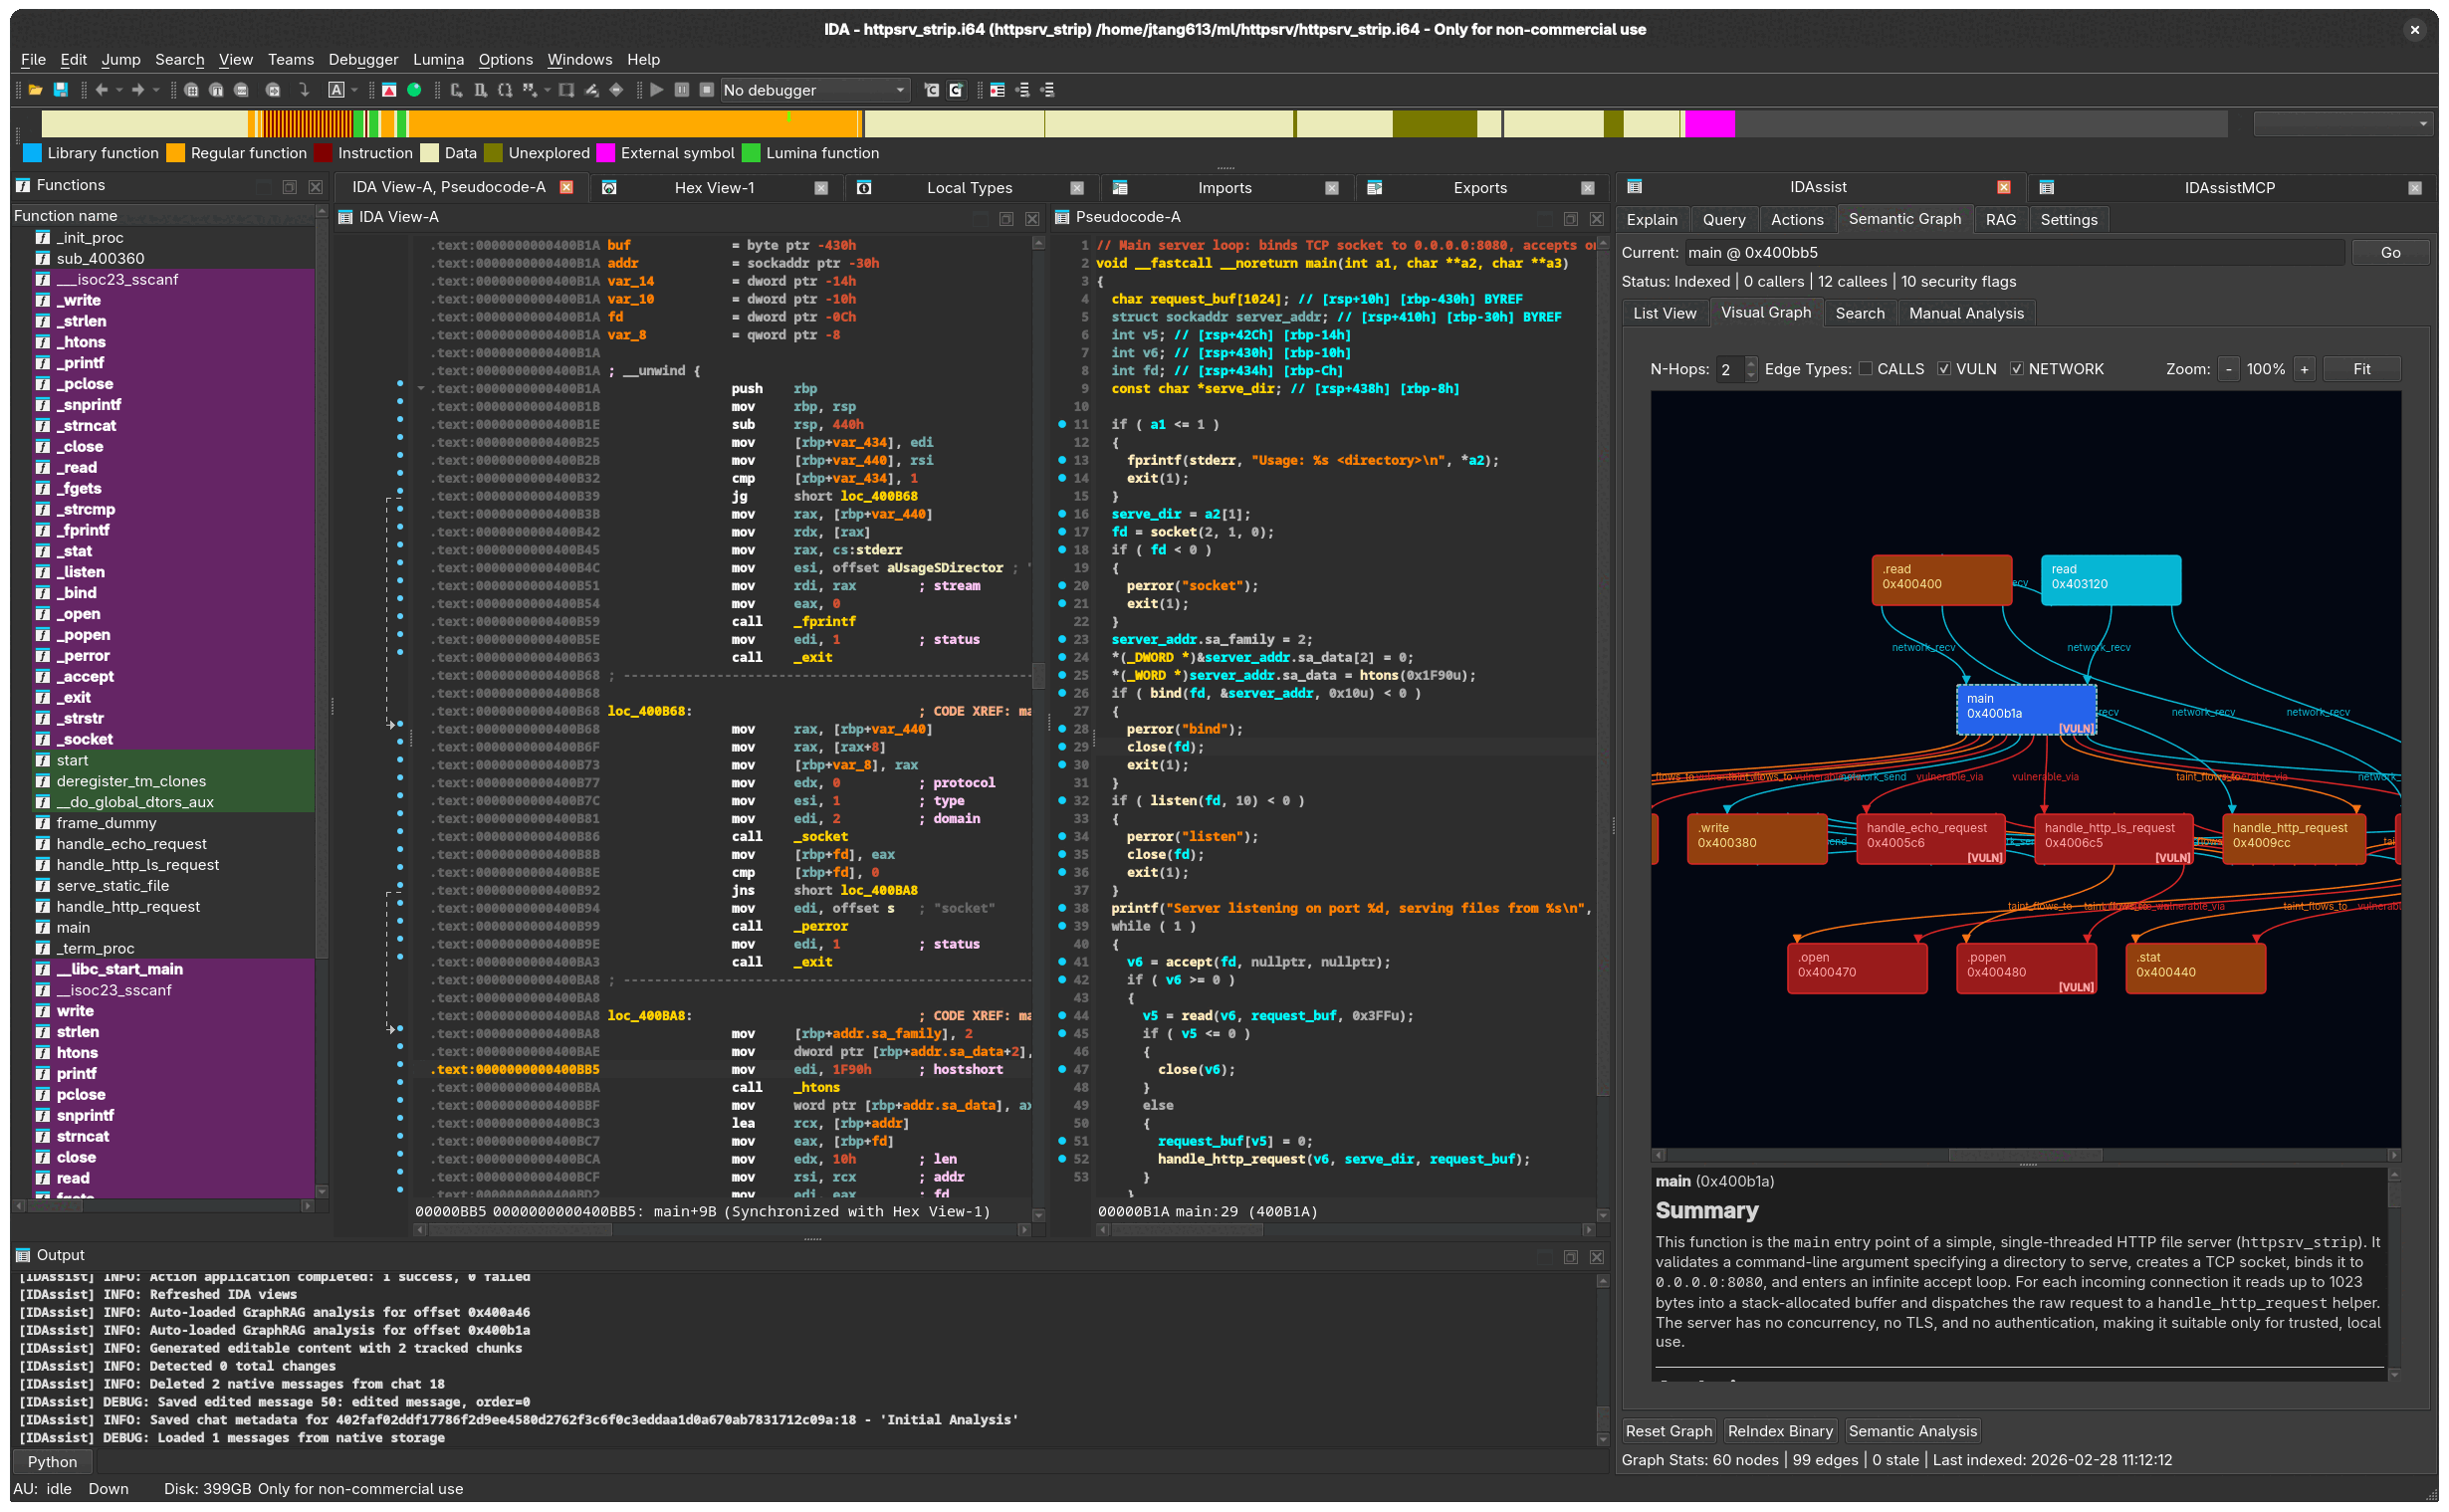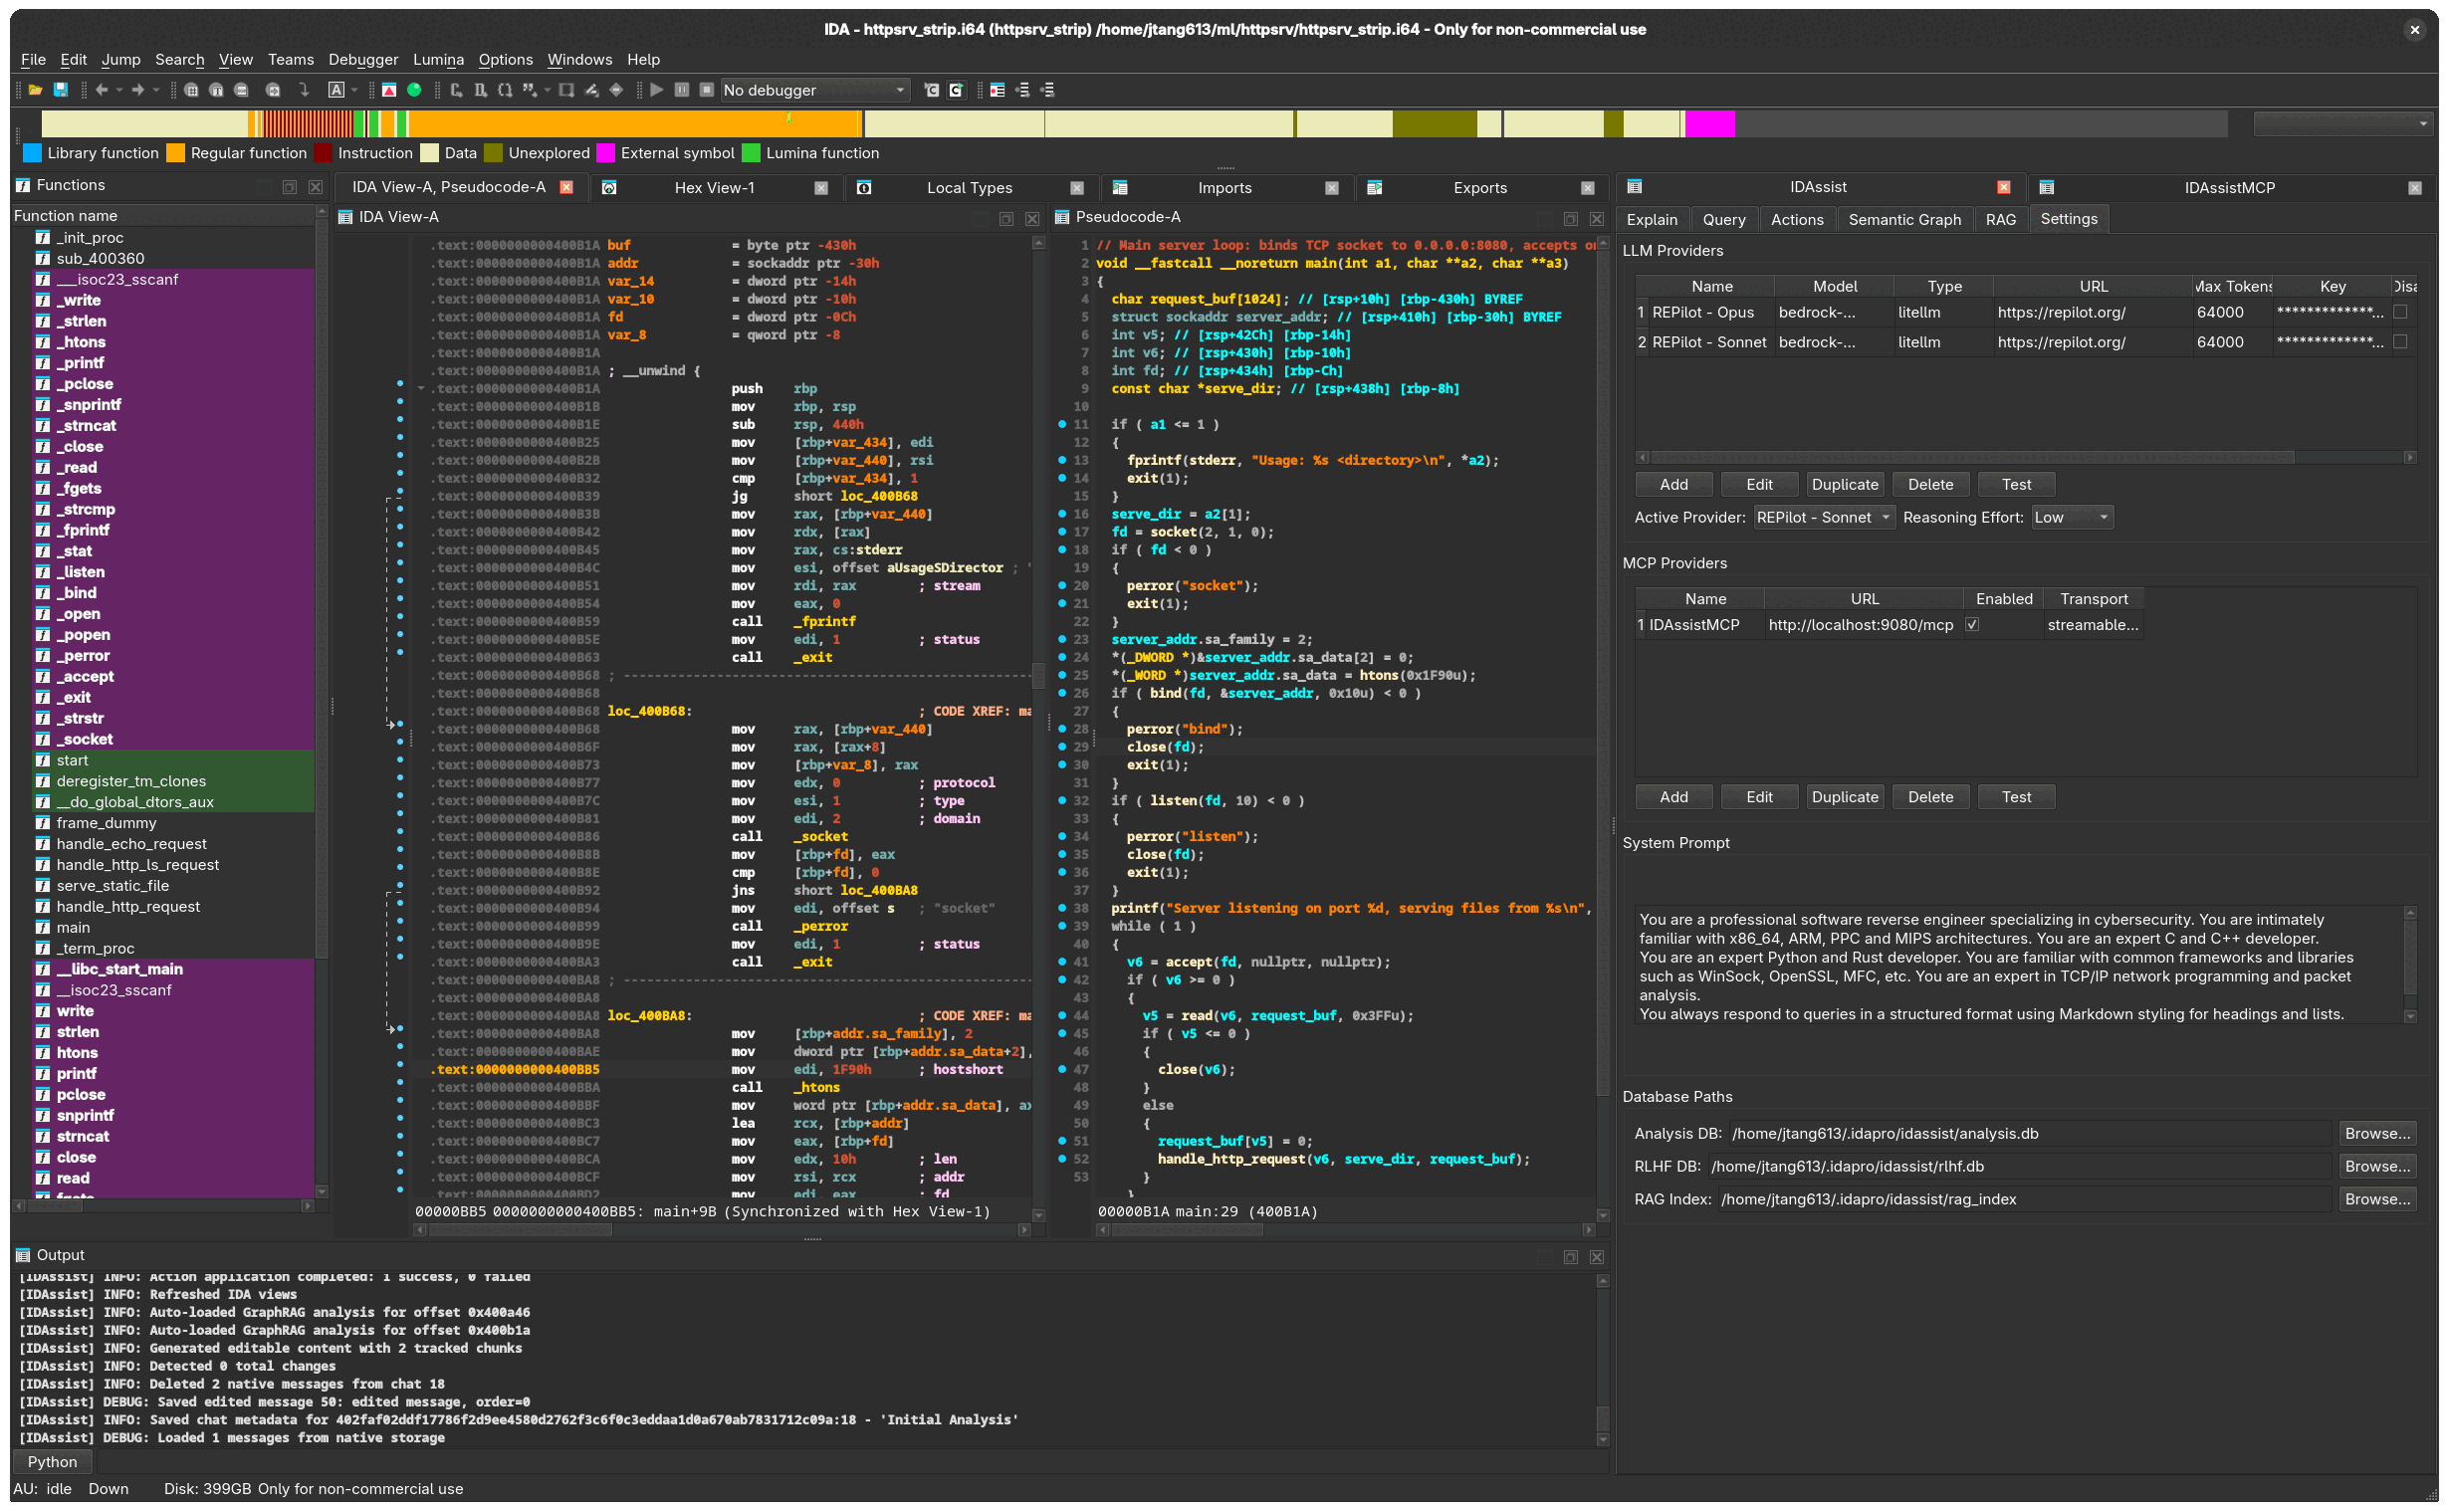 symgraph/idassist
Plugin di reverse engineering basato sull'IA per IDA Pro
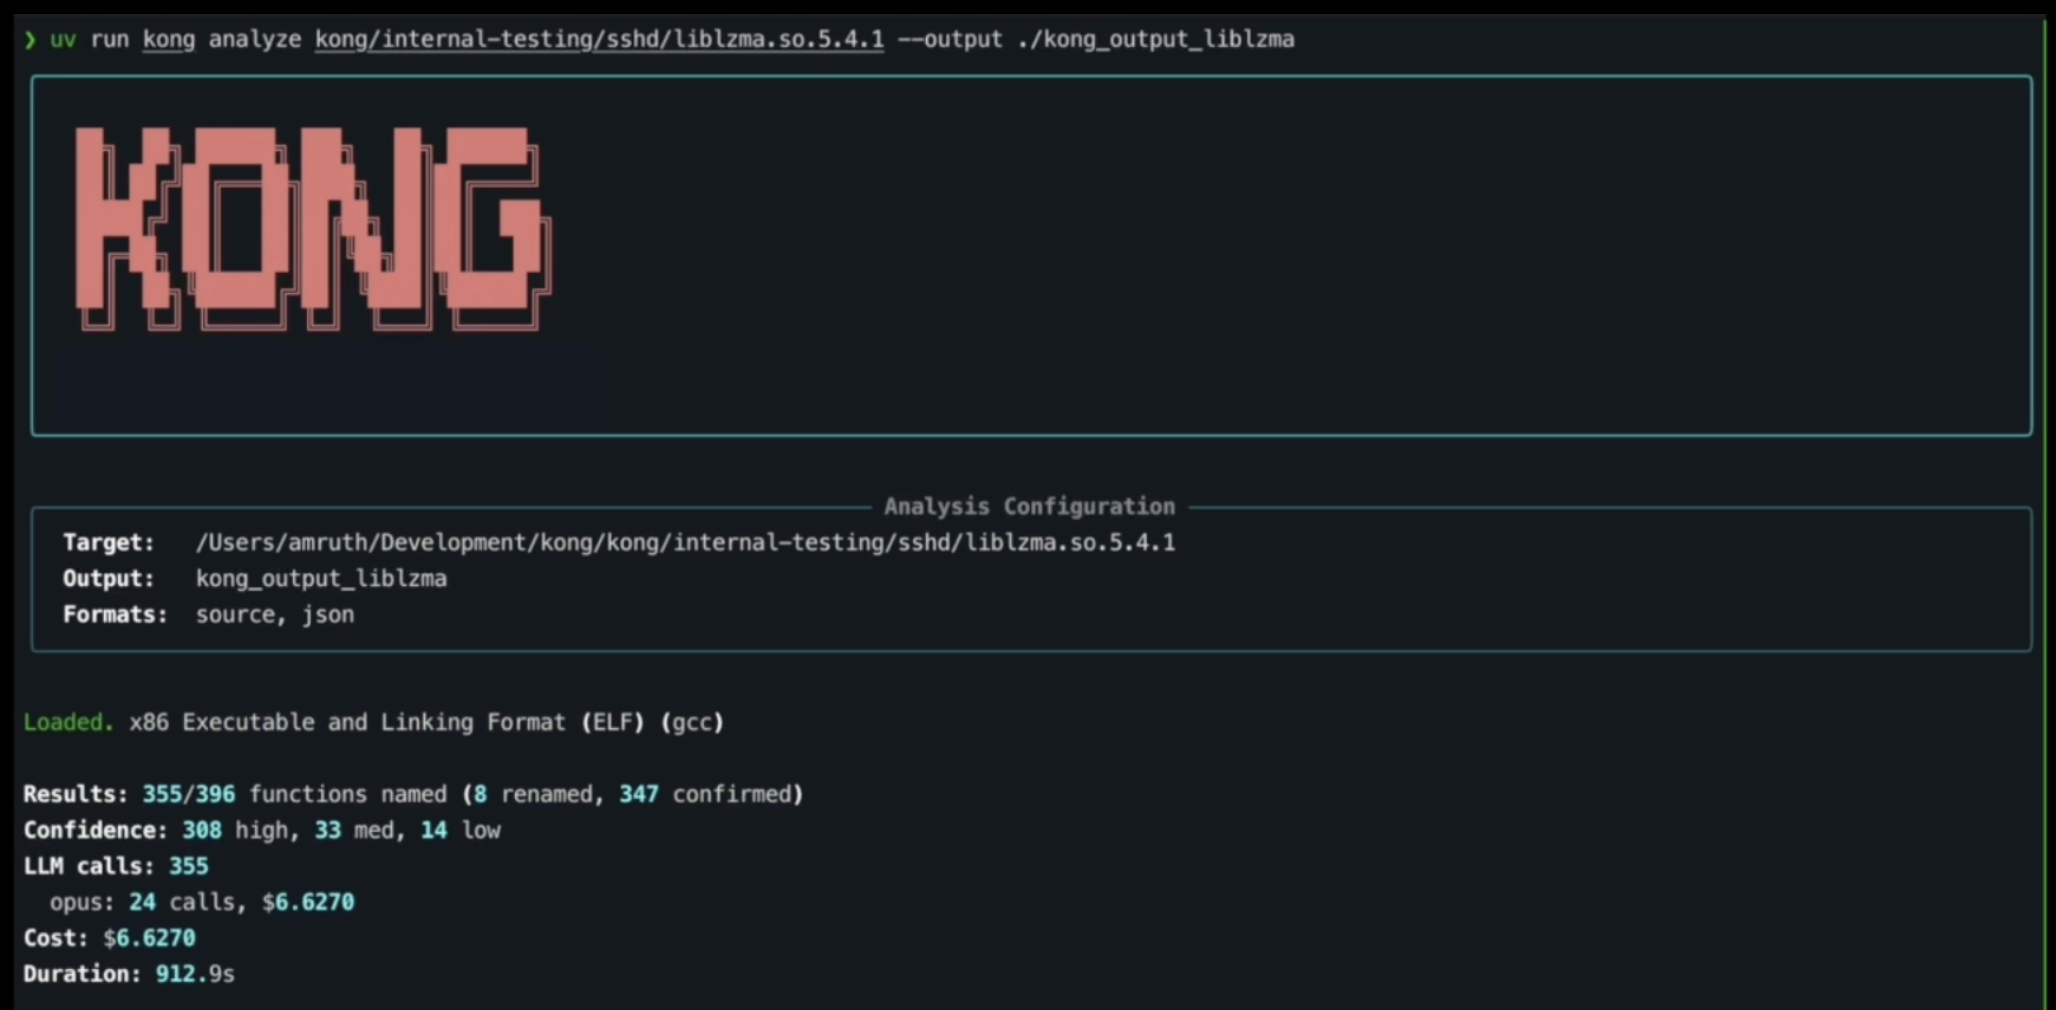 amruth-sn/kong
Il primo reverse engineer agentico al mondo.
 inokinoki/attesor
Reverse engineering potenziato dall'IA di Rosetta (2 per Linux). Dichiarazione di non responsabilità: a causa dell'accordo con l'utente, non toccherò…
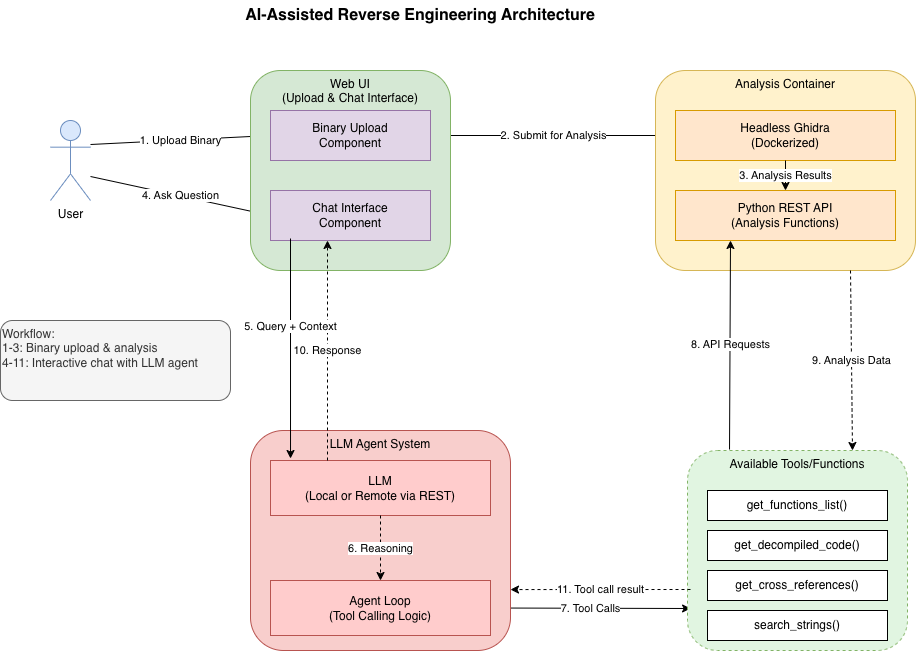 biniamf/ai-reverse-engineering
Reverse Engineering Assistito da IA con Ghidra
 whoisqwerz/pocket_disasm
Router MCP IDALib multi-sessione per agenti di codifica. Analizza più binari in parallelo con strumenti di reverse engineering compatibili con IDA.
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
 ant4g0nist/lisa.py
Integrazione LLDB MCP + altri comandi utili
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
 unicorn-engine/unicorn
Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX




