
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit

 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX
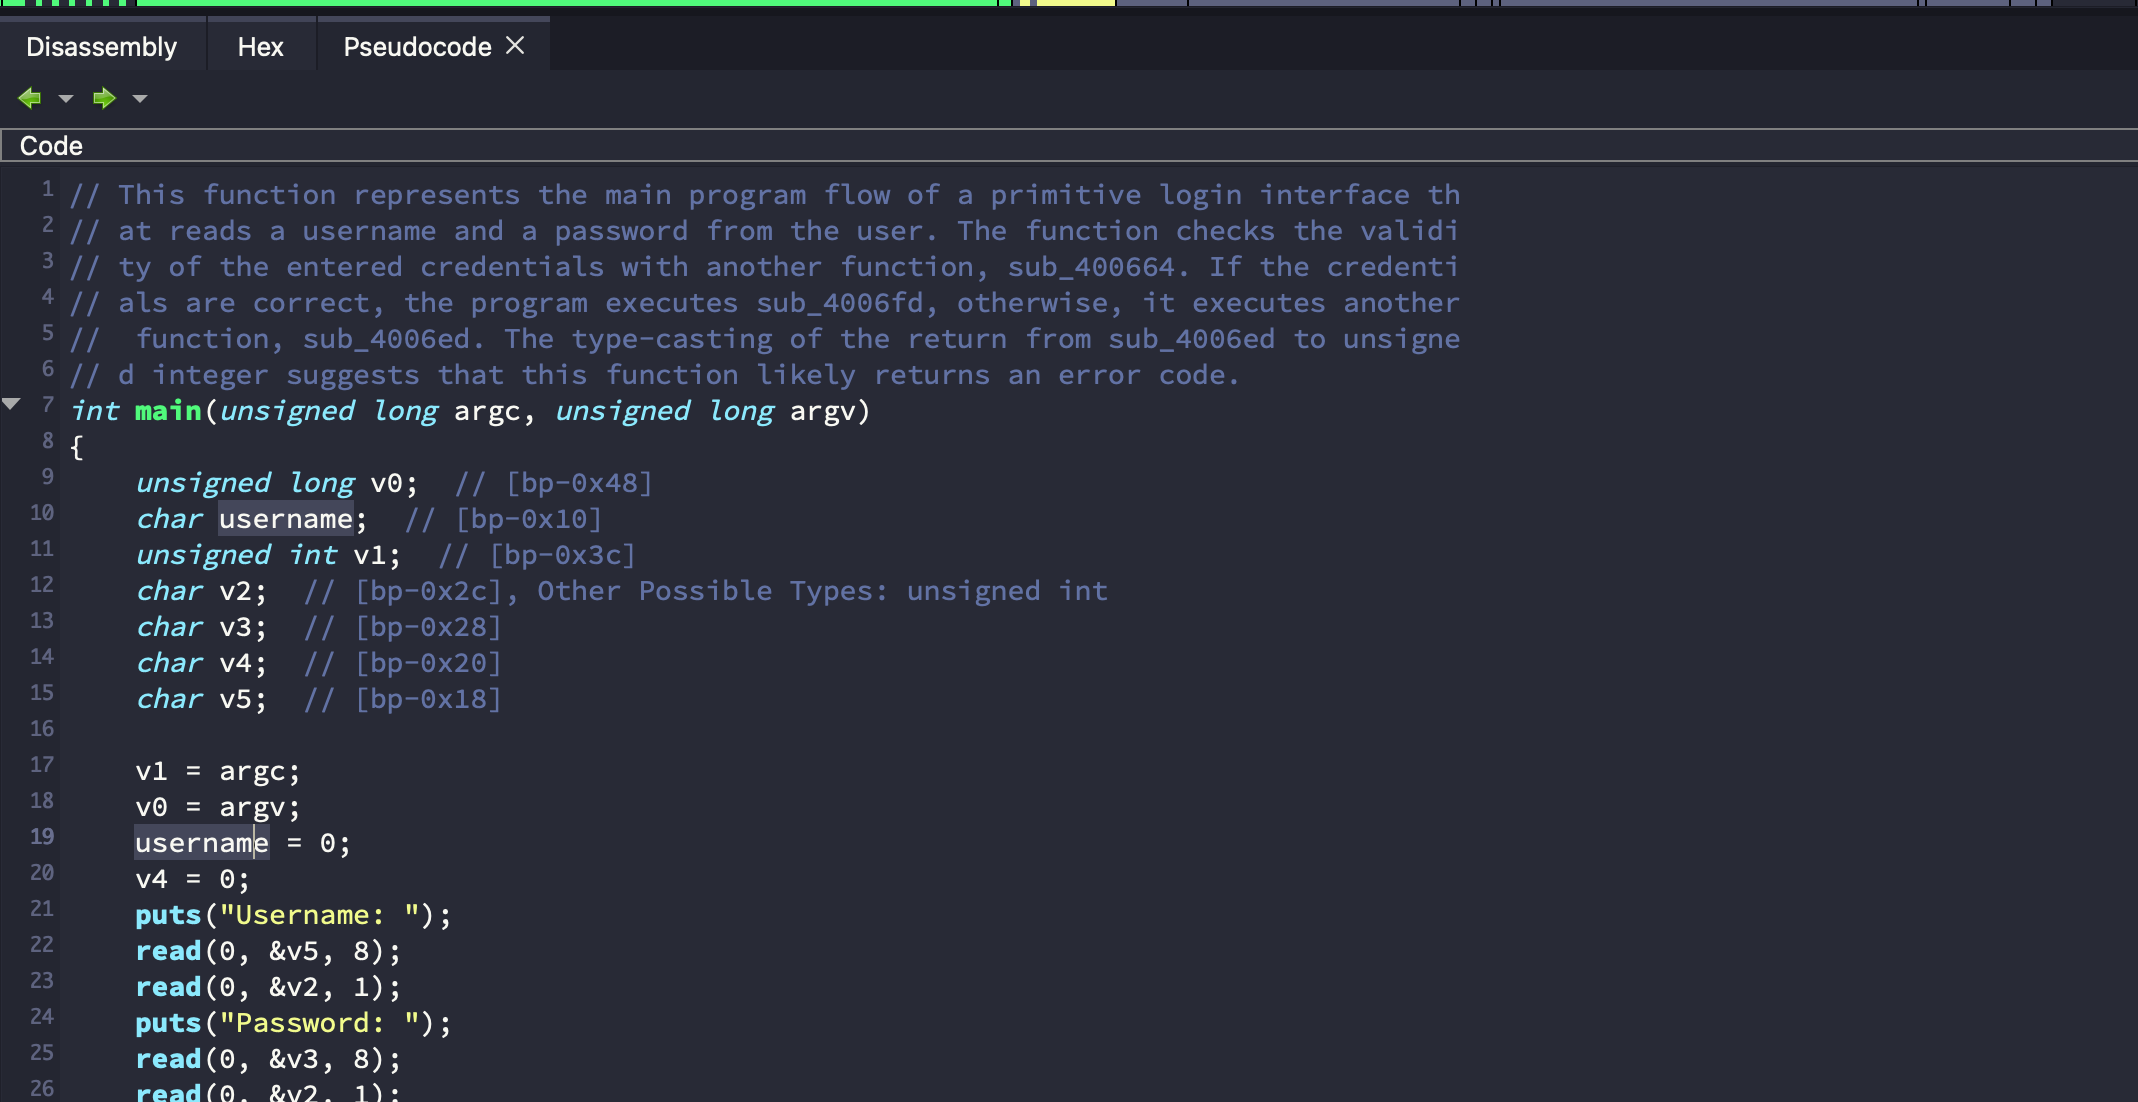 mahaloz/daila
Un plugin indipendente dal decompilatore per interagire con l'IA nel tuo decompilatore. GPT, Claude e modelli locali supportati!
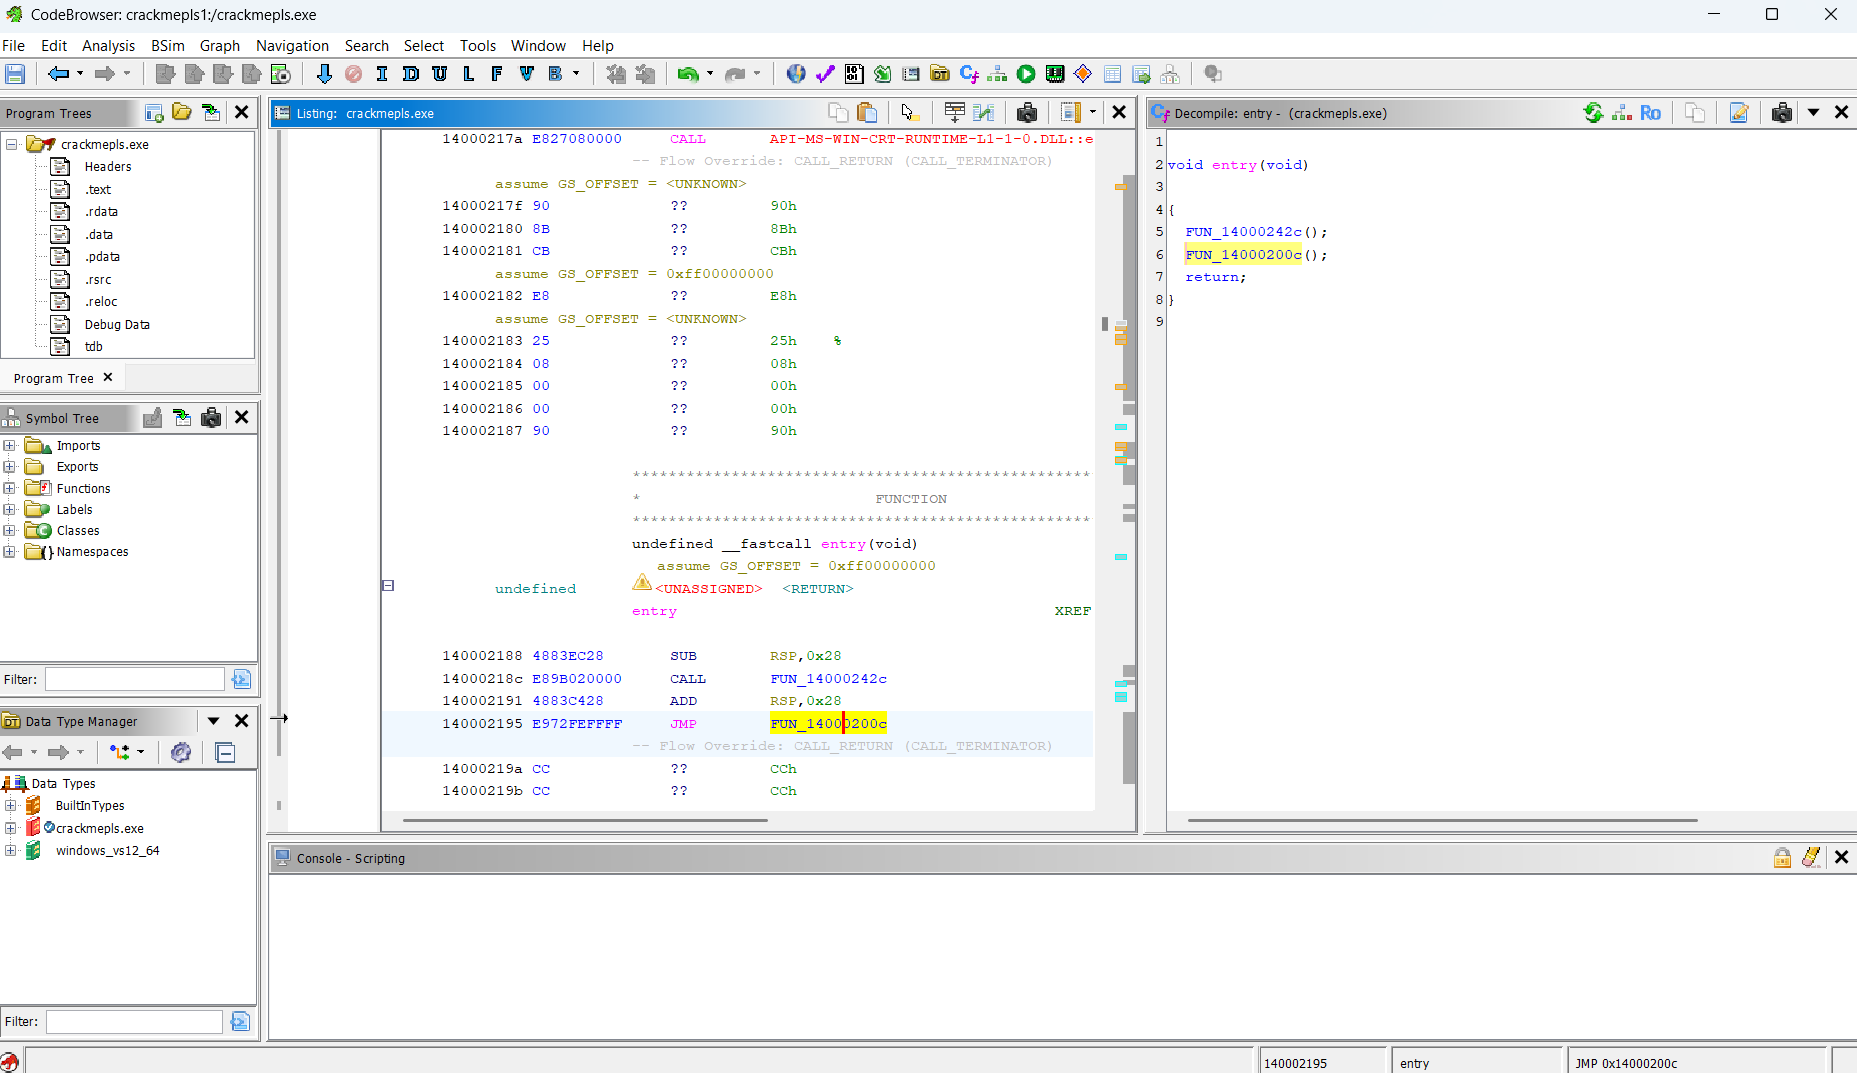 markoglasgow/gemma_crackme_tutorial
Tutorial passo-passo sull'utilizzo del modello AI locale Google Gemma 4 E4B per fare reverse engineering di un crackme Windows con Ghidra, inclusa la…
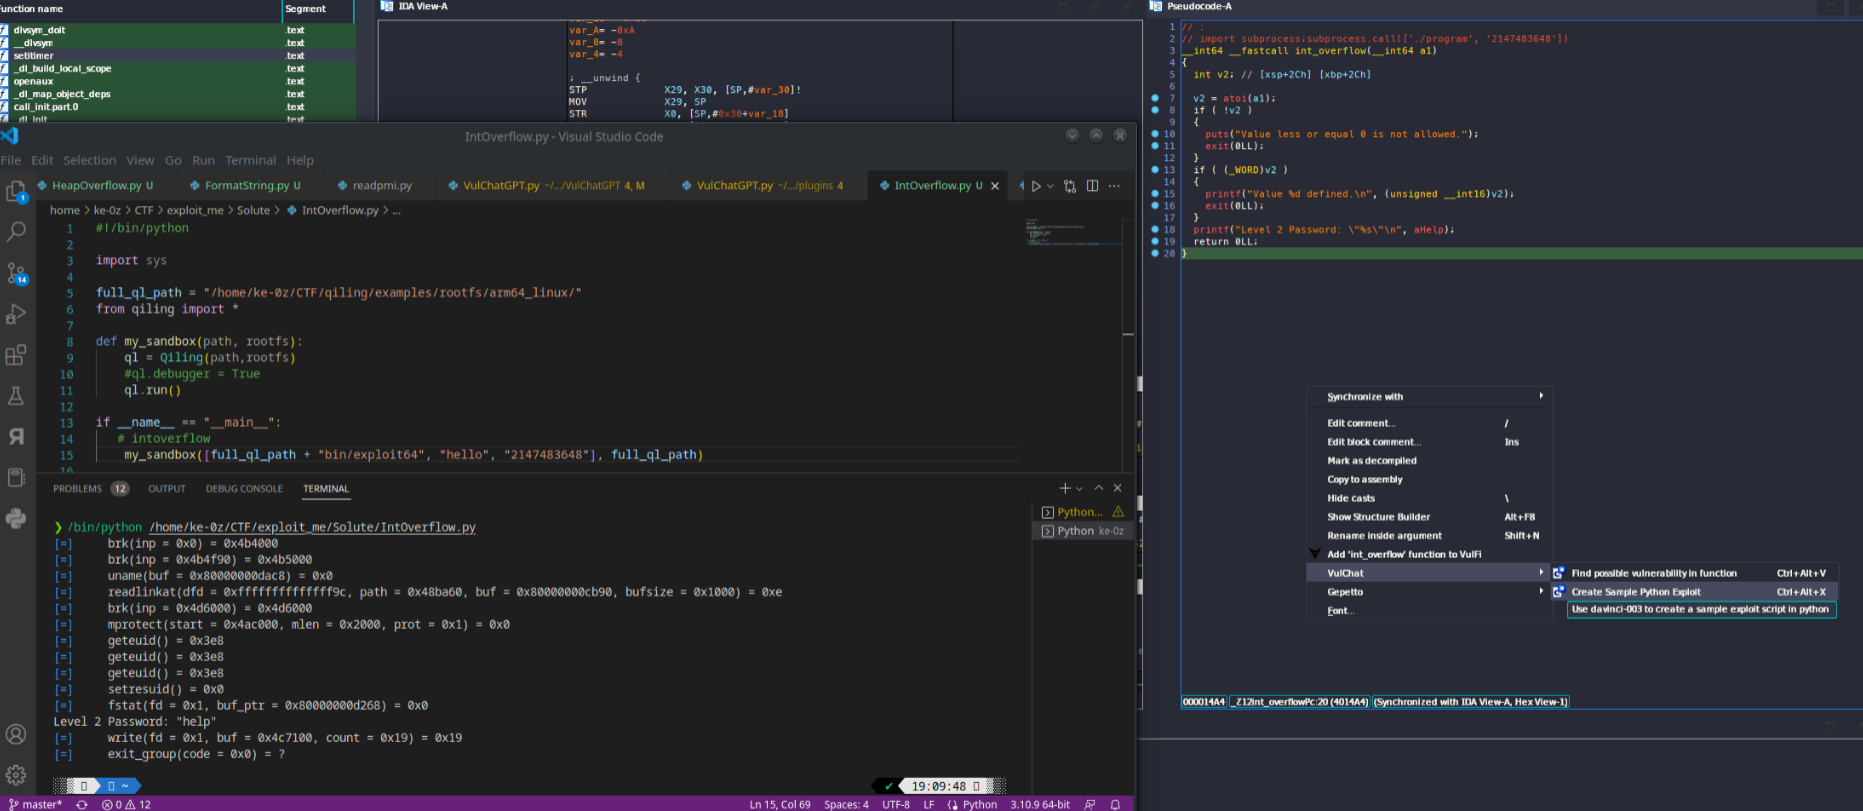 ke0z/binaivulhunter
Usa IDA PRO HexRays decompiler con OpenAI(ChatGPT) per trovare possibili vulnerabilità nei binari
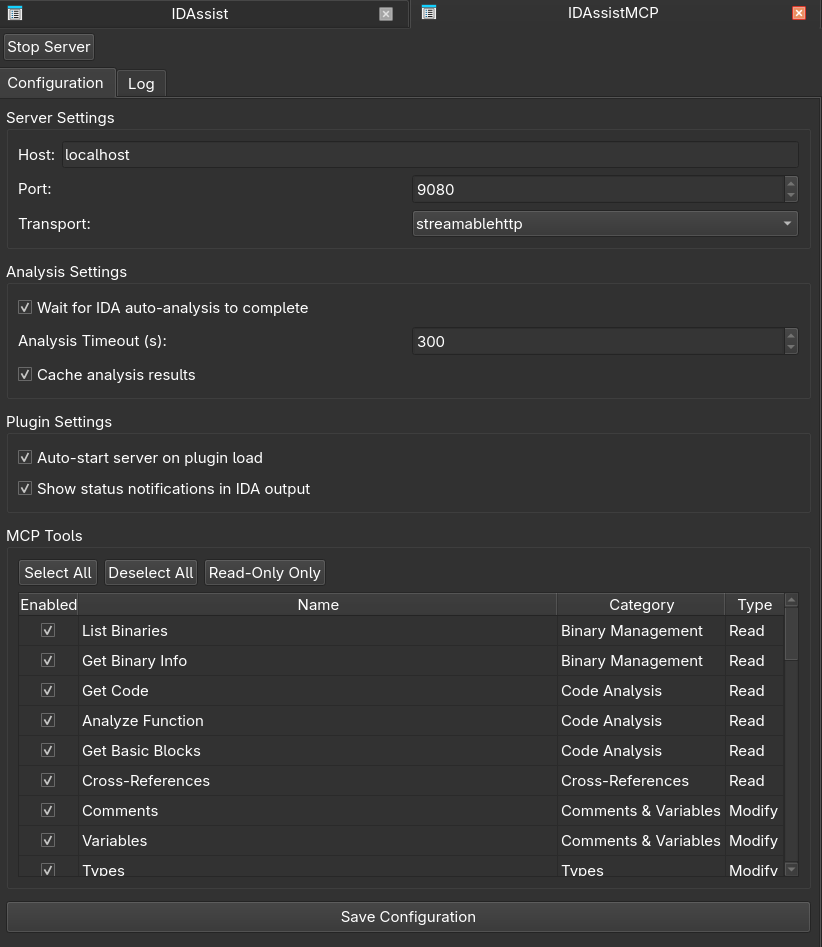 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
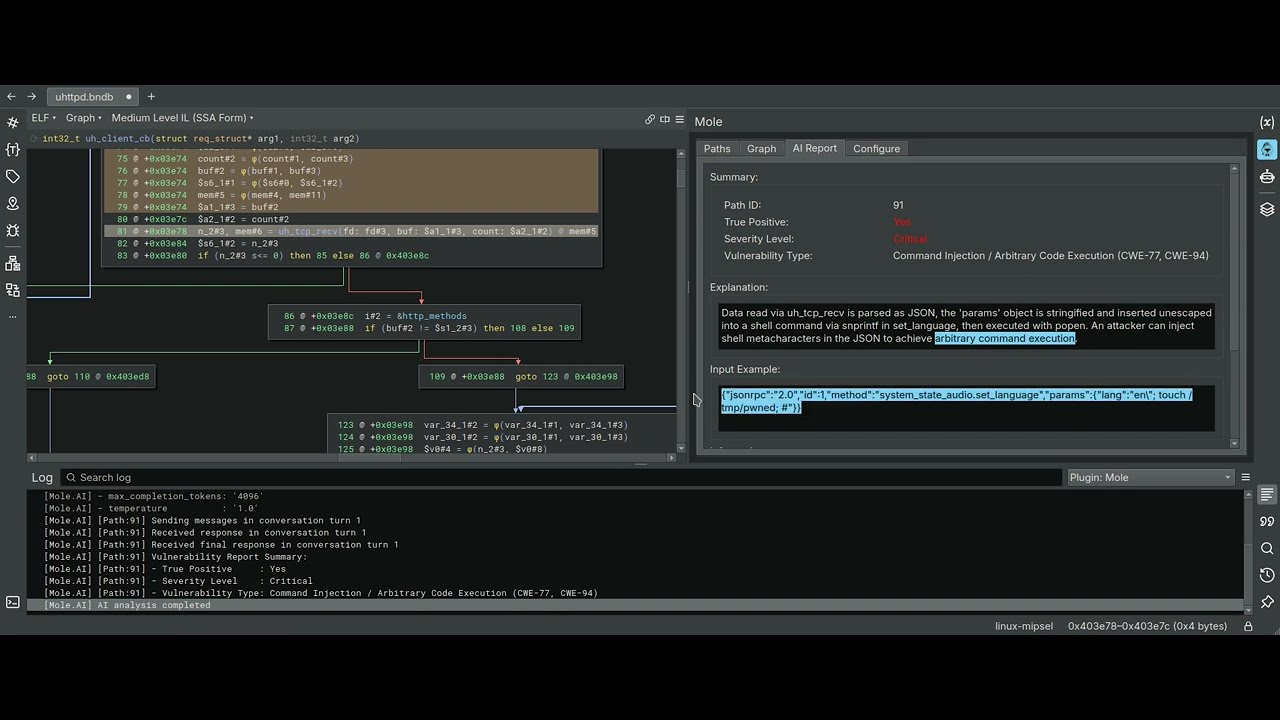 cyber-defence-campus/mole
Un plugin per Binary Ninja che utilizza il backward slicing delle variabili come driver per l'analisi statica del taint.
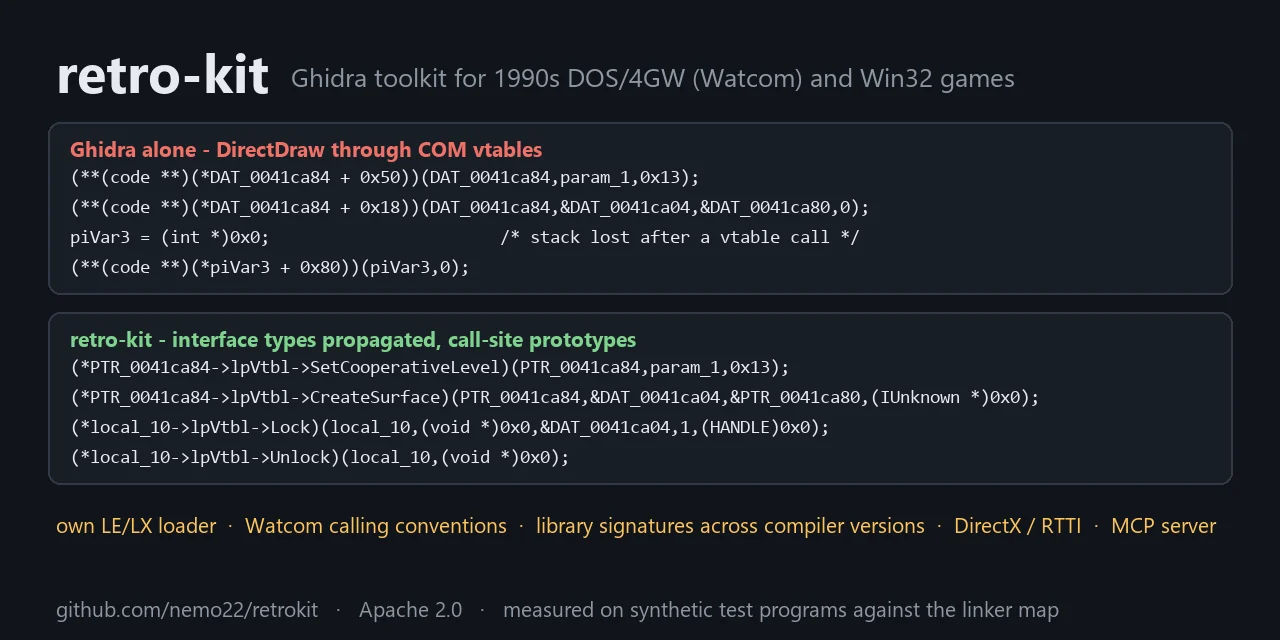 nautilusbits/retrokit
Toolkit Headless-Ghidra per il reverse engineering di giochi DOS a 32 bit e Win32 (1993-2010): loader LE/LX proprietario, convenzioni di chiamata…
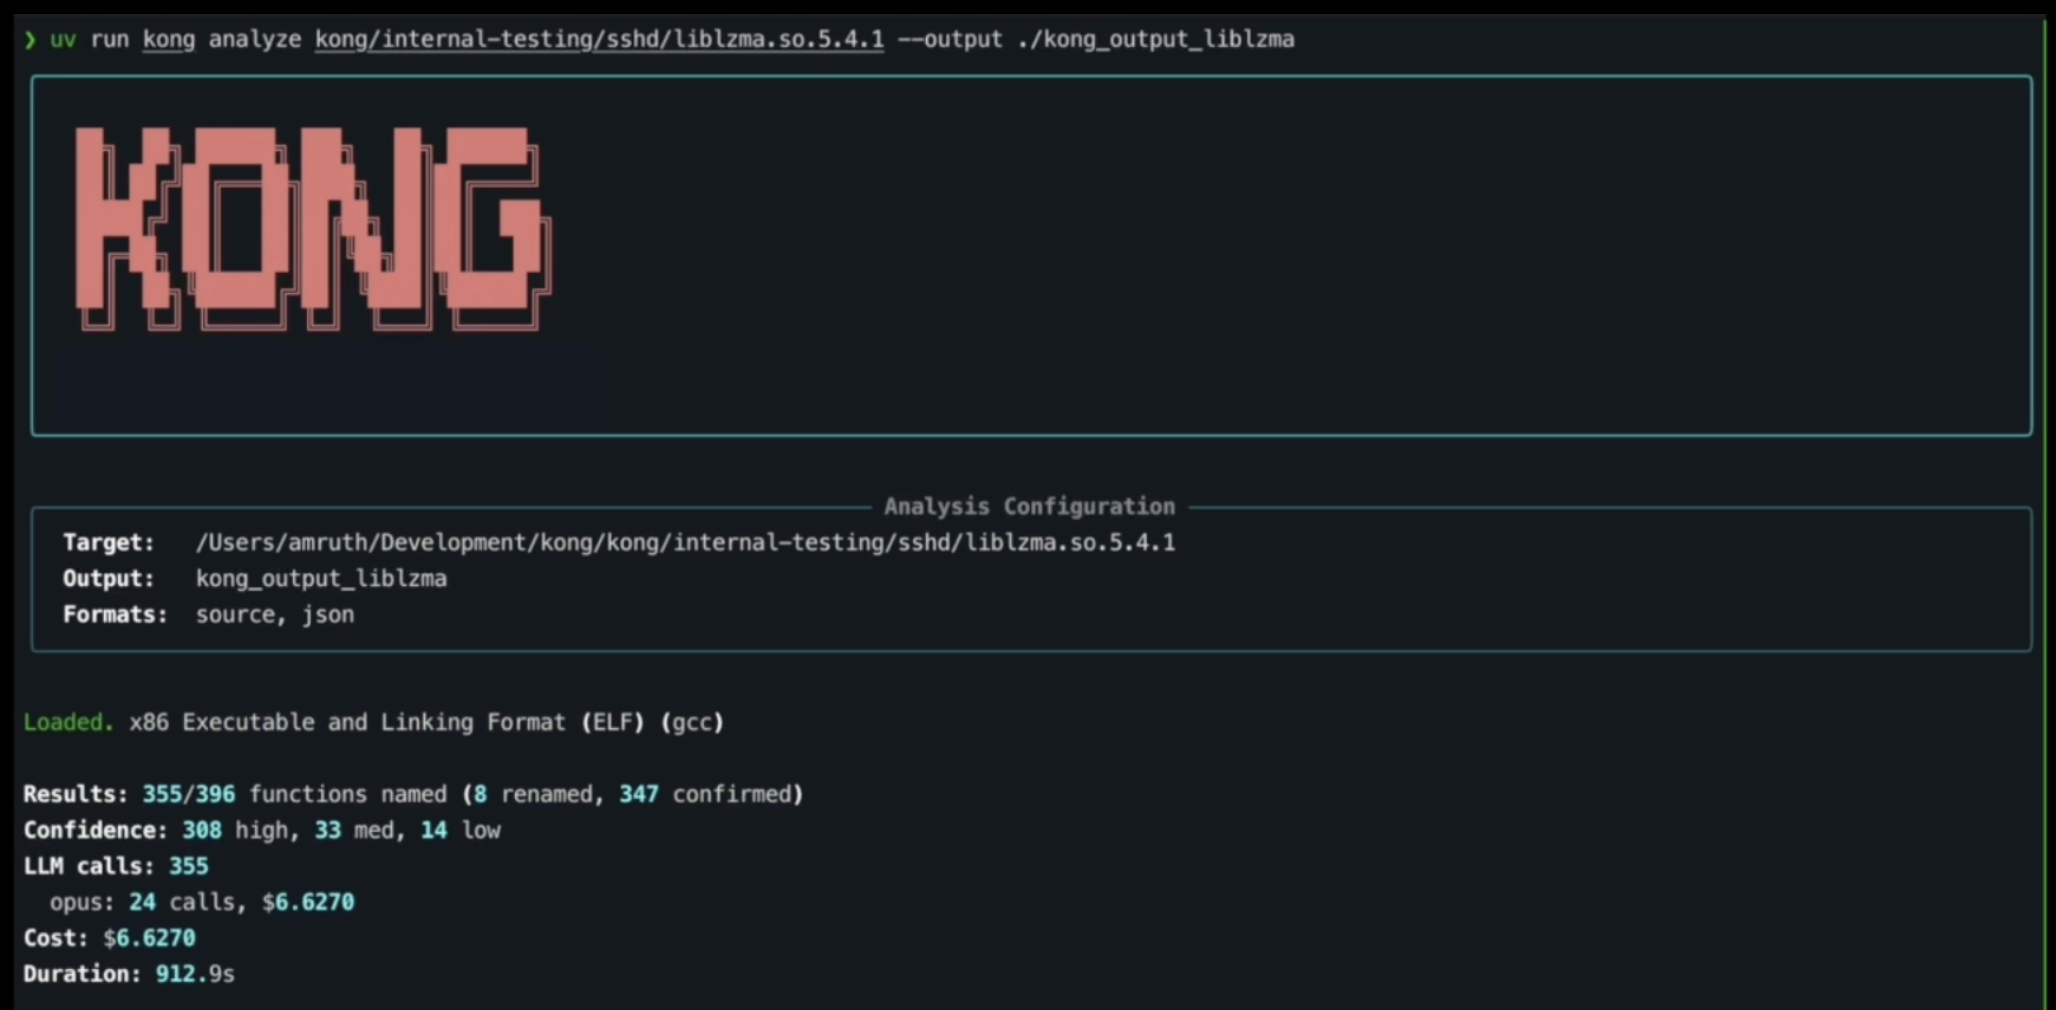 amruth-sn/kong
Il primo reverse engineer agentico al mondo.
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 416rehman/deepzero
Trova zero-days mentre dormi. DeepZero è un framework automatizzato di ricerca delle vulnerabilità che effettua il parsing, decompila e analizza…
 inokinoki/attesor
Reverse engineering potenziato dall'IA di Rosetta (2 per Linux). Dichiarazione di non responsabilità: a causa dell'accordo con l'utente, non toccherò…
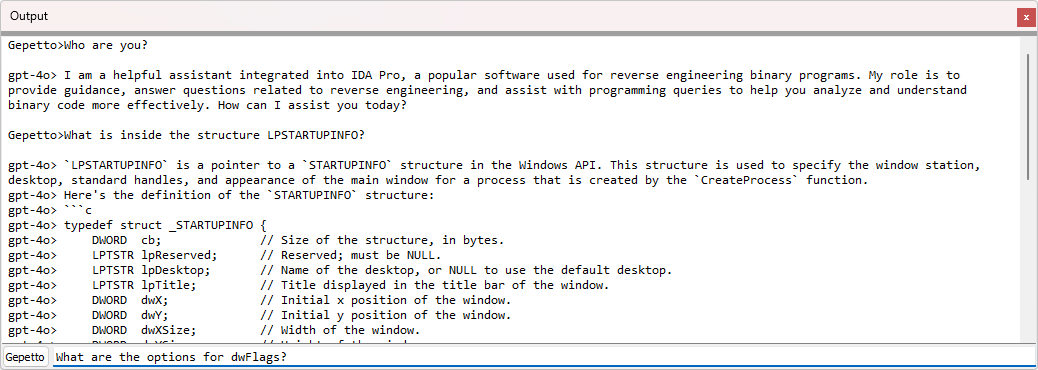 justicerage/gepetto
Plugin IDA che interroga modelli linguistici per accelerare il reverse-engineering
 fadi002/de4py
Il toolkit definitivo basato sull’intelligenza artificiale per il reverse engineering di Python.
 20urc3/sekiryu
Toolkit completo per Ghidra headless.
 gmh5225/enigma-
Reimplementazione in C++ del core analitico di Ghidra senza dipendenze dalla JVM, che fornisce analisi binaria integrabile, fondamenta Pcode/Sleigh e…
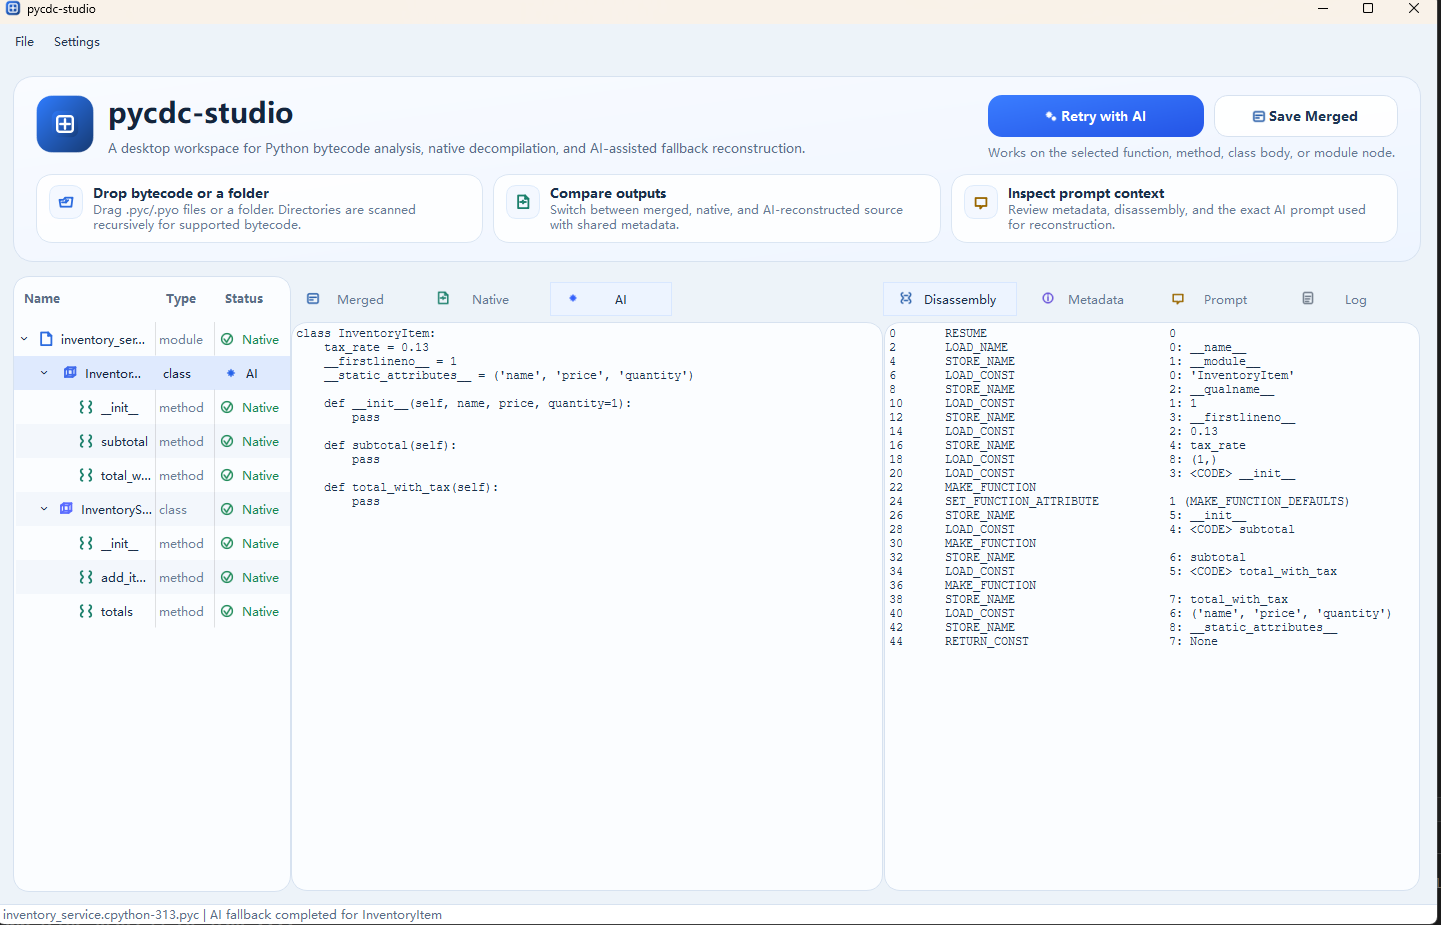 ddouworld/pycdc-studio
Una UI desktop basata su Qt Widgets per esplorare il bytecode Python con pycdc/pycdas, ispezionare la decompilazione nativa e utilizzare un fallback…
 gavmor/x86-cpp-reversing-skill
Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)







