
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit

 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
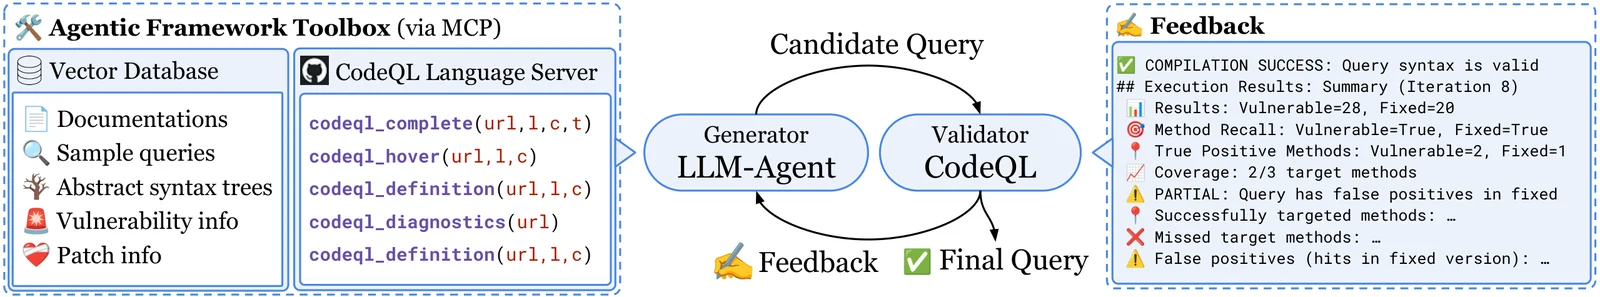 neuralprogram/qlcoder
Framework agente per la sintesi di query CodeQL
 mrphrazer/binary-cartography
Webinar tecnici su reverse engineering, analisi malware e protezione del software.
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 dryxio/auto-re-agent
Ricostruisci e convalida codice C/C++ da programmi compilati con l'IA.
 cpkt9762/ida-cli
Headless IDA Pro MCP server for AI-assisted binary analysis, powered by idalib
 structio-labs/n0xis
Toolkit di reverse engineering: disassembler, decompilatore SSA, recupero delle classi C++ e analisi di processi live per PE ed ELF. CLI scriptabile,…
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 capstone-engine/capstone
Framework di disassemblaggio multi-architettura che fornisce un'API leggera e thread-safe per l'analisi binaria, il reverse engineering e la ricerca…
 123wwwa/flowname
Recupero di identificatori JavaScript di nuova generazione con LLM.
 ylca0/idalib-cli
CLI nativo per agenti che incapsula IDA Pro IDALib per l'analisi binaria stateless con output JSON: disassemblaggio, decompilazione Hex-Rays, CFG,…
 idamcp/idamcp
Server MCP che integra IDA Pro con agenti AI, dotato di un gateway stateless per la gestione multi-sessione, un motore di query SQL relazionale per…
 giveen/decomp.anything
fork di decomp.wtf: matching dei PE di Windows, toolchain MinGW/clang-cl e un bridge MCP REA opzionale
 llnl/oghidra
OGhidra collega i Grandi Modelli Linguistici (LLM) tramite Ollama con la piattaforma di reverse engineering Ghidra, consentendo l'analisi binaria…







