#1
Framework di attacco ML avversario, tecniche di evasione e strumenti di valutazione della robustezza del modello.
Raccomandato da Kitploit
 hazcod/ransomwhere
Un campione di ransomware PoC per testare la tua strategia di risposta al ransomware.
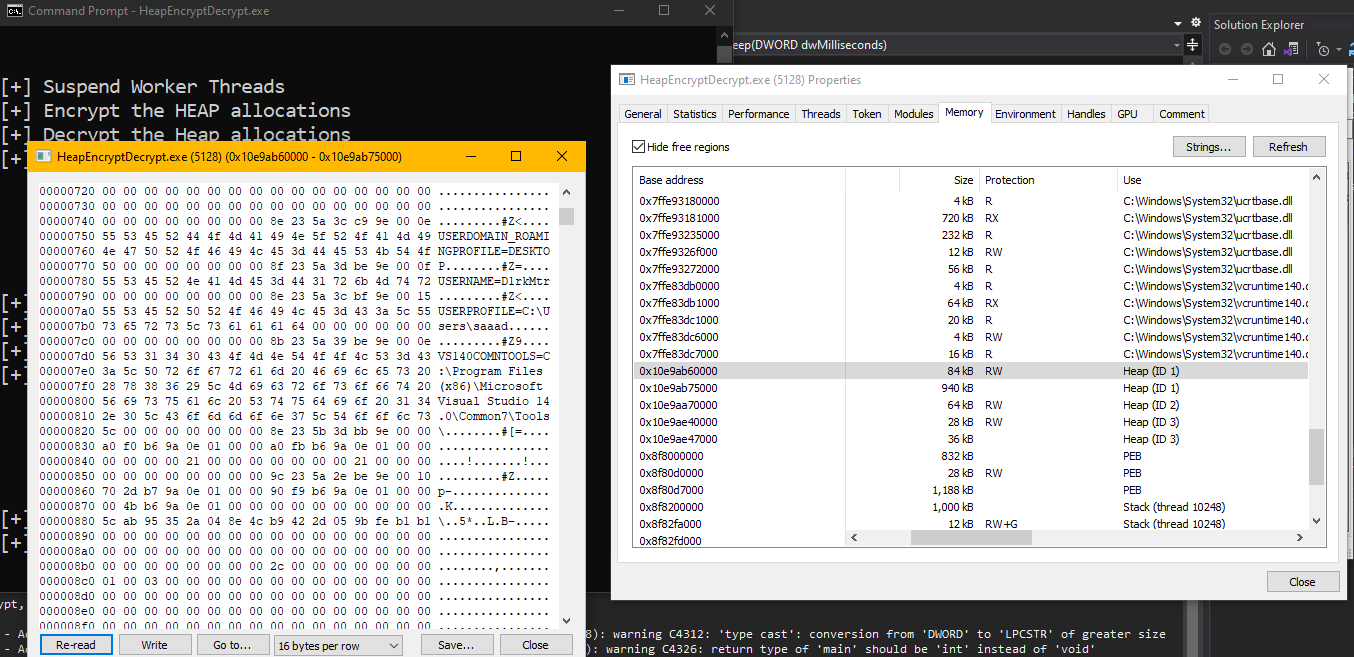 saadahla/heapcrypt
Criptare l'heap durante il sonno agganciando e modificando Sleep con un nostro sleep che cripta l'heap.
 redcanaryco/atomictestharnesses
Repo pubblico per Atomic Test Harness
 maldev-academy/christmas
PoC che dimostra una catena di iniezione multi-processo finalizzata all'esecuzione remota di shellcode.
 winscripting/uac-bypass
Proof-of-concept in PowerShell che bypassa il Windows User Account Control (UAC) per elevare i privilegi, pensato per test di penetrazione…
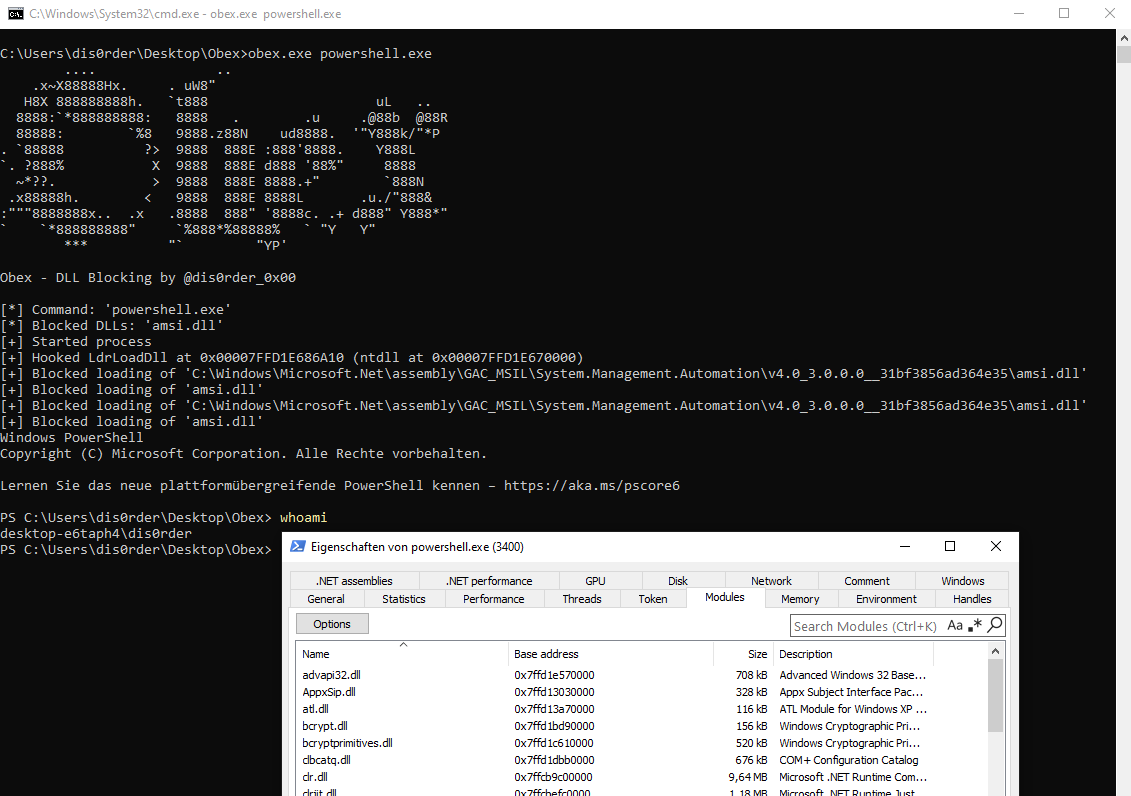 dis0rder0x00/obex
Obex – Blocco di DLL indesiderate in modalità utente
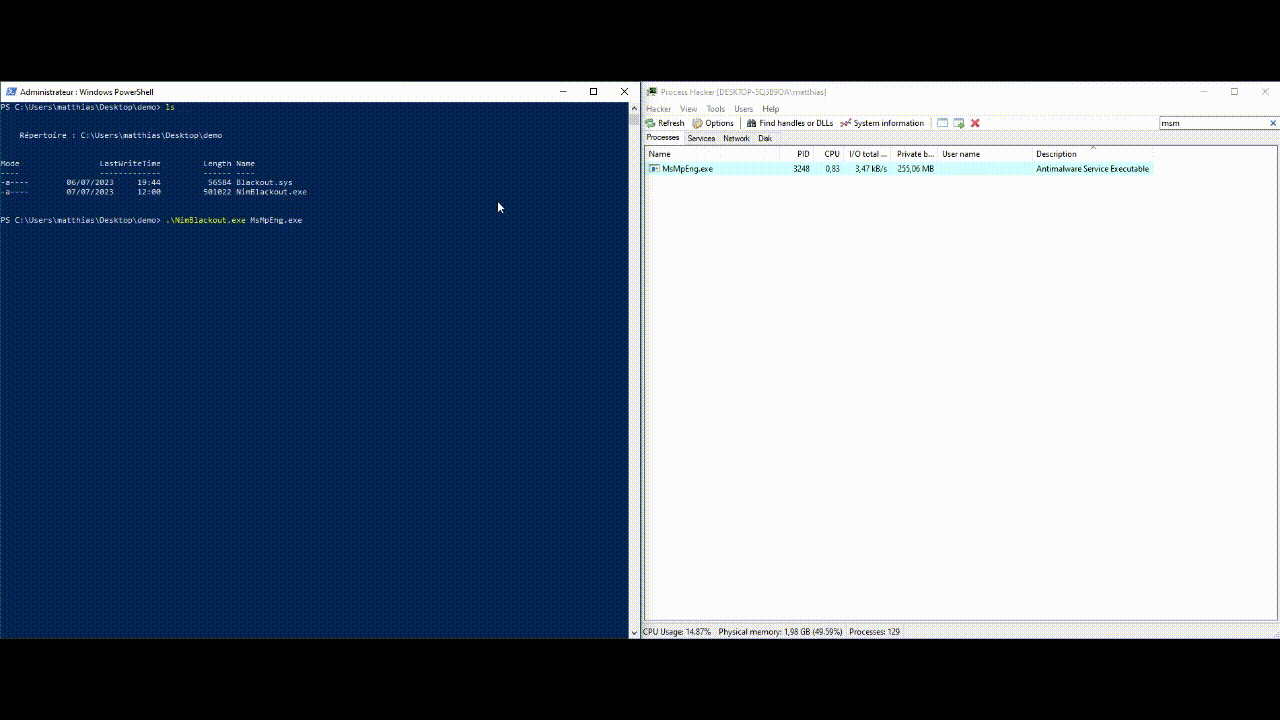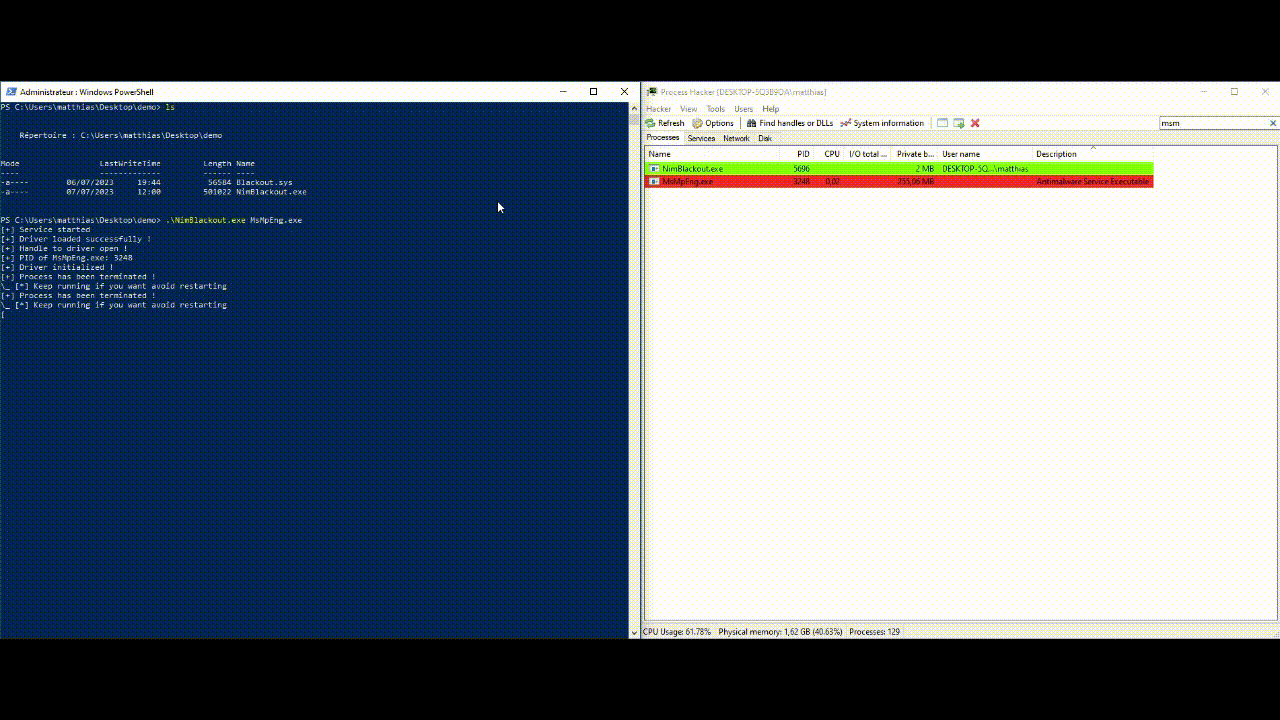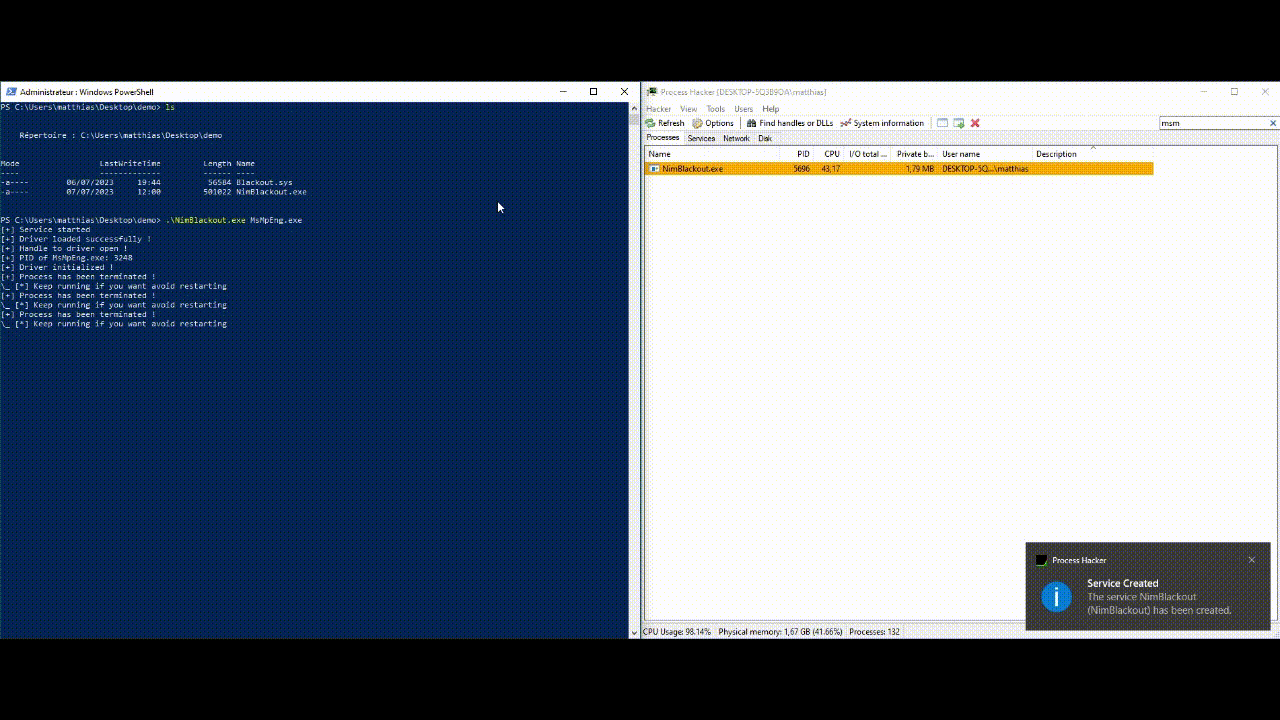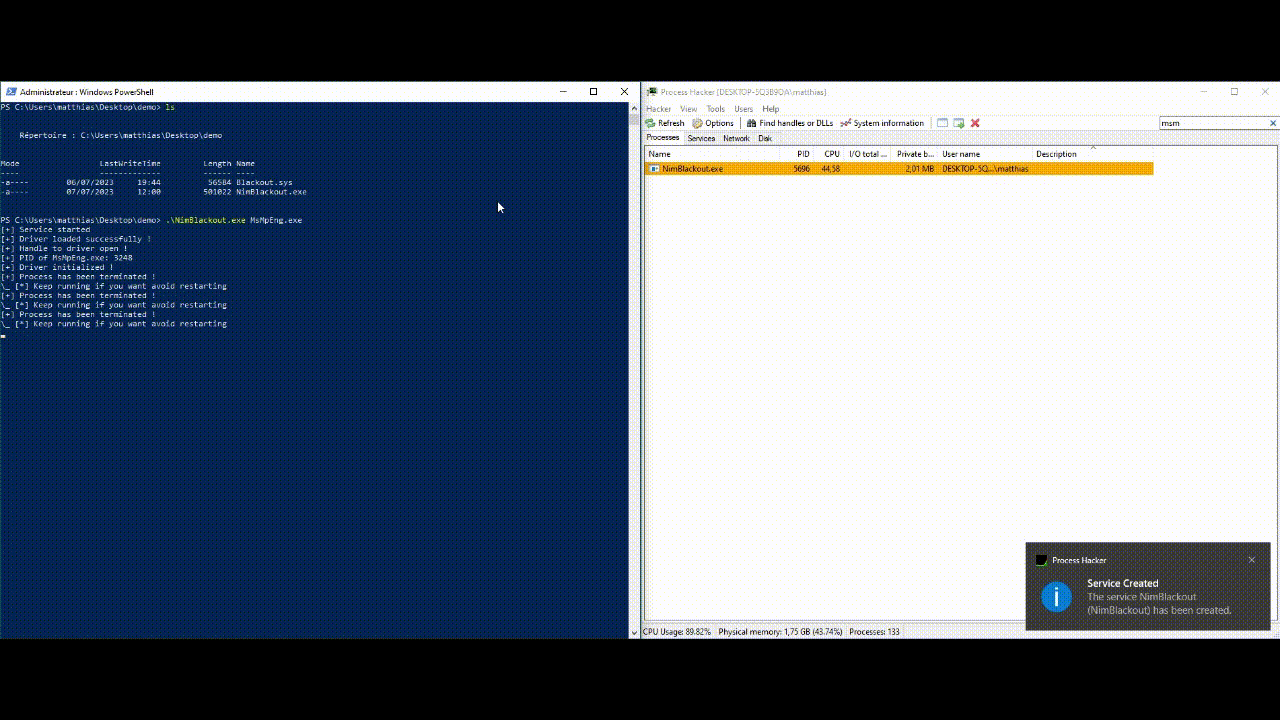 helixo32/nimblackout
Uccidi AV/EDR sfruttando l'attacco BYOVD
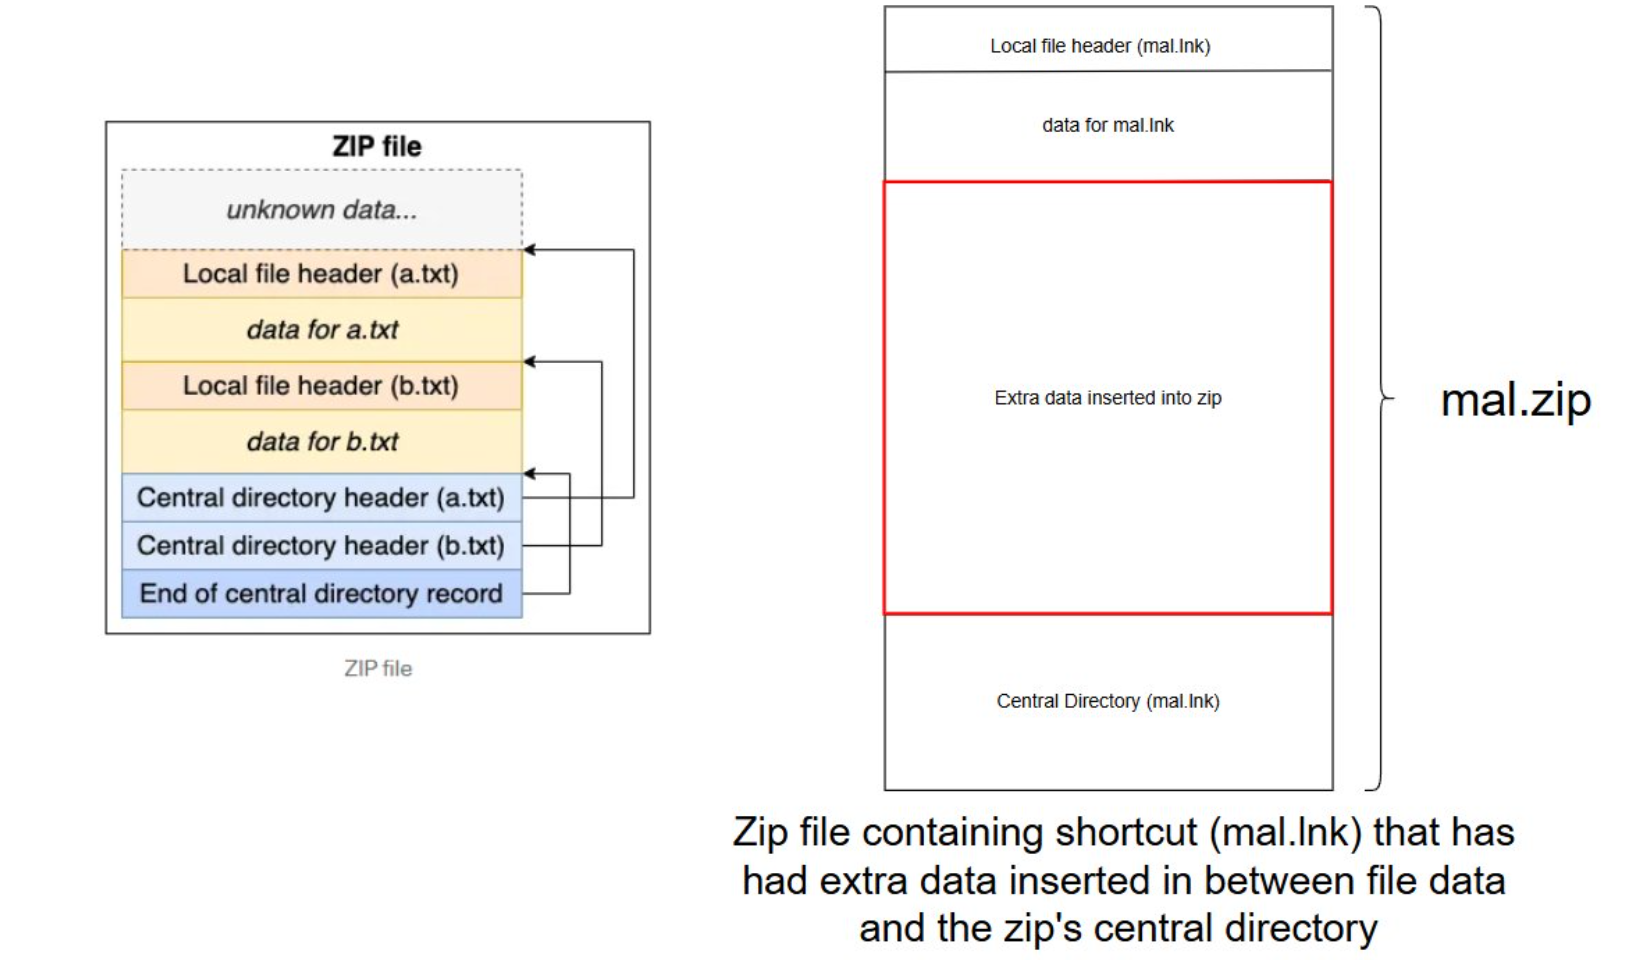 octoberfest7/zip_smuggling
Utilità Python3 per creare file zip che intrufolano dati aggiuntivi da estrarre in seguito.
 kudaes/split
Applica un approccio divide et impera per bypassare gli EDR
 namazso/linux_injector
Un semplice iniettore di librerie condivise senza ptrace per Linux x64
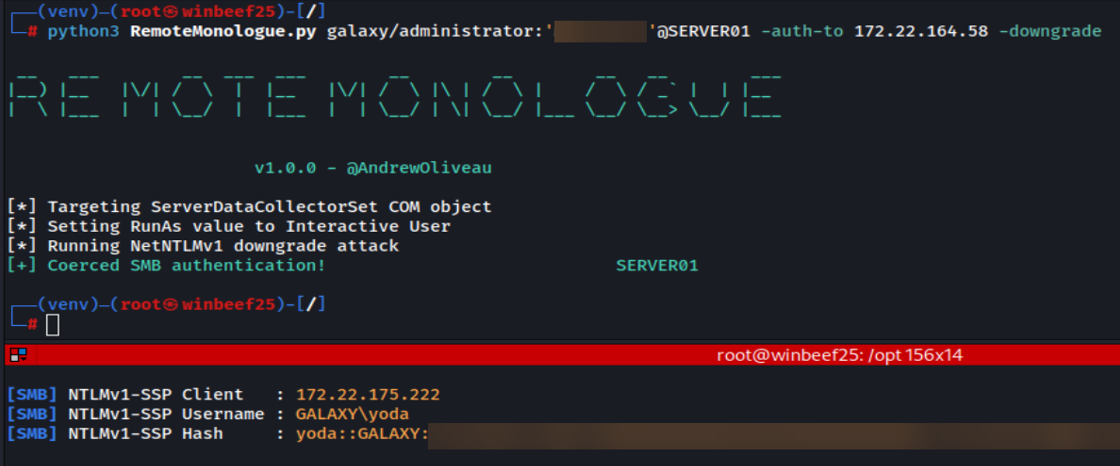 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
 saadahla/pe-obfuscator
Offuscatore PE con attenzione all'evasione
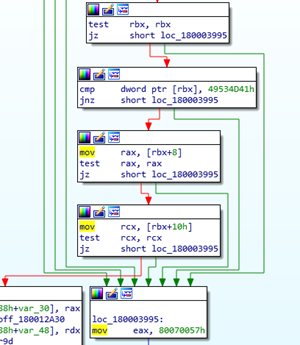 mr-un1k0d3r/amsi-etw-patch
Patcha AMSI ed ETW
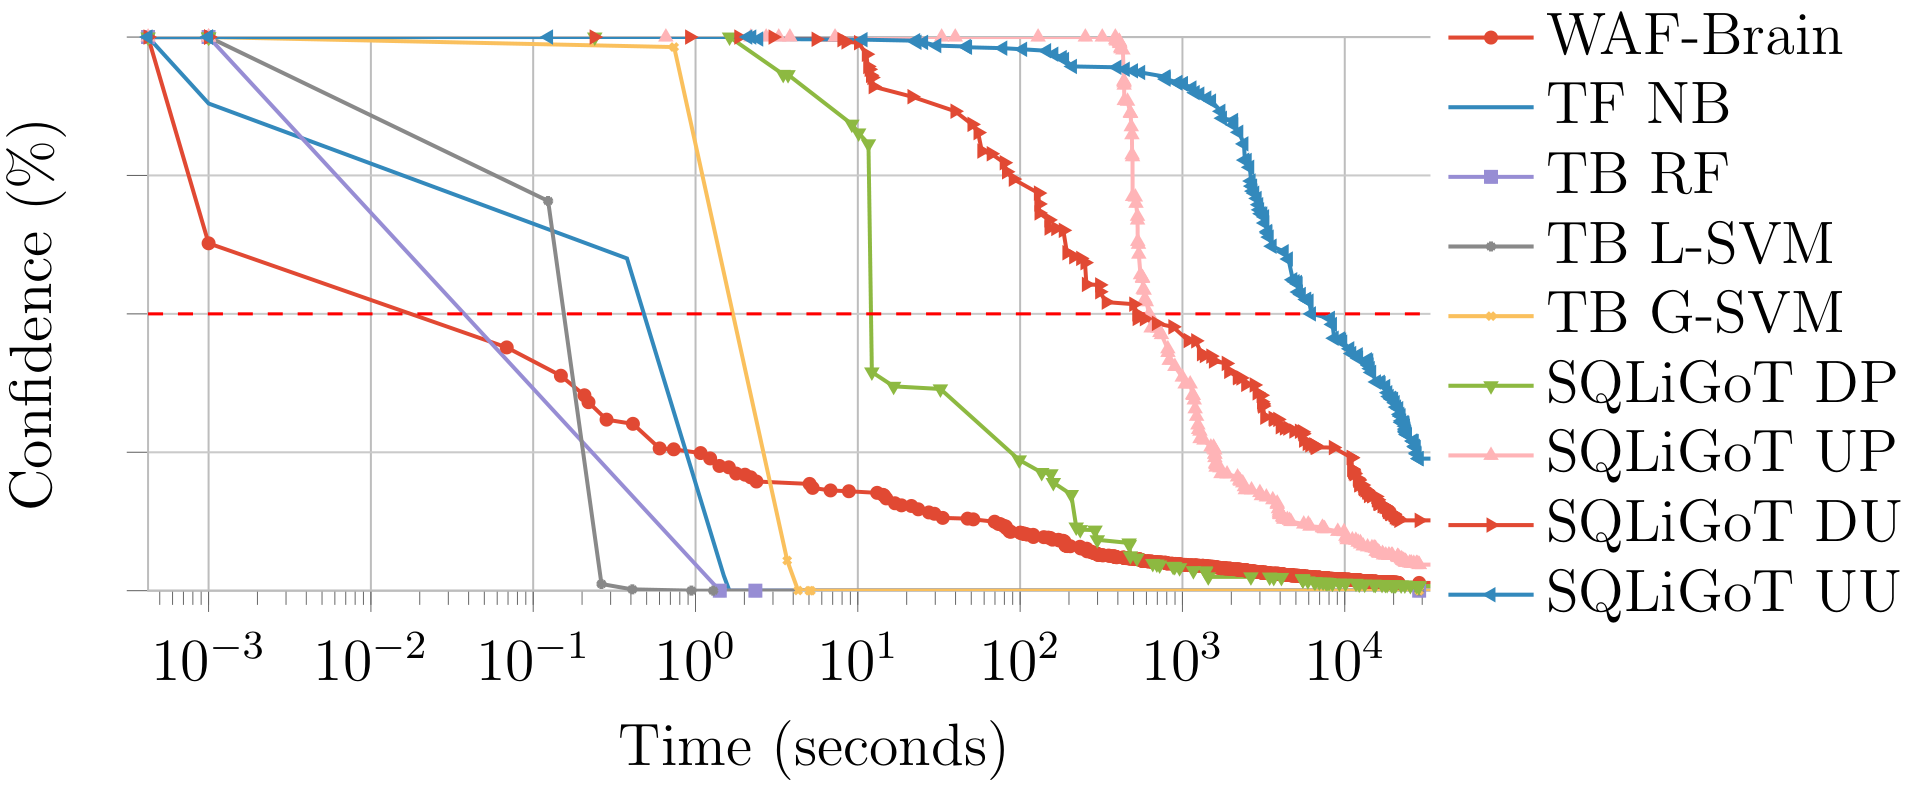 avalz/waf-a-mole
Un fuzzer guidato basato su mutazioni per Web Application Firewall basati su ML.
 cyberforce/pesidious
Mutazione del malware tramite Apprendimento per Rinforzo e Reti Generative Avversarie
 gmh5225/awesome-ai-security
Una lista curata di materiali e risorse sulla sicurezza dell'IA per Pentester, Bug Hunter e Ricercatori di Sicurezza.
 mattifestation/antimalwareblight
Esegui codice PowerShell al livello di protezione antimalware-light.