
 #1
Framework di attacco ML avversario, tecniche di evasione e strumenti di valutazione della robustezza del modello.
Raccomandato da Kitploit
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Disabilitazione basata sul registro di sistema + Terminazione di processi BYOVD (C++)
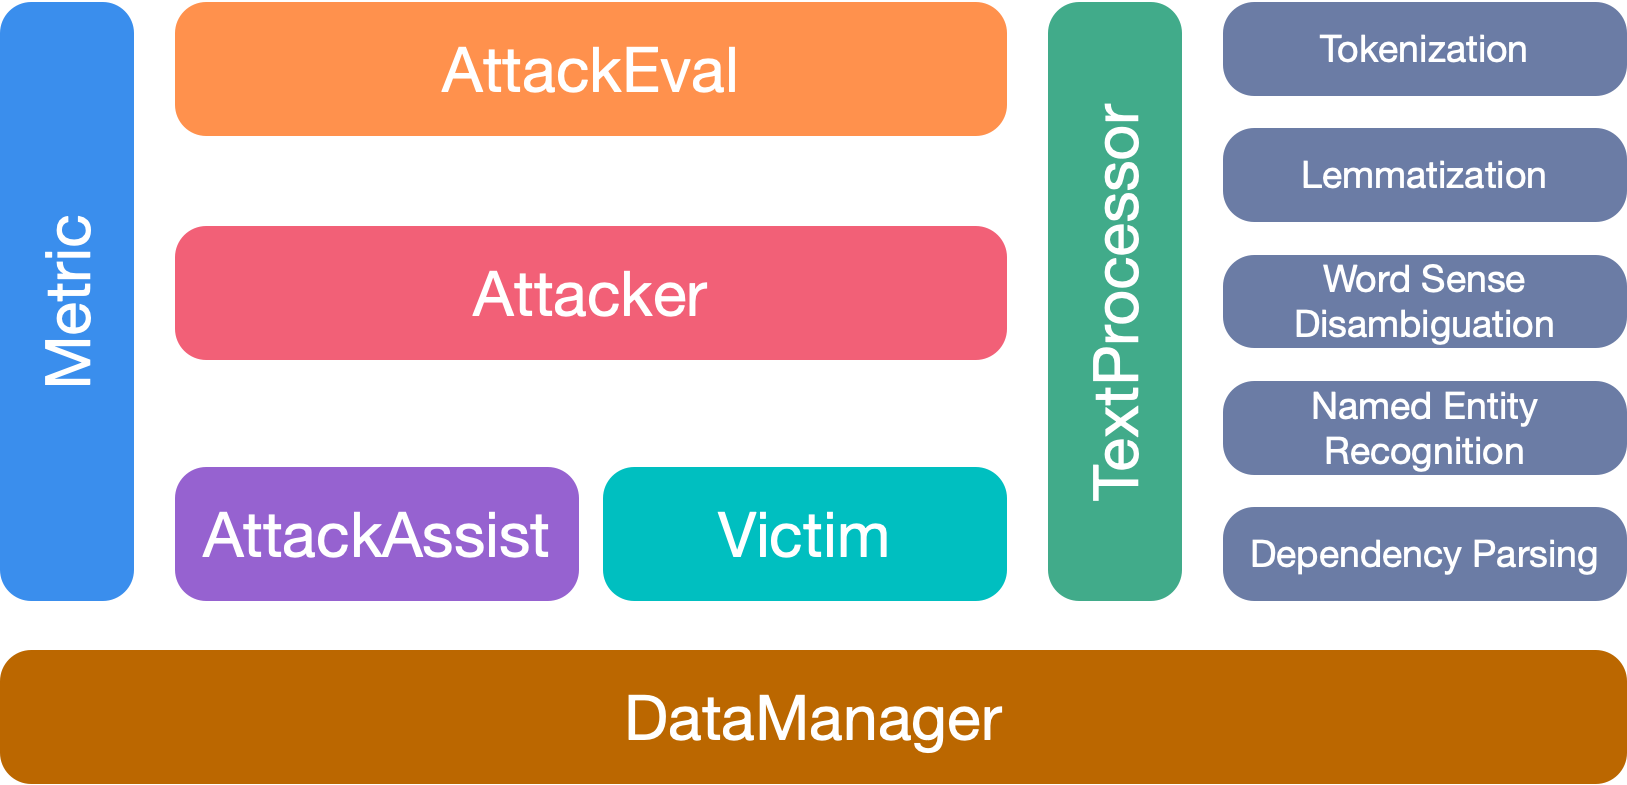 thunlp/openattack
Un pacchetto open-source per attacchi avversari testuali.
 thewover/dinvoke
Richiamare dinamicamente codice non gestito arbitrario da codice gestito senza PInvoke.
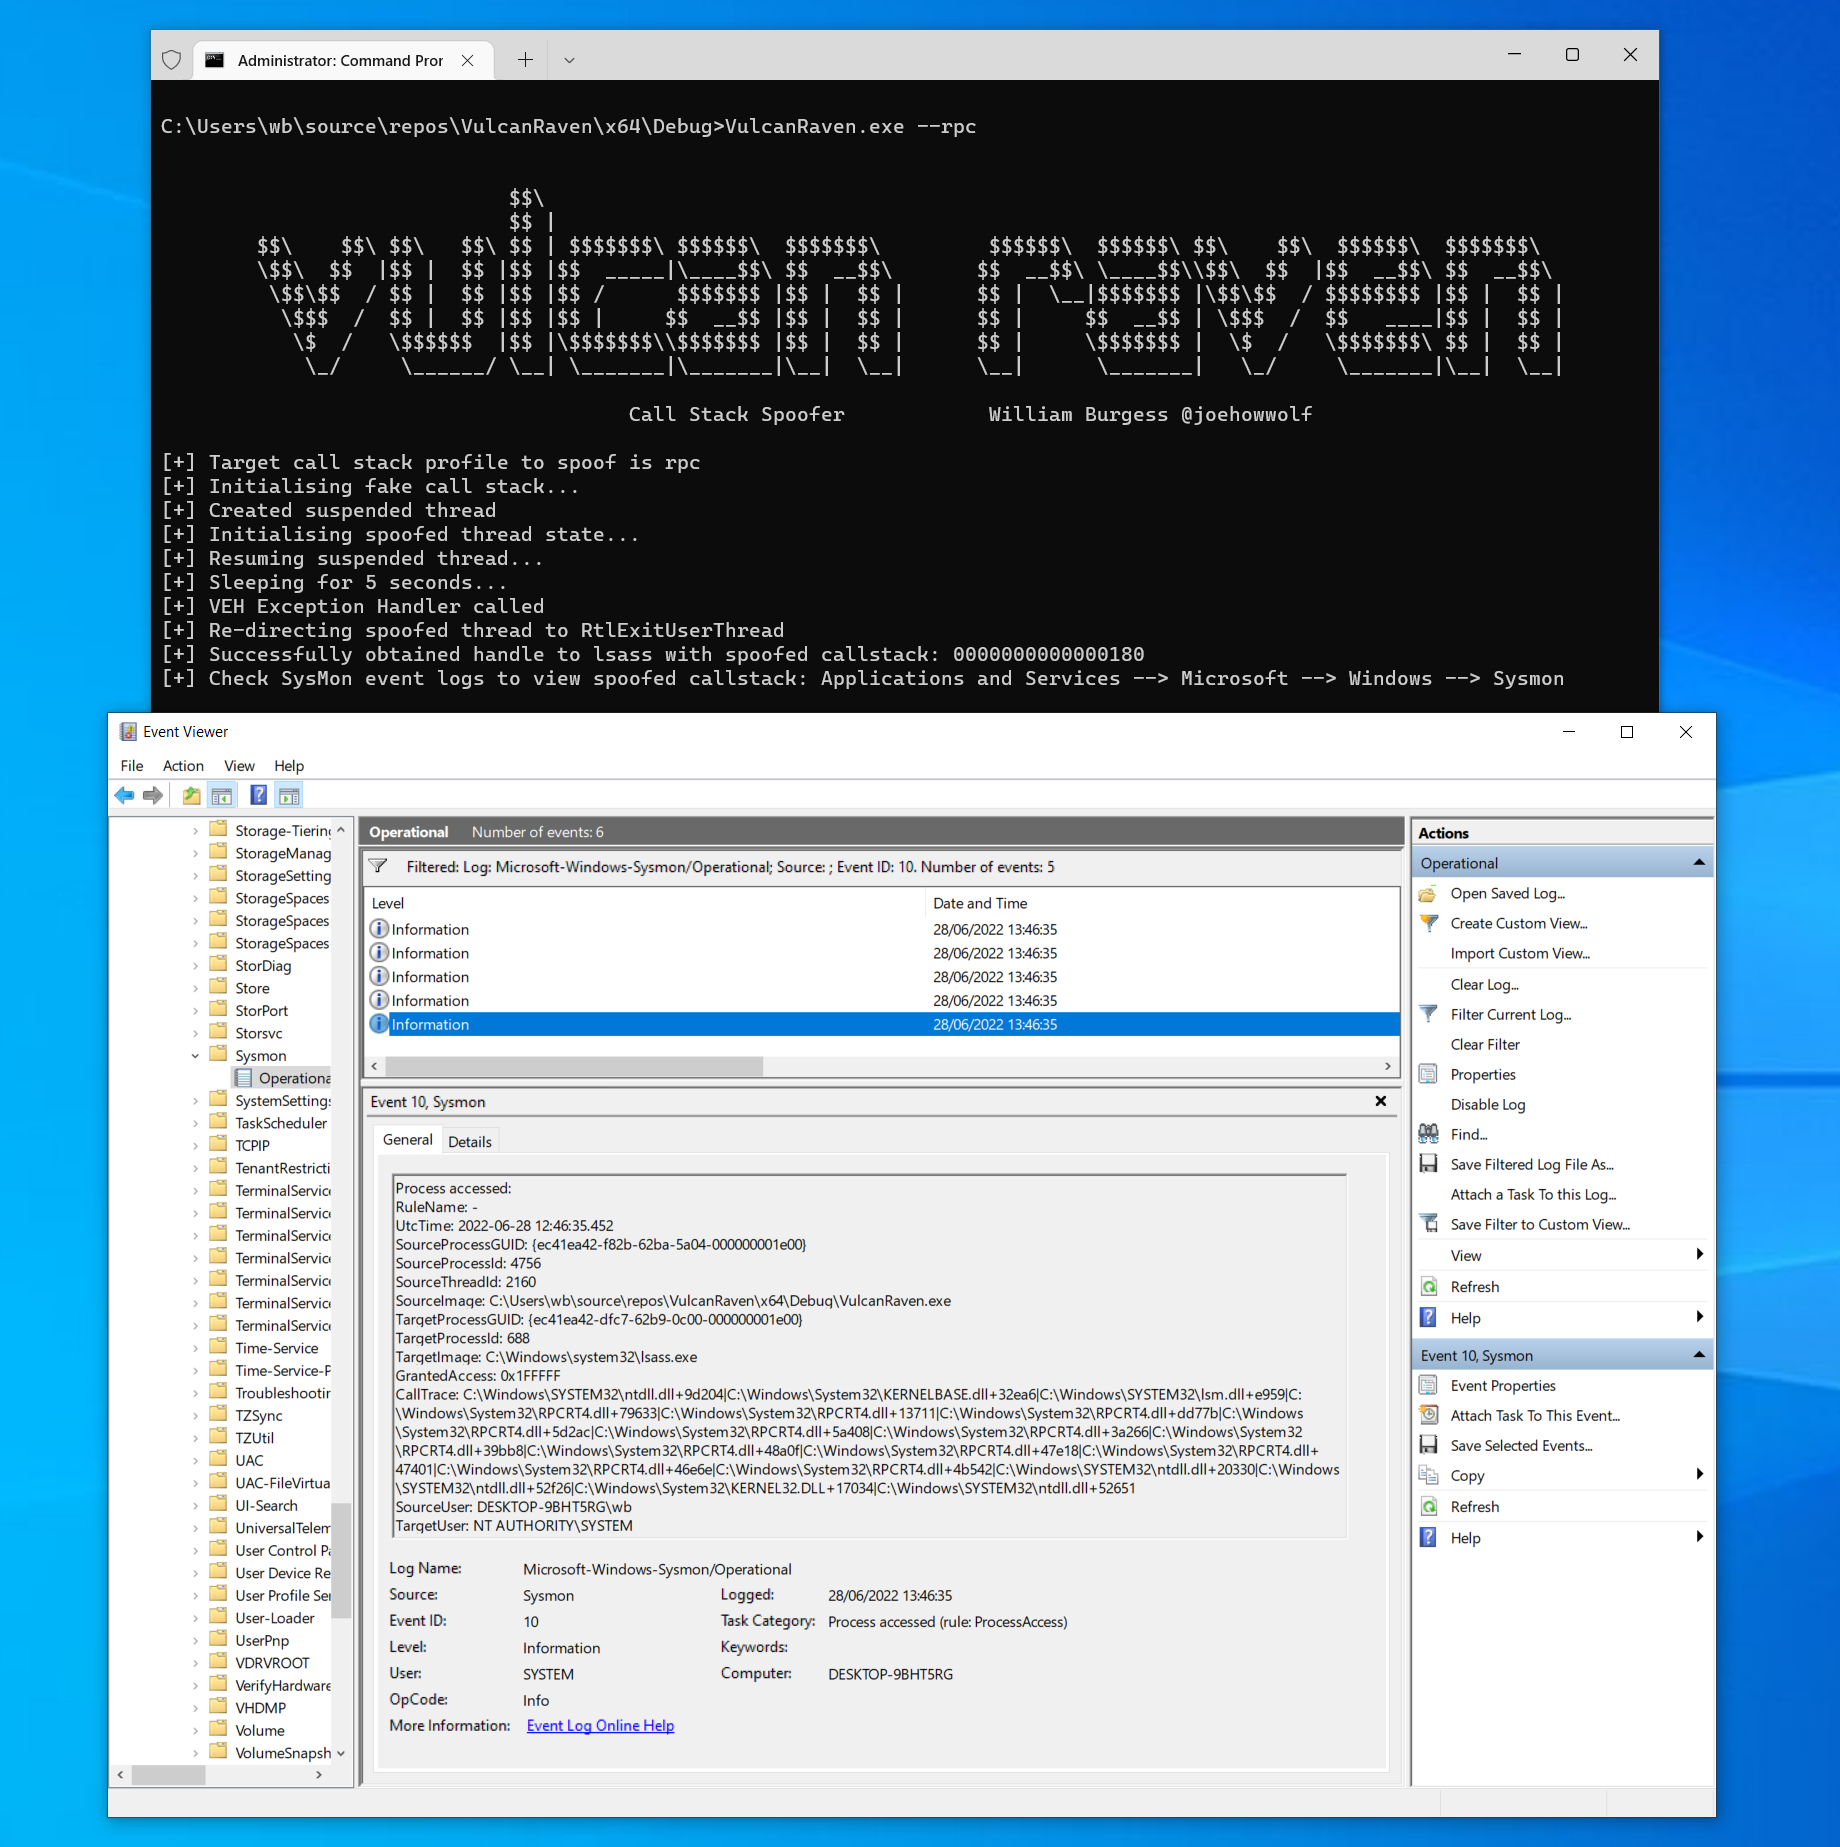 withsecurelabs/callstackspoofer
Un'implementazione PoC per falsificare stack di chiamate arbitrari quando si effettuano chiamate di sistema (ad es. ottenere un handle tramite…
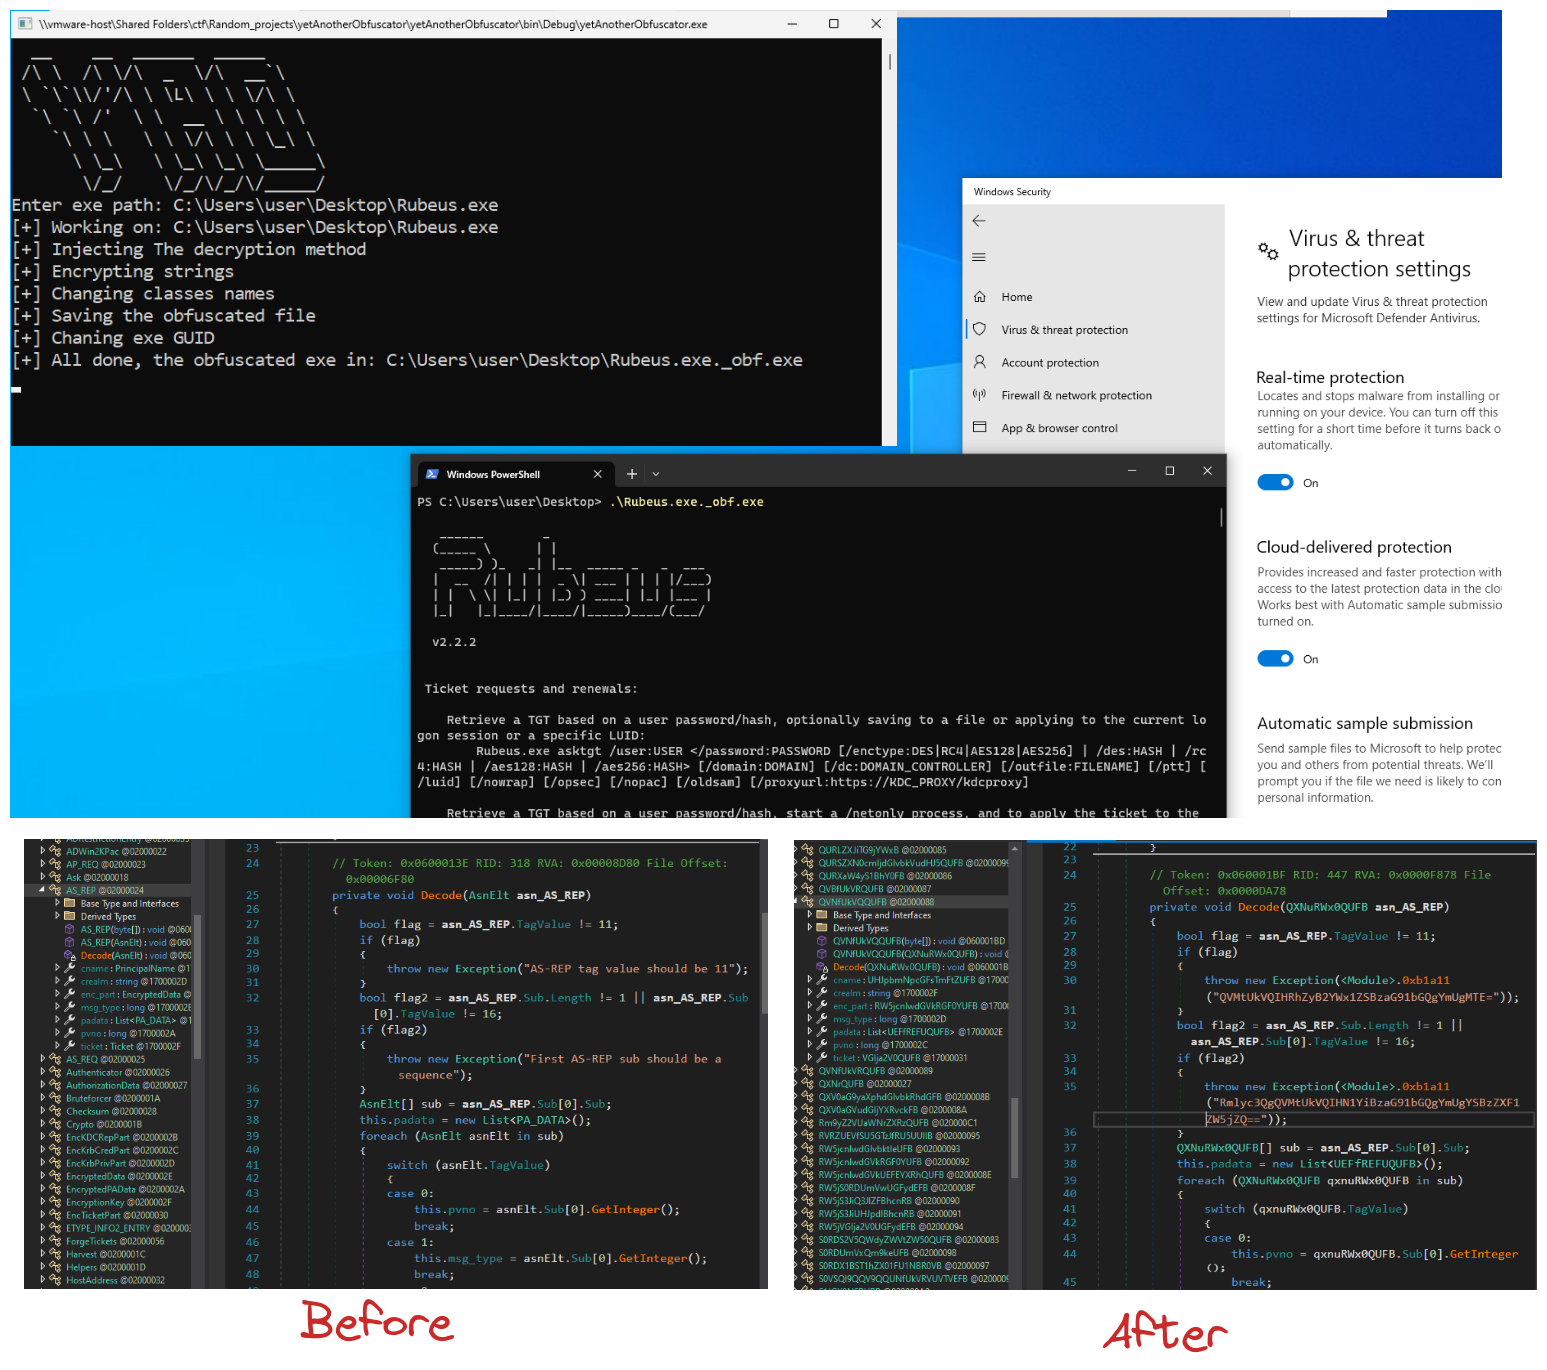 0xb11a1/yetanotherobfuscator
Obfuscator C# che bypassa Windows Defender
 keyvaluesoftwaresystems/agent-opfor
Emulazione avversaria open-source per agenti AI e server MCP.
 lightspin-tech/red-kube
Emulazione di avversari Red Team per K8S basata su kubectl
 robustbench/robustbench
Benchmark standardizzato per la robustezza avversaria con una classifica pubblica e un model zoo scaricabile per valutare i modelli ML contro…
 twosevenonet/wsass
Questo è lo strumento per eseguire il dump del processo LSASS su moderni sistemi Windows 11.
 praetorian-inc/augustus
Framework di test di sicurezza per LLM per rilevare iniezioni di prompt, jailbreak e attacchi avversari — oltre 190 sonde, 28 fornitori, un singolo…
 pard0p/callstackspoofingpoc
Dropper C++ auto-iniettante basato su varie tecniche di evasione EDR.
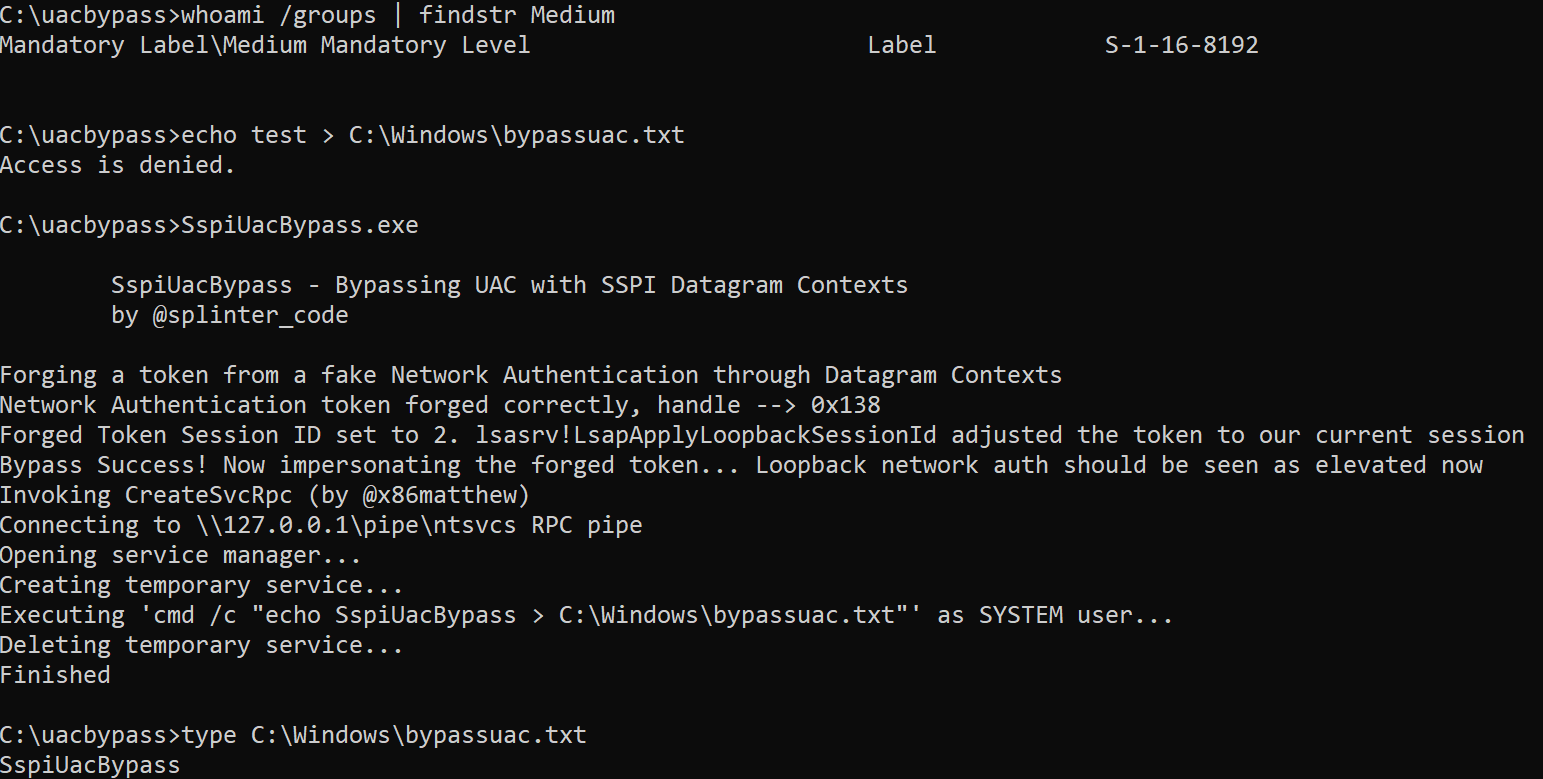 antoniococo/sspiuacbypass
Bypass di UAC con contesti datagramma SSPI
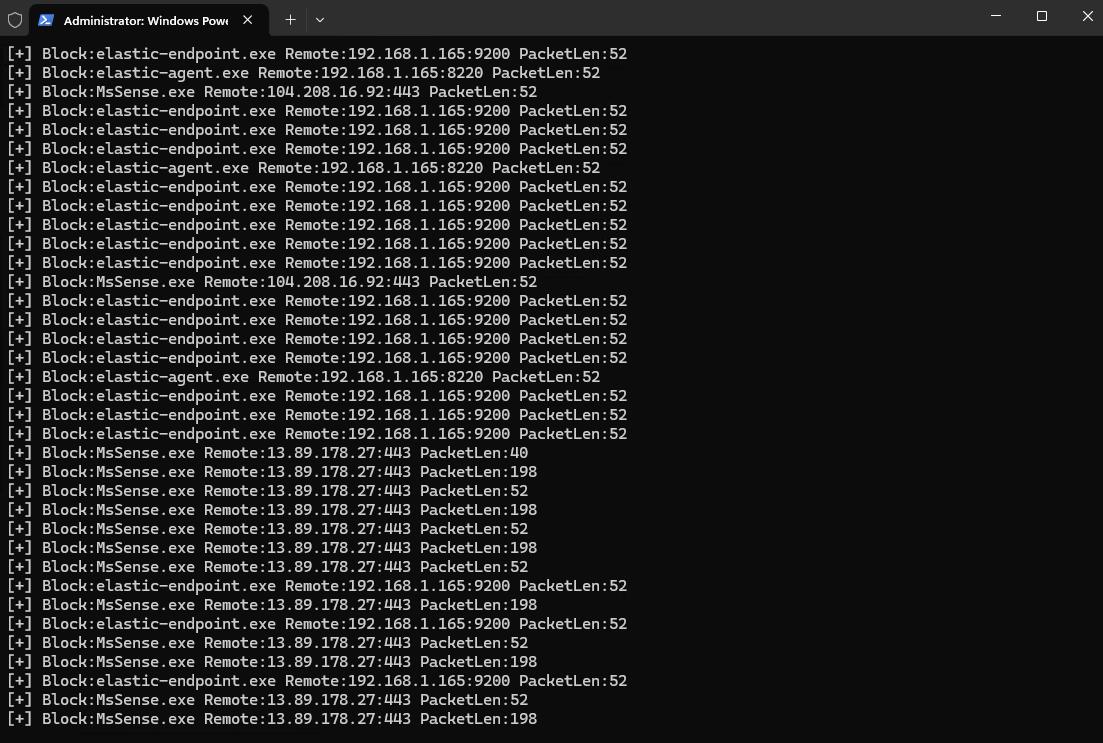 senzee1984/edrprison
Utilizza un driver callout WFP legittimo per impedire agli agenti EDR di inviare telemetria.
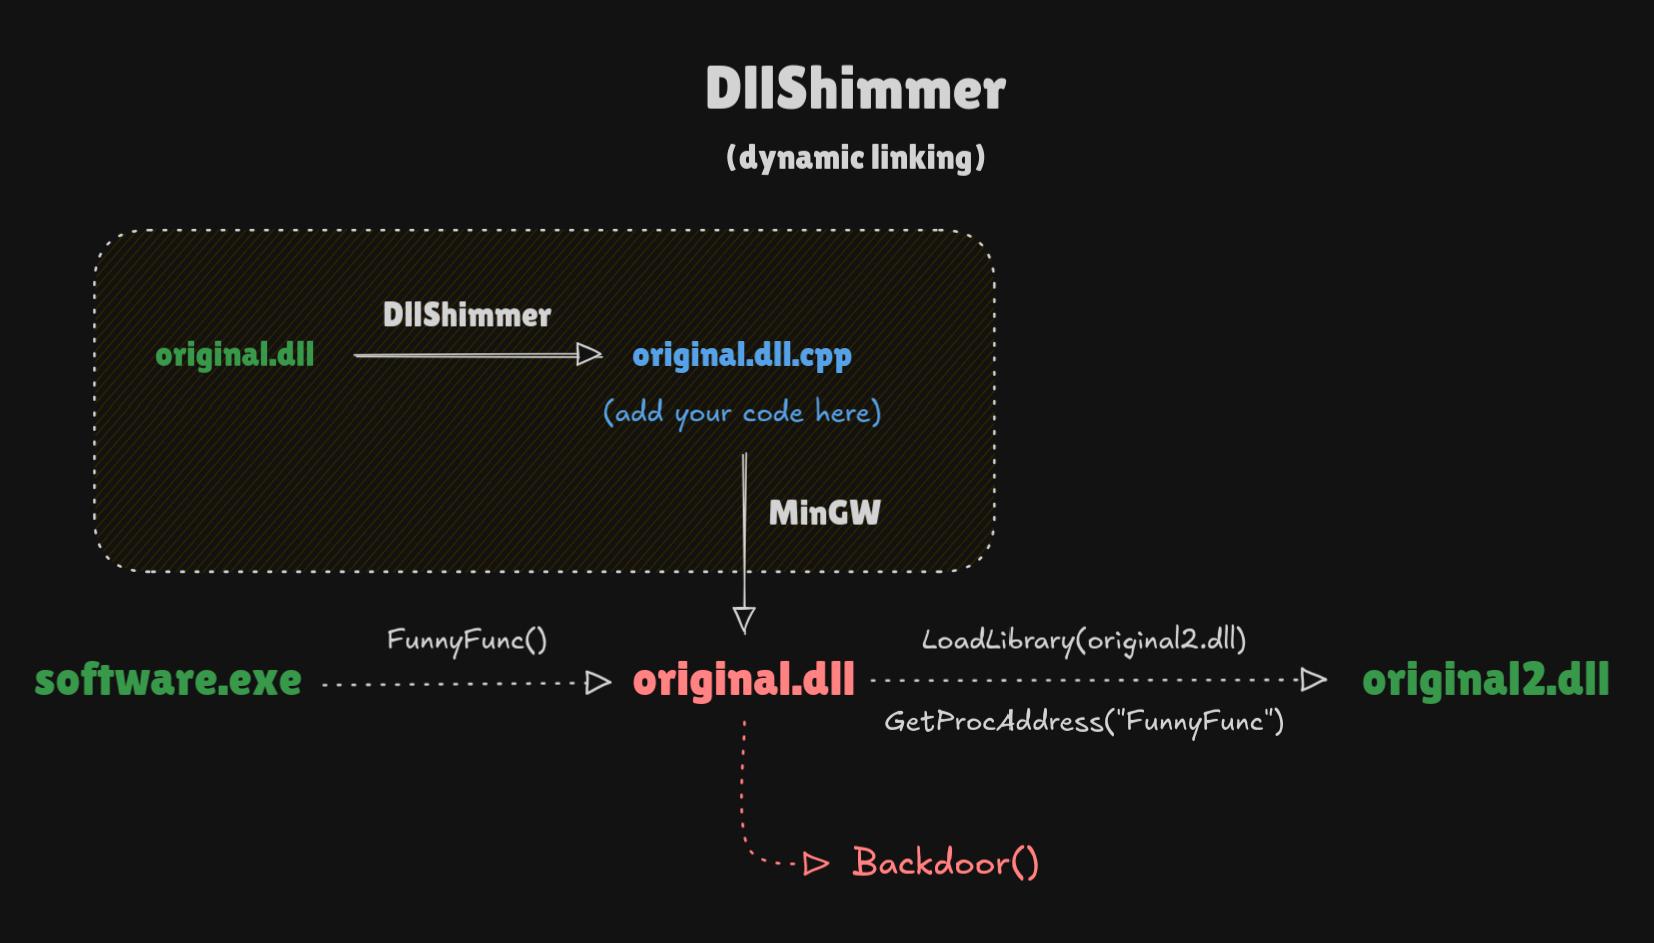 print3m/dllshimmer
Arma facilmente il DLL hijacking. Inserisci una backdoor in qualsiasi funzione di qualsiasi DLL.
 shiva108/ai-llm-red-team-handbook
Manuale da campo Red Team AI / LLM & Manuale del consulente
 davidcarliez/trustmebro
Bypassa le guardrail degli LLM confondendoli con output di strumenti fabbricati.
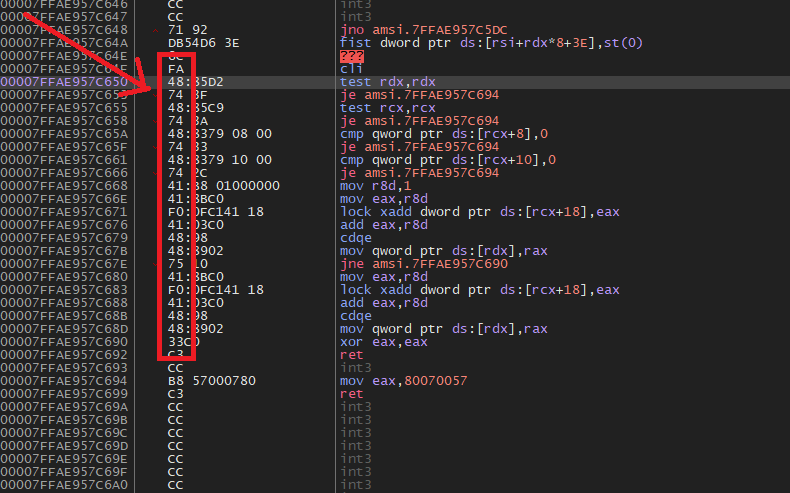 zeromemoryex/amsi-killer
Bypass AMSI a vita
 xyrem/hyperdeceit
HyperDeceit è la libreria all-in-one definitiva che emula Hyper-V per Windows, dandoti la possibilità di intercettare e manipolare le attività del…







