KernelFlirt
Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।

Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…

एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।

PowerShell स्क्रिप्ट जो pktmon के माध्यम से Windows DNS ट्रैफ़िक की निगरानी करती है ताकि poisoning, spoofing, rogue resolver प्रतिक्रियाओं और gateway…

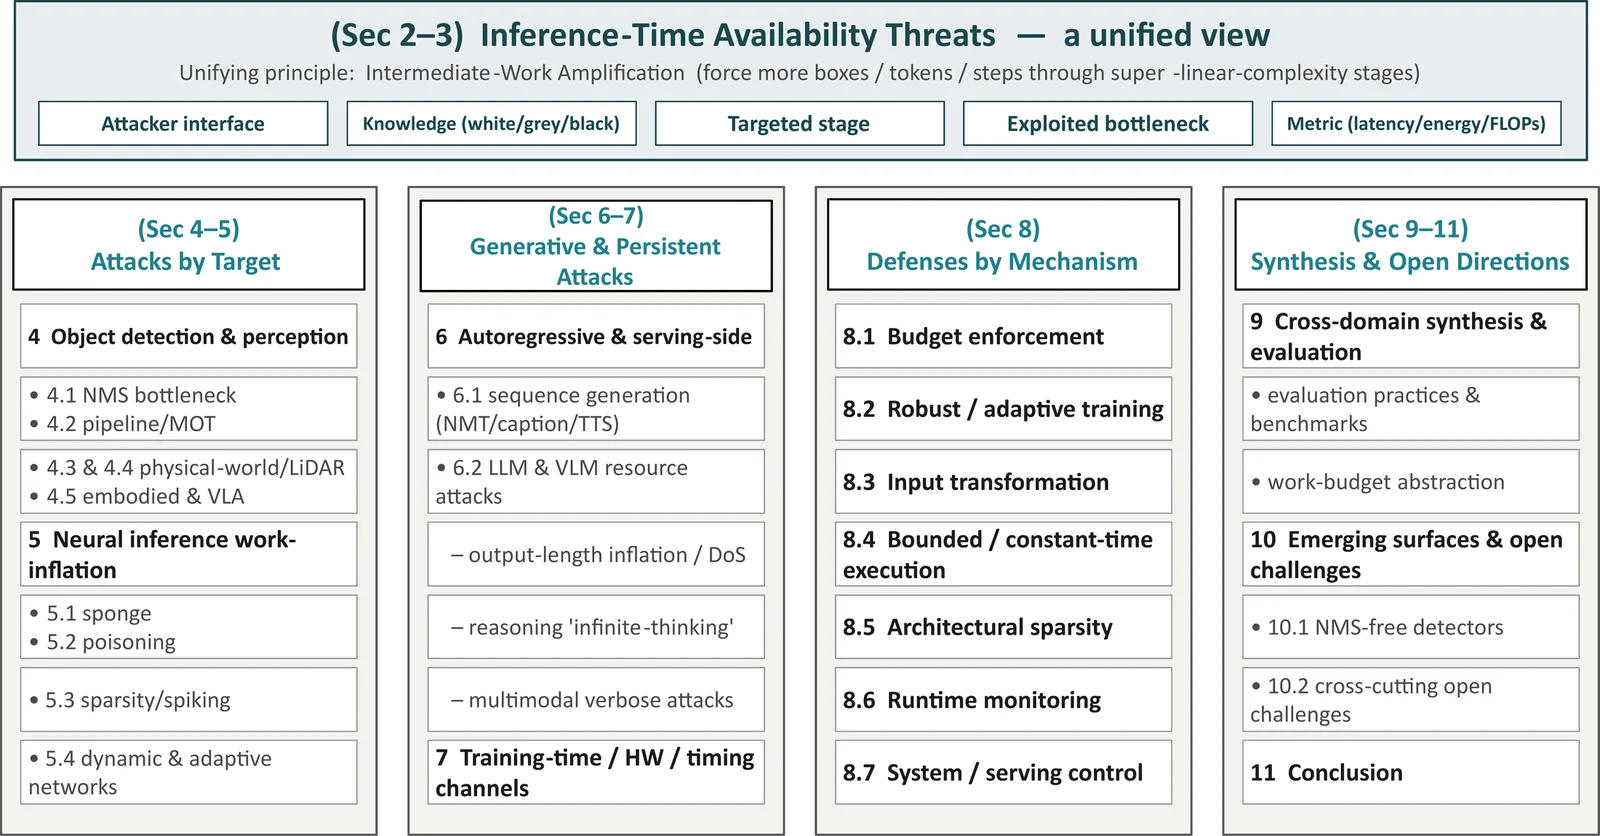
डीप लर्निंग लेटेंसी, एनर्जी-लेटेंसी और टाइमिंग (उपलब्धता) हमलों और बचावों का क्यूरेटेड इंडेक्स — ACM Computing Surveys सबमिशन का साथी।

प्रॉम्प्ट इंजेक्शन हमलों से बचाव के लिए ओपन-वेट LLMs और प्रशिक्षण/मूल्यांकन कोड, साथ ही एजेंटिक टूल-कॉलिंग और निर्देश-अनुसरण सुरक्षा के लिए बेंचमार्क।

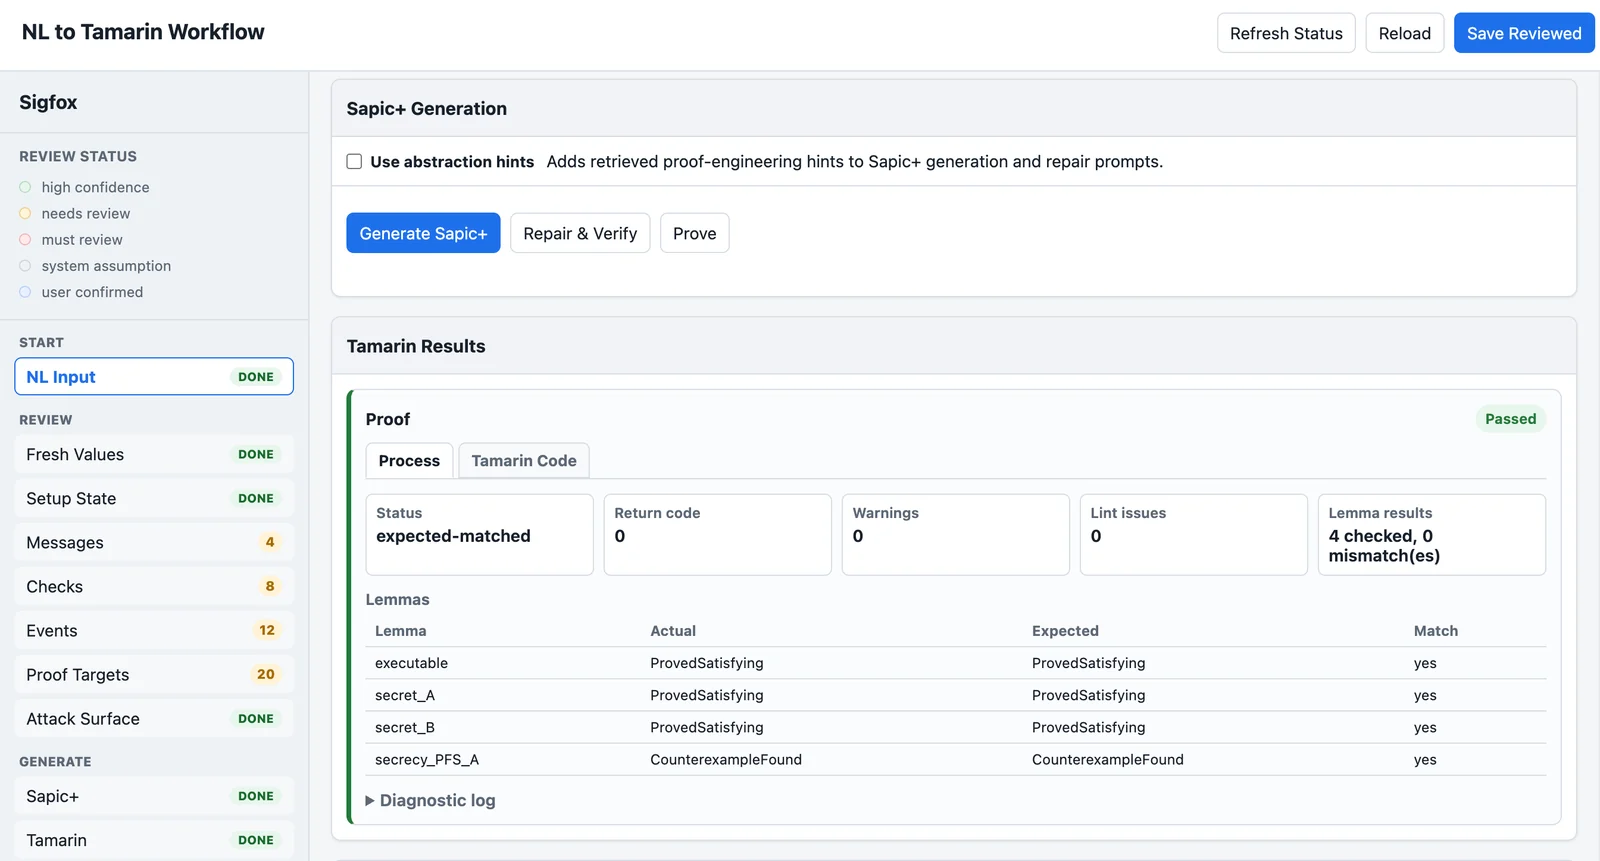
प्राकृतिक-भाषा या C/C++ प्रोटोकॉल विवरणों को समीक्षायोग्य Protocol IR में परिवर्तित करने वाला Human-in-the-loop UI, जो फिर औपचारिक सुरक्षा सत्यापन के…

हनीपॉट से कैप्चर की गई चीज़ों पर मैलवेयर विश्लेषण रिपोर्ट जैसी चीज़ें

आधुनिक अनुप्रयोगों और सेवाओं के लिए ओपन सोर्स पहचान और अभिगम प्रबंधन

सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।

मल्टीमॉडल स्किल इमेज में छिपे दुर्भावनापूर्ण निर्देशों का LLM एजेंट्स द्वारा प्रतिरोध किए जाने की जाँच करने वाला बेंचमार्क और मूल्यांकन हार्नेस,…

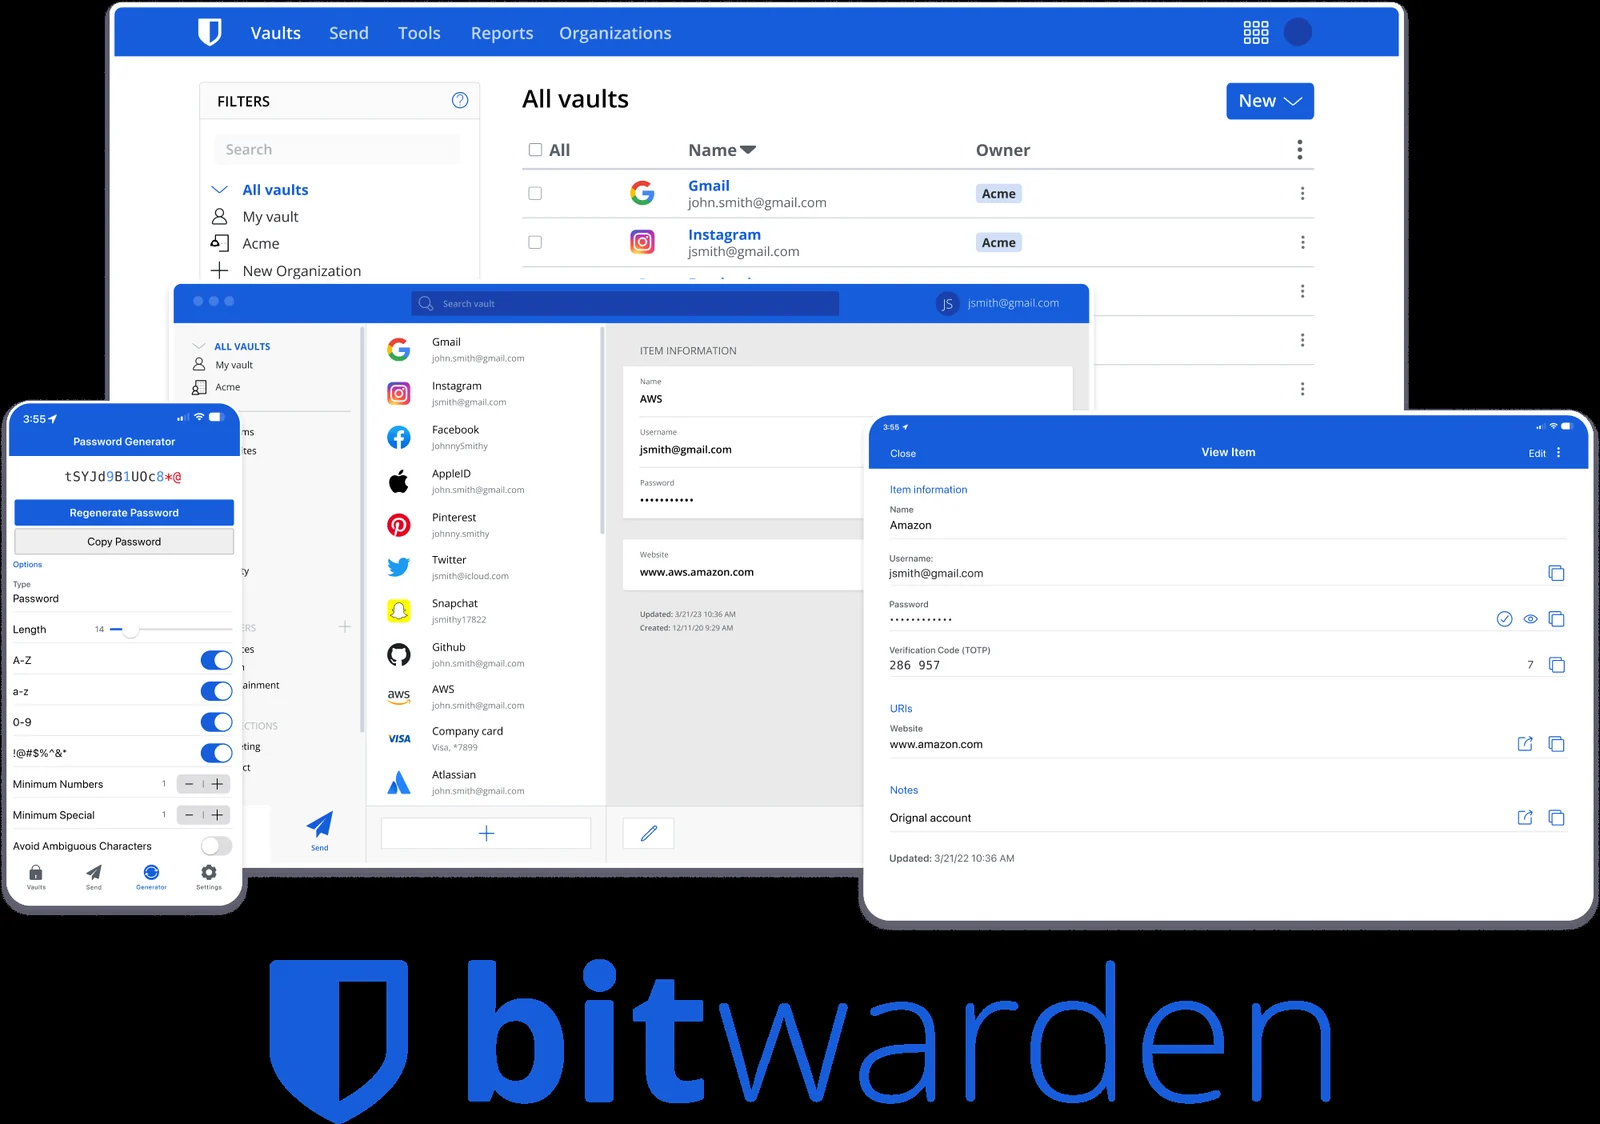
Bitwarden क्लाइंट ऐप्स (वेब, ब्राउज़र एक्सटेंशन, डेस्कटॉप, और CLI)।

LLM-आधारित एजेंटों के लिए एजेंटिक जेलब्रेक फ्रेमवर्क, जो उभरते सुरक्षा जोखिमों की जाँच के लिए स्कीम-आधारित कार्य विभाजन, बहु-चरणीय प्रच्छन्न…