
New tool1 महीना पहले
refusal-relocates
 js-lee-ai/refusal-relocates
LLM सुरक्षा: विश्लेषण करें कि फाइन-ट्यूनिंग कैसे इनकार व्यवहार को बदलती है और लेयर-फ्रीज़िंग तथा लो-रैंक रक्षा का मूल्यांकन करें।
रक्षात्मक उपकरणभेद्यता विश्लेषणमशीन लर्निंग+3
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
js-lee-ai/refusal-relocatesLLM सुरक्षा: विश्लेषण करें कि फाइन-ट्यूनिंग कैसे इनकार व्यवहार को बदलती है और लेयर-फ्रीज़िंग तथा लो-रैंक रक्षा का मूल्यांकन करें।
 vighnesh91/infrapulse-core
Linux और Windows अधोसंरचना के लिए एक उच्च-निष्ठा, केवल-पठन आंतरिक नेटवर्क सुरक्षा मूल्यांकन टूलकिट। सिस्टम संशोधनों के बिना जोखिम टेलीमेट्री को…
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 tuskira/ai-agent-gateway
ओपन-सोर्स गेटवे जो AI एजेंट्स के MCP टूल कॉल्स और LLM ट्रैफ़िक को सुरक्षित, नियंत्रित और मॉनिटर करता है, API-की प्रमाणीकरण और निगरानी के लिए एक एडमिन…
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
 nu11secur1ty/kousei
Python/Go फ्रेमवर्क जो SQL injection PoC अनुरोध उत्पन्न करता है, sqlmap हमलों को स्वचालित करता है, और पैरामीटर डिटेक्शन तथा क्लीनअप के साथ मॉड्यूलर…
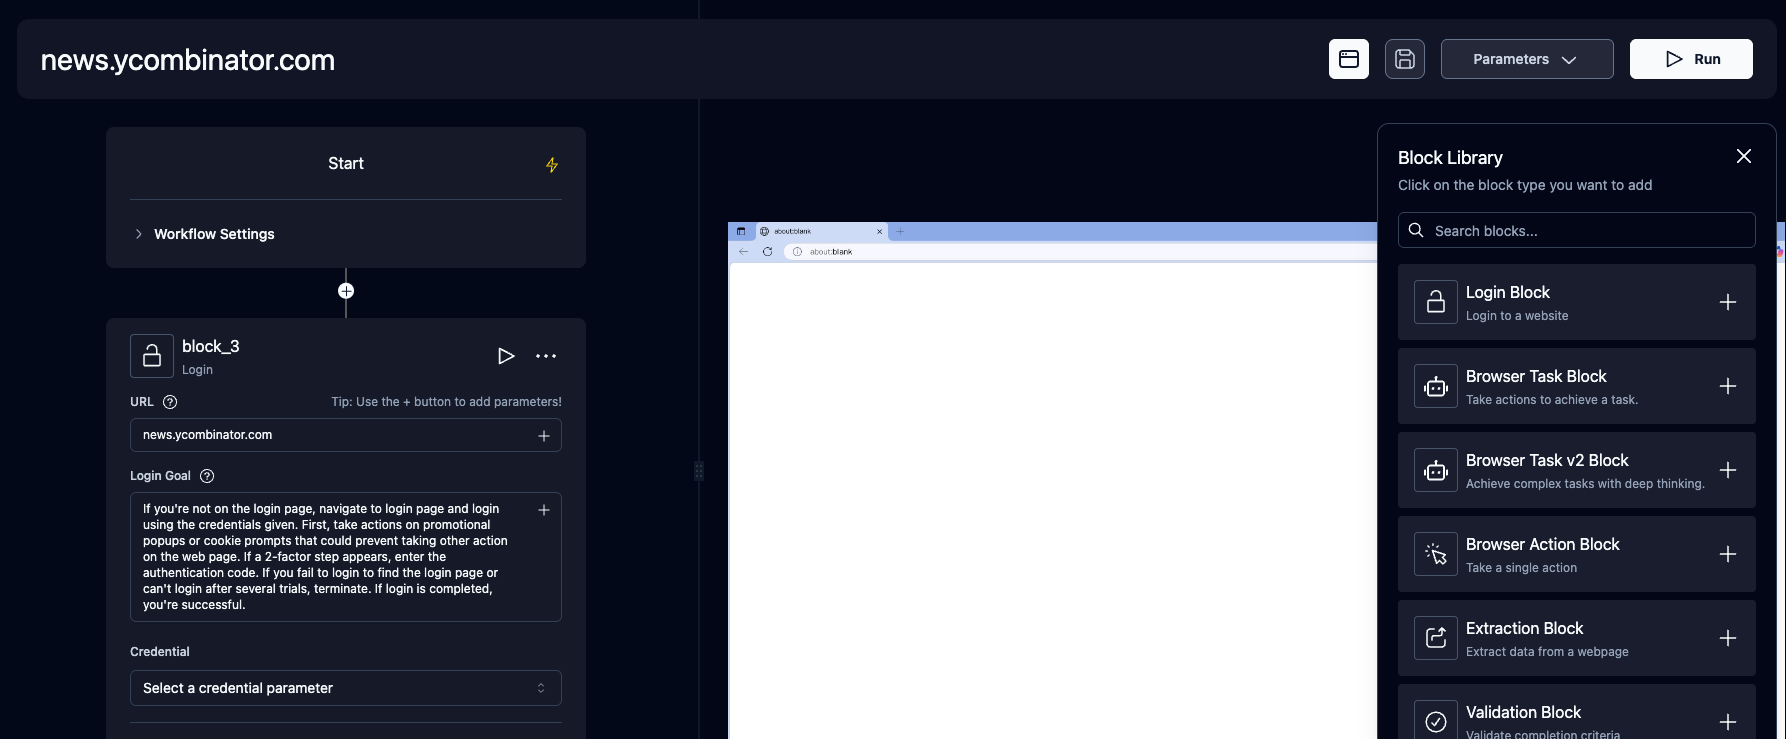 skyvern-ai/skyvern
AI के साथ ब्राउज़र-आधारित वर्कफ़्लो को स्वचालित करें
 wazuh/wazuh
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…
 splinters-io/blinder
एक्सपोज़र-संरक्षित सुरक्षा स्कैनिंग के लिए कंटेंट-ब्लाइंड रिवर्स प्रॉक्सी
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 liuz233/harde
HARDE के लिए शोध कोड, एक एजेंट हार्नेस जो एजेंट सुरक्षा बेंचमार्क में रनटाइम जोखिम पहचान और निष्पादन नियंत्रण के लिए घटकों की जांच और अनुकूली रूप से…