-LogicSentry-AI
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।

ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…

ऑफ़लाइन ब्राउज़र-आधारित मल्टी-क्लाउड पोस्चर वर्कबेंच जो WebAssembly के माध्यम से स्थानीय रूप से अटैक पाथ का अनुकरण करता है, IaC अनुपालन का ऑडिट करता…

अधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…

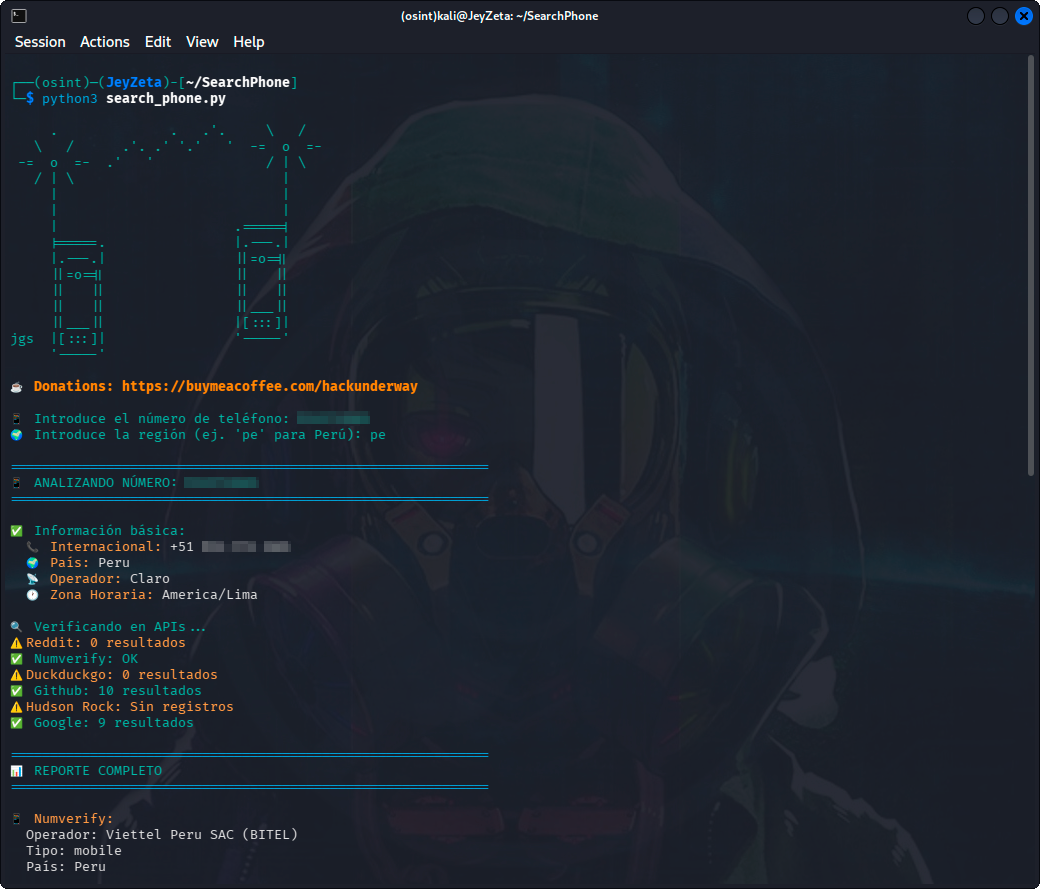
फ़ोन नंबर OSINT टूलकिट जिसमें मल्टी-API खोज (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock infostealer इंटेलिजेंस, और स्वचालित रिपोर्ट…

गोरॉन पर आधारित एक और llvm आधारित ऑब्फस्केटर।

All-Rust Active Directory शोषण फ्रेमवर्क: LDAP/SMB/Kerberos प्रगणना, attack-graph पथ-खोज, Kerberoasting, NTLM relay, ticket forging, DCSync, और…

एंटी-ALPR-निगरानी PWA। कैमरा संग्रह डिवाइस पर ही रहता है।

ESP32 और nRF24 आधारित 2.4GHz जैमर जो नियंत्रित सुरक्षा परीक्षण के लिए शोर और पैकेट फ्लडिंग के माध्यम से Bluetooth, BLE, WiFi और RC चैनलों को बाधित…

Archive of the Top 10 Web Hacking Techniques - 2006 से अब तक के हर नामांकित, संरक्षित

Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक

रेड टीम ऑपरेशंस आर्किटेक्चर मैप व्यापक ऑपरेटर संदर्भ — इन्फ्रास्ट्रक्चर से प्रभाव तक

Free Burp Collaborator विकल्प- SQLite और exfil पुनर्संयोजन के साथ OOB इंटरैक्शन कैप्चर (HTTP/HTTPS/DNS)