
user-scanner
 kaifcodec/user-scanner
Multi-platform OSINT scanner for email and username reconnaissance across 295+ vectors. Extracts profile metadata, checks account registrations, and…
osintreconnaissanceinformation-gathering+2
3.1k
kaifcodec/user-scannerMulti-platform OSINT scanner for email and username reconnaissance across 295+ vectors. Extracts profile metadata, checks account registrations, and…
 s0md3v/decodify
एन्कोडेड स्ट्रिंग्स को पहचानें और डिकोड करें, पुनरावर्ती रूप से।
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 nealbridges/vulnhunter
एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 d4vinci/scrapling
Adaptive web scraping framework with anti-bot bypass, automatic element relocation, concurrent crawling, proxy rotation, and browser automation for…
 projectdiscovery/nuclei-templates
सुरक्षा कमजोरियों का पता लगाने के लिए nuclei इंजन के लिए समुदाय द्वारा क्युरेट किए गए टेम्पलेट्स की सूची।
 stuxctf/slythestx
मोबाइल ऐप सुरक्षा ऑडिटिंग टूल जो SAST विश्लेषण को स्वचालित करने, अंतर्निहित तकनीकों (React Native, Flutter, Xamarin, native) की पहचान करने, और रूट…
 webgoat/webgoat
जानबूझकर कमजोर बनाया गया वेब एप्लिकेशन, जिसमें वेब एप्लिकेशन सुरक्षा और पेनिट्रेशन टेस्टिंग तकनीकें सीखने के लिए इंटरैक्टिव पाठ और चुनौतियाँ शामिल…
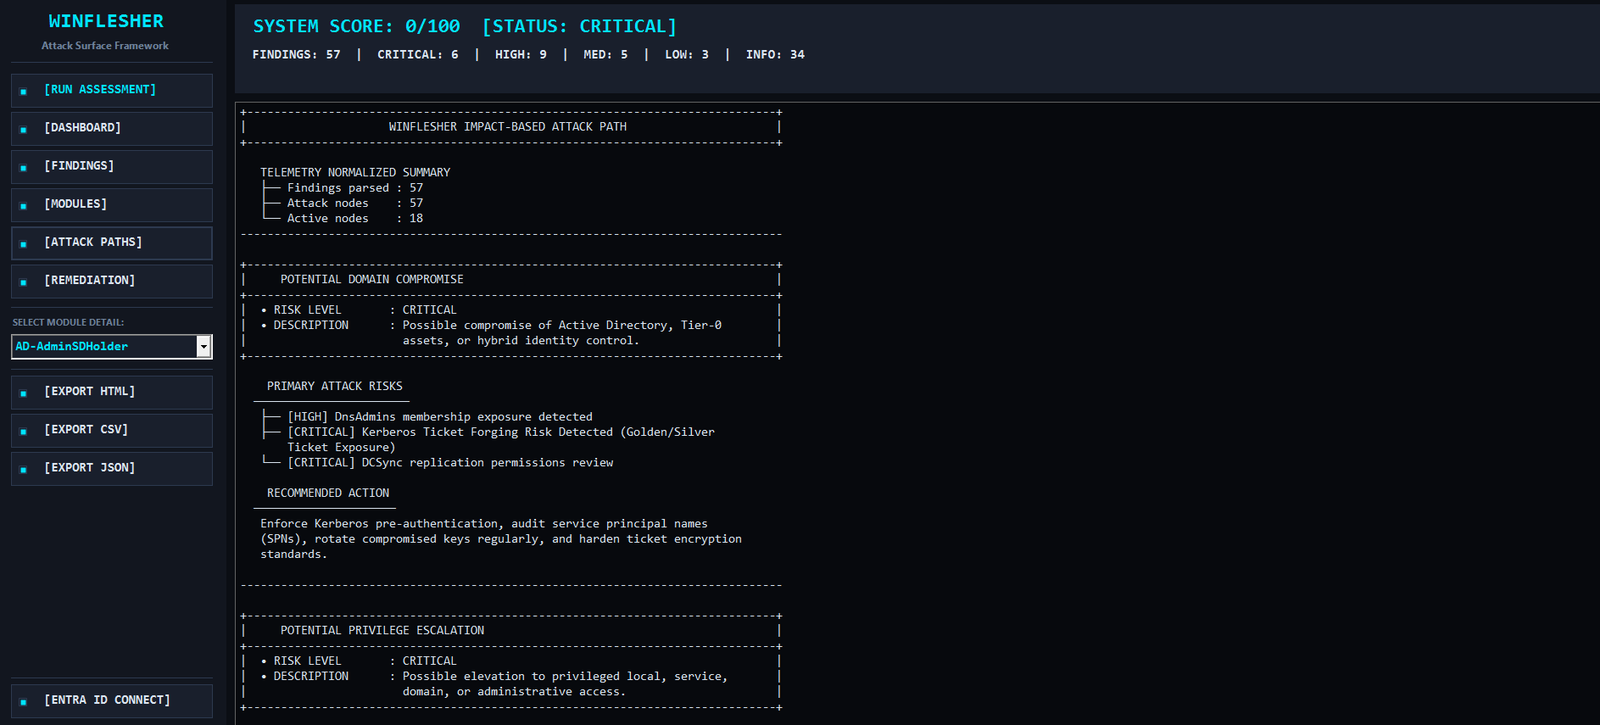 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…
 ghostesp-revival/ghostesp
ESP32 के लिए ओपन-सोर्स वायरलेस अनुसंधान प्लेटफ़ॉर्म
 projectdiscovery/katana
एक अगली पीढ़ी का क्रॉलिंग और स्पाइडरिंग फ्रेमवर्क।
 findomain/findomain
डोमेन पहचान के लिए सबसे तेज़ और संपूर्ण समाधान। स्क्रीनशॉटिंग, पोर्ट स्कैन, HTTP जांच, अन्य उपकरणों से डेटा आयात, सबडोमेन निगरानी, Discord, Slack और…
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 capture0x/adstrike
AI-संचालित मॉड्यूलर Active Directory रेड-टीम फ्रेमवर्क, जो अधिकृत पेनेट्रेशन टेस्टिंग, AD enumeration, attack-path विश्लेषण, Kerberos/ADCS वर्कफ़्लो,…
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting