

discover
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
osintreconnaissancevulnerability-scanners+9
3.9k
leebaird/discoverCustom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 hahwul/jwt-hack
JSON Web Token हैक टूलकिट
 jonaslejon/malicious-pdf
पेनिट्रेशन टेस्टिंग, बग बाउंटी हंटिंग और रेड टीमिंग के लिए दुर्भावनापूर्ण PDF परीक्षण फ़ाइलें उत्पन्न करता है। PDF व्यूअर्स, कन्वर्टर्स और वेब…
 mrhenrike/embedxpl-forge
एम्बेडेड डिवाइस सुरक्षा मूल्यांकन फ्रेमवर्क — 700 मॉड्यूल, 350 CVE, 55 विक्रेता, APT Group Engine। राउटर, IP कैमरे, GPON ONT, ISP CPE, IoT/एम्बेडेड…
 yslxotwod/imsisting
GTK4 और CLI सेलुलर सुरक्षा टूलकिट जिसमें 2G GSM, 3G UMTS, 4G LTE और 5G NR एयर इंटरफ़ेस, कोर नेटवर्क, SIM पहचान, RF ट्रैकिंग और हमला विश्लेषण के लिए…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 nicetop1027/cve-2026-pending-django-summernote-rce
प्रमाण-अवधारणा (Proof-of-concept) django-summernote में मनमाना फ़ाइल अपलोड RCE के लिए जब Pillow अनुपलब्ध हो। CWE-434 का शोषण करके वेब शेल अपलोड करता…
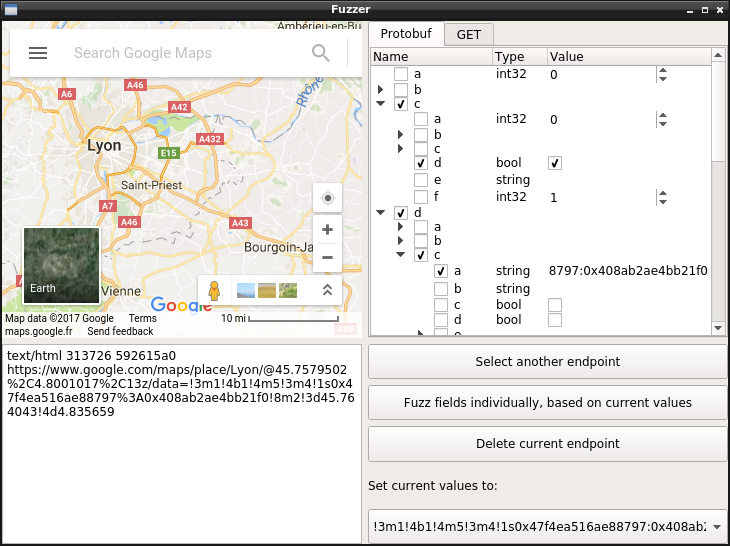 marin-m/pbtk
प्रोटोबफ-आधारित ऐप्स के रिवर्स इंजीनियरिंग और फज़िंग के लिए एक टूलसेट
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 azeemidrisi/phonesploit-pro
एक ऑल-इन-वन हैकिंग टूल जो Android डिवाइसों को दूरस्थ रूप से अपने कब्ज़े में लेने के लिए है।
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 yasserbdj96/hiphp
PHP-आधारित बैकडोर टूल जो HTTP/HTTPS के माध्यम से रिमोट वेबसाइट नियंत्रण के लिए है। फ़ाइल प्रबंधन, कमांड निष्पादन, और पासवर्ड-सुरक्षित पहुंच के साथ…
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 affolter-engineering/xssearch
Rust-आधारित XSS स्कैनर जिसमें संदर्भ-जागरूक पेलोड चयन, WAF पहचान और बायपास, क्रॉलिंग, ब्लाइंड XSS कॉलबैक, और स्टैटिक DOM सिंक विश्लेषण शामिल है।
 bishopfox/joro
एक सहयोगी वेब शोषण फ्रेमवर्क।
 noraj/vbsmin
VBScript संक्षेपक
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…