
 bishopfox/joro
एक सहयोगी वेब शोषण फ्रेमवर्क।

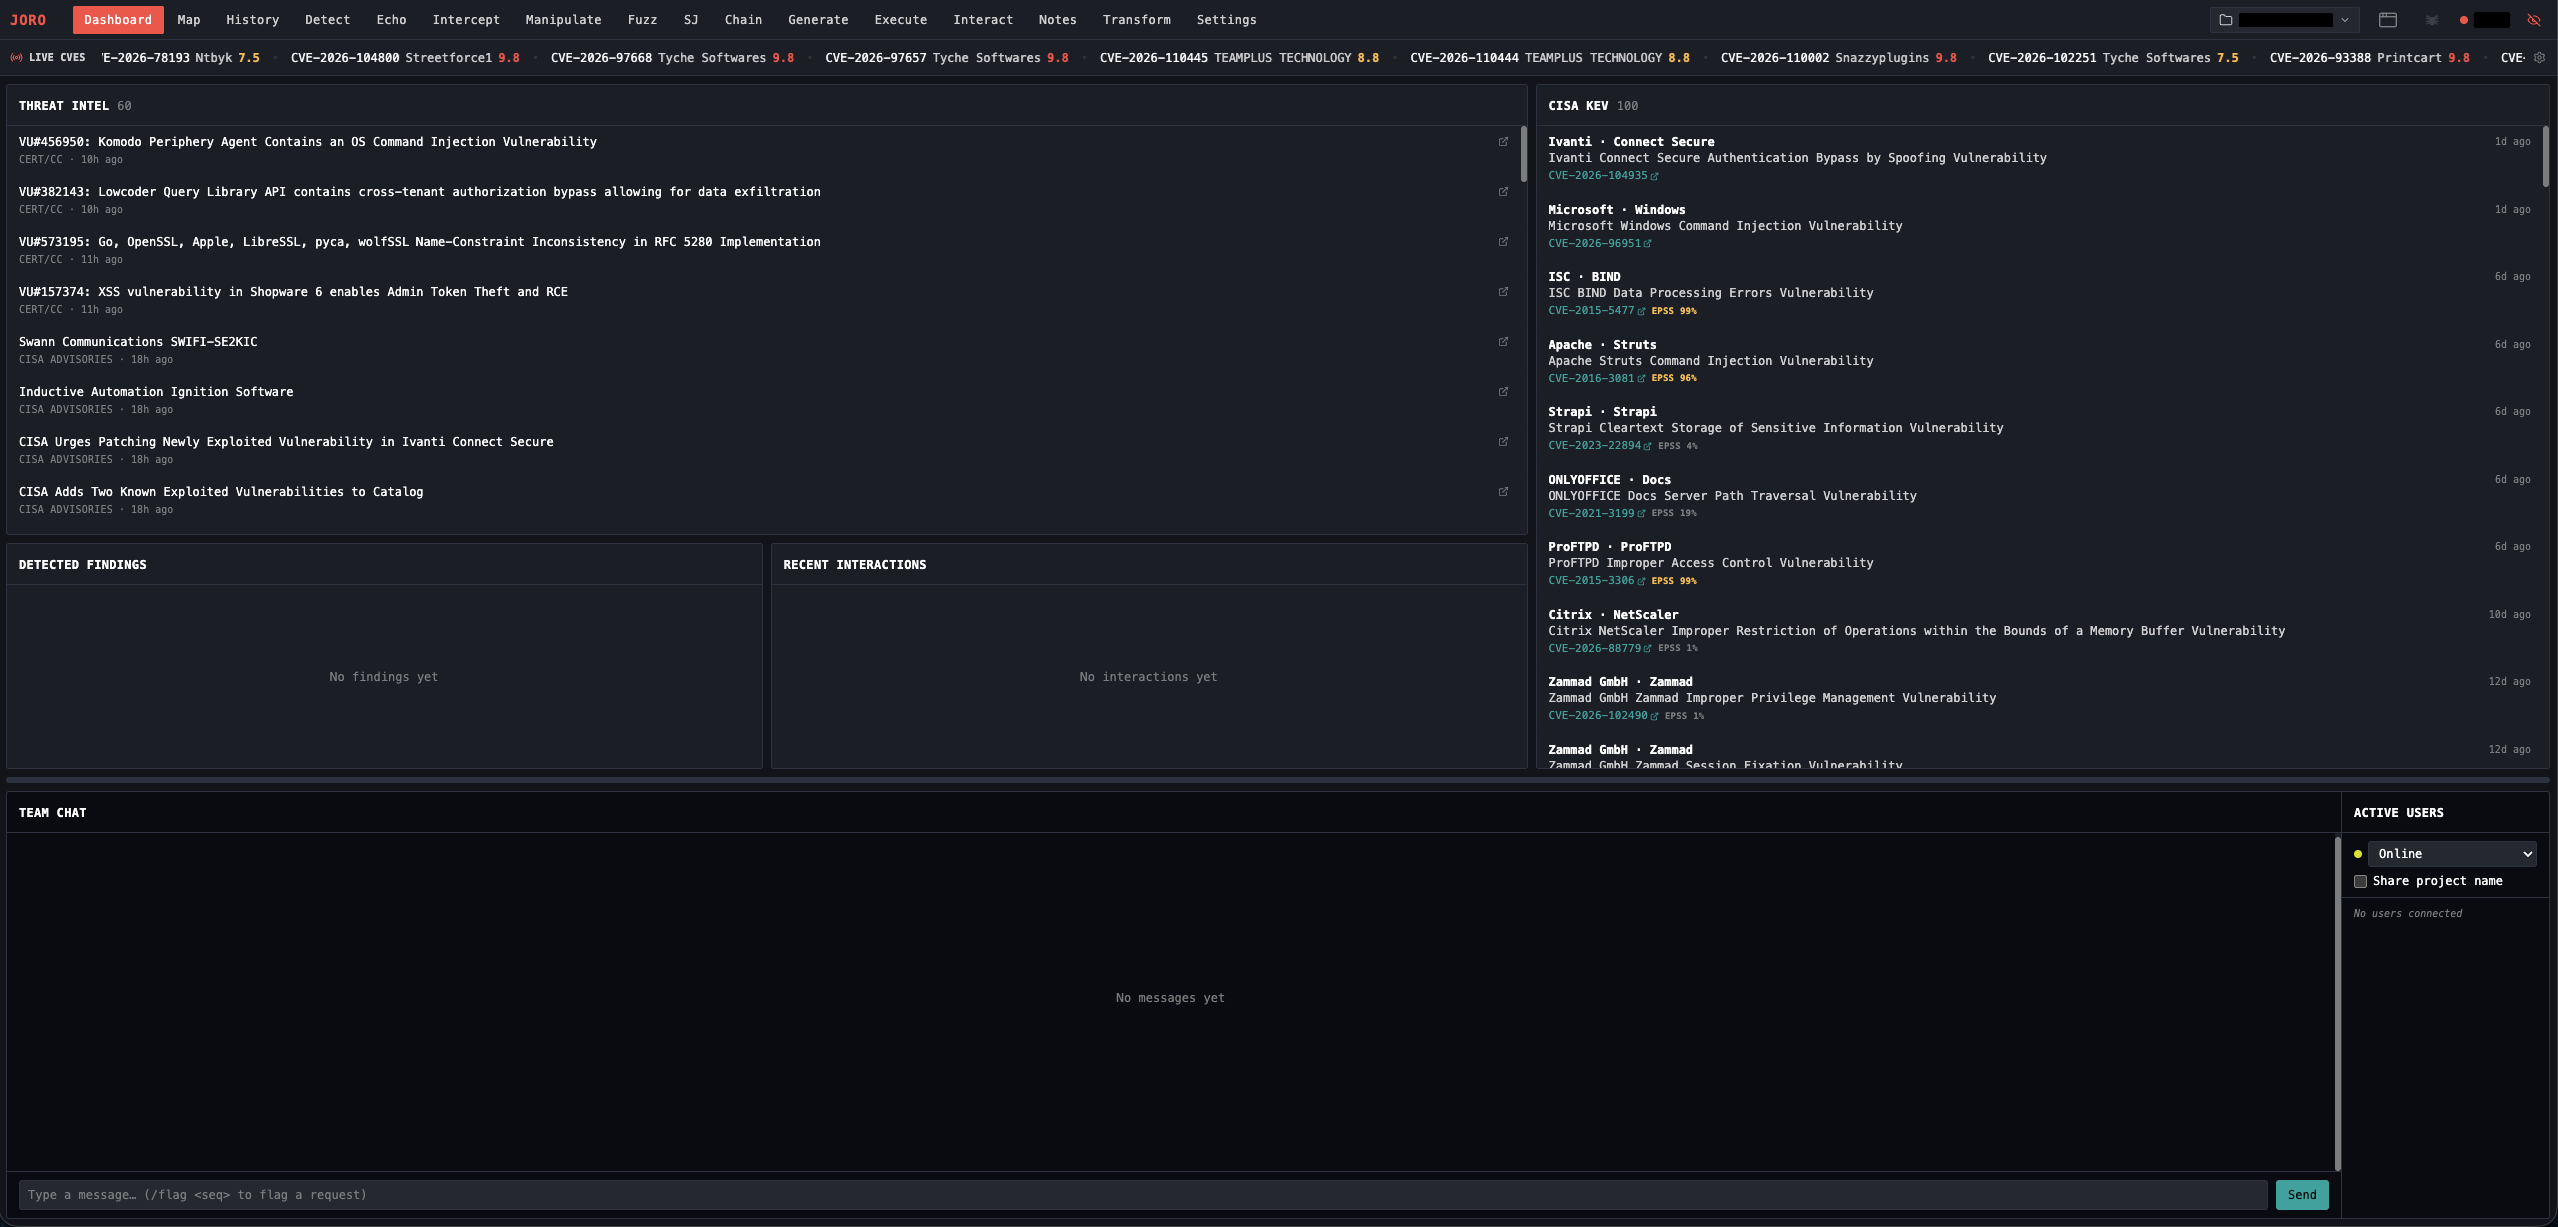
ऑफेंसिव सिक्योरिटी पेशेवरों के लिए एक वेब एक्सप्लॉइटेशन फ्रेमवर्क। इंटरसेप्टिंग प्रॉक्सी, ब्लाइंड वल्नरेबिलिटी डिटेक्शन, वेब शेल जनरेशन, C2 इंटीग्रेशन, और कोलैबोरेशन टूल्स — एक ही बाइनरी में एम्बेडेड वेब UI के साथ।
चेतावनी: यह टूल केवल अधिकृत पेनिट्रेशन टेस्टिंग और सिक्योरिटी रिसर्च के लिए है। आपको Joro का उपयोग केवल उन सिस्टम्स के विरुद्ध करना चाहिए जिनके आप मालिक हैं या जिन्हें टेस्ट करने की आपके पास स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम्स तक अनधिकृत पहुँच अवैध है। Bishop Fox कोई दायित्व स्वीकार नहीं करता और इस टूल के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं है। ज़िम्मेदारी से उपयोग करें।
Joro एक वेब एप्लिकेशन एंगेजमेंट को शुरू से अंत तक कवर करता है: रिक्वेस्ट और रिस्पॉन्स को देखने और संपादित करने के लिए एक इंटरसेप्टिंग प्रॉक्सी, एक साइट मैप और सर्च करने योग्य हिस्ट्री, एक फ़ज़र, पैसिव स्कैनिंग जो कैप्चर किए गए ट्रैफ़िक में सीक्रेट्स और मिसकॉन्फ़िगरेशन को सामने लाती है, ब्लाइंड वल्नरेबिलिटीज़ के लिए आउट-ऑफ़-बैंड लिसनर्स, वेब शेल जनरेशन और एक्ज़ीक्यूशन, Sliver और Mythic C2 इंटीग्रेशन, और अन्य ऑपरेटर्स के साथ मिलकर एंगेजमेंट चलाने के लिए एक टीम सर्वर। काम पोर्टेबल प्रोजेक्ट फ़ाइलों में सेव होता है, और Go प्लगइन्स Linux और macOS उपयोगकर्ताओं को जो कुछ भी छूटा हो उसे जोड़ने में सक्षम बनाते हैं।
Releases से एक बाइनरी प्राप्त करें, फिर इंस्टॉलेशन निर्देशों और क्विक स्टार्ट गाइड के लिए wiki देखें।
अधिक जानकारी के लिए:
Joro GPLv3 के अंतर्गत लाइसेंस प्राप्त है, कुछ सब-कंपोनेंट्स के अलग लाइसेंस हो सकते हैं। विवरण के लिए इस प्रोजेक्ट में उनकी संबंधित सबडायरेक्टरीज़ देखें।
