

Heroinn
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
penetration-testing-frameworkspersistence-mechanismslateral-movement+8
b23r0/heroinnA cross platform C2/post-exploitation framework.
 lyravoid/kernelpatch
Linux kernel को केवल एक stripped kernel image का उपयोग करके patch और hook करता है, जो arm64 पर inline और syscall hooking के लिए symbols निकालता है और…
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
 adityatelange/evil-winrm-py
WinRM प्रोटोकॉल का उपयोग करके दूरस्थ Windows मशीनों पर इंटरैक्टिव रूप से कमांड निष्पादित करें (बस तेज़)

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।
 specterops/skills
पुन: प्रयोग योग्य आक्रामक सुरक्षा कौशल और AI एजेंटों के लिए प्लगइन्स, जो Windows, Linux, macOS और क्लाउड में रिकॉनिसेंस, एक्सप्लॉइटेशन, C2, पेलोड…
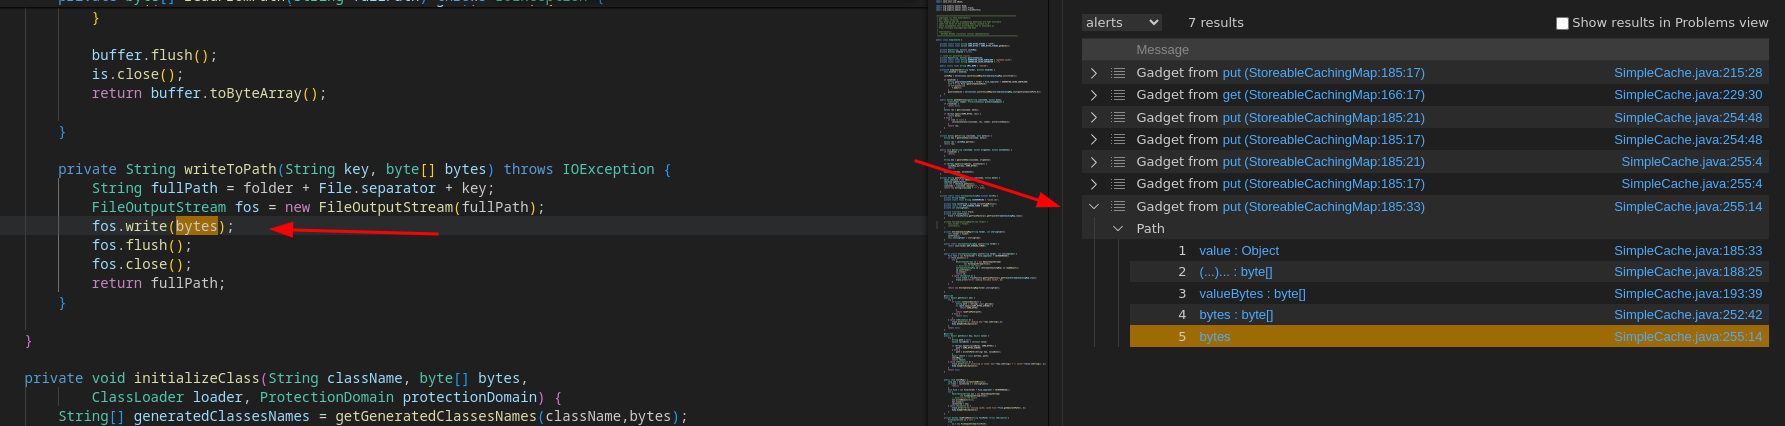 synacktiv/qlinspector
जावा/सी# गैजेट चेन CodeQL के साथ खोजना
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
 hackerschoice/team-teso
# TESO से एक्सप्लॉइट कोड और टूल्स का ऐतिहासिक संग्रह, जिसमें रिमोट एक्सप्लॉइट, DDoS एजेंट, और शैक्षिक सुरक्षा अनुसंधान के लिए विकास उपयोगिताएँ शामिल…
 ufrisk/pcileech
Direct Memory Access (DMA) हमला सॉफ्टवेयर
 agampreet-singh/redroot
RedRoot एक Python-आधारित, CLI-संचालित आक्रामक सुरक्षा ढांचा है जो आवश्यक रेड टीमिंग टूल को एक एकीकृत टर्मिनल वातावरण में लाता है। पेनेट्रेशन…
 sia-iotechnology/kittysploit-framework
पायथन एक्सप्लॉइटेशन फ्रेमवर्क, V8 इंजन डीबगर, प्रॉक्सी इंटरसेप्टर, मार्केटप्लेस, पोस्ट-एक्सप्लॉइटेशन, बैकडोर जनरेटर,....
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader का ओपन सोर्स पोर्ट/पुनः कार्यान्वयन जैसा है
 javascript-obfuscator/javascript-obfuscator
जावास्क्रिप्ट और Node.js कोड को वेरिएबल रीनामिंग, स्ट्रिंग एन्क्रिप्शन, कंट्रोल फ्लो फ्लैटनिंग और एंटी-डिबगिंग के साथ अस्पष्ट (obfuscate) करता है,…
 creeeeger/cve-2024-56426
CVE-2024-56426 भेद्यता का एक PoC।