



 winsiderss/systeminformer
उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
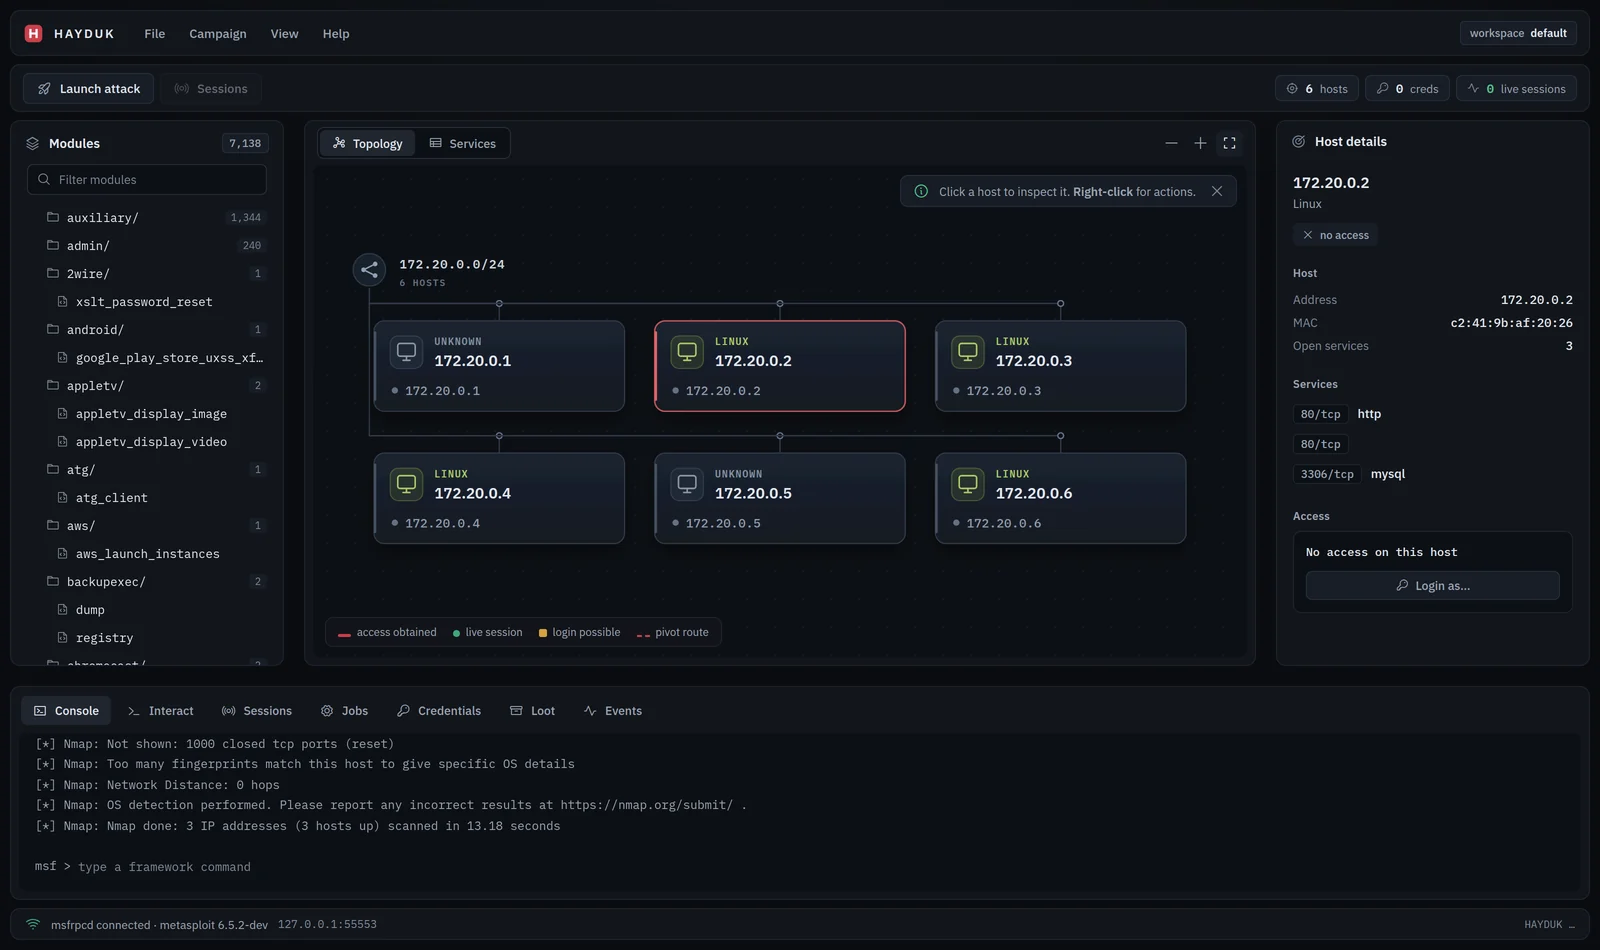 jolovicdev/hayduk
ग्राफ़िकल अटैक प्रबंधन कंसोल Metasploit के लिए: Armitage की वंशावली एक एकल Go बाइनरी के रूप में ब्राउज़र UI के साथ। लाइव नेटवर्क टोपोलॉजी, अभियान…
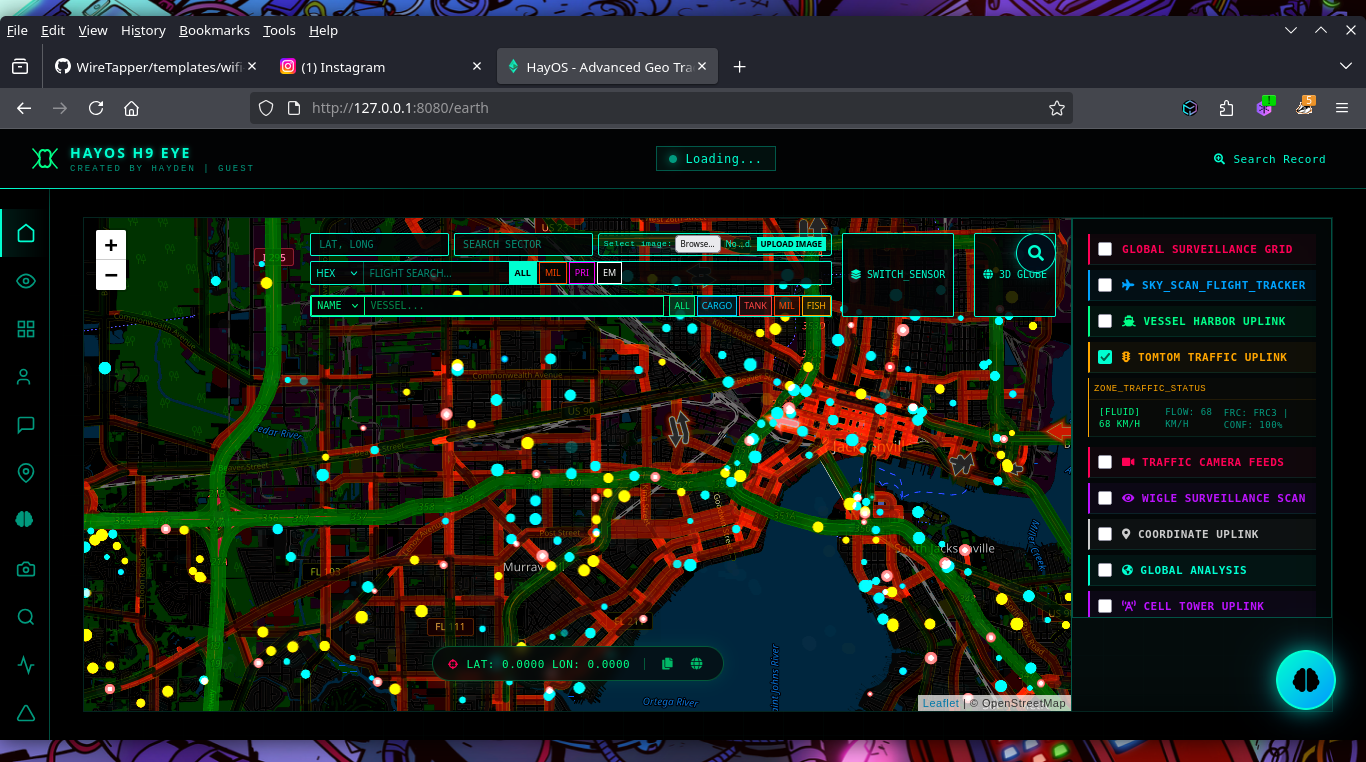 h9zdev/geosentinel
रीयल-टाइम भू-स्थानिक OSINT प्लेटफ़ॉर्म जो उड़ान, जहाज और उपग्रह डेटा एकत्र करता है, डार्क वेब खोज, सोशल मीडिया डॉर्किंग, और AI-संचालित विश्लेषण के…
 m4n3dw0lf/pythem
पेंटेस्ट ढांचा

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 davidhavoc/ayaflow
एक उच्च-प्रदर्शन, eBPF-आधारित नेटवर्क ट्रैफिक विश्लेषक, जो Rust में लिखा गया है।
 cisagov/findcdn
डोमेन को स्कैन करके यह पहचानता है कि वे कौन सा Content Delivery Network (CDN) उपयोग करते हैं, HTTPS हेडर, CNAME रिकॉर्ड और WHOIS डेटा की…
 ntop/ndpi
मुक्त स्रोत गहन पैकेट निरीक्षण सॉफ़्टवेयर टूलकिट

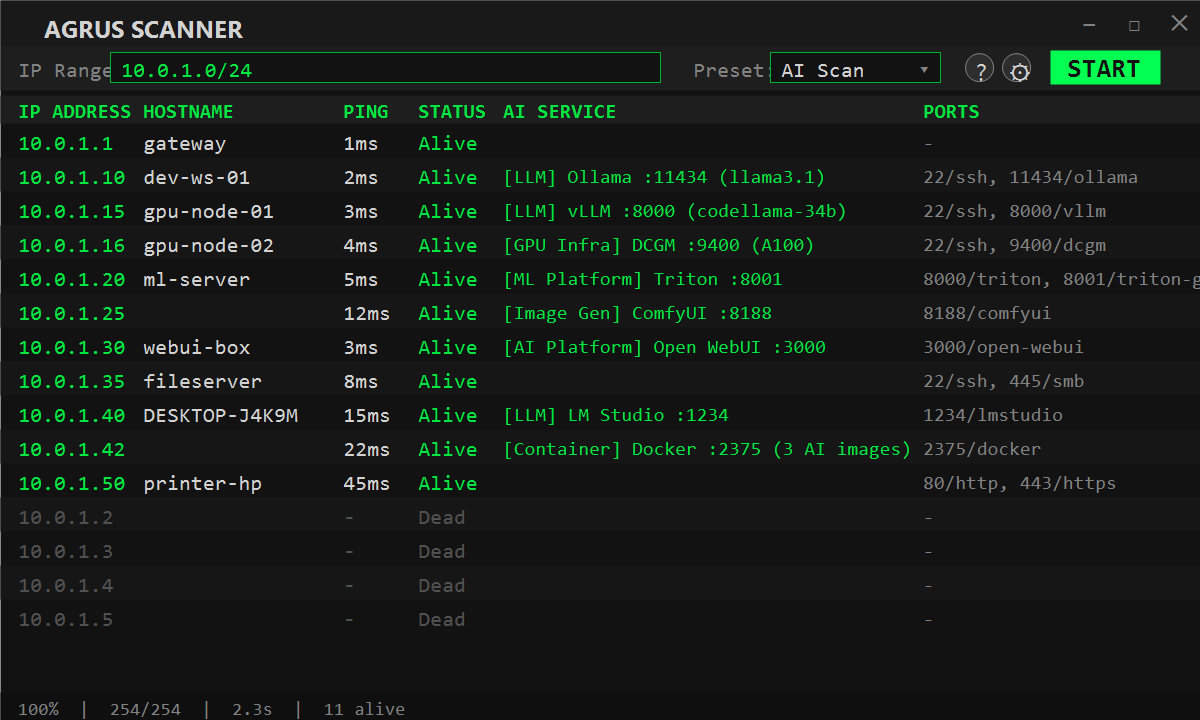 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।