

content
 complianceascode/content
Linux होस्ट, कंटेनर और Kubernetes में अनुपालन मूल्यांकन और स्वचालित हार्डनिंग के लिए SCAP, Ansible, Bash और CEL सुरक्षा सामग्री उत्पन्न करता है।
defensive-toolscontainer-securityconfiguration-auditing+3
2.8k
complianceascode/contentLinux होस्ट, कंटेनर और Kubernetes में अनुपालन मूल्यांकन और स्वचालित हार्डनिंग के लिए SCAP, Ansible, Bash और CEL सुरक्षा सामग्री उत्पन्न करता है।
 cloud-custodian/cloud-custodian
क्लाउड सुरक्षा, लागत अनुकूलन और शासन के लिए नियम इंजन, संसाधनों पर प्रश्न, फ़िल्टर और कार्रवाई करने के लिए नीतियों हेतु YAML में DSL
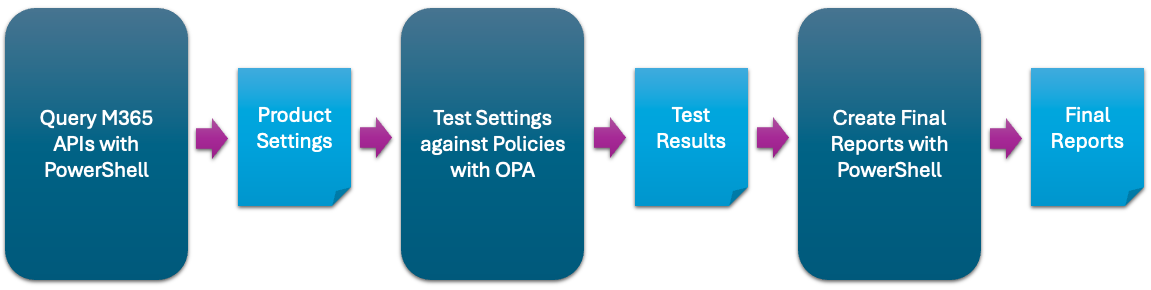 cisagov/scubagear
CISA के बेसलाइन्स के मुकाबले आपके M365 टेनेंट की स्थिति का आकलन करने के लिए स्वचालन।
 open-policy-agent/opa
घोषणात्मक नीति इंजन जो Rego भाषा का उपयोग करके सेवाओं, Kubernetes, Terraform, Docker और APIs में प्राधिकरण और नीति प्रवर्तन सक्षम करता है।
 corazawaf/coraza
Go-आधारित वेब एप्लीकेशन फ़ायरवॉल लाइब्रेरी जो ModSecurity SecLang नियमों और OWASP कोर रूल सेट v4 के साथ संगत है, वेब एप्लीकेशन और API के लिए…
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 prowler-cloud/prowler
Prowler दुनिया का सबसे व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म है जो किसी भी क्लाउड वातावरण में सुरक्षा और अनुपालन को…
 praetorian-inc/nerva
170+ प्रोटोकॉल (TCP/UDP/SCTP) के लिए तेज़ सेवा फ़िंगरप्रिंटिंग CLI - Praetorian द्वारा निर्मित
 kyverno/kyverno
एडमिशन नियंत्रण, संसाधन म्यूटेशन, पृष्ठभूमि स्कैन और कंटेनर इमेज हस्ताक्षर सत्यापन के माध्यम से Kubernetes क्लस्टरों पर सुरक्षा और अनुपालन लागू करें।
 snyk/cli
Snyk CLI आपके प्रोजेक्ट्स को सुरक्षा कमजोरियों के लिए स्कैन और मॉनिटर करता है।
 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 praetorian-inc/trajan
पाइपलाइन कॉन्फ़िगरेशन में सुरक्षा कमजोरियों की पहचान करने के लिए एक बहु-प्लेटफ़ॉर्म CI/CD भेद्यता पहचान और आक्रमण स्वचालन उपकरण।
 zizmorcore/zizmor
CI/CD प्रणालियों के लिए स्थैतिक विश्लेषण उपकरण जो GitHub Actions, Dependabot और pre-commit कॉन्फ़िगरेशन में सुरक्षा समस्याओं का पता लगाता है और…
 neffisback/wsuks
WSUS पर MITM हमले को स्वचालित करना
 cynative/cynative
रीड-ओनली एआई एजेंट जो आपके क्लाउड, कोड और रनटाइम इंफ्रास्ट्रक्चर की जांच करता है ताकि सत्यापित, साक्ष्य-समर्थित निष्कर्षों के साथ गलत कॉन्फ़िगरेशन,…