
 bishopfox/otto-support
mcp-go का उपयोग करके एक असुरक्षित MCP सर्वर का कार्यान्वयन
 x-c3ll/poc-cves
मेरे द्वारा खोजी गई भेद्यताओं के प्रूफ ऑफ कॉन्सेप्ट
 cved-sources/base-joomla
base-joomla
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl मशीन लिखापढ़ी. मध्यम लिनक्स बॉक्स जो CVE-2025-49132 (Pterodactyl Panel RCE) और CVE-2025-6018/6019 (udisks2 विशेषाधिकार…
 rootsecnz/htb-ctf-walkthroughs
HTB साइबर सुरक्षा प्लेटफ़ॉर्म पर Capture the Flag चुनौतियों के लिए वॉकथ्रू।
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Gozi मैलवेयर का विश्लेषण करने का समाधान: कृपया धैर्यपूर्वक प्रतीक्षा करें, जब तक मैं विवरण तैयार नहीं कर लेता :)
 cure53/xsschallengewiki
XSS चुनौतियों और समाधानों को सूचीबद्ध करने वाला समुदाय-संचालित विकी, जो क्रॉस-साइट स्क्रिप्टिंग शोषण और रक्षा सीखने के लिए क्यूरेटेड व्यावहारिक…
 nongiach/sudo_inject
[Linux] sudo टोकन का दुरुपयोग करने वाली दो विशेषाधिकार वृद्धि तकनीकें
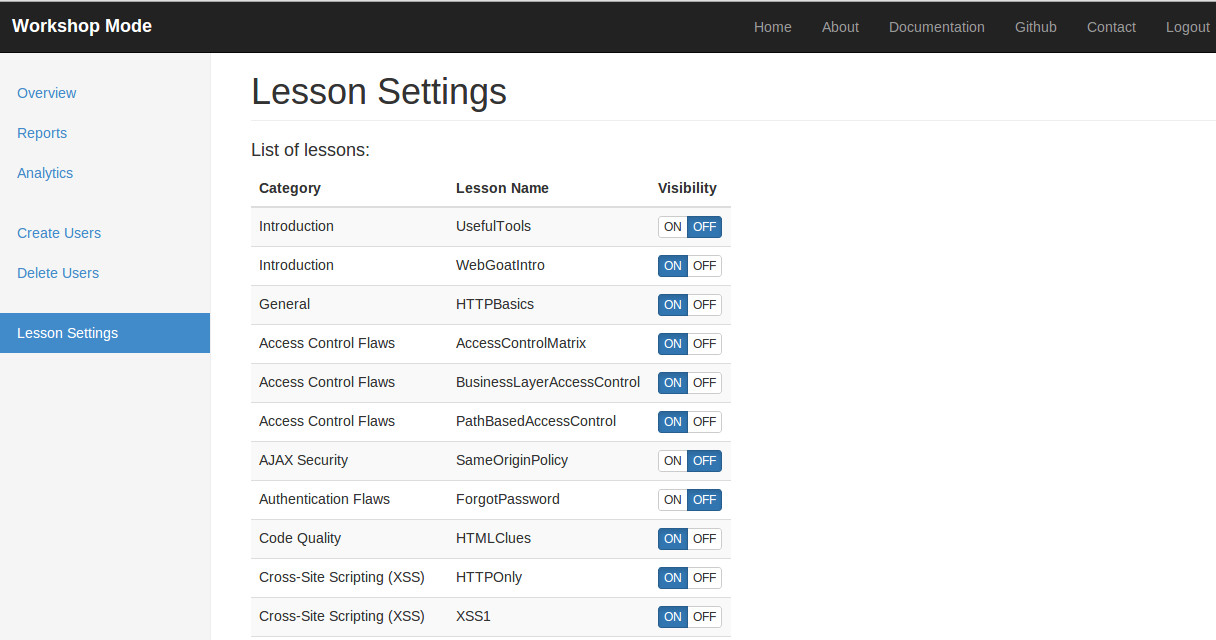 owasp/owaspwebgoatphp
वेब एप्लिकेशन सुरक्षा सीखने के लिए एक जानबूझकर कमज़ोर वेब एप्लिकेशन।
 tykawaii98/ctf_writeups
भेद्यता खोज, शोषण तकनीकों और चुनौती समाधान सीखने के लिए CTF राइटअप्स और एक्सप्लॉइट कोड स्निपेट्स का संग्रह।
 edgecases-purplehax/cve-images
जानबूझकर असुरक्षित बनाई गई nginx 1.30.0 CVE लैब इमेज (CVE-2026-40701/42934/42945/42946) पृथक सुरक्षा अनुसंधान के लिए। केवल लैब उपयोग हेतु।
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation…