Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
OWASPWebGoatPHP — वेब एप्लिकेशन सुरक्षा सीखने के लिए एक जानबूझकर कमज़ोर वेब एप्लिकेशन। | Kitploit

उपकरण/GitHubGitHub/owasp/owaspwebgoatphp
भेद्यता विश्लेषणवेब सुरक्षाCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubowasp/owaspwebgoatphp

OWASPWebGoatPHP

वेब एप्लिकेशन सुरक्षा सीखने के लिए एक जानबूझकर कमज़ोर वेब एप्लिकेशन।
रिपॉजिटरी देखें
159253261 साल पहलेKitploit द्वारा समीक्षित
साझा करें

WebGoatPHP

OWASP WebGoatPHP, OWASP WebGoat का PHP और MySQL/SQLite डेटाबेस के लिए एक पोर्ट है। लक्ष्य चुनौतियों के रूप में पाठ पेश करके वेब अनुप्रयोग सुरक्षा के लिए एक इंटरैक्टिव शिक्षण वातावरण बनाना है। प्रत्येक चुनौती में उपयोगकर्ता को अपनी समझ प्रदर्शित करने के लिए भेद्यता का शोषण करना होता है।

WebGoatPHP चार अलग-अलग मोड का समर्थन करता है: एकल मोड, कार्यशाला मोड, प्रतियोगिता मोड और सुरक्षित कोडिंग मोड।

परियोजना प्रस्ताव

परियोजना का प्रस्ताव यहाँ पाया जा सकता है।

स्क्रीनशॉट

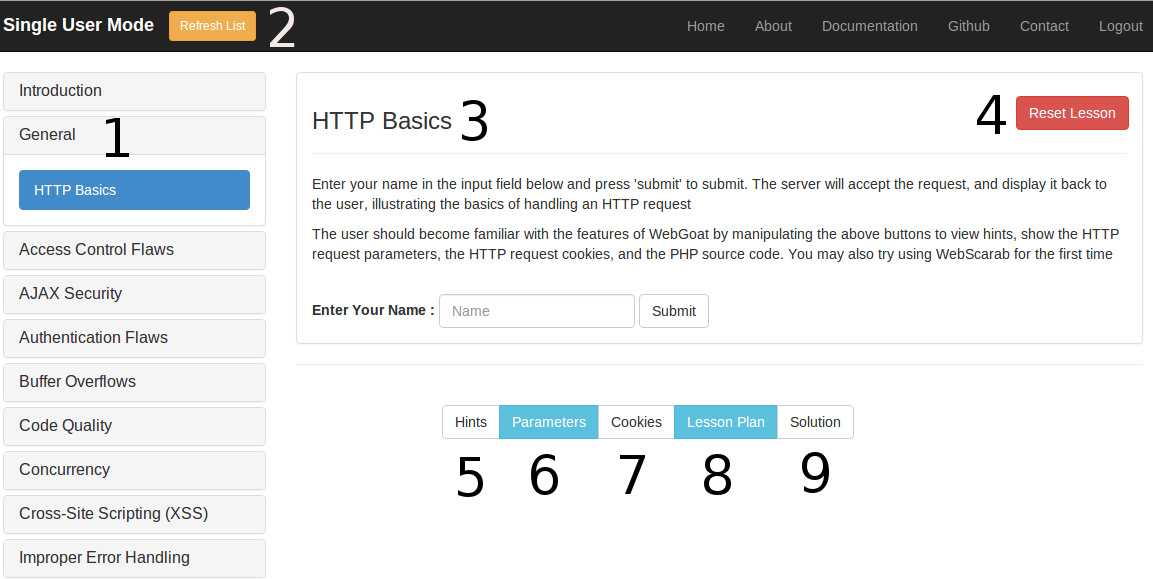
एकल उपयोगकर्ता मोड:

WebgoatPHP Interface

  1. सभी पाठों और उनकी श्रेणियों की सूची
  2. पाठों और श्रेणियों की सूची को ताज़ा करने के लिए (यदि कोई नया पाठ/श्रेणी जोड़ी जाती है)
  3. पाठ की सामग्री
  4. पाठ को प्रारंभिक स्थिति में रीसेट करें
  5. पाठ के यादृच्छिक संकेत प्राप्त करें
  6. यह GET पैरामीटर दिखाएगा
  7. यह COOKIES दिखाएगा
  8. पाठ की योजना प्राप्त करें
  9. यह पाठ का समाधान दिखाएगा

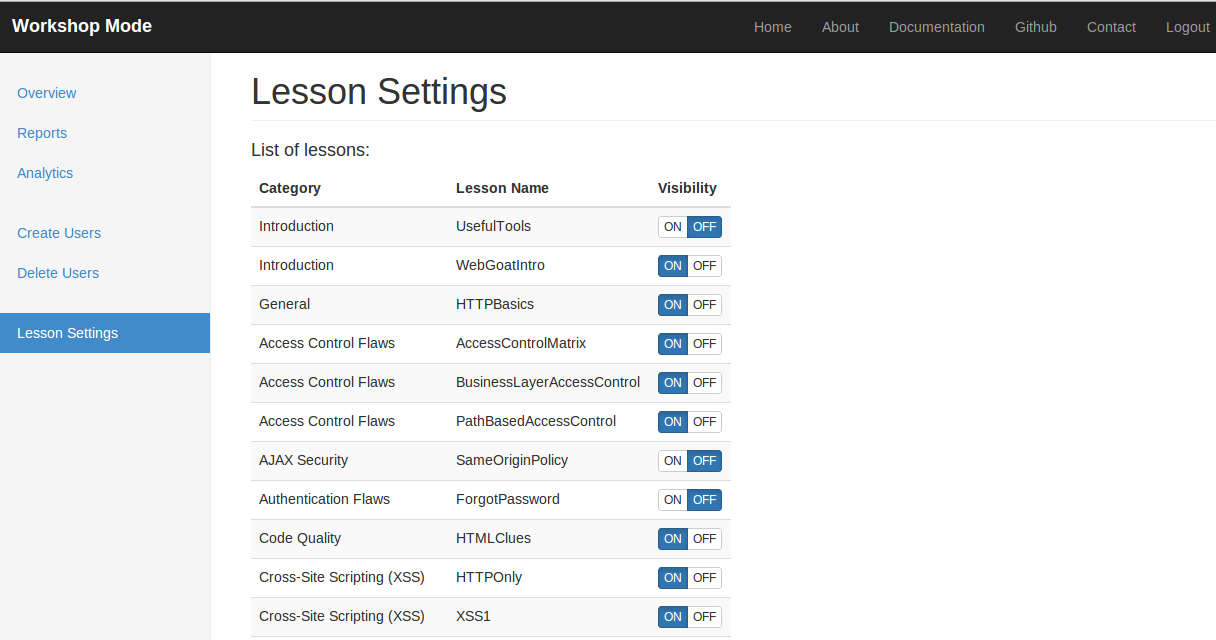
कार्यशाला मोड:

Workshop Mode

स्थापना

  • गिट रिपॉजिटरी क्लोन करें। git clone https://github.com/shivamdixit/WebGoatPHP.git
  • इसे अपने डॉक्यूमेंट रूट पर ले जाएँ
  • SQL/webgoat.php से डेटाबेस आयात करें
  • app/config/application.php में अपना डेटाबेस कनेक्शन विवरण दर्ज करें (पंक्ति 52)
  • एप्लिकेशन को localhost से खोलें
  • एकल-उपयोगकर्ता मोड के लिए डिफ़ॉल्ट उपयोगकर्ता नाम:पासवर्ड: guest:guest

योगदान करें

  • रिपॉजिटरी को फोर्क करें
  • अपनी ब्रांच बनाएँ
  • अपने परिवर्तन कमिट करें
  • एक पुल रिक्वेस्ट बनाएँ

पाठ/चुनौती जोड़ना

नई चुनौती जोड़ना बहुत सरल है। सभी चुनौतियों को 'challenges' निर्देशिका में मौजूद होना चाहिए और उन्हें 'BaseLesson' क्लास का विस्तार करना चाहिए। template/SampleLesson में एक टेम्पलेट प्रदान किया गया है। निर्देशिका का नाम index.php में क्लास के नाम जैसा ही होना चाहिए। कोई भी स्थैतिक सामग्री जैसे छवियाँ, स्क्रिप्ट आदि को पाठ निर्देशिका के भीतर 'static' उप-निर्देशिका में रखा जाना चाहिए।

कुछ विधियाँ हैं जिन्हें आपके पाठ में लागू करना आवश्यक है जैसे start(), getTitle(), getCategory(), reset() आदि।

एक बार पाठ जोड़ने के बाद अपने पाठ को सूची में प्रदर्शित करने के लिए एप्लिकेशन के शीर्ष पर स्थित "Refresh List" बटन पर क्लिक करें।

योगदानकर्ता

  • Abbas Naderi
  • Johanna Curiel
  • Shivam Dixit
  • Prasham Gupta (लोगो)

अधिक जानकारी

https://www.owasp.org/index.php/WebGoatPHP

संपर्क

यदि आपके कोई प्रश्न हैं तो हमारी मेलिंग सूची पर चर्चा में शामिल हों या ईमेल लिखें: shivam.dixit[at]owasp.org


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    388
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →