 zedocun/sharepoint-cve-2023-29375-incident-response
Microsoft SharePoint विशेषाधिकार उन्नयन (CVE-2023-29357) को लक्षित करने वाली एंड-टू-एंड SOC घटना विश्लेषण और खतरा शिकार प्लेबुक, जिसमें SIEM लॉग, फ़ायरवॉल डेटा और खतरा सूचना का उपयोग किया गया है। LetsDefend लैब परिदृश्य (SOC227)।

Microsoft SharePoint सर्वर को लक्षित करने वाले एक गंभीर शोषण और एन्यूमरेशन प्रयास की गहन सुरक्षा जाँच।
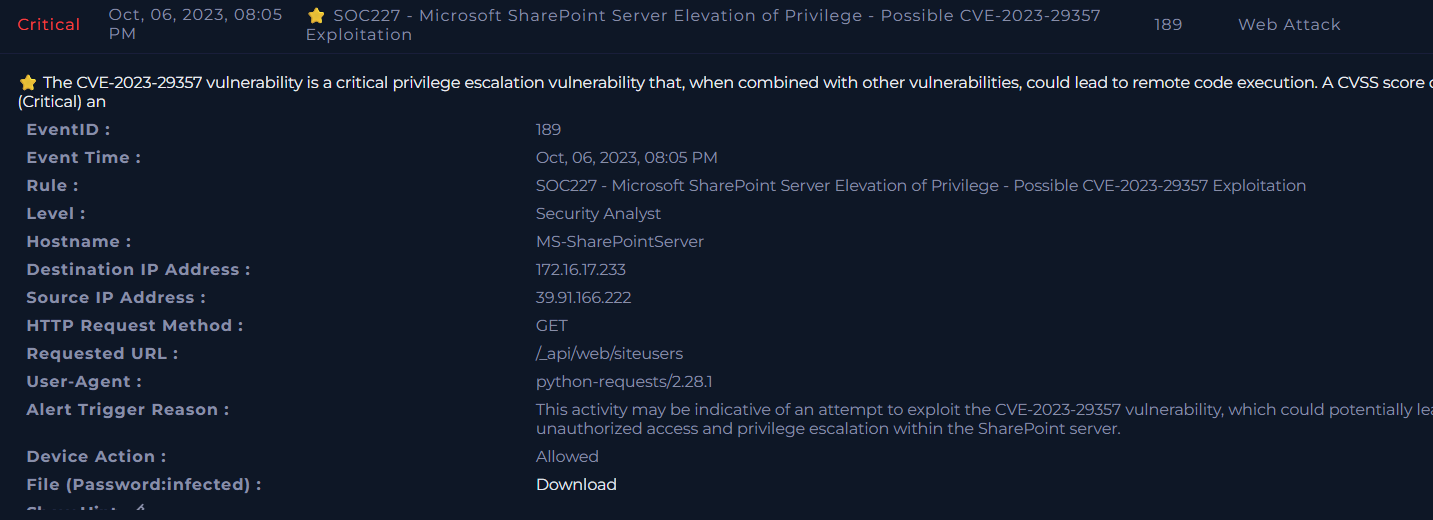
172.16.17.233:443 (HTTPS)39.91.166.222python-requests/2.28.1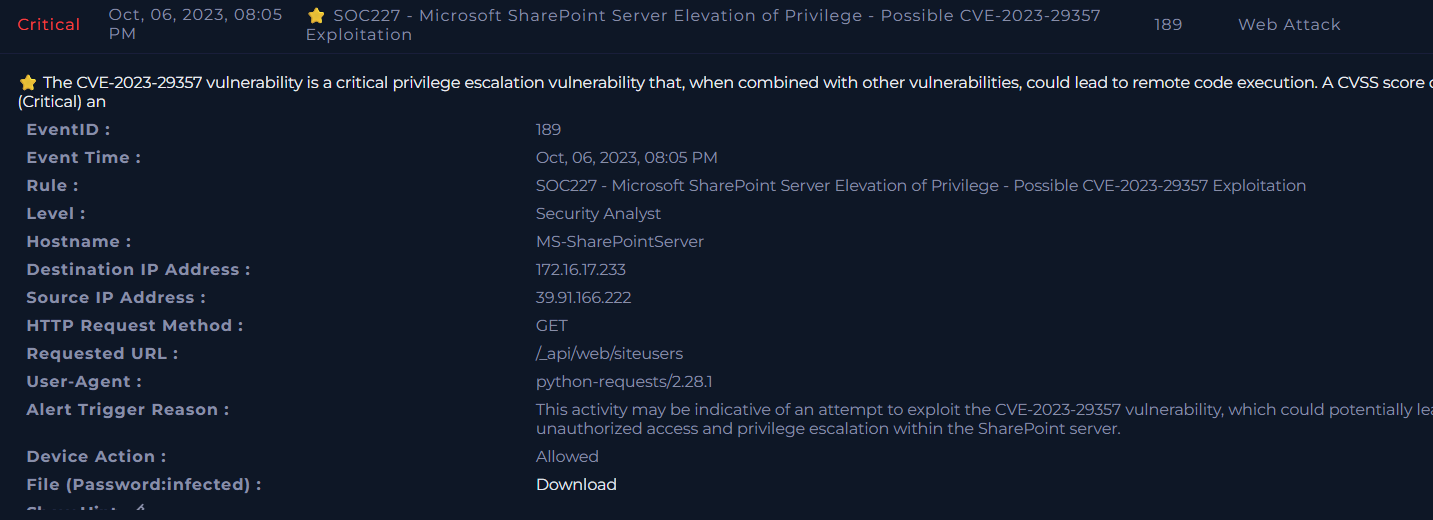
python-requests/2.28.1) द्वारा स्वचालित एन्यूमरेशन और विशेषाधिकार उन्नयन के प्रयासों की पहचान करते हुए एक गंभीर अलर्ट (SOC227) ट्रिगर किया।/_api/web/siteusers/web/siteusers के लिए अनुरोध के परिणामस्वरूप HTTP 404 (Not Found) प्रतिक्रिया प्राप्त हुई (प्रतिक्रिया आकार: 1453 बाइट्स)।/_api/web/currentuser के लिए अनुरोध के परिणामस्वरूप HTTP 200 (OK) प्रतिक्रिया प्राप्त हुई (प्रतिक्रिया आकार: 1071 बाइट्स), जो दर्शाता है कि हमलावर द्वारा सत्र संदर्भ सफलतापूर्वक प्राप्त कर लिया गया।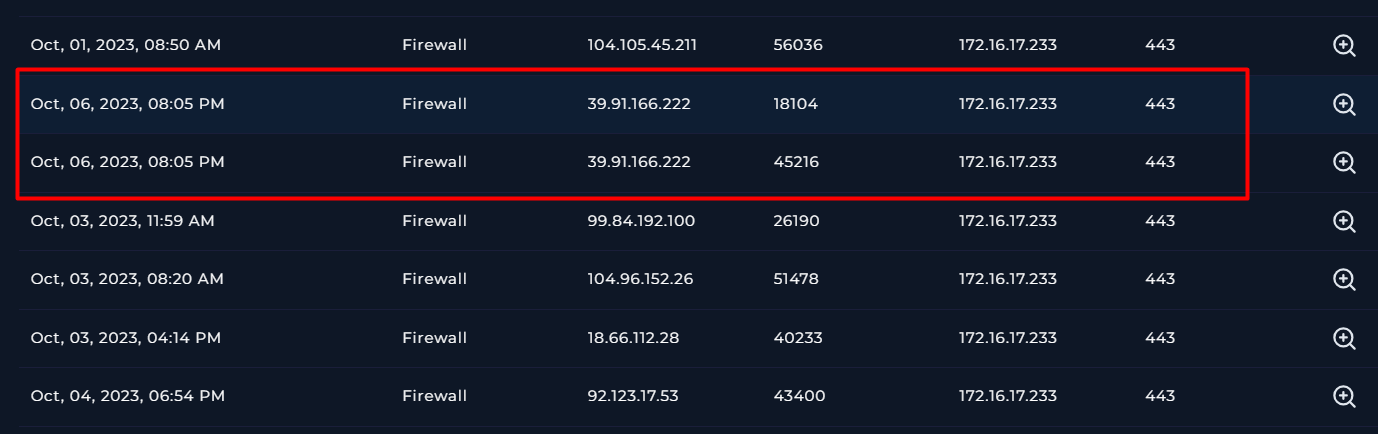
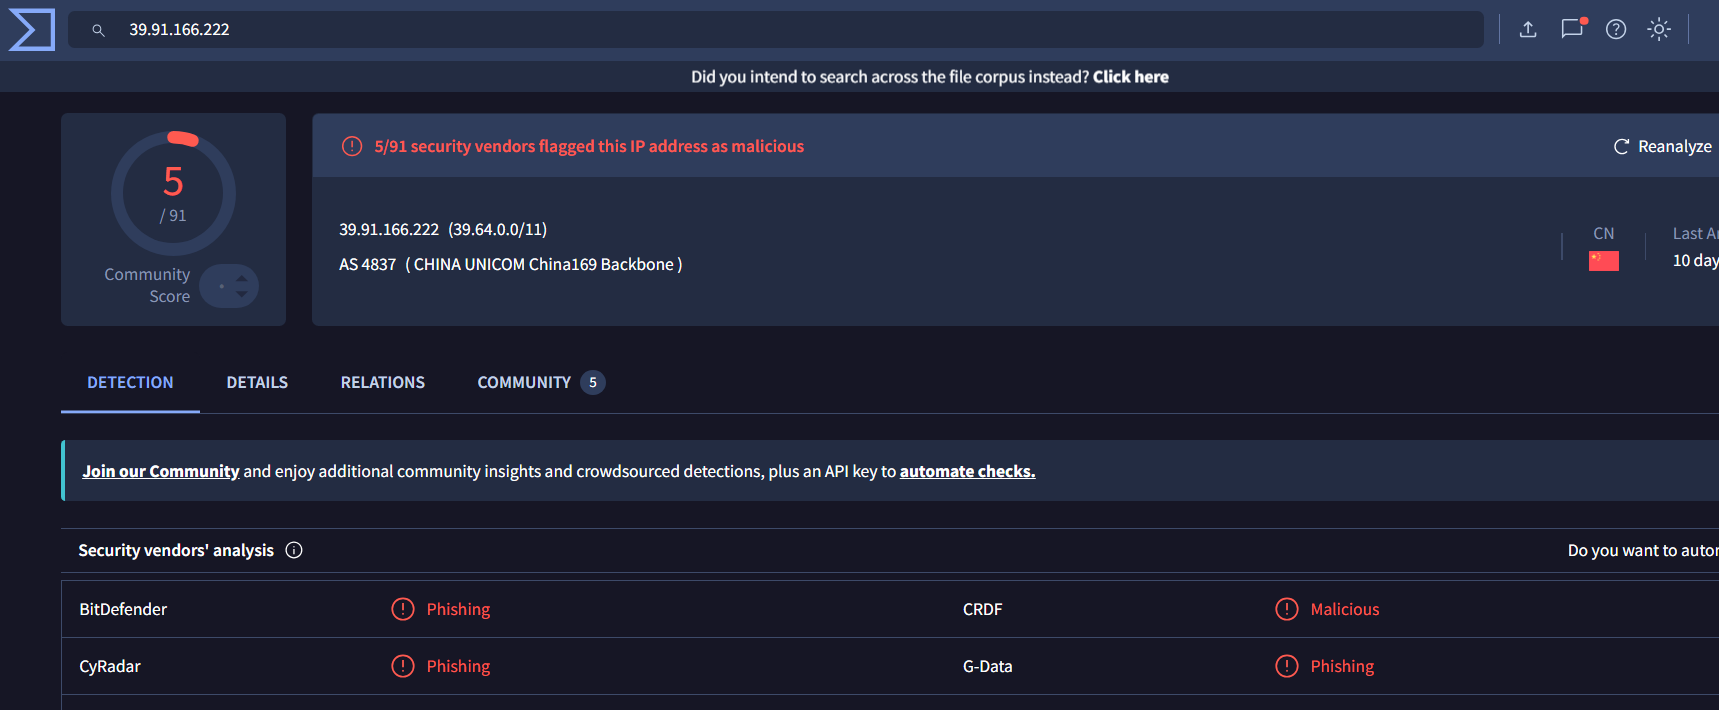
39.91.166.222) का क्रॉस-रेफरेंस करने पर पुष्टि हुई कि इसे कई सुरक्षा विक्रेताओं द्वारा दुर्भावनापूर्ण के रूप में चिह्नित किया गया है (ASN 4837, China Unicom से संबद्ध)।