
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/yuuouu/coloros-cve-2025-10184
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणशोषणडेटा निष्कासनपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षालर्निंग और शिक्षाडेटाबेस सुरक्षालैब और अभ्यासArchived
GitHubyuuouu/coloros-cve-2025-10184

ColorOS-CVE-2025-10184

38642801 साल पहलेअभी तक समीक्षित नहीं
साझा करें

ColorOS एसएमएस भेद्यता, और उपयोगकर्ताओं के लिए स्व-बचाव समाधान।

रिपॉजिटरी देखें

स्रोत जानकारी
भेद्यता सिद्धांत और समाधान तकनीकी सिद्धांत

भेद्यता विवरण

  • प्रकार: डेटाबेस इंजेक्शन हमला 1=1 AND
  • प्रभाव: कोई भी ऐप SMS डेटा पढ़ सकता है। कोई अनुमति आवश्यक नहीं, कोई उपयोगकर्ता इंटरैक्शन नहीं, बिना पता लगाए पढ़ना
  • प्रभाव: डिवाइस पर सभी SMS संदेशों और SMS सत्यापन कोड का रिसाव
  • दायरा: OPPO और इसके उप-ब्रांड (OnePlus, realme)
  • प्रभावित दायरा: maoyixuan द्वारा प्रस्तुत मॉडल के अनुसार, 2017 में जारी ColorOS 6.0.1 में भेद्यता मौजूद है, यह भेद्यता शायद OPPO के OEM जीवनकाल के साथ रही है
  • सुधार स्थिति: 4 अक्टूबर से ColorOS 15 के लिए सिस्टम फ़ाइल अपडेट जारी किया गया: 15.0.0.860Patch01|1.9MB, 9 अक्टूबर को ColorOS 12-14 के लिए जारी किया गया
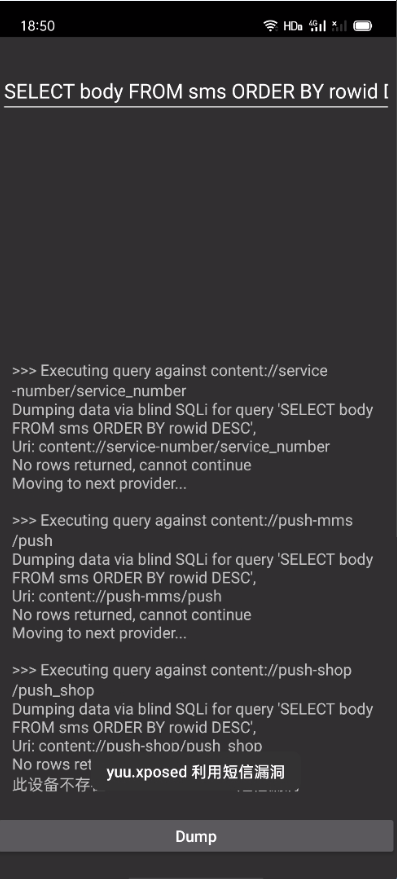
  • भेद्यता परीक्षण: घरेलू डाउनलोड yuu_v3.6.apk, यदि SMS सामग्री दिखाई देती है तो भेद्यता मौजूद है। परीक्षण ऐप में कोई नेटवर्किंग फ़ंक्शन नहीं है, OPPO पैकेज नाम मिलान के माध्यम से इसे जोखिमपूर्ण ऐप के रूप में वर्गीकृत करता है, ऑफ़लाइन इंस्टॉल करें, यदि संदेह हो तो स्रोत कोड देखें, परीक्षण के बाद तुरंत अनइंस्टॉल करें
  • सामान्य उपयोगकर्ता सुरक्षा रणनीति:
    1. निर्माता द्वारा भेद्यता को ठीक करने से पहले, SIM कार्ड को किसी अन्य ब्रांड के फ़ोन पर उपयोग करें
    2. डिवाइस पर सभी SMS को तुरंत और पूरी तरह से हटा दें। SMS को उपयोगकर्ता प्रोफ़ाइल के लिए उपयोग होने से बचाएं
    3. ऐप इंस्टॉल करने के लिए Android वर्चुअल मशीन या क्लाउड फ़ोन का उपयोग करें
    4. SMS सत्यापन का उपयोग करते समय सुनिश्चित करें कि कोई बैकग्राउंड ऐप नहीं चल रहा है
  • स्वयं बचाव समाधान: बिना रूट के स्वयं बचाव समाधान और रूट के साथ स्थिर अवरोधन समाधान

सुधार स्थिति अपडेट (4 अक्टूबर)

@C और अन्य उत्साही उपयोगकर्ता, अपडेट करने से पहले Cross Profile Test App को बंद करें, अन्यथा इंस्टॉलेशन 0.0% पर अटक जाएगा

पुष्टि हुई है कि सुधार पुश करना शुरू हो गया है, 4 अक्टूबर की सुबह से पुश शुरू

  • सिस्टम संस्करण: ColorOS 15.0.0, 15.0.1, 15.0.2
  • वास्तविक सामग्री: com.android.providers.telephony 15.40.10 (35)
  • अपडेट पथ: सेटिंग्स → सिस्टम और अपडेट → सॉफ़्टवेयर अपडेट → ऑटो अपडेट सेटिंग्स → सिस्टम फ़ाइल अपडेट
  • सिस्टम फ़ाइल: 15.0.0.860Patch01|1.9MB, विभिन्न मॉडलों के लिए फ़ाइल अलग है, वास्तविक पुश के अनुसार देखें

  • सुधार प्रभाव:

फ़ोर्स अपडेट

15.0.0.860Patch01|1.9MB पुश पैकेज का 电话_短信存储_15.40.10.apk केवल ColorOS 15.0.0, 15.0.1, 15.0.2 संस्करणों को सपोर्ट करता है, पुश पैकेज विवरण स्रोत जानकारी टेलीग्राम @SnowWolf725

डाउनलोड 电话_短信存储.apk, ध्यान दें: सिस्टम संस्करण से मेल खाना चाहिए
adb कमांड का उपयोग करें: adb install -t D:\xxx.apk
सफलतापूर्वक इंस्टॉल करने के बाद फ़ोन को पुनरारंभ करें, त्रुटि होने पर इंस्टॉल किए गए संस्करण को अनइंस्टॉल करें

भेद्यता प्रभाव

गोपनीय डेटा को धुंधला करके Issues पर अपलोड किया जा सकता है

सामान्य उपयोगकर्ता स्वयं बचाव समाधान

समाधान एक: SMS स्पैम अवरोधन का उपयोग करें (सामान्य विधि)

v2ex@CoolMarket से
SMS स्पैम अवरोधन चालू करें, सभी नंबरों को ब्लॉक करें, ताकि SMS स्पैम अवरोधन में चला जाए, सॉफ़्टवेयर परीक्षण में SMS नहीं पढ़ी जाएगी

पथ: SMS → स्पैम अवरोधन → अवरोधन नियम → संदेश अवरोधन → कस्टम कीवर्ड अवरोधन → ऊपर दाएं ➕ → निम्नलिखित सामग्री को पंक्ति दर पंक्ति कॉपी करें

0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万


सत्यापन: एक नया SMS प्राप्त करें (10086 पर संदेश भेजें), SMS प्राप्त करने के बाद स्पैम अवरोधन में एक अवरोधित संदेश दिखाई देगा, फिर परीक्षण टूल खोलकर देखें कि वह संदेश दिखाई देता है या नहीं, यदि नहीं दिखाई देता है तो यह विधि प्रभावी है

यह समाधान सबसे सरल है, पुराने मॉडलों के लिए पहले इसका उपयोग करने की अनुशंसा की जाती है

समाधान दो: Shizuku का उपयोग करके संशोधन

v2ex@Dawnnnnnn द्वारा प्रस्तावित विधि पर आधारित। ⚠️सिस्टम सामग्री को संशोधित करने में जोखिम है! सभी मॉडलों पर काम नहीं करता है

  1. Shizuku और Blocker डाउनलोड करें। (इंस्टॉल करते समय त्रुटि होने पर नेटवर्क बंद करके इंस्टॉल करें)
  2. ट्यूटोरियल के अनुसार वायरलेस डिबगिंग के माध्यम से Shizuku प्रारंभ करें
  3. Blocker सेटिंग्स में नियंत्रक प्रकार को Shizuku/Sui में बदलें, Shizuku को Blocker को अधिकृत करें
  4. Blocker सेटिंग्स में सिस्टम ऐप दिखाएं चालू करें
  5. Blocker में telephony खोजें, फ़ोन/SMS स्टोरेज ऐप में जाएं
  6. सामग्री प्रदाता चुनें, उसमें से PushMessageProvider, PushShopProvider, ServiceNumberProvider तीन विकल्प बंद करें
  7. ⚠️ध्यान दें: यहां सेटिंग पूरी हो गई है, प्रभाव अगले रीबूट तक बना रहेगा। फ़ोन रीबूट करने के बाद SMS प्राप्त नहीं होंगे (भेज सकते हैं), आपको पिछले चरण के तीन विकल्पों को फिर से चालू करना होगा, फिर एक बार रीबूट करने के बाद ही सामान्य रूप से SMS प्राप्त हो सकते हैं। SMS प्राप्त/भेजने की पुष्टि करने के बाद तीनों विकल्प बंद करें, इससे अवरोधन प्रभाव बना रहेगा और संदेश सामान्य रूप से भेजे/प्राप्त होंगे, अगले रीबूट तक बना रहेगा

काम न करने का स्पष्टीकरण

जब com.android.providers.telephony में AndroidManifest.xml में android:testOnly="true" गुण मौजूद हो तभी संशोधन प्रभावी होता है, विशेष कारण देखें

रूट अवरोधन समाधान

बिना रूट के, सिस्टम क्लोन, मल्टी-यूज़र, Shelter कार्य खाते का प्रयास करने पर भी यह भेद्यता अवरुद्ध नहीं हो पाई
रूट कैसे करें, कृपया ColorOS फ़्लैशिंग पथ देखें


समाधान एक: xposed मॉड्यूल का उपयोग करें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





