

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Belsen_Group-et-exploitation-de-la-CVE-2022-40684 — CVE-2022-40684 के माध्यम से समझौता किए गए 15,000+ Fortinet उपकरणों के डार्क वेब लीक का विश्लेषण करता है, IOCs, प्रभावित संस्करण और जांच को पुन: पेश करने के लिए एक Python स्क्रिप्ट प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
समझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणफोरेंसिकनेटवर्क सुरक्षाखतरा खुफियाघटना प्रतिक्रिया
GitHubyami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684

Belsen_Group-et-exploitation-de-la-CVE-2022-40684

साझा करें

CVE-2022-40684 के माध्यम से समझौता किए गए 15,000+ Fortinet उपकरणों के डार्क वेब लीक का विश्लेषण करता है, IOCs, प्रभावित संस्करण और जांच को पुन: पेश करने के लिए एक Python स्क्रिप्ट प्रदान करता है।

रिपॉजिटरी देखें
361 साल पहलेअभी तक समीक्षित नहीं

Belsen_Group और CVE-2022-40684 का शोषण

संदर्भ

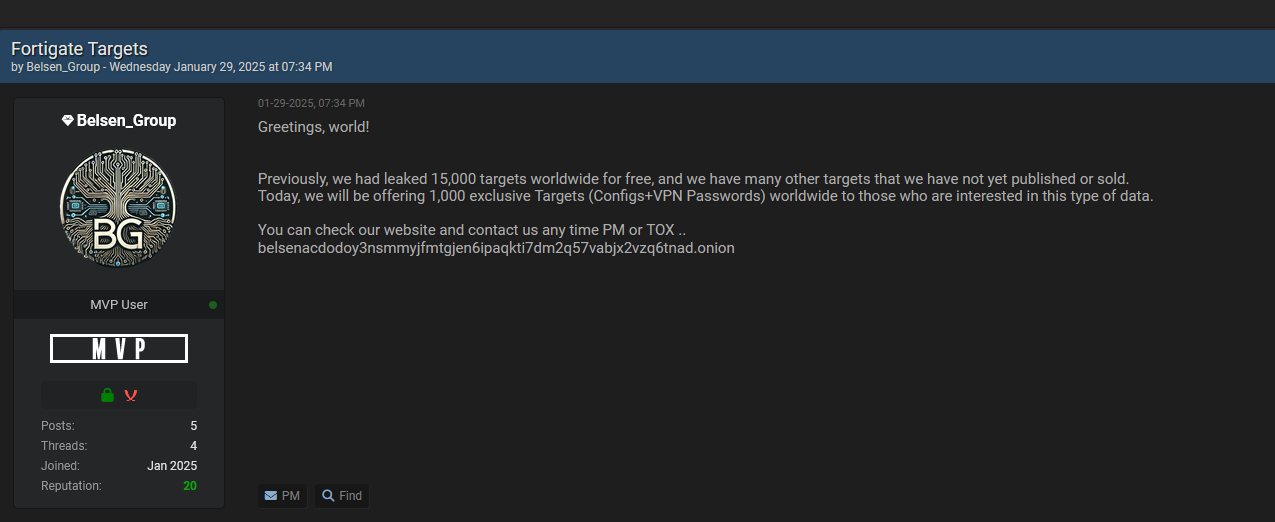
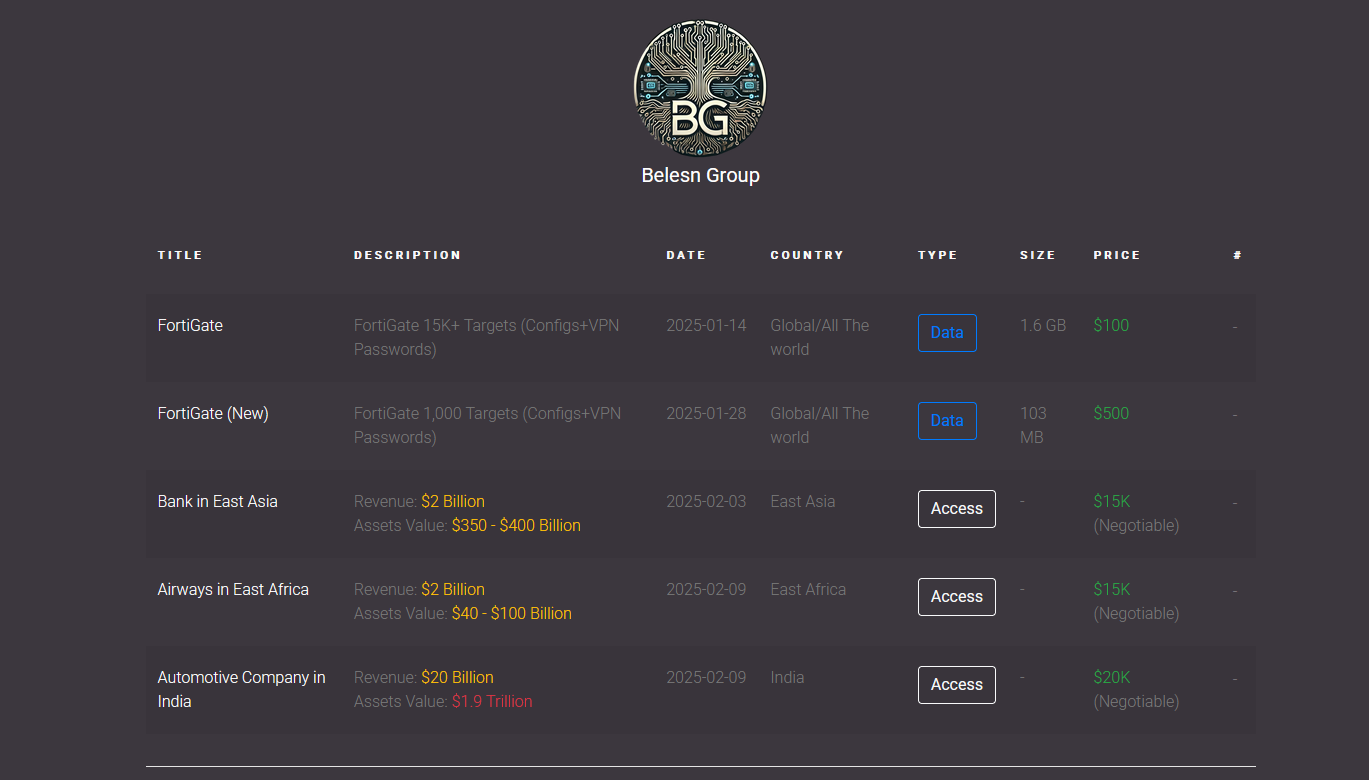
29 जनवरी 2025 को, साइबर अपराधी फोरम Belsen_Group के एक उपयोगकर्ता ने एक संदेश प्रकाशित किया जिसमें दावा किया गया कि उसके पास 15,000 समझौता किए गए Fortinet उपकरण हैं, जिनमें कॉन्फ़िगरेशन फ़ाइलें और VPN पासवर्ड शामिल हैं। वह अब डार्क वेब पर 1,000 विशेष लक्ष्य बेचने की पेशकश कर रहा है।

हालांकि, फ़ाइलों के हमारे विश्लेषण से पता चलता है कि Belsen_Group इस समझौते का मूल स्रोत नहीं है, बल्कि उसने केवल एक पुराने लीक को पुनर्चक्रित किया है, जो CVE-2022-40684 भेद्यता के शोषण का परिणाम है, एक महत्वपूर्ण खामी जो HTTP/HTTPS के माध्यम से अप्रमाणित व्यवस्थापक पहुँच की अनुमति देती है।
वैकल्पिक पाठ वैकल्पिक पाठ

CVE-2022-40684 के माध्यम से पिछले समझौते के सबूत

लीक से निकाले गए डेटा:

  • 15,474 समझौता किए गए Fortinet उपकरण
  • 9,088 पुनर्प्राप्त VPN पासवर्ड फ़ाइलें
  • 6,386 लापता फ़ाइलें (हटाई गई या कैप्चर नहीं की गई)
  • 41.27% लीक कॉन्फ़िगरेशन बिना VPN पासवर्ड फ़ाइल के

विस्तृत जानकारी

========== सारांश ==========

कुल उपनिर्देशिकाएँ: 15 474
कुल 'config.conf' फ़ाइलें: 15 474
कुल 'vpn-passwords.txt' फ़ाइलें: 9 088

कुल IP पते: 15 474
कुल अद्वितीय IP पते: 15 469

कुल निकाले गए ईमेल पते: 43360 कुल अद्वितीय ईमेल पते: 25601

========== प्रभावित संस्करण ==========

संस्करण 7.0.0: 1 376 प्रभावित उपकरण
संस्करण 7.0.1: 1 882 प्रभावित उपकरण
संस्करण 7.0.2: 1 252 प्रभावित उपकरण
संस्करण 7.0.3: 1 181 प्रभावित उपकरण
संस्करण 7.0.4: 320 प्रभावित उपकरण
संस्करण 7.0.5: 2 395 प्रभावित उपकरण
संस्करण 7.0.6: 2 245 प्रभावित उपकरण
संस्करण 7.2.0: 2 593 प्रभावित उपकरण
संस्करण 7.2.1: 2 209 प्रभावित उपकरण
संस्करण 7.2.2: 1 प्रभावित उपकरण

अज्ञात संस्करण: 21 प्रभावित उपकरण (दूषित या लापता फ़ाइलें)

संवेदनशील Fortinet संस्करण:

  • FortiOS 7.0.0 → 7.0.6
  • FortiOS 7.2.0 → 7.2.1

Fortinet ने नवंबर 2022 में एक पैच जारी किया था (FortiOS 7.0.7 और 7.2.2), जिसका अर्थ है कि ये लीक इस तारीख से पहले हुए समझौते से आए हैं।

पहचाने गए समझौते के संकेतक (IOCs)

हमारे विश्लेषणों ने दो प्रमुख घुसपैठ मार्करों का खुलासा किया है, जो CVE-2022-40684 के बड़े पैमाने पर शोषण की पुष्टि करते हैं:
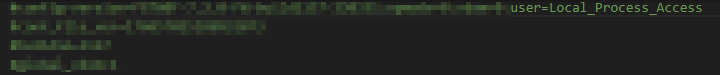
  • user=Local_Process_Access (15,453 घटनाएँ) वैकल्पिक पाठ

Fortinet द्वारा CVE-2022-40684 के शोषण के संकेत के रूप में पुष्टि किया गया संकेतक। छिपे हुए प्रशासनिक आदेशों के माध्यम से FortiGate सिस्टम तक अप्रमाणित पहुंच की अनुमति देता है।

  • fortigate-tech-support (9,335 घटनाएँ)

एक नकली व्यवस्थापक खाता ("super_admin") जोड़ा गया जिसका उपयोग स्थायी पहुंच बनाए रखने के लिए किया गया। यह खाता कॉन्फ़िगरेशन फ़ाइलों में दिखाई देता है: वैकल्पिक पाठ
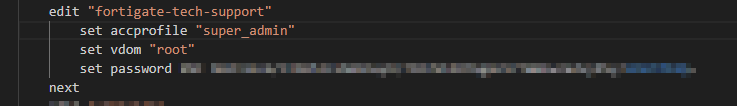
यह खाता CVE-2022-40684 से संबंधित शोषणों में बड़े पैमाने पर उपयोग किया गया था।
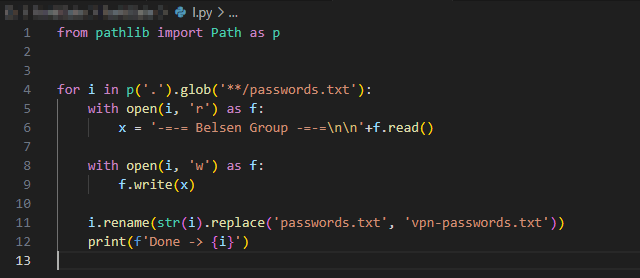
पुनर्प्राप्त फ़ाइलों में, एक संदिग्ध Python स्क्रिप्ट मूल निर्देशिका में पाई गई, जिसका नाम I.py है।

वैकल्पिक पाठ

यह स्क्रिप्ट क्या करती है?

  • passwords.txt फ़ाइलों की पहली पंक्ति में "Belsen Group" हस्ताक्षर जोड़ता है।

  • passwords.txt फ़ाइलों का नाम बदलकर vpn-passwords.txt करता है।

यह स्क्रिप्ट क्यों साबित करती है कि Belsen_Group हैक का मूल स्रोत नहीं है?

  • कोई डेटा चोरी नहीं → स्क्रिप्ट केवल फ़ाइलों को स्थानीय रूप से संशोधित करती है, उन्हें बाहर नहीं निकालती।

  • समझौते का मूल होने का दावा करने के लिए एक दृश्य हस्ताक्षर "-=-= Belsen Group -=-=" जोड़ता है।

इसका मतलब है कि Belsen_Group ने केवल एक मौजूदा लीक को पुनर्प्राप्त और पुन: उपयोग किया।

इसलिए इस समूह का प्रारंभिक समझौते से कोई संबंध नहीं है, यह केवल पहले से समझौता किए गए एक्सेस को पुनर्चक्रित और पुन: बेचता है।

विश्लेषण में उपयोग की गई स्क्रिप्ट इस रिपॉजिटरी में उपलब्ध है, ताकि आप हमारे शोध को दोहरा सकें या इसे बेहतर बना सकें।

आपको इसमें समझौता किए गए IPs की सूची वाली एक तालिका भी मिलेगी, जो दर्शाती है:

  • समझौता किए गए खातों की संख्या
  • प्रभावित FortiOS संस्करण
  • पहचाने गए IOCs की उपस्थिति या अनुपस्थिति

अपने इंफ्रास्ट्रक्चर की रक्षा करें! तुरंत ऑडिट करें और आवश्यक पैच लागू करें।

स्रोत

  • https://www.cve.org/CVERecord?id=CVE-2022-40684
  • https://www.fortiguard.com/psirt/FG-IR-22-377
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    389
  • 5

    SafeLine

    chaitin/safeline

    स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।

    333
  • 6

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    330

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



