
 xen0nize/cve-2026-21096
CVE-2026-21096 के लिए केवल-क्रैश प्रूफ-ऑफ-कॉन्सेप्ट, जो Samsung के Quram JPEG डिकोडर में 32-बिट इंटीजर ओवरफ़्लो के कारण हीप ओवरफ़्लो उत्पन्न करता है, साथ में रिवर्सिंग नोट्स और एक adb हार्नेस।

Samsung की बंडल की गई इमेज कोडेक लाइब्रेरी को रिवर्स करते समय मुझे एक क्रैश मिला जो निकला तो पहुँचने में काफ़ी आसान था। JPEG डिकोडर का इटरेशन पाथ अपने एक आंतरिक बफ़र के आकार की गणना सादे 32-बिट साइन्ड अंकगणित से करता है और परिणाम की कभी जाँच नहीं करता। इसे ऐसी JPEG दें जो 65535 पिक्सेल की चौड़ाई बताती हो और आवंटन लगभग 4.29 GB से घूमकर 256 KB के चंक तक आ जाता है, जबकि इसके बाद आने वाले दो memsets अपने आकार दो और 32-बिट गुणनफलों से लेते हैं जो दूसरी दिशा में रैप होते हैं। एक तो हानिरहित 64 KB पर पहुँचता है, दूसरा बफ़र से दो गीगाबाइट नीचे से शुरू होकर लगभग 2⁶⁴ बाइट्स की फ़िल में बदल जाता है। डिकोडर वास्तविक इमेज डेटा तक पहुँचने से बहुत पहले ही प्रोसेस मर जाती है।
यह रिपॉज़िटरी उस बग का दस्तावेज़ीकरण करती है और इसे स्वतंत्र रूप से पुनरुत्पादनीय बनाती है। मैं यहाँ जो साझा कर रहा हूँ वह केवल एक क्रैश-ओनली PoC है, अर्थात् क्रैश और एक्सप्लॉइट नहीं। यहाँ प्रकाशित सब कुछ वेंडर लाइब्रेरी के अंदर एक नियतात्मक सेगमेंटेशन फ़ॉल्ट पर रुक जाता है। कोई हीप ग्रूमिंग नहीं, कोई कंट्रोल-फ़्लो हाईजैक नहीं, कोई कोड एक्ज़ीक्यूशन नहीं, कोई डिलीवरी चेन नहीं। अकेला क्रैश ही यह सिद्ध करने के लिए पर्याप्त है कि बग वास्तविक है और इसके पीछे का अंकगणित ठीक वैसा ही व्यवहार करता है जैसा वर्णित है। इससे आगे कुछ भी बनाना एक अलग तरह का काम है, और वह यहाँ शामिल नहीं है। क्रैश को पुनरुत्पादित करने के लिए आवश्यक हर फ़ाइल इस README के साथ प्रकाशित की गई है।
Samsung ने इस बग को सितंबर 2026 सिक्योरिटी मेंटेनेंस रिलीज़ (SVE-2026-3282,
"corrects implementation") में ठीक किया। यहाँ का सब कुछ एक Galaxy फ़ोन पर
सत्यापित किया गया जिसका सिक्योरिटी पैच स्तर उस रिलीज़ से पहले का है। क्रैश
नियतात्मक है, दस में से दस बार, और फ़ॉल्ट करने वाले फ़्रेम असली
/system/lib64/libimagecodec.quram.so के अंदर स्थित हैं।
यह PoC निम्नलिखित प्रदर्शित करता है।
रिपॉज़िटरी में जानबूझकर निम्नलिखित शामिल नहीं है।
क्रैश ही मुद्दा है। यह सिद्ध करने के लिए पर्याप्त है कि प्रभावित आवंटन और राइट असंगत हो सकते हैं, और मैं बस इतना ही प्रकाशित कर रहा हूँ।
CVE-2026-21096 इस बग का सार्वजनिक पहचानकर्ता है। Samsung एडवाइज़री इसे अपने मासिक बुलेटिन में आंतरिक रूप से SVE-2026-3282 के रूप में ट्रैक करती है। CNA के रूप में Samsung Mobile ने MITRE के साथ जो विवरण दर्ज किया है वह इस प्रकार है।
libimagecodec.quram.so के JPEG डिकोडर में SMR Sep-2026 Release 1 से पहले का हीप-आधारित बफ़र ओवरफ़्लो रिमोट हमलावरों को मनमाना कोड निष्पादित करने की अनुमति देता है।
यह रिकॉर्ड 9 सितंबर 2026 को सार्वजनिक हुआ और CVSS 4.0 (CVSS-B) के अंतर्गत 9.2 CRITICAL रेटेड है। वेक्टर नीचे दिखाया गया है।
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
वेक्टर कम जटिलता, कोई विशेषाधिकार और कोई उपयोगकर्ता इंटरैक्शन (UI:N) वाले नेटवर्क-निकट हमले का वर्णन करता है, जो सितंबर की कवरेज में "ज़ीरो क्लिक इमेज" वाले ढांचे का स्रोत है। इसमें Attack Requirements Present (AT:P) भी शामिल है, जिसका अर्थ है कि शोषण उन शर्तों पर निर्भर करता है जो लक्ष्य पर पूरी होनी चाहिए। यह बिल्कुल उसी से मेल खाता है जो मुझे रिवर्सिंग के दौरान मिला। लाइब्रेरी अपने कॉलर द्वारा दी गई किसी भी ज्यामिति पर भरोसा करती है, इसलिए वास्तविक दुनिया में शोषणीयता इस पर निर्भर करती है कि कौन-सा Samsung घटक हमलावर-व्युत्पन्न आयामों को LTN डिकोड पथ में धकेलता है। भेद्य प्रणाली पर गोपनीयता, अखंडता और उपलब्धता में प्रभाव उच्च है।
NVD के अनुसार, प्रभावित कॉन्फ़िगरेशन Android 14, 15, 16 या 17 चलाने वाले Samsung मोबाइल डिवाइस हैं जिनका पैच स्तर SMR Sep-2026 Release 1 से पुराना है, और कमज़ोरी वर्ग CWE-122 (heap-based buffer overflow) है, जो आवंटन अंकगणित में integer overflow (CWE-190) का सीधा परिणाम है। उसी लाइब्रेरी के DNG डिकोडर में एक समान बग (CVE-2026-21095 / SVE-2026-3247) उसी बुलेटिन में ठीक किया गया था। यह रिपॉज़िटरी केवल JPEG वाले को कवर करती है।
CVE रिकॉर्ड संभावित रिमोट कोड निष्पादन का वर्णन करता है। यह रिपॉज़िटरी उस प्रभाव को पुनः उत्पन्न करने का प्रयास नहीं करती है। यहाँ मेरा काम भेद्य नेटिव पथ और एक स्थानीय क्रैश रीप्रोड्यूसर तक सीमित है, इससे अधिक कुछ नहीं।
libimagecodec.quram.so Quramsoft द्वारा लिखा गया एक क्लोज़्ड-सोर्स इमेज कोडेक है जिसे Samsung सभी हाल के Galaxy डिवाइसों पर भेजता है। यह Android प्लेटफ़ॉर्म डिकोडरों के ऊपर स्थित है। जब कोई Samsung ऐप (Gallery, कैमरा पाइपलाइन, मैसेजिंग प्रीव्यू) किसी JPEG का तेज़ या स्ट्रीमिंग डिकोड चाहता है, तो वह Skia के बजाय इस लाइब्रेरी को कॉल करता है। एक सामान्य डिवाइस पर दो बिल्ड भेजे जाते हैं, /system/lib64/libimagecodec.quram.so और /system/lib/ के अंतर्गत एक 32-बिट जुड़वाँ जिसे mediaserver32 द्वारा मैप किया जाता है। मैंने सत्यापित किया कि 64-बिट वाला मेरे परीक्षण फ़ोन पर Gallery प्रक्रिया के अंदर लोड होता है।
जिस फ़ंक्शन में बग है वह पीछे का JNI एंट्री पॉइंट है
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" Samsung का lock-to-native iteration decode है, वह मोड जहाँ कॉलर स्वयं आउटपुट ज्यामिति प्रदान करता है (row stride, कुल ऊँचाई, और प्रत्येक iteration chunk को कितनी rows कवर करनी हैं) और लाइब्रेरी छवि को ब्लॉक-दर-ब्लॉक कॉलर-प्रबंधित native buffers में डिकोड करती है। camera burst path इस मोड का स्वाभाविक उपभोक्ता है।
नीचे दिया गया स्क्रीनशॉट JNI entry point का decompiled pseudocode है, जो सीधे IDA Pro में लाइब्रेरी के भेद्य arm64 build (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa) से लिया गया है। यह color-config चयन से लेकर दो memsets तक चलता है, उन मानों का पूरा जीवनकाल जो wrap होते हैं। महत्वपूर्ण arguments इस प्रकार हैं। a4 decode-mode flag है (1 या 3 होना चाहिए), a5 कॉलर-प्रदत्त row stride है (v14 में रखा गया), a9 कॉलर-प्रदत्त iteration row count है, और *(_DWORD *)(a3 + 8) decode-info struct के अंदर संग्रहीत inPreferredConfig मान है, जो v22 (bytes per pixel) और v23 (plane count) का चयन करता है। v58 बस v22 है जिसे एक stack slot में कॉपी किया गया है।
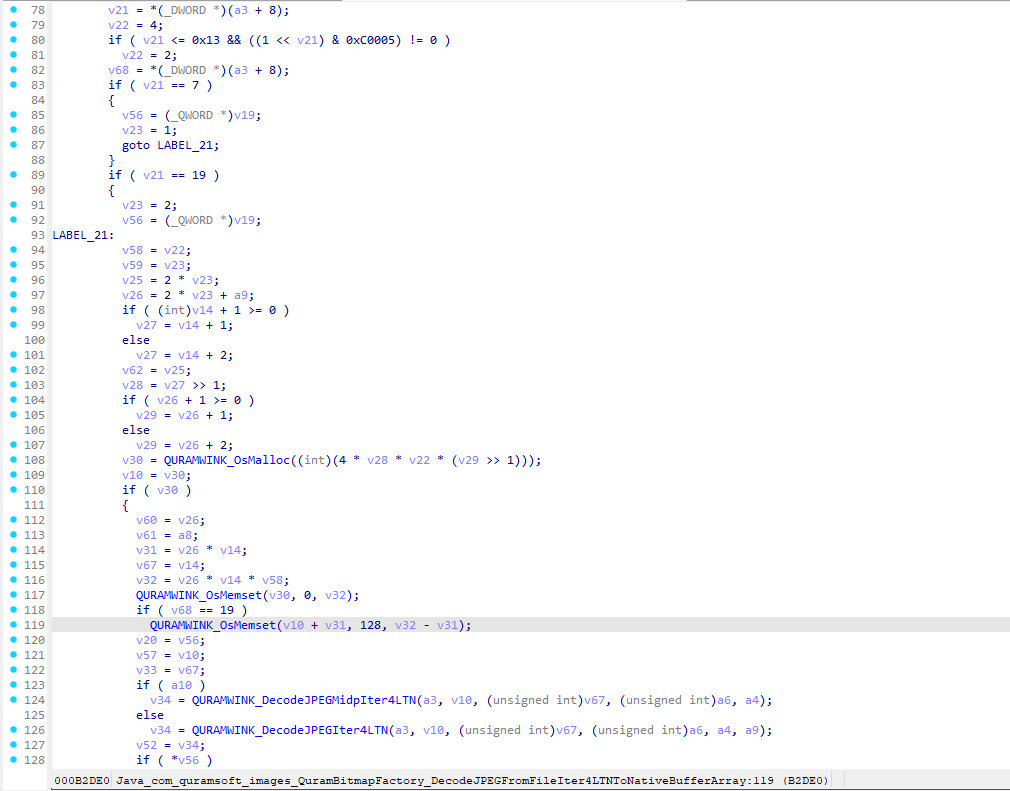
तीन 32-bit गुणनफल एक साथ गलत हो जाते हैं, उन पंक्तियों पर जो छवि दिखाती है। गलती स्वयं अनियंत्रित 32-bit अंकगणित में एक integer overflow (CWE-190) है, और इसका memory-safety प्रभाव वह heap-based buffer overflow (CWE-122) है जो CVE रिकॉर्ड में दर्ज है। allocation (0xb2d8c) 4 * v28 * v22 * (v29 >> 1) है। बड़े strides और iteration heights के लिए यह चुपचाप modulo 2³² पर wrap हो जाता है, और 4.29 GB का अनुरोध एक 262,144-byte chunk बन जाता है जिसे malloc खुशी-खुशी दे देता है। फिर v31 = v26 * v14 ऋणात्मक, −2,147,450,881 पर wrap होता है, और v32 = v31 * bpp फिर से wrap होकर एक हानिरहित +65,534 बन जाता है। इसलिए 0xb2dc0 पर zero-fill चुपचाप chunk के अंदर 65,534 bytes साफ़ कर देता है और लौट आता है। chroma fill वह जगह है जहाँ यह विस्फोट करता है। इसका आकार v32 − v31 है, जो −2,147,450,881 पर पहुँचता है, और call से पहले का sxtw x2, w8 उस ऋणात्मक int को लगभग 2⁶⁴ के size_t में फैला देता है। इसका गंतव्य buf + v31 है, chunk से दो गीगाबाइट नीचे। वह call (0xb2de0, tombstone में +536 frame) दो गीगाबाइट address space में 0x80 bytes फैलाता है जब तक कि वह किसी unmapped page में न चला जाए, और वही SIGSEGV है। यदि heap layout अधिक भाग्यशाली हो, तो यह इसके बजाय चुपचाप पड़ोसी chunks को भ्रष्ट कर देता है, और वह हिस्सा किसी और का शोध है।






