Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PETriage — PETriage: त्रिज के लिए एक प्रतीक-एकीकृत PE फ़ाइल रीडर, जो बहु-प्लेटफ़ॉर्म और बहु-इंटरफ़ेस उपयोग के लिए बनाया गया है। | Kitploit
उपकरण/GitHubGitHub/uky007/petriage
स्थैतिक विश्लेषणभेद्यता विश्लेषणरिवर्स इंजीनियरिंगफोरेंसिकमालवेयर विश्लेषणडिजिटल फोरेंसिकबाइनरी विश्लेषणविसंगति का पता लगाना
GitHubuky007/petriage

PETriage

PETriage: त्रिज के लिए एक प्रतीक-एकीकृत PE फ़ाइल रीडर, जो बहु-प्लेटफ़ॉर्म और बहु-इंटरफ़ेस उपयोग के लिए बनाया गया है।

रिपॉजिटरी देखें
13343 महीने पहलेअभी तक समीक्षित नहीं
वेबसाइट
साझा करें

PETriage

PETriage

Crates.io Docs.rs License GitHub tag

एक तेज़, क्रॉस-प्लेटफ़ॉर्म PE (पोर्टेबल एक्ज़ीक्यूटेबल) सतह विश्लेषण उपकरण, जो मैलवेयर ट्रायज के लिए Rust में लिखा गया है।
उन विश्लेषकों के लिए डिज़ाइन किया गया है जिन्हें Linux, macOS और Windows पर व्यावहारिक PE ट्रायज की आवश्यकता है, बिना किसी Windows-केंद्रित कार्यप्रवाह पर निर्भर हुए।

पहले readpe (मौजूदा उपकरणों के साथ नाम टकराव से बचने के लिए नाम बदला गया)।

अवधारणा

  • केवल स्थैतिक -- PE कभी लोड या निष्पादित नहीं होता। मैलवेयर ट्रायज के लिए सुरक्षित।
  • CLI-प्रथम -- हल्का डिफ़ॉल्ट कार्यप्रवाह, बैच विश्लेषण और स्वचालन के लिए उपयुक्त।
  • रचनात्मक -- JSON/NDJSON आउटपुट, jq, SIEM और स्क्रिप्टिंग पाइपलाइनों में पाइप करने के लिए।
  • ऑफ़लाइन -- कोई नेटवर्क कॉल नहीं। पूर्णतः एयर-गैप्ड वातावरण के लिए उपयुक्त।

इंटरफ़ेस

इंटरफ़ेसबिल्डविवरण
CLIcargo build --releasePE ट्रायज, संरचित आउटपुट, असामान्यता पहचान और बैच स्वचालन के लिए डिफ़ॉल्ट कार्यप्रवाह।
TUIcargo build --release --features tuiPE क्षेत्र नेविगेशन के साथ इंटरैक्टिव हेक्स व्यूअर।
GUIcargo build --release --features guiटैब्ड विश्लेषण, ड्रैग और ड्रॉप, इम्पोर्ट/स्ट्रिंग फ़िल्टर, एंट्रोपी रंग-कोडिंग, PE हेडर एडिटर, ओवरले क्रेव/स्ट्रिप।

त्वरित स्थापना

डिफ़ॉल्ट CLI बिल्ड:

cargo install petriage

TUI और GUI बिल्ड के लिए, फ़ीचर फ़्लैग के साथ स्रोत से बनाएं।

या स्रोत से बनाएं:

git clone https://github.com/uky007/petriage.git
cd petriage
cargo build --release

GUI/TUI बिल्ड निर्भरताएँ और क्रॉस-संकलन के लिए docs/installation.md देखें।

त्वरित उपयोग

petriage <file.exe>              # सतह विश्लेषण (स्ट्रिंग्स को छोड़कर सब कुछ)
petriage <file.exe> -a           # स्ट्रिंग्स सहित सभी जानकारी
petriage <file.exe> -H           # केवल हेडर
petriage <file.exe> -i           # केवल इम्पोर्ट
petriage <file.exe> --hashes     # केवल फ़ाइल हैश
petriage <file.exe> --json       # JSON आउटपुट
petriage --batch <dir> --ndjson  # एक निर्देशिका में सभी PEs का बैच विश्लेषण
petriage <file.exe> --fail-on warning  # यदि विसंगतियाँ चयनित सीमा से अधिक हों तो एग्ज़िट कोड 3
petriage <file.exe> --strip-overlay stripped.exe  # ओवरले के बिना PE सहेजें
petriage <file.exe> --carve-overlay overlay.bin   # ओवरले डेटा निकालें
petriage -x <file.exe>           # TUI हेक्स व्यूअर
petriage-gui                     # GUI (फ़ाइल डायलॉग)
petriage-gui <file.exe>          # GUI (सीधे फ़ाइल खोलें)

पूर्ण CLI विकल्पों, jq रेसिपी, TUI/GUI विवरण और उदाहरण आउटपुट के लिए docs/usage.md देखें।

मुख्य विशेषताएँ

  • 25 असामान्यता नियम -- पैकिंग, कोड इंजेक्शन, टाइमस्टैम्प हेरफेर, संरचनात्मक विसंगतियाँ, OPSEC लीक, रिच हेडर छेड़छाड़, एक्सपोर्ट डायरेक्ट्री विसंगतियाँ
  • OPSEC विश्लेषण -- PDB पथ, क्रेडेंशियल पैटर्न, एंडपॉइंट डिटेक्शन, CI/CD पथ संकेत, स्रोत पथ उपयोगकर्ता नाम लीक
  • बिल्ड फ़िंगरप्रिंटिंग -- .NET / Go / Rust / MSVC / MinGW पहचान, पैकर पहचान (UPX, Themida, VMProtect, NSIS, आदि) के साथ
  • ओवरले क्रेव/स्ट्रिप -- ओवरले डेटा निकालें या बिना ओवरले के PE सहेजें (CLI और GUI)
  • एक्सपोर्ट डायरेक्ट्री विश्लेषण -- DLL नाम, टाइमस्टैम्प, फ़ंक्शन गणना, असामान्य टाइमस्टैम्प पहचान के साथ
  • सिमैंटिक हेडर एडिटिंग (GUI) -- मशीन/सबसिस्टम ड्रॉपडाउन, मानव-पठनीय टाइमस्टैम्प, DllCharacteristics फ़्लैग चेकबॉक्स
  • गैर-मानक अनुभाग हाइलाइटिंग -- CLI और GUI में असामान्य अनुभाग नामों के लिए पीला हाइलाइट

स्क्रीनशॉट

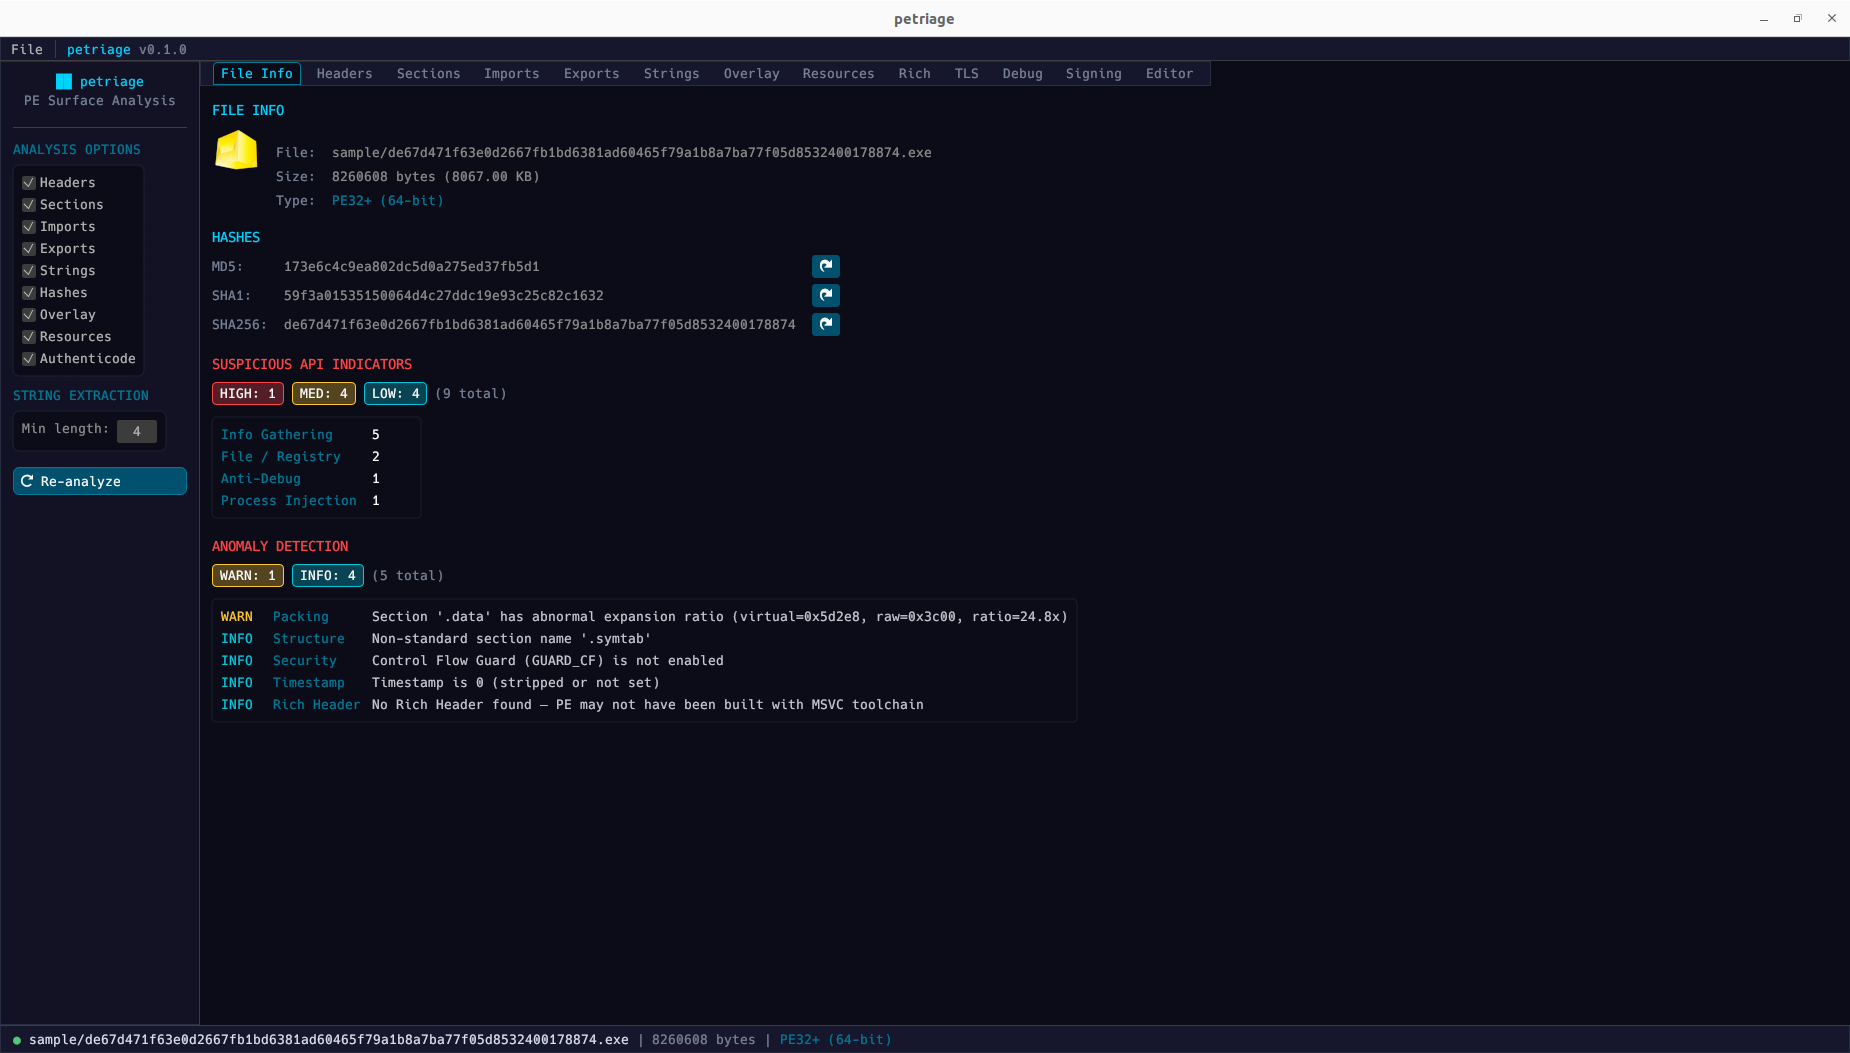
CLI

PETriage CLI

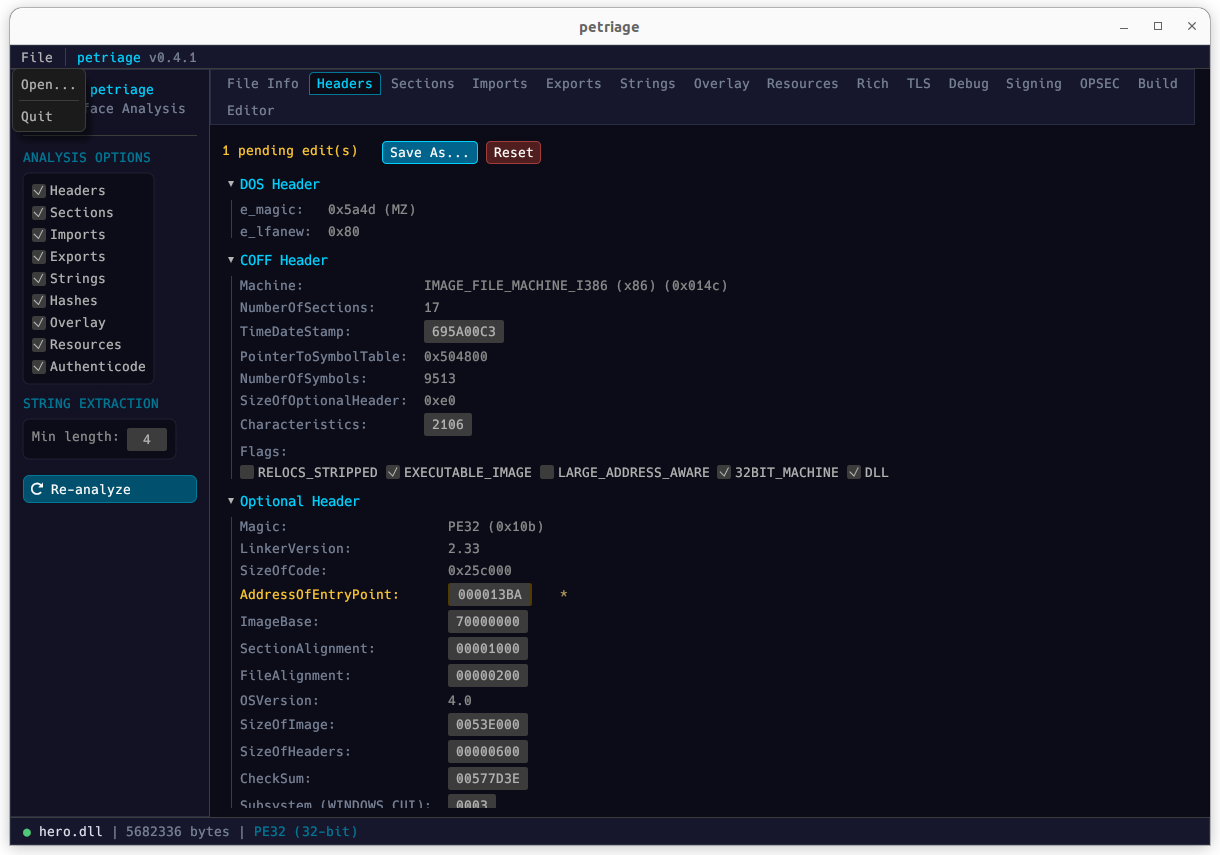
GUI

PETriage GUI

हेडर (संरचना दृश्य + संपादक)

PETriage Headers

हेडर संपादक (इनलाइन एडिटिंग)

PETriage Editor

एग्ज़िट कोड

कोडअर्थ
0सफल
1इनपुट त्रुटि (फ़ाइल नहीं मिली, पढ़ने में विफल, अमान्य PE)
2आउटपुट त्रुटि (फ़ाइल लिखने में विफल)
3असामान्यता सीमा पार (--fail-on)

दस्तावेज़

  • अवलोकन और विशेषताएँ
  • स्थापना
  • उपयोग और उदाहरण
  • मौजूदा उपकरणों का सर्वेक्षण
  • भविष्य का कार्य

लाइसेंस

MIT OR Apache-2.0

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →